چگونه عکسها را بهصورت امن به اشتراک بگذاریم
کاهش کپیهای ماندگار و قرار گرفتن در معرض متادیتا
عکسهای حساس میتوانند جزئیات قابل مشاهده، متادیتای مکان جاسازیشده و کپیهای طولانیمدت را فاش کنند. بیاموزید چگونه بدون اشتباه گرفتن انقضا با حذف از راه دور، عکسها را برش دهید، دوباره کدگذاری کنید، رمزگذاری کنید و دسترسی به سرویس را محدود کنید.
نکات کلیدی
- Reduce visible details, embedded metadata, and long-lived service access.
- PrivateNote re-encodes supported images locally before encryption; it cannot anonymise visible pixels.
- A read-once note can still allow attachment downloads during its configured post-open window.
- Treat the complete link as a bearer secret and send any passphrase separately.
اشتراکگذاری عکسها تنها با چند ضربه انجام میشود، اما وقتی تصویری حاوی پاسپورت، گواهینامه رانندگی، پرونده پزشکی، اسناد مالی یا مدارک مالی شما باشد، راحتی میتواند به سرعت به یک ریسک حریم خصوصی تبدیل شود.
شنود تنها یک ریسک است. ایمیل ممکن است از TLS بین سرورها استفاده کند و برخی اپلیکیشنهای پیامرسان رمزگذاری سرتاسری (end-to-end) ارائه میدهند، اما یک مسیر محافظتشده، ماندگاری کوتاه را تضمین نمیکند. عکسی که امروز ارسال میشود میتواند سالها در پوشههای ارسالی، تاریخچه چتها، دانلودها، بکآپهای ابری و دستگاههای قدیمی باقی بماند.
یک انتقال امنتر، هم اینکه چه کسی میتواند فایل را رمزگشایی کند و هم مدت زمانی که سرویس آن را در دسترس نگه میدارد، محدود میکند. این یعنی فقط آنچه لازم است را به اشتراک بگذارید، متادیتای مشترک جاسازیشده را حذف کنید، قبل از آپلود رمزگذاری کنید و بازه دسترسی کوتاهی تعیین کنید. انتقال امن فایل PrivateNote برای همین انتقال موقت طراحی شده است — نه برای حذف از راه دور نسخههایی که گیرنده قبلاً ذخیره کرده است.
چرا ابزارهای اشتراکگذاری روزمره کافی نیستند
یک انتقال موقت بفرستید، نه یک یادگاری.
هیچکدام از این سرویسها ذاتاً ناامن نیستند — آنها صرفاً برای راحتی و دسترسی طولانیمدت بهینه شدهاند. این برای عکسهای روزمره ایدهآل است، اما برای اسنادی که ممکن است سالها بعد هم حساس باشند، مناسب نیست. همین مشکل ماندگاری زمانی رخ میدهد که افراد اسناد را از طریق ایمیل میفرستند یا اطلاعات محرمانه را در چت کپی میکنند.
| روش | معمولاً چه کسی میتواند رمزگشایی کند؟ | آیا دسترسی سرویس منقضی میشود؟ | عیب اصلی |
|---|---|---|---|
| پیوست ایمیل | فرستنده، گیرنده و معمولاً ارائهدهندگان خدمات ایمیل | خیر | نسخههای دائمی را در هر دو صندوق ورودی فرستنده و گیرنده باقی میگذارد. |
| اپلیکیشنهای پیامرسان (WhatsApp, iMessage) | نقاط پایانی برای چتهای E2EE؛ پیکربندی اهمیت دارد | گاهی اوقات | تنظیمات پیامهای خود-پاکشونده، دانلودها، اسکرینشاتها یا تمام نسخههای پشتیبان را پاک نمیکند. |
| فضای ذخیرهسازی ابری (Google Drive, Dropbox) | صاحبان حساب و معمولاً ارائهدهنده سرویس | به صورت پیشفرض خیر | لینکهای اشتراکگذاری شده اغلب مدتها پس از فراموش شدن، همچنان قابل دسترسی هستند. |
| پیوندهای رمزگذاریشده یکبارمصرف | هر کسی که لینک کامل را داشته باشد؛ یک عبارت عبور جداگانه میتواند امنیت را افزایش دهد | بله، روی سرویس | انقضا نمیتواند فایلی را که گیرنده قبلاً دانلود یا ثبت کرده است، پاک کند. |
برای مقایسه عمیقتر فضای ذخیرهسازی همکاری در مقابل انتقالهای موقت، Google Drive vs one-time encrypted links را ببینید.
متادیتای پنهان را نادیده نگیرید
بیشتر نشتهای هویت در پیکسلها هستند، نه در فرآیند انتقال.
یک عکس میتواند بسیار فراتر از آنچه روی صفحه دیده میشود، اطلاعات فاش کند.
بسیاری از گوشیها میتوانند متادیتاهایی مانند فیلدهای EXIF را درون تصویر جاسازی کنند. بسته به دستگاه، فرمت و تنظیمات، این اطلاعات میتواند شامل مختصات GPS، زمان ثبت، جهتگیری و جزئیات دوربین باشد. عکسی از یک پاسپورت که در خانه گرفته شده باشد میتواند مکان را فاش کند؛ یک سند پزشکی که در یک کلینیک عکسبرداری شده باشد میتواند محل ثبت آن را نشان دهد.
رمزنگاری به تنهایی آن متادیتا را حذف نمیکند—فقط فایل را به همان شکلی که هست، درهمریخته میکند. اگر GPS هنوز در متن اصلی (plaintext) باشد، تا زمانی که کسی آن را رمزگشایی نکند، GPS همچنان در متن رمزنگاریشده (ciphertext) باقی میماند.
PrivateNote متادیتای جاسازیشدهی رایج در محصول را مدیریت میکند: برای پیوستهای JPEG، PNG، WebP و iPhone HEIC/HEIF، قابلیت Remove location & photo metadata در دسترس است و بهصورت پیشفرض روشن میباشد. مرورگر شما پیکسلها را پیش از رمزنگاری، بهصورت محلی رمزگشایی و مجدداً کدگذاری میکند که باعث حذف فیلدهای متادیتای رایج مانند GPS، برچسبهای زمانی و جزئیات دوربین میشود. فرمت HEIC/HEIF به JPEG تبدیل میشود؛ JPEG و WebP نیز ممکن است مجدداً فشردهسازی شوند. اگر تبدیل با شکست مواجه شود، PrivateNote آپلود را متوقف میکند. برای ارسال دقیق فایل اصلی، باید بهطور عمدی حذف متادیتا را خاموش کرده و دوباره ارسال کنید؛ فایل اصلی همچنان پیش از آپلود رمزنگاری میشود.
بازکدگذاری (Re-encoding) تضمینی برای گمنامی جرمشناسی نیست. این کار نمیتواند آدرسی که در تصویر چاپ شده، چهرهای در پسزمینه، بارکد، انعکاس یا مکانی که از طریق آن میتوان موقعیت را حدس زد، حذف کند. پیکسلهای قابل مشاهده را جداگانه بررسی کنید. زمانی که حفظ دقیق بایتهای اصلی، کیفیت اصلی یا یکپارچگی شواهد الزامی است، حذف متادیتا را خاموش کنید.
رمزنگاری سمت کلاینت همچنان اهمیت دارد: پس از اینکه فایل پاکسازیشده در مرورگر رمزنگاری شد، سرویس به جای یک عکس قابل خواندن، متن رمزنگاریشده را ذخیره میکند. این همان مدلی است که پشت encrypted vs “secure” file sharing قرار دارد.
قاعده کلی
اگر مایل نیستید مکان و زمان عکس را در یک نقشه عمومی منتشر کنید، قبل از رمزنگاری و ارسال، گزینه متادیتای PrivateNote را روشن بگذارید (یا خودتان EXIF را حذف کنید).
اشتراکگذاری ایمنتر عکسهای حساس
گوشی آنها بخشی از فرآیند ارسال است.
امنیت خوب، قبل از فشردن دکمه ارسال شروع میشود.
لحظهای برای نگاه کردن به خودِ تصویر وقت بگذارید. آیا گیرنده به کل سند نیاز دارد، یا یک نسخه برشخورده کافی است؟ حذف جزئیات پسزمینه، پوشاندن اطلاعات شخصی غیرمرتبط یا مات کردن چهرههای بیربط، میزان قرارگیری در معرض خطر را کاهش میدهد. نسخه اصلی مناسب را در جایی که سوابق، شواهد یا استفادههای آینده نیاز دارند نگه دارید؛ فقط نسخههای کاری غیرضروری را حذف کنید.
سپس، دادههای مکانی پنهان را پاک کنید. در PrivateNote این مرحله برای فرمتهای رایج عکس تعبیه شده است—هنگام پیوست کردن فایل، گزینه متادیتا را روشن بگذارید.
سپس قبل از اینکه عکس از دستگاه شما خارج شود، آن را رمزنگاری کنید. رمزنگاری سمت کلاینت، تصویر را به صورت محلی به یک متن رمزنگاریشده غیرقابل خواندن تبدیل میکند، بنابراین سرور ذخیرهسازی هرگز فایل اصلی را دریافت نمیکند. حتی اگر سرور هک شود، دادههای رمزنگاریشده بدون کلید رمزگشایی، غیرقابل درک باقی میمانند.
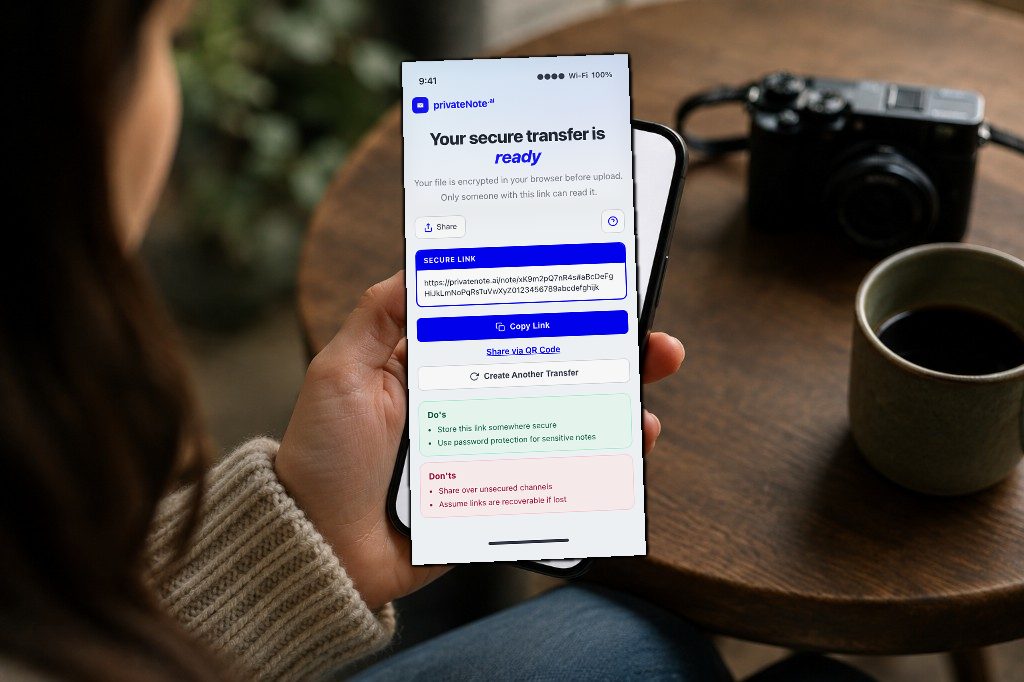
PrivateNote’s secure file transfer این مراحل را با هم ترکیب میکند: بازکدگذاری اختیاری در مرورگر برای JPEG/PNG/WebP/HEIC، رمزگذاری قبل از آپلود، ذخیرهسازی فقط به صورت متن رمزگذاریشده (ciphertext)، محدودیت تعداد دفعات خواندن یادداشت، و بازه زمانی محدود برای دانلود پیوست. گیرندگان میتوانند بدون ساخت حساب کاربری لینک را باز کنند؛ اما ارسال فایل مستلزم داشتن یک حساب رایگان PrivateNote است.
PrivateNote همچنین به طور پیشفرض از قابلیت «کلیک برای نمایش» استفاده میکند، بنابراین یک ضربه اشتباه در صفحه یادداشت باعث رمزگشایی فوری محتوا نمیشود.
در نهایت، دسترسی به سرویس را موقتی در نظر بگیرید. باز کردن یک PrivateNote یکبارخواندنی، سهمیه خواندن یادداشت را مصرف میکند، اما پیوست آن در طول بازه زمانی تنظیمشده پس از باز شدن قابل دانلود باقی میماند: به طور پیشفرض 15 دقیقه، که طرحهای واجد شرایط 30 دقیقه یا 1 ساعت را ارائه میدهند. گیرنده ممکن است در طول آن بازه بیش از یک بار دانلود کند. سپس انقضا، دسترسی را از طریق PrivateNote حذف میکند؛ اما نسخههایی را که قبلاً در دستگاه گیرنده ذخیره شدهاند، پاک نمیکند.
با کل PrivateNote URL مانند یک راز حامل (bearer secret) برخورد کنید. این لینک معمولاً حاوی مواد کلید رمزگشایی در قطعه URL است، بنابراین هر کسی که لینک کامل را قبل از انقضا به دست آورد، ممکن است بتواند فایل ارسالی را باز کند. اگر عبارت عبور (passphrase) اضافه میکنید، آن را از طریق کانال دیگری ارسال کنید. ارسال لینک و عبارت عبور در یک رشته گفتگو، این دو لایه را به یک لایه تبدیل میکند—ببینید چگونه یک رمز عبور را به صورت امن به اشتراک بگذاریم.
برای پاسپورتها، تصاویر پزشکی، سوابق مالی یا مدارک اثبات، ابتدا تأیید کنید که سازمان مربوطه این روش تحویل را میپذیرد. یک آژانس دولتی، بانک، بیمهگر یا ارائهدهنده مراقبتهای بهداشتی ممکن است به پورتال آپلود احراز هویتشده یا فرآیند نگهداری خاص خود نیاز داشته باشد.
آماده ارسال یک عکس محرمانه هستید که متادیتای رایج آن حذف شده و بازه دسترسی به سرویس کوتاهتر است؟
شروع یک انتقال فایل امنچکلیست بهترین روشها
هر بار از یک روال کوتاه و یکسان استفاده کنید.
- گیرنده و کانال را تأیید کنید
- هر چیزی را که گیرنده نیاز ندارد، برش دهید یا مات کنید
- گزینه “Remove location & photo metadata” در PrivateNote را برای JPEG/PNG/WebP/HEIC روشن بگذارید
- قبل از آپلود، در مرورگر رمزگذاری کنید
- یک انقضای کوتاه برای یادداشت و بازه دسترسی به پیوست تنظیم کنید
- با کل URL مانند فایل حساس برخورد کنید
- هر عبارت عبوری را در یک کانال جداگانه به اشتراک بگذارید
- کپیهای کاری غیرضروری را حذف کنید—نه نسخه اصلی را که موظف به نگهداری آن هستید
بدانید این گردش کار از چه چیزی محافظت میکند
مواجهه با ریسک را کاهش دهید، اما مرزهای اعتماد همچنان مهم هستند.
این گردش کار زمانی کمک میکند که ریسکهای اصلی شامل پیوستهای فراموششده در اینباکس، لینکهای ابری طولانیمدت، ذخیرهسازی قابل خواندن در سمت سرور و متادیتای رایج جاسازیشده در عکس باشد. رمزگذاری سمت مرورگر به این معنی است که PrivateNote به جای تصویر قابل خواندن، دادههای فایل رمزگذاریشده را دریافت میکند و انقضا محدود میکند که آن فایل ارسالی رمزگذاریشده تا چه زمانی قابل بازیابی باشد.
این روش از بدافزارها یا مرورگر آسیبدیده در هر دو دستگاه، گیرنده بدخواه یا اشتباه، افشای لینک کامل قبل از انقضا، یا ذخیره کردن تصویر رمزگشاییشده توسط گیرنده، محافظت نمیکند. از آنجایی که اپلیکیشن وب عملیات رمزگذاری را انجام میدهد، کدی که به مرورگر شما تحویل داده میشود نیز بخشی از مدل اعتماد است. برای اسناد با حساسیت بالا، از یک دستگاه مدیریتشده یا مورد اعتماد استفاده کنید.
اشتباهات رایج
بیشتر نشتها از عادات معمولی ناشی میشوند.
رایجترین اشتباهات به طرز غافلگیرکنندهای معمولی هستند. مردم اغلب دادههای مکان را در عکسهای گرفته شده در خانه باقی میگذارند، تصور میکنند گیرنده به یاد خواهد داشت که فایل را حذف کند، یا لینکهای اشتراکگذاری ابری دائمی را مدتها پس از پایان تبادل فعال نگه میدارند. اشتباه رایج دیگر، ارسال همزمان لینک رمزگذاریشده و عبارت عبور آن در یک پیام است که اگر آن گفتگو هرگز مورد نفوذ قرار گیرد، هر آنچه مهاجم نیاز دارد را در اختیار او قرار میدهد.
داشتن یک رابطه به معنای رضایت همیشگی نیست، و رضایت برای دریافت عکس، هرگز به معنای رضایت برای بازنشر آن نیست.
همچنین شایسته است به یاد داشته باشید که هیچ روش اشتراکگذاری نمیتواند از گرفتن اسکرینشات یا ذخیره تصویر توسط گیرنده پس از باز کردن آن جلوگیری کند. اشتراکگذاری امن، کپیهای غیرضروری را کاهش میدهد و مواجهه طولانیمدت را محدود میکند، اما نمیتواند آنچه را که فرد پس از دسترسی قانونی انجام میدهد، کنترل کند.
- روشن گذاشتن GPS برای عکسهای خانه، مدرسه یا کلینیک (یا خاموش کردن بدون دلیل گزینه حذف متادیتا در PrivateNote)
- ارسال عبارت عبور در همان رشته گفتگو با لینک
- استفاده از لینک دائمی Drive یا Photos «چون راحتتر است"
- فرض بر این که گیرنده فایل دانلود شده را حذف خواهد کرد
- ارسال تمام کادر در حالی که یک برش (crop) کافی است
پرسشهای پرتکرار
آیا ایمیل کردن عکس پاسپورت ایمن است؟
ایمیل معمولاً مسیر انتقال را با TLS محافظت میکند، اما پیوستها تمایل دارند برای مدت نامحدودی در هر دو صندوق پستی باقی بمانند. برای مدارک شناسایی و تصاویر مشابه، استفاده از یک لینک منقضیشونده با رمزنگاری مرورگر را ترجیح دهید.
آیا عبارت «چت رمزنگاری شده است» به این معناست که عکس ایمن است؟
رمزنگاری سرتاسری (End-to-end) میتواند مانع از خواندن محتوای پیام توسط سرویسدهنده شود، اما ماندگاری کوتاهمدت را تضمین نمیکند. رسانهها بسته به اپلیکیشن و تنظیمات، ممکن است در تاریخچه، دانلودها، اسکرینشاتها یا نسخههای پشتیبان باقی بمانند. یک انتقال کوتاهمدت میتواند دسترسی در سمت سرویسدهنده را کاهش دهد، اما همچنان نمیتواند کپیِ گیرنده را پاک کند.
آیا PrivateNote متادیتای GPS و سایر دادههای EXIF را از عکسها حذف میکند؟
برای پیوستهای JPEG، PNG، WebP و HEIC/HEIF آیفون، PrivateNote قابلیت حذف مکان و متادیتای عکس را ارائه میدهد که بهصورت پیشفرض روشن است. مرورگر قبل از رمزنگاری، تصویر را مجدداً کدگذاری (re-encode) میکند تا متادیتای جاسازیشدهی رایج را حذف کند. فرمت HEIC/HEIF به JPEG تبدیل میشود و فرمتهای با اتلاف (lossy) ممکن است مجدداً فشرده شوند. این کار اطلاعات شناسایی که در پیکسلها قابل مشاهده است را حذف نمیکند. فرمتهای GIF، SVG و فرمتهای پشتیبانینشده به این روش مجدداً کدگذاری نمیشوند.
آیا لینک یکبار مصرف به این معناست که پیوست را فقط میتوان یک بار دانلود کرد؟
خیر. باز کردن یک یادداشتِ «فقط یکبار خواندنی»، فرصت خواندن آن را مصرف میکند، اما پیوست در طول بازه زمانی دسترسی پس از باز شدن قابل دانلود باقی میماند؛ بهصورت پیشفرض 15 دقیقه، یا بیشتر در صورت اجازه طرح حساب کاربری. گیرنده میتواند در طول آن بازه از فایل کپی تهیه کند. پس از بسته شدن بازه زمانی، PrivateNote ارسال پیوست را متوقف میکند؛ اما نمیتواند کپیهایی را که قبلاً ذخیره شدهاند، حذف کند.
آیا لینک کامل PrivateNote حساس است؟
بله. لینک کامل URL معمولاً حاوی مواد کلید رمزگشایی در بخش fragment خود است. با آن مانند خود فایل رفتار کنید: آن را فقط با گیرنده مورد نظر به اشتراک بگذارید، طول عمر آن را کوتاه نگه دارید و اگر احتمال دارد کانال ارسال لینک لو برود، از یک عبارت عبور جداگانه استفاده کنید.
آیا حذف متادیتای عکس یک قابلیت پولی است؟
خیر. این قابلیت کاملاً در مرورگر شما اجرا میشود و هر زمان که بتوانید یک تصویر پشتیبانیشده را پیوست کنید، شامل آن است. طرحهای پولی محدودیت حجم پیوست را افزایش میدهند؛ آنها برای حذف EXIF الزامی نیستند.
آیا PrivateNote میتواند جلوی اسکرینشات گرفتن از عکس را بگیرد؟
خیر. زمانی که یک گیرنده مورد اعتماد بتواند تصویر را مشاهده کند، میتواند از صفحه اسکرینشات بگیرد. اشتراکگذاری امن، کپیهای تصادفیِ باقیمانده و دسترسی در سمت سرور را کاهش میدهد، اما یک سیستم مدیریت حقوق دیجیتال (DRM) در برابر شخصی که عمداً فایل را با او به اشتراک گذاشتهاید، نیست.
جمعبندی
دسترسی کوتاهتر و کپیهای کمتر، بهتر از وعدههاست.
هنگام اشتراکگذاری عکسهای حساس، هدف صرفاً رمزنگاری اتصال نیست؛ بلکه به حداقل رساندن تعداد کپیهای موجود و مدت زمان ماندگاری آنهاست.
برش جزئیات غیرضروری، بازکدگذاری تصاویر پشتیبانیشده برای حذف متادیتای رایج، رمزنگاری قبل از آپلود و تنظیم بازههای دسترسی کوتاه، میزان قرارگیری در معرض خطر طولانیمدت را کاهش میدهد. اینها تضمین نمیکنند که هیچ اثری باقی نماند: گیرنده میتواند تصویر رمزگشاییشده را نگه دارد و خودِ لینک کاملِ ارسال نیز باید محافظت شود.
همین رویکرد برای اسناد حساس از هر نوعی کاربرد دارد، نه فقط عکسها. برای تصاویر خصوصی بین بزرگسالان، نحوه ارسال ایمن تصاویر برهنه را ببینید.
عکس را با کپیهای ماندگارِ کمتر به اشتراک بگذارید.
PrivateNote میتواند عکسهای پشتیبانیشده را برای حذف متادیتای جاسازیشدهی رایج بازکدگذاری کند، فایلها را بهصورت محلی رمزنگاری کند و مدت زمان در دسترس بودن انتقال رمزنگاریشده را محدود کند. از لینک کامل محافظت کنید و به یاد داشته باشید که گیرندگان میتوانند آنچه را باز میکنند، ذخیره کنند.
اشتراکگذاری امن عکسکاوش در PrivateNote
- چگونه تصاویر خصوصی را با امنیت ارسال کنیم
- چگونه اسناد حساس را بهصورت امن ارسال کنید
- پیوند محرمانه یکبارمصرف چیست؟ اشتراک امن چگونه کار میکند
- اشتراک فایل رمزگذاریشده در برابر اشتراک امن فایل
- Google Drive در مقابل لینکهای یکبار مصرف برای فایلهای محرمانه
- چرا ایمیل بدترین جا برای فرستادن اطلاعات محرمانه است
