اشتراک فایل رمزگذاریشده در برابر اشتراک امن فایل
تفاوت در چیست؟
هر دو مورد TLS و رمزنگاری سمت مرورگر «اشتراکگذاری امن فایل» نامیده میشوند، اما یکی نیستند. یاد بگیرید رمزنگاری کجا انجام میشود، چرا اهمیت دارد و چگونه انتخاب کنید.
نکات کلیدی
- “Secure” marketing often means TLS in transit—not zero-access storage.
- Browser encryption before upload changes what the provider can read.
- Know where keys live and who can decrypt after upload.
- Match the tool to the threat: casual privacy vs. hostile provider access.
وقتی افراد عبارت "اشتراکگذاری امن فایل" را جستجو میکنند، اغلب تصور میکنند که هر سرویسی که HTTPS یا رمزنگاری TLS را ارائه میدهد، از فایلهای آنها به یک شکل محافظت میکند. متأسفانه این موضوع درست نیست.
دو سرویس میتوانند هر دو "انتقال فایل رمزنگاریشده" را تبلیغ کنند، در حالی که تضمینهای حریم خصوصی بسیار متفاوتی ارائه میدهند. تفاوت کاملاً در این است که رمزنگاری در کجا انجام میشود. درک این تمایز توضیح میدهد که چرا برخی سرویسها میتوانند فایلهای شما را بازرسی، ایندکس و پردازش کنند، در حالی که برخی دیگر اصلاً قادر به این کار نیستند.
دو نوع رمزنگاری
دو روش اصلی برای محافظت از دادههای شما در سرویسهای مدرن اشتراکگذاری فایل وجود دارد.
1. رمزنگاری انتقال (TLS)
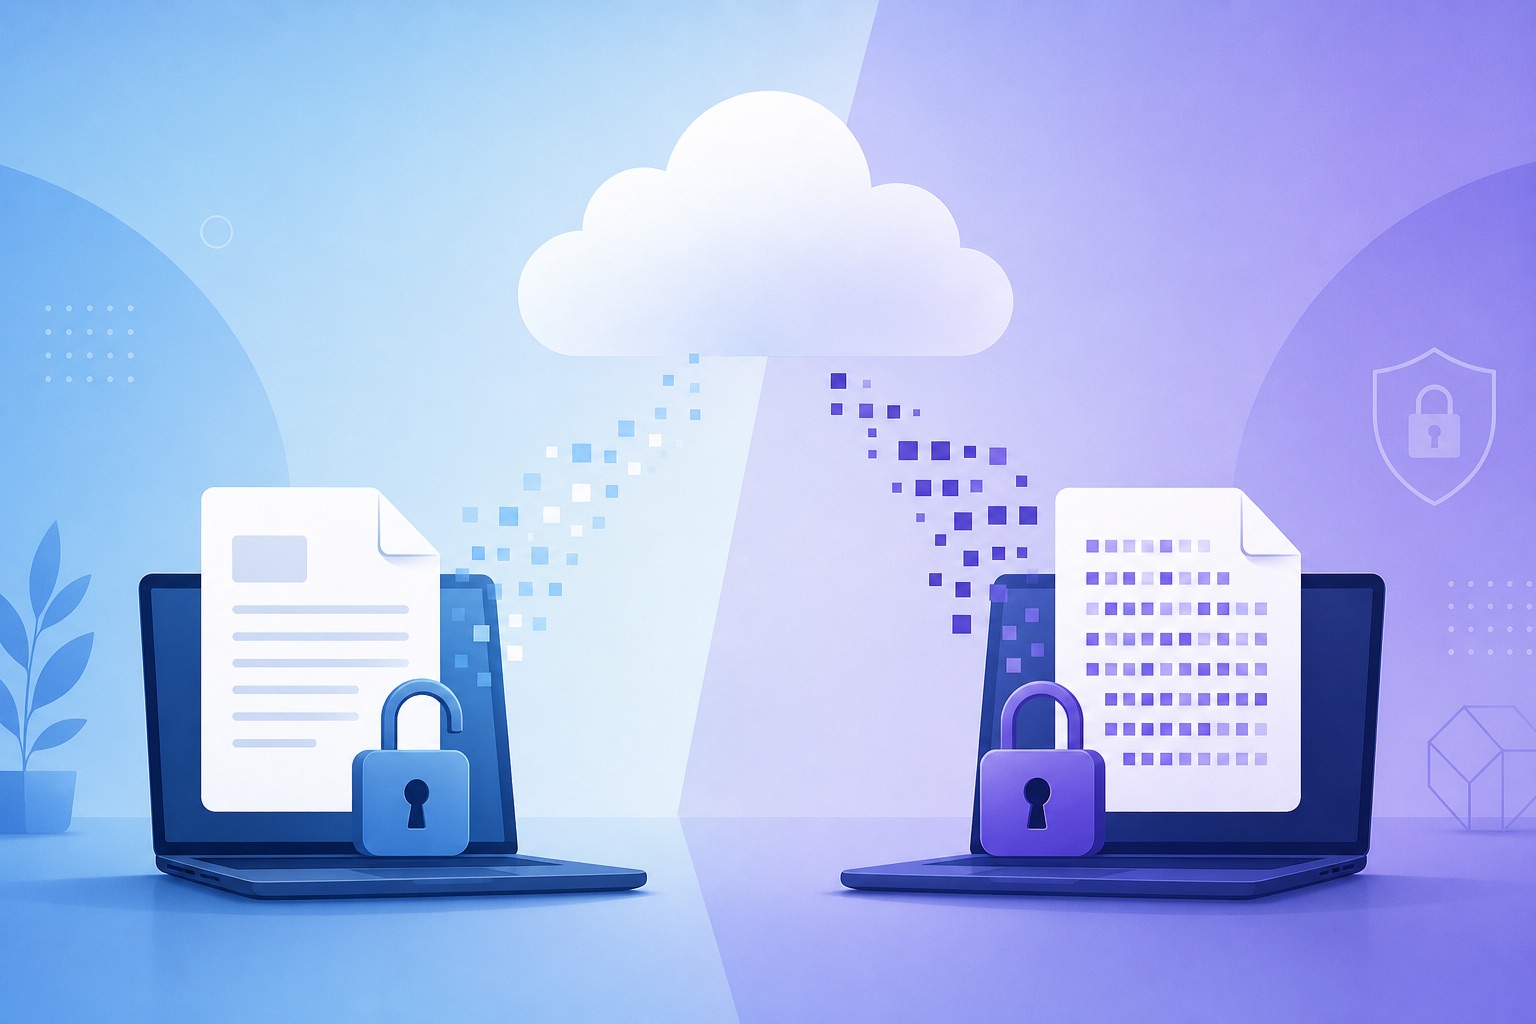
این رمزنگاری استانداردی است که امروزه تقریباً توسط هر وبسایتی در اینترنت استفاده میشود. وقتی فایلی را آپلود میکنید، مرورگر شما یک اتصال امن Transport Layer Security (TLS) با سرور میزبان برقرار میکند. در حالی که فایل شما در شبکه جابهجا میشود، اتصال رمزنگاری شده است و از شما در برابر مهاجمان در Wi-Fi عمومی، روترهای هکشده یا هر کسی که ترافیک شبکه را شنود میکند، محافظت میکند.
دستگاه شما
Original file (plaintext)
سرور میزبان
Receives readable file
- TLS ضروری است و هر سرویس معتبری باید از آن استفاده کند.
- به محض اینکه آپلود به سرور رسید، ارائهدهنده فایل اصلی متنی (plaintext) را دریافت میکند.
- از آن نقطه به بعد، بسته به سیاستهای سرویس، ممکن است فایل را ذخیره کند، پیشنمایش ایجاد کند، محتوا را ایندکس کند، بدافزارها را اسکن کند یا از متادیتا برای تحلیل استفاده کند.
- بسیاری از ارائهدهندگان همچنین فایلها را در حالت "استراحت" (at rest) رمزنگاری میکنند. این کار از سرقت فیزیکی دیسکها محافظت میکند، اما سرویس همچنان کلیدها را در اختیار دارد و میتواند فایلهای شما را بخواند.
آسیبپذیری اصلی ذخیرهسازی ابری سنتی: سرور فقط میتواند چیزی را رمزنگاری کند که قبلاً توانسته است آن را بخواند.
2. رمزنگاری سمت مرورگر
یک رویکرد اساساً متفاوت این است که فایل را قبل از اینکه از دستگاه شما خارج شود، رمزنگاری کنید. مرورگر شما به جای آپلود فایل اصلی، از APIهای رمزنگاری محلی برای رمزنگاری آن استفاده میکند. سرور فقط متن رمزنگاریشده (ciphertext) را دریافت میکند؛ دادهای که تصادفی به نظر میرسد و بدون کلید رمزگشایی بیفایده است.
مرورگر شما
Encrypts locally first
محموله رمزنگاریشده
Unreadable without key
سرور میزبان
Stores ciphertext only
- رمزنگاری سمت مرورگر جایگزین TLS نمیشود، بلکه مکمل آن است.
- TLS همچنان از اتصال در برابر شنودکنندگان در سطح شبکه محافظت میکند.
- سرورهای ارائهدهنده چیزی جز متن رمزنگاریشده غیرقابل خواندن دریافت نمیکنند، زیرا آنها هرگز متن اصلی یا کلید رمزگشایی را دریافت نمیکنند.
چرا این تفاوت اهمیت دارد
فرض کنید در حال اشتراکگذاری دادههای بسیار حساس هستید: قراردادهای حقوقی، جداول مالی، کدهای منبع اختصاصی، سوابق پزشکی یا اسناد تجاری محرمانه.
با رمزنگاریِ صرفاً در حین انتقال، حریم خصوصی شما قراردادی است. شما باید به پیادهسازی ارائهدهنده، کنترلهای دسترسی کارکنان و سیاستهای فعلی و آتی شرکت اعتماد کنید.
با رمزنگاری در سمت مرورگر، حریم خصوصی شما ساختاری است. ارائهدهنده فقط متن رمزنگاریشده (ciphertext) را ذخیره میکند. حتی اگر مورد هک قرار بگیرند، حکم قضایی دریافت کنند یا مدل کسبوکار خود را تغییر دهند، نمیتوانند متن اصلی (plaintext) را که هرگز در اختیار نداشتهاند، تحویل دهند.
با رمزنگاریِ صرفاً در حین انتقال، حریم خصوصی شما قراردادی است. با رمزنگاری در سمت مرورگر، حریم خصوصی شما ساختاری است.
یک یادآوری اخیر: فاکتور اعتماد
در 2025، WeTransfer شرایط خدمات خود را با عباراتی بهروز کرد که به نظر میرسید حقوق گستردهای بر محتوای بارگذاریشده اعطا میکند، از جمله برای بهبود سیستمهای یادگیری ماشین که در نظارت بر محتوا استفاده میشوند.
این تغییر باعث واکنش شدید فوری هنرمندان، روزنامهنگاران و متخصصان خلاق شد که میترسیدند مالکیت معنوی آنها برای آموزش سیستمهای هوش مصنوعی استفاده شود. WeTransfer به سرعت شفافسازی کرد که محتوای مشتریان برای آموزش هوش مصنوعی استفاده نمیشود و آن عبارات گیجکننده را حذف کرد—اما این حادثه یک درس حیاتی را برجسته کرد:
اگر ارائهدهنده فایلهای شما را به صورت متن اصلی دریافت کند، شما کاملاً به وعدههای آنها وابسته هستید. وقتی ارائهدهنده فقط متن رمزنگاریشده را ذخیره میکند، میزان اعتمادی که باید به آنها داشته باشید از نظر ساختاری به حداقل میرسد. معماری، حریم خصوصی را اعمال میکند.
نحوه مدیریت اشتراکگذاری فایل توسط PrivateNote
رمزنگاری مدرن مبتنی بر مرورگر، چندین بلوک ساختاری رمزنگاریِ تثبیتشده را با هم ترکیب میکند تا دادهها را بدون تکیه بر اعتماد به سرور، ایمن نگه دارد.
تولید و جداسازی کلید
هنگامی که کاربر آماده اشتراکگذاری یک فایل است، PrivateNote یک کلید متقارن تصادفی و از نظر رمزنگاری امن را مستقیماً در مرورگر و با استفاده از Web Crypto API تولید میکند.
این کلید هرگز به زیرساخت ما ارسال نمیشود. در عوض، به عنوان یک قطعه URL به لینک اشتراکگذاری اضافه میشود (بخشی که پس از نماد `#` میآید):
https://privatenote.ai/note/your-note-id#your-secret-keyطبق طراحی، مرورگرهای وب هرگز قطعه URL را در طول یک درخواست HTTP به وبسرور ارسال نمیکنند. این رفتار توسط استاندارد URL تعریف شده و دهههاست که به همین صورت عمل میکند. کلید رمزگشایی در مرورگر گیرنده باقی میماند.
رمزنگاری استریمِ احرازهویتشده
مرورگر به جای آپلود دادههای خام، فایل را قبل از ورود به شبکه رمزنگاری میکند. از آنجایی که PrivateNote از پیوستهای بزرگ پشتیبانی میکند، از رمزنگاری جریانی و تکهتکه (streaming, chunked encryption) استفاده میکند: فایلها بلوکبهبلوک (معمولاً در تکههای چند مگابایتی) رمزنگاری میشوند تا آپلودهای بزرگ نیاز به بارگذاری کل فایل در حافظه به صورت یکجا نداشته باشند.
حسابهای Free میتوانند فایلهایی تا 25 مگابایت پیوست کنند؛ حسابهای Premium از حجمهای بسیار بزرگتر (تا 1 گیگابایت برای هر فایل) پشتیبانی میکنند. در همه موارد، فقط متن رمزنگاریشده به سرورهای ما میرسد.
این پیادهسازی بر پایه AES-GCM (رمزنگاری احرازهویتشده با دادههای مرتبط) است که هم محرمانگی و هم یکپارچگی را فراهم میکند:
- محرمانگی — محتوا بدون کلید غیرقابل خواندن است.
- یکپارچگی — دستکاری در متن رمزنگاریشده در حالت ذخیره، در طول رمزگشایی سمت کلاینت شناسایی و رد میشود.
- هنگامی که محافظت با رمز عبور فعال است، یک کلید مشتقشده از رمز عبور با استفاده از الگوریتمهای سخت برای حافظه (memory-hard) مانند Argon2id تولید میشود که حدس زدن با روش brute-force را غیرعملی میکند.
چه متادیتاهایی همچنان وجود دارند
یک معماری امنیتی دقیق باید مرزهای خود را بشناسد. رمزنگاری سمت مرورگر از محتوای فایلهای شما محافظت میکند، اما برخی متادیتاها برای شبکه و سرویس قابل مشاهده باقی میمانند:
- زمانبندیهای آپلود و دانلود.
- اندازه تقریبی محتوای رمزنگاریشده.
- تاریخ انقضا، محدودیتهای مشاهده و بازههای زمانی دسترسی به فایل.
- آدرس IP گیرنده هنگام دانلود (قابل مشاهده برای وبسروری که درخواست را مسیریابی میکند).
سیستمهای متمرکز بر حریم خصوصی، تا حد امکان متادیتا را به حداقل میرسانند، اما هیچ سرویس مبتنی بر وب نمیتواند آن را کاملاً حذف کند. PrivateNote با متادیتا با همان انضباطِ نگهداریِ محتواهای رمزنگاریشده برخورد میکند—یعنی با انقضا یا حذف یک یادداشت، پاکسازی میشوند.
موازنه در حریم خصوصی واقعی
رمزنگاری سمت مرورگر حداکثر حریم خصوصی محتوا را فراهم میکند، اما با موازنههای عمدی همراه است:
- عدم اسکن بدافزار در سمت سرور — از آنجایی که سرور نمیتواند فایل را بخواند، نمیتواند آن را برای ویروس اسکن کند. باید به فرستنده اعتماد کنید.
- عدم پیشنمایشهای تولید شده توسط سرور — تصاویر بندانگشتی و پیشنمایش اسناد پس از رمزگشایی، بهصورت محلی در مرورگر گیرنده رندر میشوند، نه در سرور.
- عدم امکان بازیابی رمز عبور یا کلید — اگر لینک یا کلید رمزنگاری را از دست بدهید، ارائهدهنده نمیتواند فایل را بازیابی کند. برای دادههایی که میزبان به آنها دسترسی ندارد، گزینهای به نام «فراموشی رمز عبور» وجود ندارد.
انتخاب سرویس مناسب
هر انتقال فایلی نیازمند رمزنگاری سختگیرانه سمت مرورگر نیست. عکسهای معمولی تعطیلات با خانواده ممکن است تنها با رمزنگاری در حین انتقال (transport encryption) مناسب باشند.
اگر در حال اشتراکگذاری مالکیت معنوی، توافقنامههای قانونی یا دادههای حساس شخصی هستید، یک سوال معماری بپرسید:
آیا سرویس فایل اصلی من را دریافت میکند یا فقط نسخه رمزنگاری شده آن را؟
همین یک تفاوت تعیین میکند که چه کسی از نظر فنی میتواند به دادههای شما دسترسی داشته باشد؛ نه فقط امروز، بلکه با تغییر سیاستهای شرکتی، مالکیت و قوانین حریم خصوصی در طول زمان.
اشتراکگذاری فایلها بدون تحویل متن ساده (plaintext) به سرور
انتقال امن فایل در PrivateNote از همان مدل رمزنگاری سمت مرورگرِ یادداشتهای ناپدیدشونده ما استفاده میکند: رمزنگاری محلی، آپلود متن رمزنگاری شده، اشتراکگذاری کلید در قطعه URL، و منقوف کردن دسترسی طبق شرایط شما.
مدل تحویل پشت پیوند: پیوند محرمانه یکبارمصرف چیست.
انتقال امن فایل را امتحان کنید