برنامه وب
یک راز را جایگذاری کنید، انقضا و محدودیت خواندن را انتخاب کنید، سپس پیوند رمزگذاریشده را از هر مرورگری به اشتراک بگذارید.
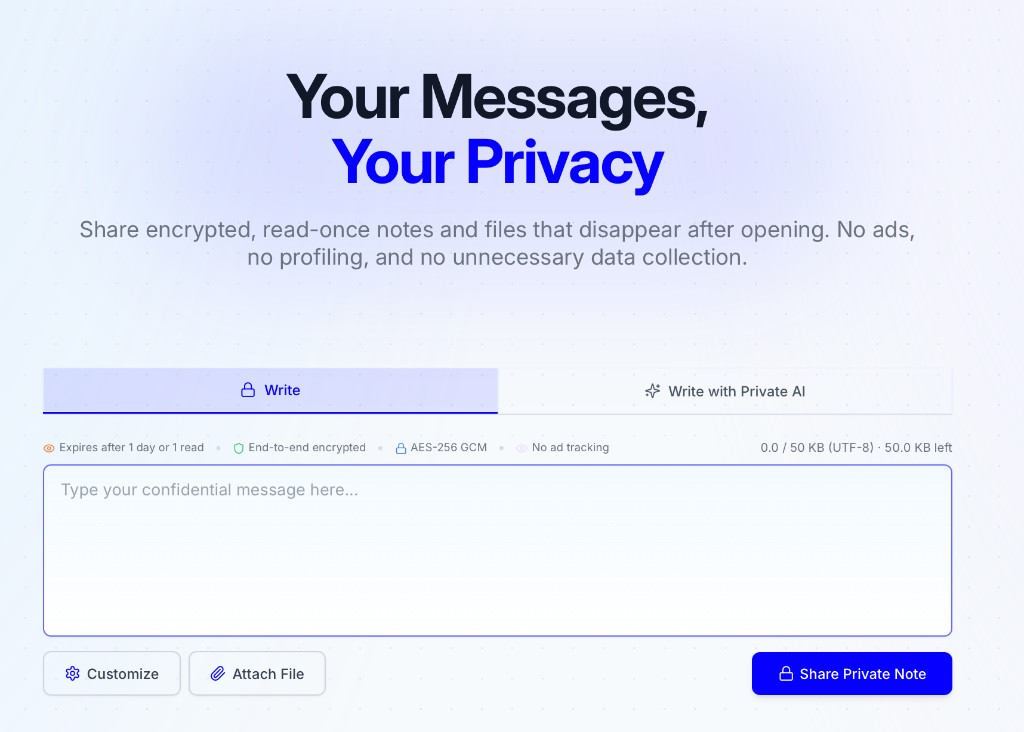
privatenote.ai را باز کنید ← راز را جایگذاری کنید ← پیوند رمزگذاریشده را به اشتراک بگذارید
PrivateNote بهعنوان وبسایت مفید است، اما تیمهای توسعهدهنده معمولاً به همان تحویل رمزگذاریشده درون ویرایشگرها، عاملهای محلی AI، اسکریپتها، و استقرارهای کنترلشده نیاز دارند. این صفحه آن نقاط ورود و مرز اعتماد پشت آنها را نشان میدهد.
مسیر نزدیک به جایی را انتخاب کنید که راز از پیش آنجاست. هر یکپارچهسازی از همان قرارداد رمزگذاری محلی استفاده میکند.
یک راز را جایگذاری کنید، انقضا و محدودیت خواندن را انتخاب کنید، سپس پیوند رمزگذاریشده را از هر مرورگری به اشتراک بگذارید.
privatenote.ai را باز کنید ← راز را جایگذاری کنید ← پیوند رمزگذاریشده را به اشتراک بگذارید
بدون باقی گذاشتن اطلاعات محرمانه در تاریخچه bash، پایپها و CI/CD.
$ echo 'sk-live-...' | npx privatenote-cli --expire 1h --output-url-onlyhttps://privatenote.ai/note/a1b2c3d4#…
روند روزانه توسعه — نوار کناری، انتخاب و کلیپبورد بدون خروج از ویرایشگر.
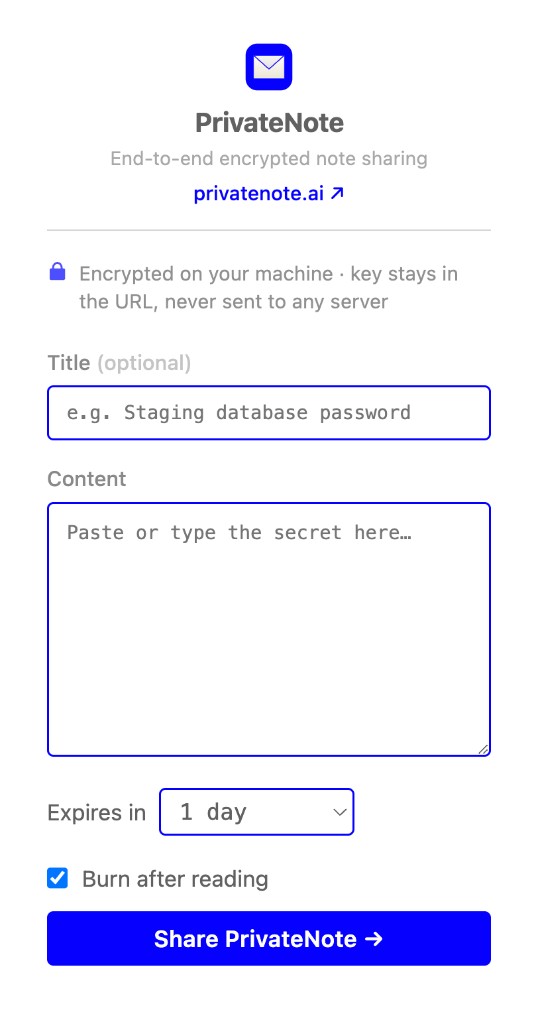
code --install-extension PrivateNote.privatenote-vscode
رمزگذاری متن انتخابی در همانجا — منوی زمینه، پنجره بازشو و Alt+Shift+P.
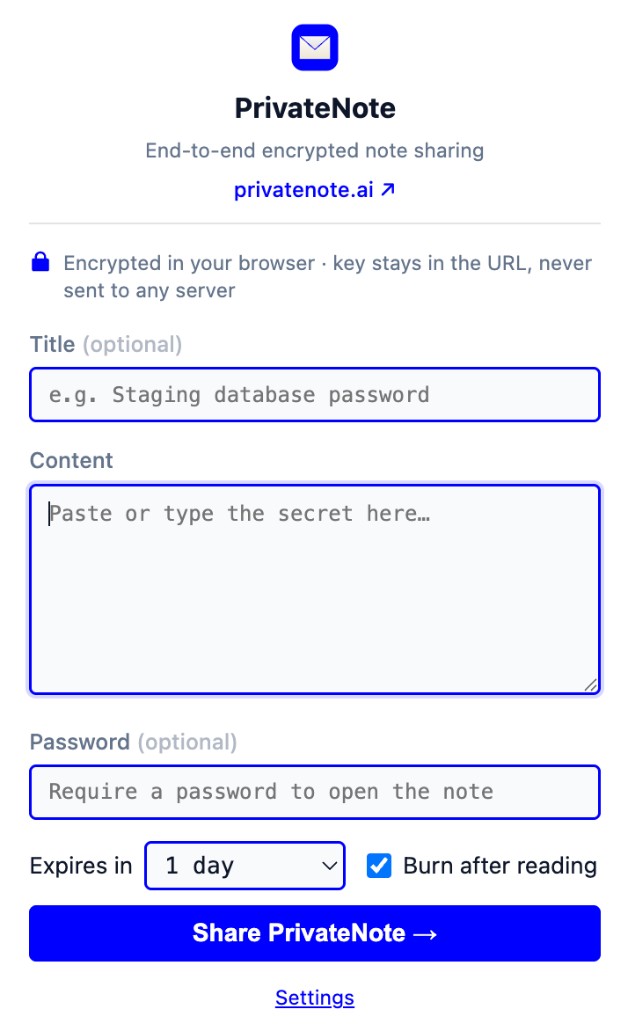
# Right-click selected text → Create PrivateNote
# Shortcut: Alt+Shift+P
ابزار محلی create_private_note را برای تحویل امن در اختیار عاملهای هوش مصنوعی بگذارید.
// پیشنمایش — مسیر، نه اطلاعات محرمانهcreate_private_note({ "contentFilePath": "/absolute/path/secret.txt" })// پس از تأیید شماconfirm_private_note({ "confirmationId": "cnfg_…" })
MCP و مهارتها برای OpenAI Codex CLI و IDE.
codex mcp add privatenote -- npx -y privatenote-mcp
دستورها
از کار شروع کنید — یکپارچهسازی را انتخاب کنید که با محل نگهداری راز و نحوه انتقال آن همخوان است.
اطلاعات محرمانه GitHub Actions را به CLI پایپ و URL یکبارمصرف دریافت کنید؛ متن ساده را از گزارشهای روند کار دور نگه دارید.
در Slack، ایمیل یا تیکت متن را انتخاب و بدون باز کردن privatenote.ai پیوند رمزگذاریشده بسازید.
به کلاینت MCP اجازه دهید مسیر فایل را به create_private_note بدهد، منتظر تأیید شما بماند، سپس confirm_private_note را فراخوانی کند.
در VS Code یا Cursor متغیرهای محیطی، کلیدهای API یا رشته اتصال را انتخاب و بدون تعویض برنامه تحویل دهید؛ پیوند در کلیپبورد قرار میگیرد.
سرور MCP را یکبار ثبت کنید تا Codex در روند کار عامل، بهجای چسباندن اطلاعات محرمانه در چت پیوند رمزگذاریشده بسازد.
اگر گیرنده فقط به پیوند نیاز دارد، از برنامه وب استفاده کنید؛ انقضا، حذف پس از خواندن و گذرواژه اختیاری را در مرورگر تنظیم کنید.
آنچه امروز کار میکند: CLI و سرور MCP را با PRIVATENOTE_API_BASE_URL، و افزونه VS Code را با privatenote.apiBaseUrl، به API خود اشاره دهید. پیشنمایش Docker Compose (docker-compose.yml) یک پشته محلی وب + API را برای ارزیابی بالا میآورد.
فقط پیشنمایش — محیط اجرای تولیدی در محل نیست. افزونه Chrome بهصورت ثابت روی privatenote.ai تنظیم شده و نمیتواند API خودمیزبان را هدف بگیرد؛ از CLI (--insecure برای http:// محلی)، MCP، یا VS Code استفاده کنید. استقرارهای سازمانی مدیریتشده در نقشه راه هستند — اگر میخواهید زودتر نظر بدهید با ما تماس بگیرید.
جایگاه آن
تیمهای توسعهدهنده هنوز گذرواژه پایگاه داده، کدهای بازیابی، توکن API، جزئیات تحویل پشتیبانی، و عیبیابی خاص مشتری را دستبهدست میکنند. آن رازها اغلب در تاریخچه گفتگو، نظر تیکت، رشته pull request، یا پرامپت AI میمانند، چون مسیر امن بیش از حد کند است.
PrivateNote قرار است مسیر امنتر را سریع کند. یکپارچهسازی باید مانند ساختن پیوند باشد، و پیادهسازی متن حساس را پیش از رسیدن به سرور رمزگذاریشده نگه میدارد.
مدل اعتماد
معماری
هر یکپارچهسازی از همان مرز پیروی میکند. متن ساده هرگز بدون رمزگذاری از دستگاه شما خارج نمیشود؛ سرور هرگز کلید رمزگشایی را دریافت نمیکند.
رمزگذاری محلی
AES-256-GCM روی دستگاه شما — مرورگر، ویرایشگر، ترمینال یا فرایند MCP.
بارگذاری متن رمزگذاریشده
فقط بایتهای رمزگذاریشده و فراداده یادداشت (انقضا، حذف پس از خواندن) به سرور میرسند.
کلید در #fragment
کلید رمزگشایی در بخش هش URL میماند. مرورگرها بخش fragment را در درخواستهای HTTP نمیفرستند.
privatenote.ai/note/…#key
متن ساده پیش از بارگذاری بهصورت محلی رمزگذاری میشود.
سرور متن رمز و فراداده یادداشت را ذخیره میکند، نه کلید رمزگشایی را.
کلید در قطعه URL میماند و در درخواستهای HTTP فرستاده نمیشود.
محدودیت خواندن و انقضا را سرویس یادداشت اعمال میکند.
همه مسیرهای یکپارچهسازی باید همان قرارداد پایه را حفظ کنند: متن رمز را محلی بسازید، فقط آنچه سرور برای ذخیره و اعمال نیاز دارد بارگذاری کنید، سپس پیوندی را به اشتراک بگذارید که کلید رمزگشایی را بیرون از درخواست حمل میکند.
رمزگذاری چگونه کار میکندبرای اشتراک گاهبهگاه از برنامه وب، برای کار روزانه توسعهدهنده از افزونه ویرایشگر، برای اسکریپتها و CI از CLI، و وقتی عامل به یک ابزار پایه تحویل امن نیاز دارد از MCP استفاده کنید.

