10 مورد محرمانه که هرگز نباید در گفتگو بفرستید
و اینکه به جای آن از چه چیزی استفاده کنید
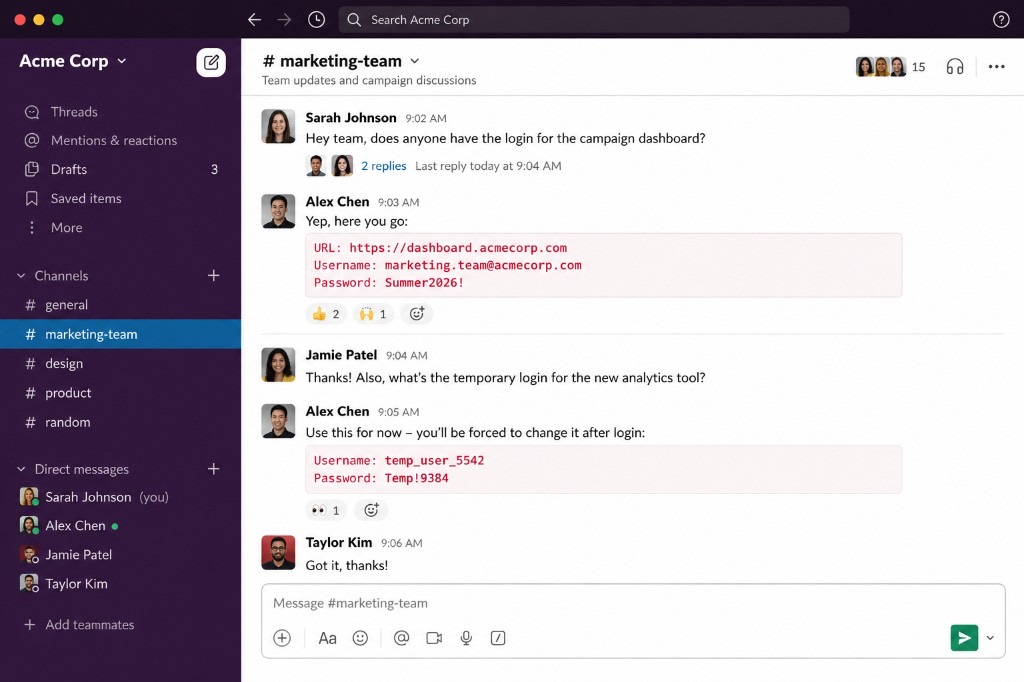
از Slack و Microsoft Teams گرفته تا WhatsApp و Messenger، چت به روش پیشفرض ما برای تبادل اطلاعات تبدیل شده است. این روش سریع، راحت و برای همسو نگه داشتن تیمها است. متأسفانه، چت به یک قبرستان دیجیتال برای دادههای بسیار حساس نیز تبدیل شده است؛ دادههایی که در لحظهای برای راحتی به اشتراک گذاشته میشوند و سپس فراموش میگردند.
نکات کلیدی
- Chat apps are built to retain context—not to forget credentials.
- Passwords, API keys, seed phrases, and recovery codes do not belong in chat.
- Use one-time encrypted links for human-to-human secret handoffs.
- Rotate anything that was already pasted into a durable thread.
بسیاری از اپلیکیشنهای چت مدرن، رمزنگاری قوی در حین انتقال یا حتی رمزنگاری سرتاسری (end-to-end) را ارائه میدهند. رمزنگاری از پیامها هنگام حرکت بین دستگاهها محافظت میکند. مشکل بزرگتر، اتفاقاتی است که پس از آن میافتد. زمانی که یک راز وارد چت میشود، اغلب برای ماهها یا سالها در سیستمهای مختلف قابل جستجو باقی میماند.
این پایداری، ردپای دیجیتالی بهطور غافلگیرکنندهای بزرگی ایجاد میکند. اطلاعات حساس میتواند در مکانهایی مانند تاریخچه چتهای قابل جستجو، بکآپهای ابری، خروجیهای فضای کاری، پیشنمایش اعلانها، اسکرینشاتها و دستگاههای همگامسازی شده باقی بماند.
طبق گزارش بررسیهای نقض دادههای 2026 از Verizon، 62% از موارد نقض شامل عنصر انسانی است—سرقت اعتبارنامهها، فیشینگ، مهندسی اجتماعی، سوءاستفاده و اشتباهات ساده. اگر اطلاعات حساس با بیدقتی به اشتراک گذاشته شود، فناوری به تنهایی نمیتواند از این حوادث جلوگیری کند.
یک رویکرد ایمنتر بر یک اصل ساده استوار است: اطلاعات را فقط زمانی که نیاز است به اشتراک بگذارید و اطمینان حاصل کنید که پس از اولین مشاهده، ناپدید میشوند. این همان مدلی است که پشت لینکهای محرمانه یکبار مصرف قرار دارد—و دلیل اینکه چرا PrivateNote طول عمر یادداشت را به عنوان بخشی از امنیت، و نه یک موضوع جانبی، در نظر میگیرد.
برگه راهنمای سریع امنیت
هرگز ارسال نکنید
گذرواژهها
ریسک
در تاریخچه دائمی چت و لاگهای قابل جستجو ایندکس میشود.
رویکرد بهتر
هرگز ارسال نکنید
کدهای بازیابی
ریسک
بهطور دائمی احراز هویت چندعاملی را دور میزند.
رویکرد بهتر
مدیریتکننده رمز عبور اختصاصی یا یادداشت یکبار مصرف.
هرگز ارسال نکنید
کلیدهای API
ریسک
کپی کردن تصادفی در کانال عمومی، محیطهای عملیاتی (production) را به خطر میاندازد.
رویکرد بهتر
یادداشت امنیتی خودتخریكشونده با رمزنگاری سمت کلاینت.
هرگز ارسال نکنید
اسناد
ریسک
کپیهای پایداری را در پوشههای دانلود محلی پراکنده میکند.
رویکرد بهتر
انتقال فایل رمزنگاریشده موقت با دسترسی محدود.
چرا چت یک مدیریتکننده رمز عبور نیست
پلتفرمهای پیامرسان برای ارتباطات طراحی شدهاند، نه برای مدیریت اسرار. هدف آنها حفظ گفتگوها در دستگاههای مختلف، همگامسازی تاریخچه، پشتیبانی از جستجو، ایجاد بکآپ و ثبت سوابق همکاری است.
همین ویژگیها زمانی که اعتبارنامهها یا داراییهای شرکتی به اشتراک گذاشته میشوند، به نقاط ضعف تبدیل میشوند. اطلاعات مدتها پس از اتمام هدف خود، قابل دسترسی باقی میمانند. مقاله ما درباره متنهای محیط کار و کشف قانونی نشان میدهد که چگونه پیامهای نوشته شده با بیدقتی میتوانند سالها بیشتر از بافت اصلی خود باقی بمانند.
یک راز یکبار مصرف از مدل متفاوتی پیروی میکند: اطلاعات را فقط برای مدت کوتاهی که واقعاً مورد نیاز است در دسترس قرار دهید—سپس دسترسی سمت سرور را طبق طراحی حذف کنید.
طول عمر دادهها: چت سنتی در مقابل PrivateNote
تفاوت در این نیست که آیا یک پیام در حین انتقال رمزنگاری شده است یا خیر. تفاوت در این است که آیا آن راز پس از خوانده شدن، هنوز در جایی وجود دارد یا خیر.
مقایسه طول عمر دادهها
گردش کار چت سنتی
دادهها در هر مرحله انباشته میشوند
- گذرواژه
- Slack / Teams
- ذخیره شده
- قابل جستجو
- نسخههای پشتیبان
- سالها بعد
گردش کار PrivateNote
یکبار رمزنگاری شده، پس از خواندن حذف میشود
- گذرواژه
- رمزنگاری در مرورگر
- پیوند یکبارمصرف
- مشاهدهشده
- حذف شده از سرور
رمزهای 10 که باید از اپلیکیشنهای چت خود منع کنید
1. رمز عبور حسابها
همه ما این صحنه را دیدهایم: "هی، یادت هست نام کاربری و رمز عبور حساب مشترک مارکتینگ چی بود؟" و در ادامه یک پاسخ به صورت متن ساده. حتی اگر کاملاً به همکار خود اعتماد داشته باشید، آن رمز عبور اکنون در تاریخچه فضای کاری ایندکس شده، در دادههای محلی اپلیکیشن کش شده و پتانسیل مشاهده در پیشنمایش ایمیل یا اعلانهای گوشی را دارد.
اگر مهاجم ماهها بعد به آن تاریخچه چت دسترسی پیدا کند، دسترسی فعال به حساب شما را به ارث میبرد.
در عوض — یک لینک یکبار مصرف رمزنگاریشده در مرورگر ارسال کنید. به محض اینکه گیرنده لینک را باز کرده و رمز را دریافت کند، متن رمزنگاریشده از سرور میزبان حذف میشود. ابتدا به یک رمز عبور قوی نیاز دارید؟ از رمزساز ما استفاده کنید.
2. کدهای بازیابی احراز هویت چندعاملی (MFA)
هنگام فعالسازی MFA، سرویسها کدهای پشتیبان اضطراری تولید میکنند. از آنجایی که کاربران نگران از دست دادن دسترسی خود هستند، اغلب این کدها را در چت با همکار یا در فضای چت شخصی خود کپی میکنند.
کدهای بازیابی، کلیدهای اصلی پشتیبان هستند. برخورد با آنها مانند یک متن معمولی، تمام هدف از اجرای امنیت چندعاملی را از بین میبرد.
در عوض — آنها را در یک مدیریتکننده رمز عبور اختصاصی ذخیره کنید. اگر مجبور هستید آنها را هنگام تحویل حساب به اشتراک بگذارید، از یک یادداشت موقت با قابلیت مشاهده یکباره استفاده کنید تا رمز مخفی به صورت دائمی در تاریخچه چت باقی نماند.
3. کلیدهای تولید API
توسعهدهندگان برای رفع سریع مشکلات، بهطور معمول کلیدهای API، توکنهای دسترسی یا رمزهای سرویسهای ابری را در چت رد و بدل میکنند. اسکن کردن رمزهای GitHub بهطور مداوم اطلاعات حساس افشا شده در مخازن عمومی را شناسایی میکند که نشاندهنده میزان نشت تصادفی رمزهاست.
یک کپیپیست تصادفی در کانال اشتباه میتواند خوشههای پایگاه داده فعال یا خطوط پرداخت مالی را در معرض خطر قرار دهد.
در عوض — توکنها را از طریق یک یادداشت رمزنگاریشده سمت کلاینت ارسال کنید که پس از یک بار مشاهده، بهطور خودکار منقضی میشود.
4. کلیدهای خصوصی SSH
کلید خصوصی شما، هویت شما برای زیرساخت سرور است. این کلید هرگز نباید داخل یک اپلیکیشن پیامرسان وجود داشته باشد. کپی کردن یک کلید خصوصی به این معناست که اکنون یک نسخه خارج از محیط امن تعیینشده قرار دارد و ممکن است در تاریخچه چت، نسخههای پشتیبان یا دستگاههای گیرنده باقی بماند.
در عوض — اگر لازم است یک کلید بهصورت امن منتقل شود، از یک محموله رمزنگاریشده با قابلیت مشاهده یکباره استفاده کنید که پس از تحویل، خودش را از سرور میزبان حذف میکند.
5. لینکهای دعوت و بازنشانی
افراد مدام لینکهای موقت ورود و لینکهای مدیریتی را در کانالهای چت قرار میدهند:
- لینکهای انتصاب میزبان Zoom
- توکنهای دسترسی مدیر (moderator) در Google Meet
- دعوتنامههای ورود به Stripe
- دعوتنامههای سطح دسترسی ادمین
- URLهای بازنشانی رمز عبور
در عوض — لینکهای ورود با سطح دسترسی بالا را از طریق یک یادداشت یکبار مصرف ارسال کنید تا در صورت عدم استفاده، از لاگهای قدیمی قابل استخراج نباشند.
6. عبارات بازیابی (seed phrases) ارز دیجیتال
عبارت بازیابی 12 یا 24 کلمه شما، کل کیف پولتان را کنترل میکند. اگر سالها بعد حساب چت شما هک شود، ابزارهای استخراج خودکار میتوانند مکالمات قدیمی را برای یافتن عباراتی با فرمت seed اسکن کنند. اگر عبارت بازیابی شما سرقت شود، داراییهایتان ممکن است برای همیشه از دست بروند.
در عوض — از ارسال دیجیتالی عبارات بازیابی کاملاً خودداری کنید. اگر یک شرایط اضطراری مطلق شما را مجبور به این کار کرد، از یک یادداشت رمزگذاریشده استفاده کنید که برای محدود کردن میزان قرارگیری در معرض خطر، بلافاصله پس از خوانده شدن، حذف شود.
7. اطلاعات ورود موقت
میز کمکهای IT اغلب در زمان ورود کارمندان جدید، اطلاعات ورود اولیه را به اشتراک میگذارند. اگرچه معمولاً از کاربر خواسته میشود در اولین ورود رمز عبور را تغییر دهد، اما اطلاعات موقت در تاریخچه چت قابل جستجو باقی میماند. اگر کاربر در تغییر آن تأخیر کند — یا سیستم اجازه استفاده مجدد از رمز عبور را بدهد — آن پیام همچنان یک آسیبپذیری فعال باقی میماند.
در عوض — اطلاعات ورود موقت را از طریق یک یادداشت رمزگذاریشده در مرورگر ارسال کنید که پس از مشاهده منقضی شود.
8. اطلاعات مالی و بانکی
چسباندن شمارههای IBAN شرکتی، جزئیات حواله، اسناد مالیاتی یا تأییدیههای پرداخت در چت بیخطر به نظر میرسد، زیرا IBAN به تنهایی رمز عبور نیست. با این حال، زمانی که مهاجمان جزئیات بانکی را با مکالمات شخصی موجود در تاریخچه چت ترکیب میکنند، زمینه لازم برای حملات فیشینگ متقاعدکننده و کلاهبرداری از فاکتورها را به دست میآورند.
در عوض — جزئیات مالی را از مکالمات روزمره جدا کنید. آنها را از طریق کانالهای رمزگذاریشدهای به اشتراک بگذارید که به محض تأیید تراکنش، دسترسی را قطع میکنند.
9. اسکن اسناد شخصی
نیاز دارید کپی سریعی از پاسپورت، گواهینامه رانندگی یا قرارداد استخدامی خود را برای منابع انسانی بفرستید؟ قرار دادن آن PDF در پنجره چت، دادههای هویتی بسیار حساس را در بکآپهای ابری، گالریهای محلی گوشی و پوشههای همگامسازی شده دسکتاپ کپی میکند.
در عوض — از انتقال امن فایل با رمزگذاری سمت مرورگر استفاده کنید — یک بار دانلود انجام میشود و سپس فایل طبق تنظیمات دسترسی شما از سرور میزبان پاک میشود.
10. اطلاعات تجاری محرمانه
اسلایدهای استراتژی داخلی، پیشنهادهای قیمتگذاری اعلام نشده، پیشنویسهای حقوقی و اسناد تملک مدام در کانالهای تیمی در جریان هستند. نشت دادهها همیشه از سوی هکرهای خارجی نیست؛ گاهی اوقات به این دلیل اتفاق میافتد که یک کارمند به طور تصادفی یک مهمان خارجی را به کانالی که حاوی سالها استراتژی داخلی است، دعوت میکند.
در عوض — داراییهای حساس شرکتی را با استفاده از یادداشتهای رمزگذاریشده با تاریخ انقضای خودکار دقیق و بازههای زمانی دسترسی محدود، به اشتراک بگذارید.
اسرار عمر محدودی دارند
رمزگذاری از اسرار در حین انتقال محافظت میکند. انقضا از آنها در طول زمان محافظت میکند. اکثر اپلیکیشنهای چت کاملاً بخش دوم را نادیده میگیرند.
وقتی از PrivateNote استفاده میکنید، ساختار امنیتی را به صورت طراحیشده تغییر میدهید. به جای تکیه بر کاربران برای به یاد آوردن حذف پیامهای حساس در آینده، شما طول عمر آن راز را اعمال میکنید. گیرنده آن را یک بار میخواند — و سپس از سرور حذف میشود.
- بدون ردپای دائمی: هیچ تاریخچه چت یا آرشیو قابل جستجویی حاوی راز خام نیست.
- کاهش شعاع انفجار: اگر لپتاپ یا حساب چت بعداً هک شود، هیچ رمز عبور قدیمی در لاگها برای استخراج وجود ندارد.
- کاهش خطای انسانی: سیستم به طور خودکار حداقلسازی دادهها را مدیریت میکند و نیاز به یادآوری برای حذف دستی پیامهای حساس را از بین میبرد.
امنیت در پشت صحنه: PrivateNote چگونه کار میکند
PrivateNote پیام شما را مستقیماً در مرورگر شما، پیش از آپلود شدن، رمزگذاری میکند. سرور فقط متن رمزگذاریشده (ciphertext) را ذخیره میکند. کلید رمزگشایی در بخش URL قرار دارد—یعنی بخشی که بعد از `#` میآید—که مرورگرها آن را به عنوان بخشی از درخواستهای HTTP به سرورهای وب ارسال نمیکنند. سرور هرگز کلید رمزگشایی را دریافت نمیکند.
پس از باز شدن یادداشت تحت تنظیمات انتخابی شما، متن رمزگذاریشده از سرور حذف میشود. برای رمزهای عبور، کلیدهای API، کدهای بازیابی و اعتبارنامههای موقت، محدود کردن طول عمر دادهها به اندازه خودِ رمزگذاری دادهها اهمیت دارد. چتها گفتگوها را حفظ میکنند. PrivateNote طول عمر اسرار را محدود میکند.
پرسشهای پرتکرار
آیا ارسال رمزهای عبور در Slack امن است؟
Slack دادهها را در حین انتقال و در حالت سکون رمزگذاری میکند، اما رمزهای عبور تا زمانی که حذف نشوند، در تاریخچه چتهای قابل جستجو باقی میمانند. برای اعتبارنامههای موقت، استفاده از یک یادداشت یکبار مصرف رمزگذاریشده در مرورگر میزان قرارگیری در معرض خطر طولانیمدت را کاهش میدهد.
آیا پیامهای WhatsApp برای رمزهای عبور ایمن هستند؟
رمزگذاری سرتاسری (End-to-end encryption) از پیامها در حین انتقال محافظت میکند و پیامهای خود-پاکشونده میتوانند آنها را پس از یک زمان مشخص بهطور خودکار حذف کنند—اما گیرندگان همچنان میتوانند قبل از ناپدید شدن، از محتوا اسکرینشات بگیرند، آن را فوروارد کنند یا نسخه پشتیبان تهیه کنند. رمزهای عبور در حالت ایدهآل باید فقط به مدت زمان مورد نیاز به اشتراک گذاشته شوند—از طریق یک لینک مخفی یکبار مصرف، نه در یک رشته چت دائمی.
آیا ایمیل برای رمزهای عبور امنتر از چت است؟
خیر. ایمیل استاندارد بهطور پیشفرض فاقد رمزگذاری سرتاسری است و از چندین سرور ایمیل عبور میکند. پس از تحویل، یک رمز عبور برای مدت نامعلومی در صندوقهای ورودی، پوشههای ارسالی، حافظههای موقت محلی و نسخههای پشتیبان ارائهدهنده باقی میماند.
اسرار یکبار مصرف چیست؟
یک راز یکبار مصرف پیامی است که پس از یک بار مشاهده شدن یا پس از یک زمان انقضای مشخص، در دسترس نخواهد بود—که این امر کپیهای ماندگار در سیستمهای مختلف را کاهش میدهد. راهنمای ما درباره نحوه عملکرد لینکهای مخفی یکبار مصرف را ببینید.
منابع
- Verizon. گزارش بررسی نقض دادههای 2026 (DBIR). verizon.com/business/resources/reports/dbir/
- Verizon. گزارش بررسی نقض دادههای حوزه سلامت 2026. verizon.com/business/resources/reports/2026-dbir-healthcare-snapshot.pdf
اشتراکگذاری اسرار بدون باقی گذاشتن ردپای چت
چت برای هماهنگی عالی است، اما مخزن ضعیفی برای اعتبارنامهها، کلیدها، کدهای بازیابی و اسنادی است که هرگز قرار نبوده ماندگار باشند.
PrivateNote برای الگوی معکوس ساخته شده است: رمزگذاری در مرورگر، اشتراکگذاری یک لینک، و اجازه دادن به منقضی شدن راز پس از انجام وظیفهاش—بدون نیاز به حساب کاربری برای فرستنده، و بدون باقی ماندن متن ساده (plaintext) در یک آرشیو قابل جستجو برای سالها.
تاریخچه چت کمتر. متادیتای کمتر. کنترل بیشتر بر مدت زمان حضور یک راز در فضای آنلاین.
