چرا ایمیل بدترین جا برای فرستادن اطلاعات محرمانه است
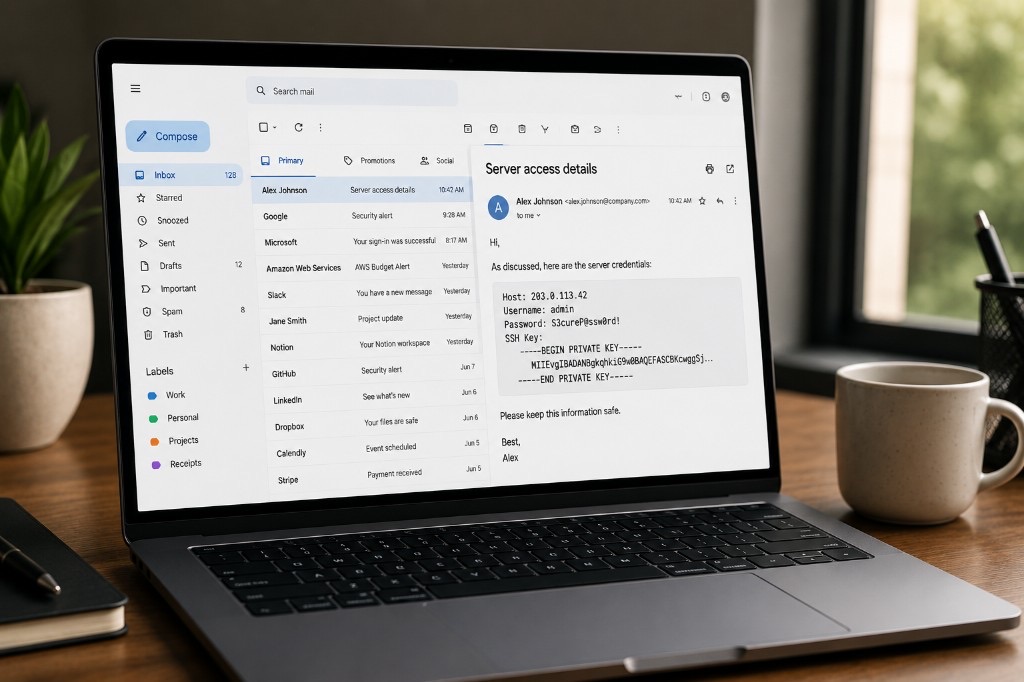
ایمیل برای تحویل پیامها ساخته شده است—نه برای ناپدید کردن آنها. رمزهای عبور، کلیدهای API و کدهای بازیابی که از طریق ایمیل ارسال میشوند، اغلب برای همیشه در صندوقهای ورودی قابل جستجو باقی میمانند.
نکات کلیدی
- Email creates durable copies across inboxes, backups, and devices.
- Forwarding, search, and sync keep secrets discoverable for years.
- Use browser-encrypted one-time links for credentials and recovery codes.
- Keep the transport channel separate from long-term storage.
ایمیل به روش پیشفرض برای تبادل تقریباً همه چیز تبدیل شده است؛ قراردادها، رمزهای عبور، کلیدهای API، جزئیات بانکی، سوابق پزشکی، اسناد هویتی، رمزهای Wi‑Fi و کدهای بازیابی. اکثر ما بدون فکر کردن، اطلاعات حساس را از طریق ایمیل ارسال میکنیم.
ایمیل برای تحویل پیامها ساخته شده است — نه برای ناپدید کردن آنها
زمانی که ایمیلی ارسال میکنید، اغلب کنترل خود را بر اینکه پیام کجا فرود میآید، چه مدت ذخیره میشود و در نهایت چه کسی ممکن است به آن دسترسی داشته باشد، از دست میدهید. اگر چیزی را ارسال میکنید که باید خصوصی بماند، ایمیل معمولاً ابزار اشتباهی است.
ایمیل شما فقط در یک مکان وجود ندارد
بسیاری از مردم ایمیل را به عنوان یک گفتگوی ساده بین دو نفر تصور میکنند. در واقعیت، هر ایمیل معمولاً در مکانهای متعددی وجود دارد:
- صندوق پستی شما
- صندوق پستی گیرنده
- نسخههای پشتیبان ارائهدهنده ایمیل
- کپیهای آرشیو شده
- دستگاههای همگامسازی شده
- سیستمهای پشتیبان شرکت
- فایلهای خروجی PST یا MBOX
- زیرساخت بازیابی پس از فاجعه
حتی اگر یک ایمیل را حذف کنید، کپیهای آن ممکن است در جاهای دیگر باقی بمانند. برخی سازمانها برای رعایت الزامات قانونی، مقرراتی یا تجاری، ایمیلها را برای سالها نگه میدارند. در عمل، یک ایمیل اغلب دائمی میشود.
اطلاعات محرمانه با گذشت زمان خطرناک میشوند
خطرناکترین جنبه ایمیل لزوماً مربوط به امروز نیست؛ بلکه مربوط به پنج سال آینده است. تصور کنید به کسی ایمیل زدهاید:
- رمز عبور یک پایگاه داده عملیاتی
- یک کلید API
- اعتبارنامههای SSH
- جزئیات ورود به VPN
- عبارت بازیابی ارز دیجیتال
شاید از آن زمان اعتبارنامهها تغییر کرده باشند، و شاید هم خیر. سالها بعد، آن ایمیل ممکن است همچنان در چندین صندوق ورودی موجود باشد و در عرض چند ثانیه قابل جستجو باشد. هر کسی که به یکی از آن حسابها دسترسی پیدا کند، ناگهان نقشهای از اسرار گذشته شما خواهد داشت. راهنمای ما درباره اسراری که هرگز نباید در چت ارسال کنید ریسکهای مشابهی را در اپلیکیشنهای پیامرسان پوشش میدهد—اما ایمیل اغلب بدتر است زیرا مدت نگهداری آن طولانیتر و کپیهای آن بیشتر است.
ایمیل برای قابلیت جستجو طراحی شده است
کلاینتهای مدرن ایمیل در پیدا کردن پیامهای قدیمی فوقالعاده هستند. جستجو کنید برای password, API, یا confidential، و پیامهای سالهای گذشته تقریباً بلافاصله ظاهر میشوند.
این یک قابلیت فوقالعاده برای ارتباطات روزمره است، اما یک قابلیت وحشتناک برای اطلاعات محرمانه. اطلاعات حساس باید با گذشت زمان یافتنشان سختتر شود، نه آسانتر.
ارسال مجدد تنها با یک کلیک انجام میشود
شاید به گیرنده اعتماد داشته باشید، اما این همیشه کافی نیست. ایمیلها معمولاً:
- ارسال شده (Forwarded)
- کپی شده در سیستمهای تیکتینگ
- چسبانده شده (Paste) در اپلیکیشنهای چت
- پیوست شده به سایر ایمیلها
- به اشتراک گذاشته شده با پیمانکاران
- گنجانده شده در درخواستهای پشتیبانی
زمانی که یک راز از صندوق ورودی شما خارج میشود، دیگر کنترل نمیکنید که چند نسخه از آن وجود دارد. برخلاف یک مدیریتکننده رمز عبور یا سرویس اشتراکگذاری رمزگذاریشده، ایمیل مفهومی برای لغو دسترسی پس از تحویل ندارد.
هوش مصنوعی بهطور فزایندهای در حال پردازش ایمیلها است
دلیل دیگر برای دقت قبل از ارسال اطلاعات حساس از طریق ایمیل این است که ارائهدهندگان ایمیل بهطور فزایندهای از سیستمهای خودکار برای پردازش پیامها استفاده میکنند. این سیستمها ممکن است در موارد زیر کمک کنند:
- تشخیص اسپم
- محافظت در برابر فیشینگ
- تشخیص بدافزار
- پاسخهای هوشمند
- دستهبندی صندوق ورودی
- جستجو
- قابلیتهای بهرهوری
- نوشتن و خلاصهسازی به کمک هوش مصنوعی
ارائهدهندگان در نحوه عملکرد این ویژگیها، دادههای پردازششده و سیاستهای حریم خصوصی تفاوتهای قابل توجهی دارند. اگرچه بسیاری از ارائهدهندگان در سالهای اخیر تعهدات حریم خصوصی قویتری را معرفی کردهاند، اما ارسال اطلاعات حساس از طریق ایمیل همچنان به معنای سپردن آن اطلاعات به سیستمهایی خارج از کنترل شماست. اگر هدف شما به حداقل رساندن قرارگیری در معرض خطر است، کاهش میزان اطلاعات حساسی که از طریق ایمیل ارسال میشود، اولین قدم منطقی است.
بازرسیهای نظارتی نیز بخشی از این بحث هستند
حریم خصوصی دیگر فقط یک مسئله فنی نیست، بلکه به یک مسئله سیاستی تبدیل شده است. در جولای 2026، پارلمان اروپا با تمدید چارچوب قانونی موقتی موافقت کرد که به ارائهدهندگان برخی خدمات ارتباطی اجازه میدهد تا آوریل 2028 بهصورت داوطلبانه مواد سوءاستفاده جنسی از کودکان (CSAM) را شناسایی و گزارش کنند.
این چارچوب عمدتاً بر خدماتی تأثیر میگذارد که میتوانند به محتوای پیام دسترسی داشته باشند، مانند بسیاری از ارائهدهندگان سنتی ایمیل و سایر خدمات ارتباطی غیرend-to-end encrypted. برای اطلاعات بیشتر در مورد معنای آن رأی — و اینکه چرا با وجود آرای «نه» بیشتر از «آری»، باز هم تأیید شد — توضیحات ما درباره Chat Control 1.0 را ببینید.
هدف اعلامشده، محافظت از کودکان است و افراد منطقی میتوانند در مورد تعادل مناسب بین حریم خصوصی و امنیت عمومی اختلاف نظر داشته باشند. با این حال، این بحث یک نکته مهم را نشان میدهد: اگر یک سرویس بتواند پیامهای شما را بخواند، آنگاه قوانین، سیاستها یا تصمیمات آتی پلتفرم ممکن است بر نحوه پردازش آن پیامها تأثیر بگذارد. در مقابل، سرویسهای end-to-end encrypted اساساً متفاوت هستند زیرا ارائهدهنده کلیدهای رمزنگاری لازم برای خواندن محتوا را در اختیار ندارد.
راه بهتری برای به اشتراک گذاشتن رازها وجود دارد
هر قطعه از اطلاعات نیاز ندارد که برای همیشه باقی بماند. گاهی اوقات شما فقط نیاز دارید چیزی را یک بار ارسال کنید. مثالها عبارتند از:
- یک رمز عبور
- یک کلید API
- یک کد بازیابی
- یک لایسنس نرمافزار
- یک اعتبارنامه سرور
- یک پیام محرمانه
به جای ارسال مستقیم این موارد در یک ایمیل، یک لینک رمزگذاریشده یکبار مصرف ارسال کنید. گیرنده لینک را باز میکند، راز را میخواند و دادههای رمزگذاریشده برای همیشه حذف میشوند. بهطور خاص برای کلیدهای API، راهنمای گردش کار ما را در مورد چگونه یک کلید API را بهصورت امن به اشتراک بگذاریم ببینید.
- هیچ تاریخچهای در صندوق ورودی وجود ندارد.
- هیچ آرشیو قابل جستجویی وجود ندارد.
- عدم ارسال تصادفی خودِ رمز/اطلاعات محرمانه.
- عدم وجود کپیهای فراموششده در صندوقهای پستی برای سالها.
رمزگذاری مرورگر تفاوت ایجاد میکند
در PrivateNote، رمزگذاری قبل از آپلود شدن هر چیزی، داخل مرورگر شما انجام میشود. مرورگر شما پیام را بهصورت محلی رمزگذاری میکند. تنها متن رمزگذاریشده (ciphertext) به سرورهای ما میرسد. کلید رمزگشایی هرگز از دستگاه شما خارج نمیشود و هرگز توسط ما ذخیره نمیگردد.
وقتی گیرنده یادداشت را باز میکند، میتواند بهگونهای تنظیم شود که پس از اولین خواندن موفقیتآمیز خودتخریبی انجام دهد یا پس از یک دوره زمانی مشخص بهطور خودکار منقضی شود. این بدان معناست که هیچ ایمیل دائمی حاوی راز وجود ندارد که سالها بعد کشف شود. شما میتوانید یک پیام محرمانه را بدون ایجاد حساب کاربری ارسال کنید، یا برای مشاهده مدل کامل رمزگذاری، نحوه عملکرد PrivateNote را بخوانید.
تست عملی ساده است: آیا ارائهدهنده میتواند کلید رمزگشایی یا متن اصلی را به دست آورد؟ اگر پاسخ مثبت است، سیستم واقعاً end-to-end encrypted نیست. ایمیل طبق طراحی خود در این تست شکست میخورد.
ابزار مناسب برای اطلاعات مناسب
ایمیل همچنان یکی از مفیدترین فناوریهای ارتباطی است که تا به حال ساخته شده است. این ابزار برای گفتگوها، فاکتورها، خبرنامهها و ارتباطات تجاری روزمره عالی است.
اما مکان ایدهآلی برای اطلاعاتی که باید پس از انجام وظیفهشان ناپدید شوند، نیست. رمزهای عبور، کدهای بازیابی، کلیدهای API، اسناد محرمانه و سایر اطلاعات حساس مستحق مکانیزم اشتراکگذاری هستند که با در نظر گرفتن حریم خصوصی طراحی شده باشد.
گاهی اوقات امنترین راز، رازی است که دیگر اصلاً وجود ندارد.
یک راز را بدون باقی گذاشتن آن در صندوق ورودی کسی به اشتراک بگذارید
یک یادداشت رمزگذاریشده یکبار مصرف در مرورگر خود ایجاد کنید. اگر مجبور شدید، لینک را از طریق ایمیل ارسال کنید — خودِ راز در رشته پیام باقی میماند.
امتحان کردن PrivateNote ->