چگونه گذرواژه را بهصورت امن به اشتراک بگذارید
بدون ایمیل، Teams، یا WhatsApp
از چسباندن گذرواژه در Microsoft Teams، WhatsApp، یا ایمیل دست بردارید. این راهنما نشان میدهد چگونه با پیوندهای یکبارمصرف رمزگذاریشده در مرورگر، رازها را امن تحویل دهید، با الزامات GDPR (DSGVO) همراستا بمانید، و از دامهای امنیتی مهم پرهیز کنید.
Key takeaways
- هرگز گذرواژه را در ایمیل، پیامک، یا گفتگوی تیمی نفرستید.
- برای تحویل، از پیوند یکبارمصرف رمزگذاریشده در مرورگر استفاده کنید.
- گذرواژه موقت را ترجیح دهید و پس از دسترسی، بازنشانی را الزامی کنید.
- وقتی اهمیت بالاست، هویت گیرنده را در کانالی جدا تأیید کنید.
به اشتراک گذاشتن گذرواژه کاری کوچک و روزمره به نظر میرسد—تا وقتی چیزی خراب شود.
چه همکار به دسترسی موقت به ابزار داخلی نیاز داشته باشد، چه نماینده پشتیبانی مشتری دسترسی سامانه بخواهد، یا بخواهید اطلاعات ورود Wi-Fi را برای مهمان بفرستید، سریعترین گزینه اغلب چسباندن گذرواژه متن ساده در گفتگوی Microsoft Teams، پیام WhatsApp، یا ایمیل کوتاه به نظر میرسد.
متأسفانه این راحتی رد دیجیتال ماندگاری بر جا میگذارد. وقتی راز وارد این کانالها شود، میان دستگاهها همگام میشود، از راه جستجو قابلنمایه است، در پشتیبان خودکار صندوق نامه ذخیره میشود، و در بایگانی پیام سازمانی برای مدت نامحدود نگه داشته میشود. گذرواژهای که قرار بود موقت باشد به ریسک دائمی تبدیل میشود.
خوشبختانه راه بهتری برای محافظت از اطلاعات ورود شما وجود دارد.
مسئله اصلی اشتراک متن ساده
ایمیل و برنامههای گفتگو سکوهای همکاری عالیاند، اما هرگز برای نگه داشتن راز طراحی نشدهاند. سامانههای امروزی معمولاً داده را هنگام انتقال رمزگذاری میکنند، اما در زودگذری کوتاه میآیند—اطمینان از اینکه رازها پس از انجام کارشان ناپدید شوند.
وقتی گذرواژه را در گفتگو یا رشته ایمیل معمولی میچسبانید، بیدرنگ کنترل چرخه عمر آن را از دست میدهید. در صندوقهای نامه میماند، سالها بعد در گزارش گفتگو قابلجستجو است، و در اعلان دستگاه یا صفحه قفل دیده میشود. اگر حساب شما یا حساب گیرنده بعدها نفوذ شود، آن تاریخچههای گفتگوی متن ساده برای مهاجم گنجینه میشوند.
GDPR (DSGVO) و ریسک انطباق در اروپا
برای سازمانهای اروپایی، این فقط نگرانی امنیتی نیست—ریسک انطباق است. تحت مقررات عمومی حفاظت از دادهها (GDPR / DSGVO)، شرکتها قانوناً ملزماند دسترسی به داده شخصی را با تدابیر فنی و سازمانی مطابق با آخرین پیشرفتها محافظت کنند.
چسباندن اطلاعات ورود فعال در گزارش گفتگوی ابری میزبانیشده در ایالات متحده، یا سرورهای ایمیل بدون رمزگذاری سرتاسری اختصاصی، میتواند مواجهه انطباق را بیشتر کند، بهویژه اگر آن گذرواژهها به پایگاههای داده حاوی داده مشتری یا کارمند دسترسی بدهند.
رمزگذاری محلی و سمت مرورگر جایی را که اطلاعات ورود میتواند بماند بهشدت کم میکند و تحویل روزمره را با رویکرد حریمخصوصیمحور همراستا نگه میدارد. این مشاوره حقوقی نیست؛ اشتراک امن اطلاعات ورود را بخشی از کنترل دسترسی، مدیریت گذرواژه، و سیاست چرخش گستردهتر بدانید.
پیوندهای رمزگذاریشده سمت مرورگر چگونه کار میکنند
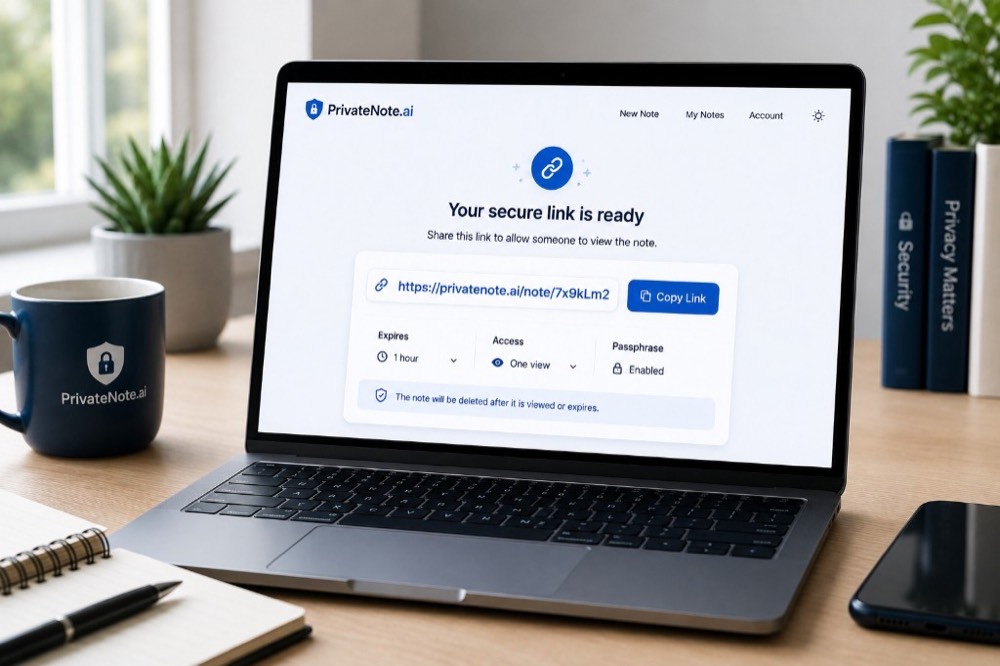
برای اشتراک سریع و موردی گذرواژه، پیوندهای یکبارمصرف رمزگذاریشده در مرورگر از امنترین و کارآمدترین گزینهها هستند. بهجای فرستادن خود اطلاعات ورود، پیوندی یکتا و موقت به یادداشت رمزشده میفرستید. پیوند محرمانه یکبارمصرف چیست مدل پشت این تحویل را توضیح میدهد.
مرورگر شما کار سنگین را انجام میدهد: گذرواژه پیش از بارگذاری بهصورت محلی رمزگذاری میشود، بنابراین سرور واسط متن رمزشده را ذخیره میکند—نه گذرواژه خام شما را. کلید رمزگشایی معمولاً در قطعه پیوند میماند، که مرورگرها آن را به سرور نمیفرستند.
برای به اشتراک گذاشتن راز با پیوندی موقت و خودنابود، این چهار گام را دنبال کنید:
- 1
گام 1
ورود و رمزگذاری محلی
گذرواژه را در ابزار امن وارد کنید. مرورگر شما آن را بهصورت محلی با کلیدی رمزگذاری میکند که هرگز بهصورت متن ساده دستگاه شما را ترک نمیکند.
- 2
گام 2
ساخت پیوند
ابزار فقط محموله رمزشده را به سرور دانشصفر بارگذاری میکند و پیوند اشتراک یکتا میسازد. ماده رمزگشایی با پیوند میماند—نه در گاوصندوق سمت سرور از رازهای خوانا.
- 3
گام 3
فرستادن پیوند
پیوند را کپی کنید و از Microsoft Teams، ایمیل، یا WhatsApp بفرستید. سکوی گفتگو یک URL میبیند، نه گذرواژه شما را.
- 4
گام 4
آشکارسازی و خودنابودی
مرورگر گیرنده محتوا را بهصورت محلی رمزگشایی میکند. بسته به سیاست اشتراک، محموله رمزشده سپس میتواند پس از مشاهده یا پس از پنجره انقضای کوتاه از سرور پاک شود.
همین حالا باید گذرواژه را به اشتراک بگذارید؟ یادداشت یکبارمصرف رمزگذاریشده بسازید و بهجای خود گذرواژه، پیوند امن را بفرستید.
یک یادداشت خصوصی بسازیدنکته امنیت بالا: اشتراک در کانالهای جدا
پیوند رمزگذاریشده فقط به اندازه کانالی که با آن میفرستید امن است. اگر شخص ثالث مخرب به صندوق Teams یا ایمیل شما دسترسی یابد، میتواند پیوند را پیش از باز کردن گیرنده رهگیری کند.
بسیاری از ابزارهای اشتراک امن—از جمله PrivateNote.ai—تنظیم اختیاری برای پوشاندن یادداشت با گذرواژه اضافه (پوشش با عبارت عبور) دارند. این بهطور پیشفرض فعال نیست: هنگام ساخت یادداشت آن را روشن میکنید، عبارت عبور انتخاب میکنید، و گیرنده باید پیش از آشکار شدن راز آن را وارد کند.
برای جلوگیری از نقطه شکست واحد (SPoF) در اطلاعات ورود بسیار حساس، از آن گزینه برای اشتراک در کانالهای جدا استفاده کنید: پیوند رمزگذاریشده را با محافظت عبارت عبور بسازید، پیوند را از کانال اصلی بفرستید (برای مثال Microsoft Teams)، و عبارت عبور را از کانالی کاملاً متفاوت بفرستید—ترجیحاً پیامرسان متمرکز بر حریم خصوصی مانند Signal یا Threema، یا تماسی کوتاه.
مهاجم به هم پیوند و هم عبارت عبور نیاز دارد. همین جدایی است که اشتراک در کانالهای جدا را مؤثر میکند.
اشتراک مدیر گذرواژه در برابر پیوندهای یکبارمصرف
هر دو روش میتوانند بسیار امن باشند، اما هدف متفاوتی دارند. انتخاب ابزار درست به این بستگی دارد که گیرنده تا چه مدت به دسترسی نیاز دارد.
| دسته | بهترین کاربرد | محدودیت فنی |
|---|---|---|
| ایمیل، Teams، یا WhatsApp | برای گذرواژه توصیه نمیشود | نسخههای متن ساده دائمی و قابلجستجو در پشتیبان و بایگانی بر جا میگذارد |
| مدیر گذرواژه | دسترسی جاری: اشتراک گاوصندوق با اعضای خانواده، بخشهای داخلی، یا تیمهای هسته مورد اعتماد | هر دو طرف باید حساب فعال و سازگار مدیر گذرواژه داشته باشند |
| پیوندهای رمزگذاریشده یکبارمصرف | دسترسی موقت: کارکنان مستقل، پشتیبانی مشتری، مهمانان، و تحویل موردی | هر کس پیوند را داشته باشد میتواند راز را بخواند، مگر آنکه با عبارت عبور ثانویه محافظت شود |
قاعده سرانگشتی: برای دسترسی مشترک جاری از مدیر گذرواژه استفاده کنید، و وقتی اطلاعات ورود باید کمی پس از تحویل عوض شود از پیوند رمزگذاریشده یکبارمصرف.
چه زمانی از پیوند گذرواژه یکبارمصرف استفاده کنید
اشتراک گذرواژه یکبارمصرف برای اطلاعات ورود تراکنشی که فقط یک بار باید منتقل شوند ایدهآل است. نمونههای رایج محیط کار اروپایی عبارتاند از:
| بخش | کاربردهای رایج |
|---|---|
| اداره و دفتر | گذرواژه روتر یا Wi-Fi مهمان دفتر، اطلاعات ورود مدیر چاپگر، یا تنظیمات دفتر هوشمند |
| مالی و کسبوکار | اطلاعات ورود برای مشاور مالیاتی یا حسابرسان مالی بیرونی |
| فناوری اطلاعات و عملیات | پذیرش ارائهدهندگان موقت خدمات فناوری اطلاعات بیرونی، یا اشتراک ورود موقت پیمانکار |
| تیمهای فنی | اطلاعات ورود پایگاه داده، کلید API، کلید SSH، یا گذرواژه سکوی ابری با توسعهدهندگان |
بهترین روشها و دامهایی که باید از آنها پرهیز کرد
چرخش را الزامی کنید
هر بار که گذرواژه را به اشتراک میگذارید، آن را موقت بدانید. از گیرنده بخواهید به محض ورود آن را عوض کند، و پیش از آنکه تحویل را تمامشده بدانید، کامل شدن چرخش را تأیید کنید.
گذرواژه قوی و محلی بسازید
گذرواژه را خودتان اختراع نکنید. از ابزار محلی مانند مولد گذرواژه در PrivateNote، یا passwords.lu برای گزینههای عبارت عبور و PIN استفاده کنید. هر دو بهصورت محلی اجرا میشوند—چیزی بارگذاری نمیشود. برای مدل فنی، چگونه گذرواژه امن میسازیم را ببینید.
زمان انقضا را کوتاه نگه دارید
بیشتر گذرواژهها فقط چند دقیقه یا چند ساعت باید وجود داشته باشند. وقتی هنوز با گردشکار گیرنده جور است، یک مشاهده یا پنجره کوتاهی مانند دو ساعت را ترجیح دهید.
گذرواژه را در عنوان یا موضوع نگذارید
هرگز گذرواژه متن ساده را در موضوع ایمیل، عنوان سامانه تیکت، نام کانال Teams، عنوان گروه WhatsApp، نام سند، یا دعوت تقویم نگذارید. با این فیلدها بهندرت همان مراقبت بدنه پیام میشود—و در نمایههای جستجو میمانند.
زمینه را از یادداشت امن بیرون نگه دارید
اگر گذرواژه پایگاه داده را به اشتراک میگذارید، داخل یادداشت ننویسید «گذرواژه پایگاه داده CRM تولید: MySecret123!». فقط راز خام را در پیوند رمزگذاریشده بگذارید. اگر پیوند رهگیری شود، مهاجم نباید همزمان بفهمد کدام حساب یا سامانه را باز میکند.
اشتباه رایج
فرستادن هم پیوند رمزگذاریشده و هم عبارت عبور آن در یک پیام Teams، گفتگوی WhatsApp، یا ایمیل، اشتراک در کانالهای جدا را بیاثر میکند و نقطه شکست واحد را دوباره میسازد.
پرسشهای پرتکرار
آیا Microsoft Teams یا WhatsApp از ایمیل امنتر است؟
پروتکل انتقال آنها عموماً امن است، اما همچنان بایگانی گفتگوی بلندمدتاند. هر گذرواژهای که در رشتهای چسبانده شود میتواند برای مدت نامحدود قابلجستجو بماند، و این آسیبپذیری ماندگار میسازد.
آیا GDPR (DSGVO) بر نحوه اشتراک گذرواژه اثر میگذارد؟
تحت ماده 32 از GDPR، سازمانها باید تدابیر فنی و سازمانی مناسب برای امن کردن داده شخصی پیاده کنند. ذخیره گذرواژه متن ساده در پشتیبان ابری یا زنجیره ایمیل باز، مواجهه انطباق را بیشتر میکند. پیوندهای دانشصفر و خودنابود ردپای اطلاعات ورود را کوچکتر نگه میدارند.
آیا باید پیوند و عبارت عبور را با هم بفرستم؟
خیر. فرستادن هر دو بخش در یک پیام، اشتراک در کانالهای جدا را بیاثر میکند. عبارت عبور را از رسانه جدا بفرستید—ترجیحاً Signal یا Threema، یا تماس تلفنی.
باید از مدیر گذرواژه استفاده کنم یا پیوند یکبارمصرف؟
برای دسترسی مشترک بلندمدت از مدیر گذرواژه استفاده کنید. وقتی فقط یک بار باید گذرواژه را منتقل کنید، از پیوند یکبارمصرف رمزگذاریشده در مرورگر استفاده کنید.
آیا همچنان به مدیر گذرواژه نیاز دارم؟
بله. مدیر گذرواژه همچنان جای درست ذخیره و مدیریت اطلاعات ورودی است که نگه میدارید. پیوندهای رمزگذاریشده یکبارمصرف آنها را برای تحویل کنترلشده و موقت کامل میکنند.
جمعبندی
اشتراک امن گذرواژه لازم نیست گلوگاه گردشکار شما باشد. فقط به تغییر عادتی کوچک نیاز دارد: دست بردارید از آنکه داده حساس برای همیشه در گزارش گفتگو و تاریخچه صندوق ورودی بماند.
با رمزگذاری محلی و سمت مرورگر و پیوندهای خودنابود، ریسک امنیت و انطباق سازمانی را کم میکنید و تحویل را سریع و عملی نگه میدارید.
دفعه بعد که باید گذرواژه را به اشتراک بگذارید، از کپی کردن آن در Microsoft Teams، WhatsApp، یا ایمیل پرهیز کنید. یادداشت یکبارمصرف رمزگذاریشده بسازید، بهجای گذرواژه پیوند را بفرستید، و بگذارید یادداشت پس از انجام کارش منقضی شود.
آماده اشتراک امن هستید؟
در PrivateNote.ai یادداشت خصوصی بسازید تا اطلاعات ورود پیش از بارگذاری در مرورگر شما رمزگذاری شود. یادداشتها میتوانند خودکار یا پس از خواندن منقضی شوند، محافظت اختیاری با عبارت عبور لایه دیگری اضافه میکند، و داده یادداشت رمزشده تحت حوزه قضایی اتحادیه اروپا رسیدگی میشود.
یک یادداشت خصوصی بسازید
