Cách chia sẻ ảnh một cách an toàn
Giảm thiểu các bản sao tồn tại lâu dài và việc lộ siêu dữ liệu
Các ảnh nhạy cảm có thể làm lộ các chi tiết hiển thị, siêu dữ liệu vị trí được nhúng và các bản sao tồn tại lâu dài. Tìm hiểu cách cắt xén, mã hóa lại, mã hóa và giới hạn quyền truy cập dịch vụ—mà không nhầm lẫn giữa việc hết hạn và xóa từ xa.
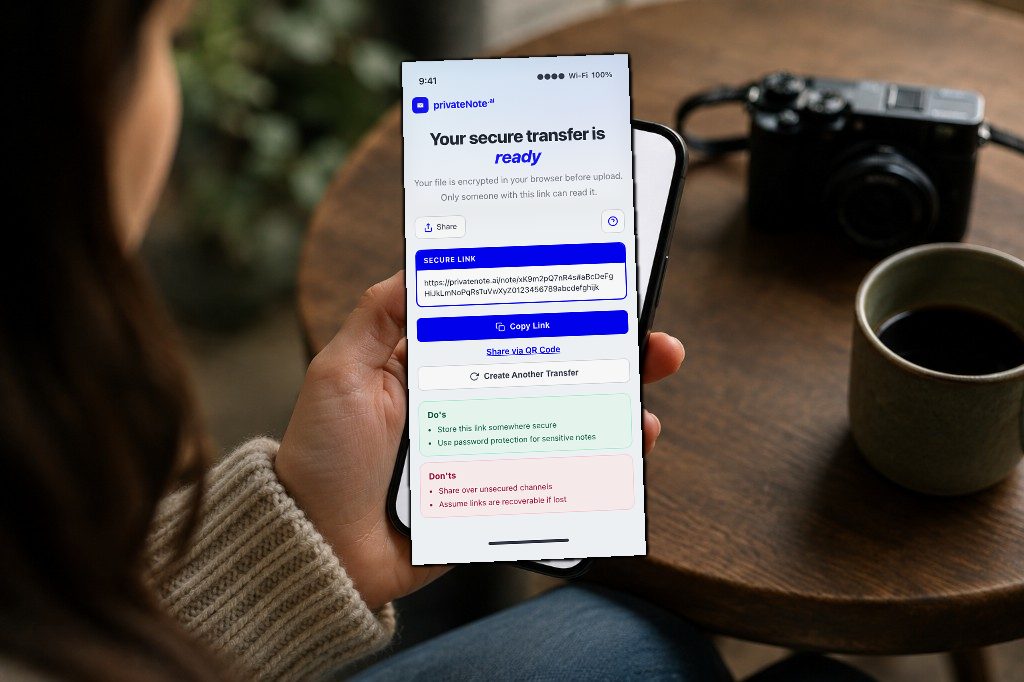
Điểm chính
- Reduce visible details, embedded metadata, and long-lived service access.
- PrivateNote re-encodes supported images locally before encryption; it cannot anonymise visible pixels.
- A read-once note can still allow attachment downloads during its configured post-open window.
- Treat the complete link as a bearer secret and send any passphrase separately.
Chia sẻ ảnh chỉ mất vài lần chạm, nhưng khi một hình ảnh chứa hộ chiếu, bằng lái xe, hồ sơ y tế, tài liệu thuế hoặc giấy tờ tài chính của bạn, sự tiện lợi có thể nhanh chóng trở thành rủi ro quyền riêng tư.
Chặn thu là chỉ một rủi ro. Email có thể sử dụng TLS giữa các máy chủ, và một số ứng dụng nhắn tin cung cấp mã hóa đầu cuối, nhưng một hành trình được bảo vệ không đảm bảo việc lưu trữ ngắn hạn. Một bức ảnh gửi hôm nay có thể nằm lại trong thư mục đã gửi, lịch sử trò chuyện, bản tải xuống, sao lưu đám mây và các thiết bị cũ trong nhiều năm.
Một quy trình bàn giao an toàn hơn sẽ giới hạn cả việc ai có thể giải mã tệp và thời gian dịch vụ duy trì tệp đó. Điều đó có nghĩa là chỉ chia sẻ những gì cần thiết, loại bỏ các siêu dữ liệu nhúng thông thường, mã hóa trước khi tải lên và thiết lập cửa sổ truy cập ngắn. Chuyển tệp an toàn của PrivateNote được thiết kế cho việc bàn giao tạm thời đó—chứ không phải để xóa từ xa các bản sao mà người nhận đã lưu.
Tại sao các công cụ chia sẻ hàng ngày lại chưa đáp ứng đủ yêu cầu
Hãy gửi một bản bàn giao, đừng gửi một vật kỷ niệm.
Không có dịch vụ nào trong số này vốn dĩ không an toàn—chúng chỉ tối ưu hóa cho sự tiện lợi và khả năng truy cập lâu dài. Điều đó lý tưởng cho các ảnh hàng ngày, nhưng không dành cho các tài liệu có thể vẫn còn nhạy cảm trong nhiều năm tới. Vấn đề lưu trữ tương tự cũng xảy ra khi mọi người gửi tài liệu qua email hoặc dán thông tin bí mật vào trò chuyện.
| Phương thức | Ai thường có thể giải mã? | Quyền truy cập của dịch vụ có hết hạn không? | Nhược điểm chính |
|---|---|---|---|
| Tệp đính kèm Email | Người gửi, người nhận và thường là cả các nhà cung cấp dịch vụ thư điện tử | Không | Để lại bản sao vĩnh viễn trong cả hộp thư đến của người gửi và người nhận. |
| Các ứng dụng nhắn tin (WhatsApp, iMessage) | Các điểm cuối cho các cuộc trò chuyện E2EE; cấu hình đóng vai trò quan trọng | Đôi khi | Cài đặt tin nhắn tự hủy không xóa các bản tải xuống, ảnh chụp màn hình hoặc mọi bản sao lưu. |
| Lưu trữ đám mây (Google Drive, Dropbox) | Chủ tài khoản và thường là cả nhà cung cấp dịch vụ | Không phải theo mặc định | Các liên kết được chia sẻ thường vẫn có thể truy cập được rất lâu sau khi chúng đã bị lãng quên. |
| Liên kết mã hóa dùng một lần | Bất kỳ ai nắm giữ liên kết đầy đủ; một mật khẩu riêng biệt có thể tăng cường bảo vệ | Có, trên dịch vụ | Thời hạn hết hạn không thể xóa một tệp mà người nhận đã tải xuống hoặc chụp lại. |
Để so sánh sâu hơn giữa lưu trữ cộng tác và chuyển giao tạm thời, hãy xem Google Drive vs one-time encrypted links.
Đừng bỏ qua siêu dữ liệu (metadata) ẩn
Hầu hết các vụ rò rỉ danh tính nằm ở các điểm ảnh (pixels), chứ không phải ở quá trình truyền tải.
Một bức ảnh có thể tiết lộ nhiều điều hơn những gì hiển thị trên màn hình.
Nhiều điện thoại có thể nhúng siêu dữ liệu như các trường EXIF vào bên trong hình ảnh. Tùy thuộc vào thiết bị, định dạng và cài đặt, thông tin này có thể bao gồm tọa độ GPS, thời gian chụp, hướng và chi tiết camera. Một hộ chiếu được chụp tại nhà có thể tiết lộ vị trí; một tài liệu y tế được chụp tại phòng khám có thể tiết lộ nơi nó được chụp.
Chỉ riêng mã hóa không loại bỏ siêu dữ liệu đó—nó chỉ xáo trộn tệp nguyên trạng. Nếu GPS vẫn nằm trong văn bản thuần túy (plaintext), thì GPS vẫn nằm trong văn bản mã hóa (ciphertext) cho đến khi có ai đó giải mã nó.
PrivateNote xử lý các siêu dữ liệu nhúng phổ biến trong sản phẩm: đối với các tệp đính kèm JPEG, PNG, WebP và iPhone HEIC/HEIF, tính năng Remove location & photo metadata luôn sẵn có và được bật theo mặc định. Trình duyệt của bạn sẽ giải mã và mã hóa lại các điểm ảnh tại chỗ trước khi mã hóa, việc này sẽ loại bỏ các trường siêu dữ liệu phổ biến như GPS, dấu thời gian và chi tiết camera. HEIC/HEIF sẽ trở thành JPEG; JPEG và WebP có thể được nén lại. Nếu quá trình chuyển đổi thất bại, PrivateNote sẽ dừng tải lên. Để gửi chính xác bản gốc, bạn phải chủ động tắt tính năng xóa siêu dữ liệu và gửi lại; bản gốc vẫn sẽ được mã hóa trước khi tải lên.
Việc mã hóa lại không phải là một sự đảm bảo về ẩn danh pháp y. Nó không thể loại bỏ một địa chỉ được in trong ảnh, một khuôn mặt ở hậu cảnh, một mã vạch, một hình ảnh phản chiếu hoặc một địa danh mà từ đó ai đó có thể suy luận ra vị trí. Hãy xem xét các điểm ảnh hiển thị một cách riêng biệt. Tắt tính năng xóa siêu dữ liệu khi cần bảo tồn chính xác các byte gốc, chất lượng gốc hoặc tính toàn vẹn của bằng chứng.
Mã hóa phía máy khách (client-side encryption) vẫn đóng vai trò quan trọng tiếp theo: sau khi tệp đã được làm sạch và mã hóa trong trình duyệt, dịch vụ sẽ lưu trữ văn bản mã hóa thay vì một bức ảnh có thể đọc được. Đó là mô hình đằng sau encrypted vs “secure” file sharing.
Quy tắc ngón tay cái
Nếu bạn không muốn công khai vị trí và dấu thời gian của ảnh trên một bản đồ công cộng, hãy để chế độ bật nút chuyển đổi siêu dữ liệu của PrivateNote (hoặc tự loại bỏ EXIF) trước khi bạn mã hóa và gửi.
Chia sẻ ảnh nhạy cảm an toàn hơn
Điện thoại của họ là một phần của quá trình gửi.
Bảo mật tốt bắt đầu trước khi bạn nhấn Gửi.
Hãy dành một chút thời gian để xem xét chính hình ảnh đó. Người nhận có cần toàn bộ tài liệu không, hay một bản cắt (crop) là đủ? Việc loại bỏ các chi tiết nền, che đi thông tin cá nhân không liên quan hoặc làm mờ các khuôn mặt không liên quan sẽ giúp giảm thiểu sự lộ lọt. Hãy giữ lại bản gốc phù hợp nếu hồ sơ, bằng chứng hoặc việc sử dụng trong tương lai yêu cầu; chỉ xóa các bản sao làm việc không cần thiết.
Tiếp theo, hãy xóa dữ liệu vị trí ẩn. Trên PrivateNote, bước này đã được tích hợp sẵn cho các định dạng ảnh phổ biến—hãy để nút chuyển đổi siêu dữ liệu ở chế độ bật khi bạn đính kèm tệp.
Sau đó, hãy mã hóa trước khi ảnh rời khỏi thiết bị của bạn. Mã hóa phía máy khách chuyển đổi hình ảnh thành văn bản mã hóa không thể đọc được tại chỗ, vì vậy máy chủ lưu trữ không bao giờ nhận được tệp gốc. Ngay cả khi máy chủ bị xâm nhập, dữ liệu đã mã hóa vẫn sẽ không thể hiểu được nếu không có khóa giải mã.
Tính năng chuyển tệp an toàn của PrivateNote kết hợp các bước sau: tùy chọn mã hóa lại ngay trên trình duyệt cho định dạng JPEG/PNG/WebP/HEIC, mã hóa trước khi tải lên, chỉ lưu trữ bản mã, giới hạn số lần đọc ghi chú và cửa sổ thời gian tải xuống tệp đính kèm. Người nhận có thể mở liên kết mà không cần tạo tài khoản; việc gửi tệp yêu cầu một tài khoản PrivateNote miễn phí.
PrivateNote cũng sử dụng chế độ nhấp để hiển thị theo mặc định, vì vậy việc chạm nhầm vào trang ghi chú sẽ không làm giải mã nội dung ngay lập tức.
Cuối cùng, hãy coi quyền truy cập dịch vụ là tạm thời. Việc mở một PrivateNote chỉ đọc một lần sẽ tiêu tốn lượt đọc ghi chú, nhưng tệp đính kèm của nó vẫn có thể tải xuống trong cửa sổ thời gian sau khi mở đã được cấu hình: mặc định là 15 phút, với các gói dịch vụ đủ điều kiện sẽ cung cấp 30 phút hoặc 1 giờ. Người nhận có thể tải xuống nhiều hơn một lần trong khoảng thời gian đó. Sau khi hết hạn, quyền truy cập sẽ bị xóa thông qua PrivateNote; việc này không xóa các bản sao đã được lưu trên thiết bị của người nhận.
Hãy coi toàn bộ PrivateNote URL như một bí mật chuyển giao (bearer secret). Thông thường nó chứa các thành phần khóa giải mã trong phân đoạn URL, vì vậy bất kỳ ai có được liên kết đầy đủ trước khi hết hạn đều có thể mở được nội dung bàn giao. Nếu bạn thêm mật khẩu (passphrase), hãy gửi nó qua một kênh khác. Việc gửi liên kết và mật khẩu trong cùng một luồng hội thoại sẽ làm mất đi lớp bảo vệ kép—xem cách chia sẻ mật khẩu an toàn.
Đối với hộ chiếu, hình ảnh y tế, hồ sơ tài chính hoặc bằng chứng, trước tiên hãy xác nhận rằng tổ chức đó chấp nhận phương thức chuyển giao này. Một cơ quan chính phủ, ngân hàng, công ty bảo hiểm hoặc nhà cung cấp dịch vụ y tế có thể yêu cầu cổng tải lên hoặc quy trình lưu trữ được xác thực riêng của họ.
Bạn đã sẵn sàng gửi một bức ảnh bảo mật với các siêu dữ liệu (metadata) nhúng thông thường đã được loại bỏ và cửa sổ truy cập dịch vụ ngắn hơn chưa?
Bắt đầu chuyển tệp an toànDanh sách kiểm tra các phương pháp hay nhất
Sử dụng cùng một quy trình ngắn gọn cho mọi lần.
- Xác minh người nhận và kênh liên lạc
- Cắt xén hoặc làm mờ bất cứ thứ gì người nhận không cần
- Bật tính năng “Remove location & photo metadata” của PrivateNote cho JPEG/PNG/WebP/HEIC
- Mã hóa trong trình duyệt trước khi tải lên
- Thiết lập thời gian hết hạn ghi chú và cửa sổ truy cập tệp đính kèm ngắn
- Đối xử với toàn bộ URL như tệp nhạy cảm
- Chia sẻ bất kỳ mật khẩu nào trên một kênh riêng biệt
- Xóa các bản sao làm việc không cần thiết—không phải bản gốc mà bạn bắt buộc phải lưu giữ
Hiểu rõ quy trình này bảo vệ điều gì
Giảm thiểu rủi ro lộ lọt, nhưng ranh giới tin cậy vẫn rất quan trọng.
Quy trình này giúp ích khi các rủi ro chính là tệp đính kèm trong hộp thư bị bỏ quên, các liên kết đám mây tồn tại lâu, lưu trữ phía máy chủ có thể đọc được và các siêu dữ liệu ảnh nhúng thông thường. Mã hóa phía trình duyệt có nghĩa là PrivateNote nhận được dữ liệu tệp đã mã hóa thay vì hình ảnh có thể đọc được, và việc hết hạn sẽ giới hạn thời gian mà nội dung bàn giao đã mã hóa đó có thể truy xuất được.
Nó không bảo vệ chống lại phần mềm độc hại hoặc trình duyệt bị xâm nhập trên bất kỳ thiết bị nào, một người nhận có ý đồ xấu hoặc nhầm lẫn, việc lộ liên kết đầy đủ trước khi hết hạn, hoặc việc người nhận lưu lại hình ảnh đã giải mã. Vì ứng dụng web thực hiện việc mã hóa, nên mã được gửi đến trình duyệt của bạn cũng là một phần của mô hình tin cậy. Hãy sử dụng một thiết bị được quản lý hoặc thiết bị đáng tin cậy khác cho các tài liệu có độ nhạy cảm cao.
Các sai lầm phổ biến
Hầu hết các vụ rò rỉ đến từ những thói quen thông thường.
Những sai lầm phổ biến nhất lại bình thường đến bất ngờ. Mọi người thường để lại dữ liệu vị trí nhúng trong các bức ảnh chụp tại nhà, mặc định rằng người nhận sẽ nhớ xóa tệp, hoặc duy trì các liên kết chia sẻ đám mây hoạt động lâu sau khi việc trao đổi đã kết thúc. Một lỗi thường gặp khác là gửi cả liên kết đã mã hóa và mật khẩu của nó trong cùng một tin nhắn, cung cấp cho kẻ tấn công mọi thứ chúng cần nếu cuộc hội thoại đó bị xâm nhập.
Một mối quan hệ không đồng nghĩa với việc luôn luôn đồng ý, và việc đồng ý nhận ảnh không bao giờ là đồng ý cho phép phân phối lại.
Cũng cần nhớ rằng không có phương thức chia sẻ nào có thể ngăn người nhận chụp ảnh màn hình hoặc lưu hình ảnh sau khi mở nó. Chia sẻ an toàn giúp giảm các bản sao không cần thiết và hạn chế việc lộ lọt thông tin lâu dài, nhưng nó không thể kiểm soát những gì một người làm sau khi họ đã có quyền truy cập hợp lệ.
- Để bật GPS cho ảnh chụp tại nhà, trường học hoặc phòng khám (hoặc tắt tùy chọn loại bỏ của PrivateNote mà không có lý do)
- Gửi mật khẩu trong cùng một luồng với liên kết
- Sử dụng liên kết Drive hoặc Photos vĩnh viễn “vì nó dễ dàng hơn”
- Giả định rằng người nhận sẽ xóa tệp đã tải xuống
- Gửi toàn bộ khung hình trong khi chỉ cần cắt cúp là đủ
Câu hỏi thường gặp
Gửi ảnh hộ chiếu qua email có an toàn không?
Email thường bảo vệ quá trình truyền tải bằng TLS, nhưng tệp đính kèm có xu hướng tồn tại vô thời hạn trong cả hai hộp thư. Nên ưu tiên sử dụng liên kết có thời hạn và được mã hóa trên trình duyệt cho ID và các hình ảnh tương tự.
“Cuộc trò chuyện đã được mã hóa” có nghĩa là ảnh được an toàn không?
Mã hóa đầu cuối có thể ngăn dịch vụ đọc nội dung tin nhắn, nhưng không đảm bảo việc lưu trữ ngắn hạn. Phương tiện có thể vẫn còn trong lịch sử, bản tải xuống, ảnh chụp màn hình hoặc bản sao lưu tùy thuộc vào ứng dụng và cài đặt. Việc bàn giao dữ liệu ngắn hạn có thể giảm khả năng truy cập từ phía dịch vụ, nhưng vẫn không thể xóa bản sao của người nhận.
Liệu PrivateNote có xóa GPS và các siêu dữ liệu EXIF khác khỏi ảnh không?
Đối với các tệp đính kèm JPEG, PNG, WebP và HEIC/HEIF của iPhone, PrivateNote cung cấp tính năng Xóa vị trí & siêu dữ liệu ảnh, được bật theo mặc định. Trình duyệt sẽ mã hóa lại hình ảnh trước khi mã hóa để loại bỏ các siêu dữ liệu nhúng phổ biến. HEIC/HEIF sẽ trở thành JPEG, và các định dạng nén mất dữ liệu có thể được nén lại. Điều này không loại bỏ thông tin nhận dạng hiển thị trong các điểm ảnh. GIF, SVG và các định dạng không được hỗ trợ sẽ không được mã hóa lại theo cách này.
Liên kết dùng một lần có nghĩa là tệp đính kèm chỉ có thể được tải xuống một lần không?
Không. Việc mở một ghi chú chỉ đọc sẽ tiêu tốn lượt đọc của nó, nhưng tệp đính kèm vẫn có thể tải xuống trong cửa sổ truy cập sau khi mở—mặc định là 15 phút, hoặc lâu hơn tùy theo gói tài khoản. Người nhận có thể lưu các bản sao trong khoảng thời gian đó. Khi cửa sổ đóng lại, PrivateNote sẽ ngừng cung cấp tệp đính kèm; nó không thể xóa các bản sao đã được lưu.
Liên kết PrivateNote đầy đủ có nhạy cảm không?
Có. Một liên kết URL đầy đủ thường mang theo dữ liệu khóa giải mã trong phần fragment của nó. Hãy đối xử với nó như chính tệp tin đó: chỉ chia sẻ với người nhận dự kiến, giữ thời gian tồn tại ngắn và cân nhắc sử dụng một mật khẩu được gửi riêng nếu kênh gửi liên kết có thể bị lộ.
Việc loại bỏ siêu dữ liệu ảnh có phải là tính năng trả phí không?
Không. Nó chạy hoàn toàn trên trình duyệt của bạn và được bao gồm bất cứ khi nào bạn có thể đính kèm một hình ảnh được hỗ trợ. Các gói trả phí tăng giới hạn kích thước tệp đính kèm; chúng không bắt buộc để loại bỏ EXIF.
Liệu PrivateNote có thể ngăn ai đó chụp ảnh màn hình không?
Không. Một khi người nhận tin cậy có thể xem hình ảnh, họ có thể chụp lại màn hình. Chia sẻ an toàn giúp giảm các bản sao vô tình còn sót lại và quyền truy cập từ phía máy chủ—chứ không phải là DRM chống lại người mà bạn đã cố ý chia sẻ.
Điểm cốt lõi
Truy cập ngắn hơn và ít bản sao hơn sẽ hiệu quả hơn những lời hứa hẹn.
Khi chia sẻ các ảnh nhạy cảm, mục tiêu không chỉ đơn thuần là mã hóa kết nối—mà là giảm thiểu số lượng bản sao tồn tại và thời gian chúng tồn tại.
Cắt bỏ các chi tiết không cần thiết, mã hóa lại các hình ảnh được hỗ trợ để loại bỏ siêu dữ liệu phổ biến, mã hóa trước khi tải lên và thiết lập cửa sổ truy cập ngắn sẽ giúp giảm thiểu việc lộ dữ liệu lâu dài. Chúng không đảm bảo rằng không còn dấu vết nào: người nhận có thể giữ lại hình ảnh đã được giải mã, và bản thân liên kết gửi đầy đủ cũng phải được bảo vệ.
Cách tiếp cận tương tự cũng hiệu quả cho các tài liệu nhạy cảm thuộc bất kỳ loại nào—không chỉ là ảnh. Đối với các hình ảnh thân mật giữa người trưởng thành, hãy xem cách gửi ảnh khỏa thân an toàn.
Chia sẻ ảnh với ít bản sao tồn tại lâu dài hơn.
PrivateNote có thể mã hóa lại các ảnh được hỗ trợ để loại bỏ siêu dữ liệu nhúng phổ biến, mã hóa tệp cục bộ và giới hạn thời gian bàn giao được mã hóa có sẵn. Hãy bảo vệ liên kết đầy đủ và nhớ rằng người nhận có thể lưu những gì họ mở.
Chia sẻ ảnh một cách an toàn