10 bí mật bạn không bao giờ nên gửi qua chat
Và nên sử dụng gì để thay thế
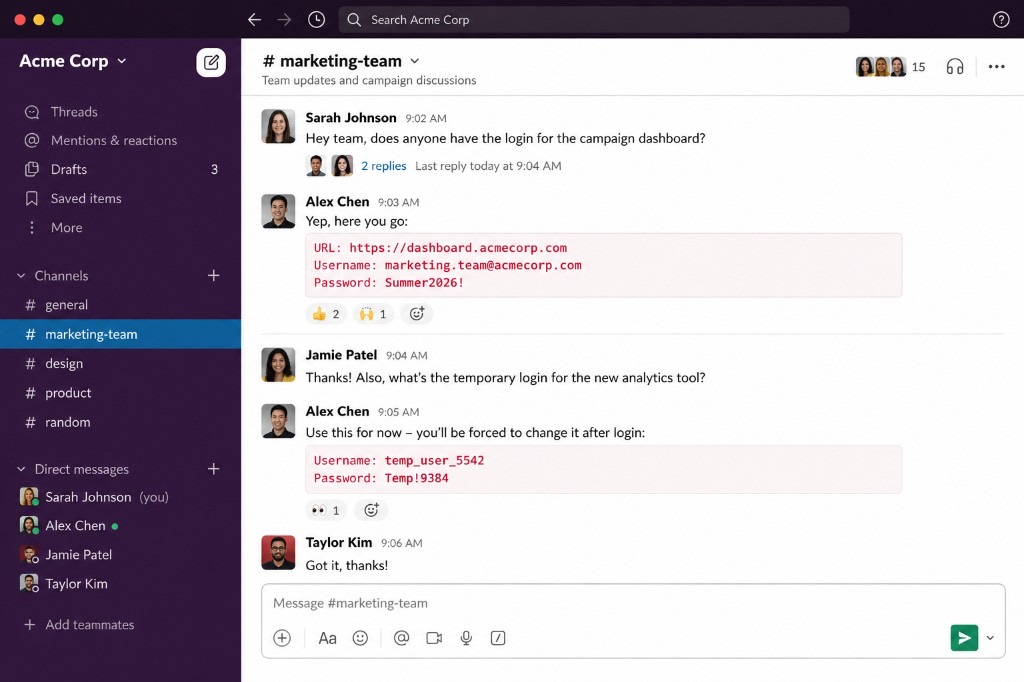
Từ Slack và Microsoft Teams đến WhatsApp và Messenger, chat đã trở thành cách mặc định để chúng ta trao đổi thông tin. Nó nhanh chóng, tiện lợi và giúp các nhóm luôn thống nhất. Thật không may, nó cũng trở thành một
Điểm chính
- Chat apps are built to retain context—not to forget credentials.
- Passwords, API keys, seed phrases, and recovery codes do not belong in chat.
- Use one-time encrypted links for human-to-human secret handoffs.
- Rotate anything that was already pasted into a durable thread.
Nhiều ứng dụng chat hiện đại cung cấp khả năng mã hóa khi đang truyền tải mạnh mẽ hoặc thậm chí là mã hóa đầu cuối. Mã hóa giúp bảo vệ tin nhắn trong khi chúng di chuyển giữa các thiết bị. Vấn đề lớn hơn là những gì xảy ra sau đó. Một khi thông tin bí mật được đưa vào cuộc trò chuyện, nó thường có thể được tìm kiếm trong nhiều tháng hoặc nhiều năm trên nhiều hệ thống khác nhau.
Sự tồn tại dai dẳng đó tạo ra một dấu chân kỹ thuật số lớn đến bất ngờ. Thông tin nhạy cảm có thể tồn tại ở những nơi như lịch sử chat có thể tìm kiếm, bản sao lưu đám mây, xuất dữ liệu không gian làm việc, xem trước thông báo, ảnh chụp màn hình và các thiết bị đã đồng bộ hóa.
Theo Báo cáo điều tra vi phạm dữ liệu 2026 của Verizon, 62% các vụ vi phạm có liên quan đến yếu tố con người—trộm thông tin đăng nhập, lừa đảo (phishing), thao túng tâm lý (social engineering), lạm dụng và những sai lầm đơn giản. Chỉ riêng công nghệ không thể ngăn chặn các sự cố này nếu thông tin nhạy cảm được chia sẻ một cách bất cẩn.
Một cách tiếp cận an toàn hơn dựa trên một nguyên tắc đơn giản: chỉ chia sẻ thông tin khi cần thiết và đảm bảo nó biến mất sau lần xem đầu tiên. Đó là mô hình đằng sau các liên kết bí mật dùng một lần—và là lý do tại sao PrivateNote coi tuổi thọ của ghi chú là một phần của bảo mật, chứ không phải là một yếu tố bổ sung sau cùng.
Bảng tra cứu nhanh về bảo mật
Không bao giờ gửi
Mật khẩu
Rủi ro
Được lập chỉ mục trong lịch sử chat vĩnh viễn và các nhật ký có thể tìm kiếm.
Cách tiếp cận tốt hơn
Không bao giờ gửi
Mã khôi phục
Rủi ro
Vượt qua xác thực đa yếu tố một cách hiệu quả và vĩnh viễn.
Cách tiếp cận tốt hơn
Trình quản lý mật khẩu chuyên dụng hoặc ghi chú dùng một lần.
Không bao giờ gửi
API keys
Rủi ro
Việc vô tình dán vào kênh công khai làm ảnh hưởng đến môi trường vận hành (production).
Cách tiếp cận tốt hơn
Ghi chú bảo mật tự hủy với mã hóa phía máy khách (client-side).
Không bao giờ gửi
Tài liệu
Rủi ro
Để lại các bản sao tồn tại rải rác trong các thư mục tải xuống cục bộ.
Cách tiếp cận tốt hơn
Chuyển tệp mã hóa tạm thời với quyền truy cập hạn chế.
Tại sao chat không phải là trình quản lý bí mật
Các nền tảng nhắn tin được thiết kế để giao tiếp, không phải để quản lý bí mật. Mục đích của chúng là lưu giữ các cuộc hội thoại trên các thiết bị, đồng bộ hóa lịch sử, hỗ trợ tìm kiếm, tạo bản sao lưu và lưu giữ hồ sơ cộng tác.
Chính những tính năng đó lại trở thành gánh nặng khi thông tin đăng nhập hoặc tài sản doanh nghiệp được chia sẻ. Thông tin vẫn có thể truy cập được rất lâu sau khi đã phục vụ xong mục đích của nó. Bài viết của chúng tôi về tin nhắn nơi làm việc và khám phá pháp lý cho thấy các tin nhắn được viết một cách tùy tiện có thể tồn tại lâu hơn bối cảnh ban đầu của chúng hàng năm trời.
Một bí mật dùng một lần tuân theo một mô hình khác: chỉ làm cho thông tin có sẵn trong khoảng thời gian ngắn khi thực sự cần thiết—sau đó loại bỏ quyền truy cập từ phía máy chủ theo thiết kế.
Tuổi thọ dữ liệu: chat truyền thống so với PrivateNote
Sự khác biệt không phải là liệu một tin nhắn có được mã hóa khi đang truyền tải hay không. Mà là liệu bí mật đó có còn tồn tại ở bất kỳ đâu sau khi đã được đọc hay không.
So sánh thời hạn dữ liệu
Quy trình chat truyền thống
Dữ liệu tích lũy qua từng bước
- Mật khẩu
- Slack / Teams
- Đã lưu trữ
- Có thể tìm kiếm
- Bản sao lưu
- Nhiều năm sau
Quy trình làm việc PrivateNote
Mã hóa một lần, xóa sau khi đọc
- Mật khẩu
- Mã hóa trên trình duyệt
- Liên kết một lần
- Đã xem
- Đã xóa khỏi máy chủ
Các 10 bí mật cần cấm khỏi các ứng dụng chat của bạn
1. Mật khẩu tài khoản
Tất cả chúng ta đều đã thấy cảnh này: "Này, mật khẩu đăng nhập của tài khoản marketing dùng chung là gì ấy nhỉ?" và sau đó là một câu trả lời bằng văn bản thuần túy. Ngay cả khi bạn hoàn toàn tin tưởng đồng nghiệp, mật khẩu đó giờ đây đã được lập chỉ mục trong lịch sử không gian làm việc, được lưu trong bộ nhớ đệm của dữ liệu ứng dụng cục bộ, và có khả năng hiển thị trong bản xem trước email hoặc thông báo đẩy.
Nếu kẻ tấn công xâm nhập được lịch sử chat đó nhiều tháng sau, chúng sẽ thừa hưởng quyền truy cập đang hoạt động vào tài khoản của bạn.
Thay vào đó — Hãy gửi một liên kết dùng một lần được mã hóa trên trình duyệt. Sau khi người nhận mở và lấy được mật khẩu, bản mã sẽ bị xóa khỏi máy chủ lưu trữ. Cần một mật khẩu mạnh trước? Hãy sử dụng trình tạo mật khẩu của chúng tôi.
2. Mã khôi phục xác thực đa yếu tố (MFA)
Khi bật MFA, các dịch vụ sẽ tạo ra các mã sao lưu khẩn cấp. Vì người dùng lo lắng về việc mất quyền truy cập, họ thường xuyên dán các mã này vào cuộc trò chuyện với đồng nghiệp—hoặc gửi chúng vào không gian chat cá nhân của chính họ.
Mã khôi phục là các khóa chính dự phòng. Việc coi chúng như văn bản thông thường sẽ làm mất đi toàn bộ mục đích của việc thực thi bảo mật đa yếu tố.
Thay vào đó — Hãy lưu trữ chúng trong một trình quản lý mật khẩu chuyên dụng. Nếu bạn bắt buộc phải chia sẻ chúng trong quá trình bàn giao tài khoản, hãy sử dụng một ghi chú xem một lần tạm thời để thông tin bí mật không bị lưu trữ vĩnh viễn trong lịch sử chat.
3. Các khóa API môi trường Production
Các nhà phát triển thường xuyên trao đổi các khóa API, mã thông báo truy cập (access tokens), hoặc các thông tin bí mật của dịch vụ đám mây qua chat để xử lý nhanh một sự cố. GitHub Secret Scanning liên tục phát hiện các thông tin xác thực bị lộ trong các kho lưu trữ công khai—một minh chứng cho việc các thông tin bí mật thường xuyên bị rò rỉ vô ý như thế nào.
Một lần dán nhầm vào sai kênh có thể làm lộ các cụm cơ sở dữ liệu đang hoạt động hoặc các luồng thanh toán.
Thay vào đó — Hãy chuyển các mã thông báo thông qua một ghi chú được mã hóa phía máy khách tự động hết hạn sau khi đã được xem một lần.
4. Khóa riêng tư SSH
Khóa riêng tư là danh tính của bạn đối với hạ tầng máy chủ. Nó không bao giờ được tồn tại bên trong một ứng dụng nhắn tin. Việc sao chép một khóa riêng tư đồng nghĩa với việc một bản sao hiện đang tồn tại bên ngoài môi trường bảo mật dự kiến—và có thể tồn tại trong lịch sử chat, các bản sao lưu, hoặc trên thiết bị của người nhận.
Thay vào đó — Nếu một khóa bắt buộc phải được di chuyển một cách an toàn, hãy sử dụng một gói dữ liệu mã hóa, xem một lần, có khả năng tự xóa khỏi máy chủ lưu trữ sau khi được gửi.
5. Liên kết mời và liên kết đặt lại
Mọi người liên tục gửi các liên kết quản trị và hướng dẫn tham gia tạm thời vào các kênh chat:
- Liên kết chỉ định chủ trì Zoom
- Mã thông báo quyền điều phối Google Meet
- Lời mời tham gia Stripe
- Lời mời quyền quản trị
- URL đặt lại mật khẩu
Thay vào đó — Cung cấp các liên kết onboarding có đặc quyền cao thông qua một ghi chú sử dụng một lần để chúng không thể bị thu thập từ các nhật ký lịch sử nếu không được sử dụng.
6. Cụm từ khôi phục (seed phrase) tiền điện tử
Cụm từ khôi phục gồm 12 hoặc 24 từ của bạn kiểm soát toàn bộ ví. Nếu ai đó xâm nhập tài khoản chat của bạn nhiều năm sau đó, việc quét tự động có thể tìm kiếm các cụm từ khớp với định dạng seed trong các cuộc hội thoại lịch sử. Nếu cụm từ seed bị đánh cắp, tài sản của bạn có thể bị mất vĩnh viễn.
Thay vào đó — Tránh hoàn toàn việc truyền tải cụm từ seed dưới dạng kỹ thuật số. Nếu tình huống khẩn cấp bắt buộc, hãy sử dụng một ghi chú được mã hóa có tính năng tự động xóa ngay sau khi đọc để hạn chế rò rỉ.
7. Thông tin đăng nhập tạm thời
Bộ phận hỗ trợ IT thường chia sẻ thông tin đăng nhập ban đầu trong quá trình onboarding nhân viên. Mặc dù người dùng thường được yêu cầu đổi mật khẩu ở lần đăng nhập đầu tiên, nhưng thông tin đăng nhập tạm thời vẫn có thể tìm kiếm được trong lịch sử chat. Nếu người dùng trì hoãn việc đổi mật khẩu—hoặc hệ thống cho phép dùng lại mật khẩu—tin nhắn đó sẽ trở thành một lỗ hổng bảo mật tiềm tàng.
Thay vào đó — Cung cấp thông tin đăng nhập tạm thời thông qua một ghi chú được mã hóa trên trình duyệt sẽ hết hạn sau khi đã được xem.
8. Thông tin tài chính và ngân hàng
Việc dán số IBAN doanh nghiệp, chi tiết chuyển khoản, tài liệu thuế hoặc xác nhận thanh toán vào khung chat có vẻ vô hại vì chỉ riêng IBAN không phải là mật khẩu. Tuy nhiên, khi kẻ tấn công kết hợp các chi tiết ngân hàng với các cuộc hội thoại cá nhân tìm thấy trong lịch sử chat, chúng sẽ có được ngữ cảnh cần thiết để thực hiện các cuộc tấn công lừa đảo (phishing) và gian lận hóa đơn đầy thuyết phục.
Thay vào đó — Tách biệt các chi tiết tài chính khỏi các cuộc hội thoại hàng ngày. Chia sẻ chúng qua các kênh mã hóa có khả năng thu hồi quyền truy cập ngay khi giao dịch được xác minh.
9. Bản quét tài liệu cá nhân
Cần gửi nhanh bản sao hộ chiếu, bằng lái xe hoặc hợp đồng lao động cho bộ phận HR? Việc thả PDF đó vào cửa sổ chat sẽ sao chép dữ liệu danh tính cực kỳ nhạy cảm sang các bản sao lưu đám mây, thư viện ảnh trên điện thoại và các thư mục máy tính được đồng bộ hóa.
Thay vào đó — Sử dụng truyền tệp an toàn với mã hóa phía trình duyệt—chỉ cho phép tải xuống một lần, sau đó tệp sẽ được xóa khỏi máy chủ lưu trữ theo cài đặt truy cập của bạn.
10. Thông tin kinh doanh bảo mật
Các tài liệu chiến lược nội bộ, đề xuất giá chưa công bố, bản thảo pháp lý và tài liệu thâu tóm liên tục được trao đổi trong các kênh nhóm. Rò rỉ dữ liệu không phải lúc nào cũng đến từ hacker bên ngoài; đôi khi chúng xảy ra vì một nhân viên vô tình mời một khách bên ngoài vào một kênh chứa các chiến lược nội bộ trong nhiều năm.
Thay vào đó — Chia sẻ các tài sản doanh nghiệp nhạy cảm bằng cách sử dụng các ghi chú mã hóa với ngày hết hạn tự động nghiêm ngặt và cửa sổ truy cập hạn chế.
Bí mật có vòng đời
Mã hóa bảo vệ bí mật khi đang truyền tải. Sự hết hạn bảo vệ chúng theo thời gian. Hầu hết các ứng dụng chat hoàn toàn bỏ qua phần thứ hai này.
Khi bạn sử dụng PrivateNote, bạn đang thay đổi phương thức bảo mật một cách có chủ đích. Thay vì dựa vào việc người dùng phải nhớ xóa các tin nhắn nhạy cảm sau đó, bạn áp đặt vòng đời cho bí mật đó. Người nhận chỉ đọc được một lần—và sau đó nó sẽ biến mất khỏi máy chủ.
- Không để lại dấu vết vĩnh viễn: không có lịch sử chat hay kho lưu trữ có thể tìm kiếm nào chứa bí mật thô.
- Giảm thiểu phạm vi ảnh hưởng: nếu máy tính xách tay hoặc tài khoản chat bị xâm nhập sau này, sẽ không có mật khẩu cũ nằm trong nhật ký để bị thu thập.
- Giảm thiểu lỗi con người: hệ thống tự động xử lý việc tối thiểu hóa dữ liệu, loại bỏ nhu cầu phải nhớ xóa các tin nhắn nhạy cảm một cách thủ công.
Bảo mật cốt lõi: PrivateNote hoạt động như thế nào
PrivateNote mã hóa tin nhắn của bạn trực tiếp trên trình duyệt trước khi được tải lên. Máy chủ chỉ lưu trữ bản mã đã được mã hóa. Khóa giải mã nằm trong URL fragment—phần sau `#`—thứ mà trình duyệt không gửi đến máy chủ web như một phần của các yêu cầu HTTP. Máy chủ không bao giờ nhận được khóa giải mã.
Sau khi ghi chú được mở theo các cài đặt đã chọn, bản mã đã mã hóa sẽ bị xóa khỏi máy chủ. Đối với mật khẩu, khóa API, mã khôi phục và thông tin đăng nhập tạm thời, việc giới hạn thời gian tồn tại của dữ liệu cũng quan trọng như việc mã hóa chính dữ liệu đó. Các cuộc trò chuyện sẽ lưu giữ nội dung hội thoại. PrivateNote giới hạn tuổi thọ của các bí mật.
Câu hỏi thường gặp
Gửi mật khẩu qua Slack có an toàn không?
Slack mã hóa dữ liệu khi đang truyền tải và khi đang lưu trữ, nhưng mật khẩu vẫn nằm trong lịch sử trò chuyện có thể tìm kiếm được cho đến khi bị xóa. Đối với các thông tin đăng nhập tạm thời, một ghi chú dùng một lần được mã hóa bởi trình duyệt sẽ giúp giảm thiểu việc lộ lọt dữ liệu lâu dài.
Tin nhắn WhatsApp có an toàn để gửi mật khẩu không?
Mã hóa đầu cuối bảo vệ tin nhắn trong quá trình truyền tải, và tin nhắn tự hủy có thể tự động xóa chúng sau một khoảng thời gian nhất định—nhưng người nhận vẫn có thể chụp màn hình, chuyển tiếp hoặc sao lưu nội dung trước khi nó biến mất. Lý tưởng nhất là mật khẩu chỉ nên được chia sẻ trong thời gian cần thiết—thông qua một liên kết bí mật dùng một lần, chứ không phải qua một luồng trò chuyện vĩnh viễn.
Email có an toàn hơn chat khi gửi mật khẩu không?
Không. Email tiêu chuẩn mặc định thiếu mã hóa đầu cuối và đi qua nhiều máy chủ thư điện tử. Sau khi được chuyển đến, mật khẩu sẽ nằm vô thời hạn trong hộp thư đến, thư đã gửi, bộ nhớ đệm cục bộ và các bản sao lưu của nhà cung cấp.
Bí mật dùng một lần là gì?
Bí mật dùng một lần là một tin nhắn sẽ không còn khả dụng sau khi đã được xem một lần hoặc sau một thời gian hết hạn xác định—giúp giảm thiểu các bản sao tồn tại dai dẳng trên các hệ thống. Xem hướng dẫn của chúng tôi về cách các liên kết bí mật dùng một lần hoạt động.
Tham khảo
- Verizon. Báo cáo điều tra vi phạm dữ liệu 2026 (DBIR). verizon.com/business/resources/reports/dbir/
- Verizon. Bản tóm tắt điều tra vi phạm dữ liệu y tế 2026. verizon.com/business/resources/reports/2026-dbir-healthcare-snapshot.pdf
Chia sẻ bí mật mà không để lại dấu vết trong lịch sử trò chuyện
Chat rất tuyệt vời để phối hợp công việc. Nhưng nó là một nơi lưu trữ kém an toàn cho các thông tin đăng nhập, khóa, mã khôi phục và tài liệu vốn không được thiết kế để tồn tại lâu dài.
PrivateNote được xây dựng cho mô hình ngược lại: mã hóa trên trình duyệt, chia sẻ một liên kết, và để bí mật hết hạn khi đã hoàn thành nhiệm vụ—người gửi không cần tài khoản, không có văn bản thuần túy nằm trong kho lưu trữ có thể tìm kiếm suốt nhiều năm.
Ít lịch sử trò chuyện hơn. Ít siêu dữ liệu hơn. Kiểm soát tốt hơn thời gian một bí mật tồn tại trực tuyến.
