Chia sẻ tệp có mã hóa và chia sẻ tệp an toàn
Sự khác biệt là gì?
TLS và mã hóa phía trình duyệt đều được gọi là "chia sẻ tệp an toàn". Chúng không giống nhau. Tìm hiểu nơi quá trình mã hóa diễn ra, tại sao nó quan trọng, và cách lựa chọn.
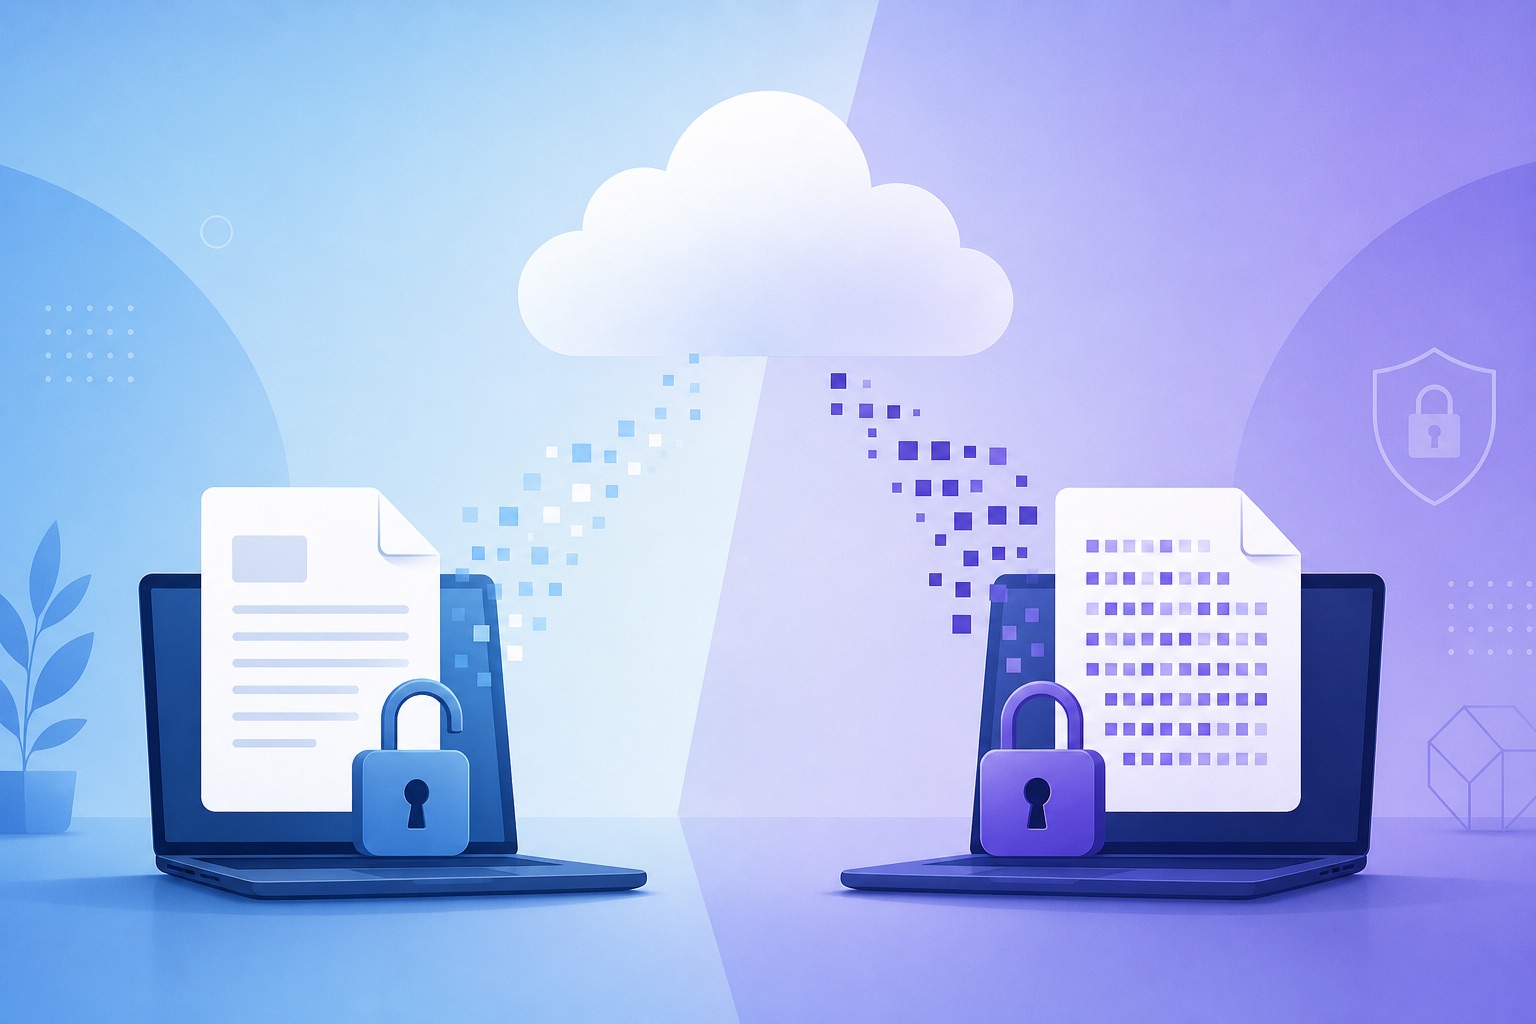
Điểm chính
- “Secure” marketing often means TLS in transit—not zero-access storage.
- Browser encryption before upload changes what the provider can read.
- Know where keys live and who can decrypt after upload.
- Match the tool to the threat: casual privacy vs. hostile provider access.
Khi mọi người tìm kiếm "chia sẻ tệp an toàn," họ thường cho rằng mọi dịch vụ cung cấp HTTPS hoặc mã hóa TLS đều bảo vệ tệp của họ theo cùng một cách. Thật không may, điều đó không đúng.
Hai dịch vụ đều có thể quảng cáo "truyền tệp được mã hóa" trong khi cung cấp các đảm bảo quyền riêng tư khác biệt hoàn toàn. Sự khác biệt nằm hoàn toàn ở nơi quá trình mã hóa diễn ra. Hiểu được sự phân biệt này sẽ giải thích tại sao một số dịch vụ có thể kiểm tra, lập chỉ mục và xử lý tệp của bạn, trong khi những dịch vụ khác thì không thể.
Hai loại mã hóa
Có hai cách chính mà các dịch vụ chia sẻ tệp hiện đại bảo vệ dữ liệu của bạn.
1. Mã hóa truyền tải (TLS)
Đây là chuẩn mã hóa được hầu hết mọi trang web trên Internet hiện nay sử dụng. Khi bạn tải lên một tệp, trình duyệt của bạn sẽ thiết lập một kết nối Bảo mật lớp truyền tải (TLS) an toàn với máy chủ lưu trữ. Kết nối được mã hóa trong khi tệp của bạn di chuyển qua mạng, giúp bảo vệ bạn khỏi những kẻ tấn công trên Wi-Fi công cộng, các bộ định tuyến bị xâm nhập hoặc bất kỳ ai đang đánh chặn lưu lượng mạng.
Thiết bị của bạn
Original file (plaintext)
Máy chủ lưu trữ
Receives readable file
- TLS là thiết yếu, và mọi dịch vụ uy tín đều phải sử dụng nó.
- Khi tệp tải lên đến máy chủ, nhà cung cấp sẽ nhận được tệp văn bản gốc (plaintext).
- Từ thời điểm đó trở đi, tùy thuộc vào chính sách của mình, dịch vụ có thể lưu trữ tệp, tạo bản xem trước, lập chỉ mục nội dung, quét mã độc hoặc sử dụng siêu dữ liệu để phân tích.
- Nhiều nhà cung cấp cũng mã hóa tệp "khi đang lưu trữ" (at rest). Điều đó giúp bảo vệ chống lại việc mất trộm ổ đĩa vật lý—nhưng dịch vụ vẫn nắm giữ các khóa và có thể đọc được tệp của bạn.
Lỗ hổng cốt lõi của lưu trữ đám mây truyền thống: máy chủ chỉ có thể mã hóa những gì nó đã có thể đọc được.
2. Mã hóa phía trình duyệt
Một cách tiếp cận khác biệt căn bản là mã hóa tệp trước khi nó rời khỏi thiết bị của bạn. Thay vì tải lên tệp gốc, trình duyệt của bạn sử dụng các API mã hóa cục bộ để mã hóa nó. Máy chủ chỉ nhận được bản mã (ciphertext)—dữ liệu trông có vẻ ngẫu nhiên và vô dụng nếu không có khóa giải mã.
Trình duyệt của bạn
Encrypts locally first
Payload đã mã hóa
Unreadable without key
Máy chủ lưu trữ
Stores ciphertext only
- Mã hóa phía trình duyệt không thay thế TLS—nó bổ trợ cho TLS.
- TLS vẫn bảo vệ kết nối khỏi những kẻ nghe lén ở cấp độ mạng.
- Máy chủ của nhà cung cấp không nhận được gì ngoài bản mã không thể đọc được vì họ không bao giờ nhận được văn bản gốc hoặc khóa giải mã.
Tại sao sự khác biệt này lại quan trọng
Giả sử bạn đang chia sẻ dữ liệu cực kỳ nhạy cảm: hợp đồng pháp lý, bảng tính tài chính, mã nguồn độc quyền, hồ sơ y tế hoặc các tài liệu kinh doanh bảo mật.
Với mã hóa chỉ truyền tải, quyền riêng tư của bạn mang tính hợp đồng. Bạn phải tin tưởng vào việc triển khai của nhà cung cấp, kiểm soát truy cập của nhân viên, cũng như các chính sách hiện tại và tương lai của doanh nghiệp.
Với mã hóa phía trình duyệt, quyền riêng tư của bạn mang tính kiến trúc. Nhà cung cấp chỉ lưu trữ bản mã đã được mã hóa. Ngay cả khi họ bị hack, bị tòa án yêu cầu cung cấp dữ liệu, hoặc thay đổi mô hình kinh doanh, họ cũng không thể bàn giao văn bản thuần túy mà họ chưa từng sở hữu.
Với mã hóa chỉ truyền tải, quyền riêng tư của bạn mang tính hợp đồng. Với mã hóa phía trình duyệt, quyền riêng tư của bạn mang tính kiến trúc.
Một lời nhắc nhở gần đây: yếu tố niềm tin
Vào 2025, WeTransfer đã cập nhật Điều khoản Dịch vụ với các ngôn ngữ có vẻ như cấp quyền rộng rãi đối với nội dung được tải lên, bao gồm cả việc cải thiện các hệ thống học máy được sử dụng trong kiểm duyệt nội dung.
Sự thay đổi này đã gây ra phản ứng dữ dội ngay lập tức từ các nghệ sĩ, nhà báo và các chuyên gia sáng tạo, những người lo ngại rằng tài sản trí tuệ của họ sẽ được sử dụng để huấn luyện các hệ thống AI. WeTransfer đã nhanh chóng làm rõ rằng nội dung của khách hàng không được sử dụng để huấn luyện AI và đã loại bỏ các ngôn ngữ gây nhầm lẫn—nhưng sự cố này đã làm nổi bật một bài học quan trọng:
Nếu một nhà cung cấp nhận được các tệp của bạn dưới dạng văn bản thuần túy, bạn hoàn toàn phụ thuộc vào những lời hứa của họ. Khi một nhà cung cấp chỉ lưu trữ bản mã đã được mã hóa, mức độ tin tưởng mà bạn phải đặt vào họ sẽ được giảm thiểu về mặt cấu trúc. Chính kiến trúc sẽ thực thi quyền riêng tư.
Cách PrivateNote xử lý việc chia sẻ tệp
Mã hóa dựa trên trình duyệt hiện đại kết hợp nhiều khối xây dựng mật mã đã được thiết lập vững chắc để giữ dữ liệu an toàn mà không cần dựa vào sự tin tưởng vào máy chủ.
Tạo và cô lập khóa
Khi người dùng chuẩn bị chia sẻ một tệp, PrivateNote sẽ tạo ra một khóa đối xứng ngẫu nhiên, an toàn về mặt mật mã trực tiếp trong trình duyệt bằng cách sử dụng Web Crypto API.
Khóa này không bao giờ được truyền đến cơ sở hạ tầng của chúng tôi. Thay vào đó, nó được đính kèm vào liên kết chia sẻ dưới dạng một phân đoạn URL (phần sau biểu tượng `#`):
https://privatenote.ai/note/your-note-id#your-secret-keyTheo thiết kế, các trình duyệt web không bao giờ gửi phân đoạn URL đến máy chủ web trong một yêu cầu HTTP. Hành vi này được xác định bởi tiêu chuẩn URL và đã hoạt động theo cách này trong nhiều thập kỷ. Khóa giải mã sẽ ở lại trong trình duyệt của người nhận.
Mã hóa truyền phát có xác thực
Thay vì tải lên dữ liệu thô, trình duyệt sẽ mã hóa tệp trước khi nó chạm tới mạng. Vì PrivateNote hỗ trợ các tệp đính kèm lớn, nó sử dụng mã hóa truyền phát theo từng khối (streaming, chunked encryption): các tệp được mã hóa theo từng khối (thường là các khối nhiều megabyte) để việc tải lên các tệp lớn không cần phải tải toàn bộ tệp vào bộ nhớ cùng một lúc.
Các tài khoản Free có thể đính kèm tệp lên đến 25 MB; các tài khoản Premium hỗ trợ tải lên lớn hơn nhiều (lên đến 1 GB mỗi tệp). Trong mọi trường hợp, chỉ có bản mã mới đến được máy chủ của chúng tôi.
Việc triển khai dựa trên AES-GCM (Mã hóa có xác thực với dữ liệu liên kết), cung cấp cả tính bảo mật và tính toàn vẹn:
- Tính bảo mật — nội dung không thể đọc được nếu không có khóa.
- Tính toàn vẹn — việc giả mạo bản mã khi đang lưu trữ sẽ bị phát hiện và từ chối trong quá trình giải mã ở phía máy khách.
- Khi tính năng bảo vệ bằng mật khẩu được bật, một khóa dẫn xuất từ mật khẩu sẽ được tạo bằng các thuật toán đòi hỏi bộ nhớ cao như Argon2id, khiến việc đoán mật khẩu bằng phương pháp brute-force trở nên không khả thi.
Những siêu dữ liệu nào vẫn tồn tại
Một kiến trúc bảo mật nghiêm ngặt phải thừa nhận các giới hạn của nó. Mã hóa phía trình duyệt bảo vệ nội dung các tệp của bạn, nhưng một số siêu dữ liệu nhất định vẫn hiển thị đối với mạng và dịch vụ:
- Dấu thời gian tải lên và tải xuống.
- Kích thước xấp xỉ của bản mã.
- Thời hạn hết hạn, giới hạn lượt xem và cửa sổ truy cập tệp.
- Địa chỉ IP của người nhận khi họ tải xuống (hiển thị với máy chủ web định tuyến yêu cầu).
Các hệ thống tập trung vào quyền riêng tư sẽ giảm thiểu siêu dữ liệu bất cứ khi nào có thể thực hiện được, nhưng không có dịch vụ dựa trên web nào có thể loại bỏ hoàn toàn chúng. PrivateNote xử lý siêu dữ liệu với cùng một kỷ luật lưu trữ như các bản mã—chúng sẽ bị xóa sạch khi một ghi chú hết hạn hoặc bị xóa.
Sự đánh đổi của quyền riêng tư thực sự
Mã hóa phía trình duyệt mang lại quyền riêng tư nội dung tối đa, nhưng nó đi kèm với những sự đánh đổi có chủ đích:
- Không quét mã độc phía máy chủ — vì máy chủ không thể đọc được tệp, nó không thể quét virus. Hãy tin tưởng người gửi.
- Không tạo bản xem trước trên máy chủ — hình thu nhỏ (thumbnails) và bản xem trước tài liệu được hiển thị cục bộ trên trình duyệt của người nhận sau khi giải mã, không phải trên máy chủ.
- Không khôi phục mật khẩu hoặc khóa — nếu bạn mất liên kết hoặc khóa mã hóa, nhà cung cấp không thể khôi phục tệp. Không có tính năng "Quên mật khẩu" cho dữ liệu mà máy chủ không thể truy cập.
Chọn dịch vụ phù hợp
Không phải mọi việc chuyển tệp đều yêu cầu mã hóa phía trình duyệt nghiêm ngặt. Những bức ảnh kỳ nghỉ thông thường với gia đình có thể chỉ cần mã hóa truyền tải là đủ.
Nếu bạn đang chia sẻ sở hữu trí tuệ, các thỏa thuận pháp lý hoặc dữ liệu cá nhân nhạy cảm, hãy đặt một câu hỏi về kiến trúc:
Dịch vụ đó nhận tệp gốc của tôi, hay chỉ nhận một phiên bản đã được mã hóa?
Sự khác biệt duy nhất đó sẽ quyết định ai có thể truy cập dữ liệu của bạn về mặt kỹ thuật — không chỉ hôm nay, mà còn cả khi các chính sách doanh nghiệp, quyền sở hữu và luật quyền riêng tư thay đổi theo thời gian.
Chia sẻ tệp mà không cần đưa văn bản thuần túy (plaintext) cho máy chủ
Tính năng chuyển tệp an toàn của PrivateNote sử dụng cùng một mô hình mã hóa phía trình duyệt như các ghi chú tự hủy của chúng tôi: mã hóa cục bộ, tải lên bản mã (ciphertext), chia sẻ khóa trong phân đoạn URL, và kết thúc quyền truy cập theo điều kiện của bạn.
Mô hình chuyển giao phía sau liên kết: liên kết bí mật dùng một lần là gì.
Thử chuyển tệp an toàn