Cách chia sẻ khóa API an toàn
Không để lộ bí mật của bạn
Khóa API không thuộc về Slack, Teams, email, phiếu hay lịch sử Git. Tìm hiểu quy trình an toàn hơn: thu hẹp khóa, mã hóa tại chỗ, dùng liên kết dùng một lần, và xoay khi lần chuyển giao đã xong.
Điểm chính
- Không bao giờ dán khóa API vào email, trò chuyện, phiếu, tài liệu hoặc Git.
- Dùng khóa có quyền truy cập tối thiểu và thời hạn ngắn; thay khóa sau khi hoàn tất công việc.
- Gửi bí mật qua liên kết bí mật dùng một lần được mã hóa trên trình duyệt.
- Với khóa rủi ro cao, hãy mã hóa tại chỗ trước; chỉ chia sẻ văn bản mã hóa.
- Theo dõi hoạt động bất thường sau khi chia sẻ — PrivateNote là công cụ chuyển giao tạm thời, không phải nơi lưu trữ lâu dài.
Trên trang này
Mọi nhà phát triển rồi cũng cần gửi khóa API cho người khác — để truy cập môi trường staging, một nhà thầu, tích hợp webhook, hoặc chuyển giao cho khách hàng. Con đường nhanh nhất thường cũng là con đường để lại dấu vết dài nhất.
Hãy coi khóa API như mật khẩu sản xuất
Khóa API về thực chất là mật khẩu dành cho phần mềm. Tùy quyền của nó, một khóa bị rò có thể lộ dữ liệu khách hàng, tiêu tốn tài nguyên trả phí, triển khai hạ tầng đám mây, gửi email qua tên miền đã xác minh của bạn, hoặc làm hóa đơn AI tăng vọt.
Khác mật khẩu của con người, khóa API thường còn hiệu lực hàng tháng, nằm trong tệp cấu hình, và bỏ qua hoàn toàn xác thực đa yếu tố. Nếu khóa rò, kẻ tấn công có thể hoạt động như ứng dụng của bạn — và lưu lượng độc hại có thể lẫn vào cách dùng sản xuất bình thường cho đến khi chi phí tăng hoặc dữ liệu đã bị lộ.
Không bao giờ dán khóa API vào hệ thống lâu dài
Các kênh này tiện vì chúng giữ lịch sử. Chính vì vậy chúng là nơi sai để đặt bí mật.
- Lịch sử trò chuyện Slack, Microsoft Teams, Discord hoặc kênh khác
- Email, SMS hoặc các luồng hộp thư được chuyển tiếp
- Jira, Trello, Notion, Confluence hoặc GitHub Issues
- Tài liệu văn bản thuần, bảng tính và thư mục đám mây dùng chung
- Commit Git, pull request và bình luận mã
Khóa API thực sự rò ở đâu
Hầu hết vụ rò không phải là mật mã bị phá một cách tinh vi. Chúng xảy ra khi ai đó sao chép bí mật vào một hệ thống được xây để giữ hồ sơ.
Email tạo các bản sao sống lâu. Một khóa có thể còn trong hộp thư, kho lưu trữ, bản sao lưu, đồng bộ di động, luồng chuyển tiếp và chỉ mục tìm kiếm lâu sau khi việc đã xong.
Trò chuyện nhóm
Slack và Teams giữ ngữ cảnh — và chính điều đó làm chúng rủi ro với bí mật. Một khóa đã dán có thể bị thành viên không gian làm việc sau này tìm thấy, hoặc rò qua thiết bị bị xâm phạm.
Công cụ dự án
Jira, Notion, Confluence, Trello và GitHub Issues không phải kho thông tin xác thực. Phiếu đã xóa vẫn có thể còn trong bản xuất, bản sao lưu, dấu vết kiểm toán và tìm kiếm có trợ lý AI.
Kho Git
Lịch sử Git bám rất chặt. Xóa khóa ở một commit sau không xóa các commit trước. Kho công khai bị quét liên tục, và thông tin xác thực đám mây bị lộ có thể bị lạm dụng trong vài phút.
Khóa rủi ro cao: mã hóa tại chỗ trước
Hầu hết khóa API có thể thay thế: token staging, bí mật tích hợp sống ngắn, và thông tin xác thực phạm vi hẹp mà bạn định xoay. Với những khóa đó, chuyển giao dùng một lần được mã hóa trên trình duyệt thường là đủ.
Một số khóa nặng hơn — quyền quản trị sản xuất, khóa ký, thông tin xác thực đám mây gốc, hoặc bất cứ thứ gì sống lâu mà thu hồi sạch sẽ rất đau hoặc không thể. Hãy coi chúng như bí mật gốc: mã hóa tại chỗ trước mọi lần tải lên web, rồi gửi văn bản mã hóa qua PrivateNote.
- age — mặc định đơn giản nhất để mã hóa tệp (
age -p -o key.txt.age key.txt) - OpenSSL — CLI đáng tin nếu bạn đã biết các cờ
- Tải tệp đã mã hóa lên bằng PrivateNote; gửi cụm mật khẩu giải mã trên một kênh riêng (Signal, điện thoại, gặp trực tiếp)
Cùng quy trình áp dụng cho cụm từ hạt giống tiền mã hóa và các bí mật gốc không thể thay thế khác. Xem cụm từ hạt giống tiền mã hóa và liên kết bí mật dùng một lần để có hướng dẫn age/OpenSSL đầy đủ, mẹo cụm mật khẩu, và khi nào liên kết dùng một lần là — và không là — công cụ đúng.
Quy trình chuyển giao an toàn hơn
Khi một người cần khóa—không phải khi ứng dụng lấy khóa lúc chạy—hãy theo trình tự này.
Thu hẹp khóa
Chỉ quyền tối thiểu
Mã hóa tại chỗ
Khóa không rời trình duyệt của bạn
Gửi liên kết
Không phải bí mật thô
Thu hồi khi xong
Xoay sau lần chuyển giao
Chia sẻ mọi mật khẩu của ghi chú qua kênh riêng — không bao giờ trong cùng tin nhắn với liên kết.
PrivateNote khớp lần chuyển giao thế nào
PrivateNote được xây cho khoảnh khắc giữa người với người: khóa API, khóa riêng SSH, thông tin cơ sở dữ liệu, mã khôi phục, bí mật ký webhook và mật khẩu tạm thời cần tới một người mà không trở thành hồ sơ lâu dài.
Nếu bí mật là khóa SSH chứ không phải thông tin xác thực API, xem cách chia sẻ khóa SSH an toàn về khóa công khai và khóa riêng, khóa triển khai, và tiện ích trình soạn thảo.
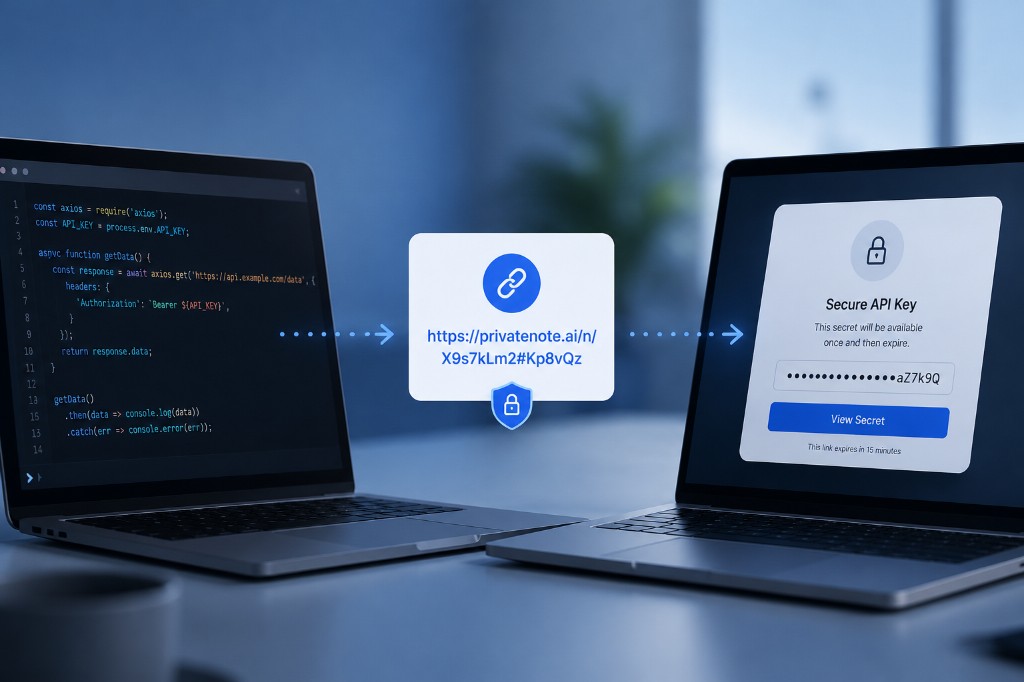
Bí mật được mã hóa trên trình duyệt của bạn trước khi tải lên. PrivateNote lưu văn bản mã hóa, không phải văn bản thuần. Khóa giải mã nằm trong phần đoạn URL — phần sau dấu # — mà trình duyệt không gửi tới máy chủ khi tải trang. Đó là mô hình liên kết bí mật dùng một lần áp dụng cho thông tin xác thực API.
https://privatenote.ai/note/abc123#kL8mN4...
- Máy chủ nhận mã ghi chú và tải trọng đã mã hóa.
- Máy chủ không nhận khóa giải mã.
- Tự hủy sau khi đọc và thời hạn giới hạn ghi chú đã mã hóa tồn tại bao lâu.
PrivateNote bổ sung cho các kho bí mật chuyên dụng — nó lấp khoảng trống khi bạn cần gửi khóa Stripe cho đối tác tích hợp, chia sẻ khóa OpenAI tạm thời với nhà thầu, hoặc cho đồng đội quyền truy cập một lần vào thông tin xác thực staging.
Câu hỏi thường gặp
Sao không chỉ dùng biến môi trường?
Biến môi trường tốt để chạy phần mềm tại chỗ. Chúng không giải quyết bài toán vận chuyển khi bạn cần giao giá trị đó cho đồng đội, nhà thầu, khách hàng hoặc đối tác tích hợp.
Khóa API có nên luôn hết hạn không?
Khi nhà cung cấp hỗ trợ, có. Thông tin xác thực sống ngắn thu hẹp cửa sổ lạm dụng sau khi vô tình lộ, và biến việc xoay thành một phần của quy trình bình thường.
Quy trình an toàn nhất là gì?
Tạo khóa có phạm vi hẹp, gửi qua liên kết bí mật dùng một lần được mã hóa trên trình duyệt, chia sẻ mật khẩu tùy chọn qua kênh riêng, rồi xoay hoặc thu hồi khóa khi việc đã xong. Với khóa rủi ro cao hoặc sống lâu, hãy mã hóa tại chỗ bằng age hoặc OpenSSL trước và chỉ tải văn bản mã hóa lên.
PrivateNote có phải trình quản lý bí mật không?
Không. PrivateNote giải quyết việc chuyển giao an toàn giữa người với người. Để lưu bí mật giữa máy với máy, hãy dùng HashiCorp Vault, AWS Secrets Manager, Google Cloud Secret Manager hoặc Azure Key Vault.
Điểm cốt lõi
Hầu hết vụ rò khóa API không xảy ra vì mật mã thất bại. Chúng xảy ra vì ai đó sao chép bí mật vào một hệ thống lâu dài, có thể tìm, vì tiện. Hãy thu hẹp phạm vi khóa, chỉ chia sẻ khi cần, và tránh để lại dấu vết văn bản thuần trong trò chuyện, phiếu, email hoặc Git. Về phía đường ống chuyển giao—commit `.env`, nhật ký CI và lịch sử GitHub—xem [bí mật trong CI/CD, tệp .env và GitHub](blog:secrets-in-cicd-env-github-leaks).
Chia sẻ khóa API mà không để nó trong trò chuyện
Tạo liên kết PrivateNote được mã hóa trên trình duyệt, tự hủy sau khi đọc. Ghi chú dùng một lần không cần tài khoản.
Tạo PrivateNote ->
