Vì sao email là nơi tệ nhất để gửi bí mật
Email được xây dựng để chuyển phát tin nhắn—không phải để làm chúng biến mất. Mật khẩu, khóa API, và mã khôi phục được gửi qua email thường tồn tại mãi mãi trong các hộp thư có thể tìm kiếm được.
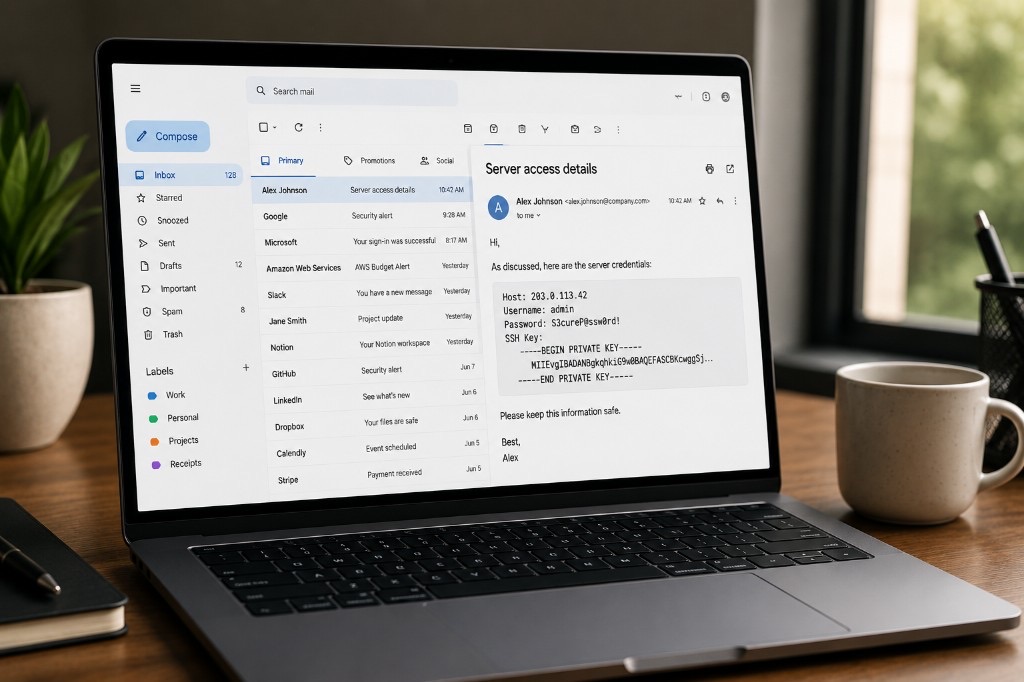
Điểm chính
- Email creates durable copies across inboxes, backups, and devices.
- Forwarding, search, and sync keep secrets discoverable for years.
- Use browser-encrypted one-time links for credentials and recovery codes.
- Keep the transport channel separate from long-term storage.
Email đã trở thành cách mặc định để trao đổi hầu hết mọi thứ—hợp đồng, mật khẩu, khóa API, chi tiết ngân hàng, hồ sơ y tế, giấy tờ tùy thân, mật khẩu Wi‑Fi và mã khôi phục. Hầu hết chúng ta đều gửi thông tin nhạy cảm qua email mà không hề suy nghĩ kỹ.
Email được xây dựng để chuyển phát tin nhắn—chứ không phải để làm chúng biến mất
Một khi bạn gửi email, bạn thường mất quyền kiểm soát việc nó sẽ đi đâu, được lưu trữ trong bao lâu và cuối cùng ai có thể truy cập được nó. Nếu bạn đang gửi bất cứ thứ gì cần được giữ riêng tư, email thường là công cụ không phù hợp.
Email của bạn không chỉ tồn tại ở một nơi
Nhiều người hình dung email là một cuộc hội thoại đơn giản giữa hai người. Trên thực tế, mỗi email thường tồn tại ở nhiều vị trí khác nhau:
- hộp thư của bạn
- hộp thư của người nhận
- bản sao lưu của nhà cung cấp dịch vụ mail
- các bản sao lưu trữ
- các thiết bị đã đồng bộ hóa
- hệ thống sao lưu của công ty
- các tệp PST hoặc MBOX đã xuất
- hạ tầng phục hồi sau thảm họa
Ngay cả khi bạn xóa một email, các bản sao có thể vẫn tiếp tục tồn tại ở nơi khác. Một số tổ chức lưu giữ email trong nhiều năm để đáp ứng các yêu cầu về pháp lý, quy định hoặc kinh doanh. Trên thực tế, một email thường trở thành vĩnh viễn.
Thông tin bí mật sẽ trở nên kém an toàn theo thời gian
Điều nguy hiểm nhất về email không nhất thiết là ở hiện tại. Mà là năm năm sau nữa. Hãy tưởng tượng bạn đã gửi email cho ai đó:
- mật khẩu cơ sở dữ liệu vận hành
- một khóa API
- thông tin đăng nhập SSH
- chi tiết đăng nhập VPN
- cụm từ khôi phục tiền điện tử
Có lẽ các thông tin xác thực đã thay đổi kể từ đó. Có lẽ chúng vẫn chưa thay đổi. Nhiều năm sau, email đó vẫn có thể nằm trong nhiều hộp thư đến và có thể tìm thấy chỉ trong vài giây. Bất kỳ ai truy cập được vào một trong những tài khoản đó đột nhiên sẽ có được bản đồ các bí mật trong quá khứ của bạn. Hướng dẫn của chúng tôi về những bí mật bạn không bao giờ nên gửi trong chat cũng đề cập đến các rủi ro tương tự trong các ứng dụng nhắn tin—email thường tệ hơn vì thời gian lưu trữ dài hơn và các bản sao nhiều hơn.
Email được thiết kế để có thể tìm kiếm được
Các trình duyệt email hiện đại cực kỳ giỏi trong việc tìm kiếm các tin nhắn cũ. Tìm kiếm password, API, hoặc confidential, và các tin nhắn từ nhiều năm trước xuất hiện gần như ngay lập tức.
Đây là một tính năng tuyệt vời cho giao tiếp hàng ngày. Nhưng nó là một tính năng tồi tệ đối với các thông tin bí mật. Thông tin nhạy cảm nên trở nên khó tìm thấy hơn theo thời gian—chứ không phải dễ dàng hơn.
Chuyển tiếp chỉ với một cú nhấp chuột
Có thể bạn tin tưởng người nhận. Nhưng điều đó không phải lúc nào cũng đủ. Email thường xuyên bị:
- được chuyển tiếp
- được sao chép vào các hệ thống quản lý yêu cầu (ticketing systems)
- được dán vào các ứng dụng chat
- được đính kèm vào các email khác
- được chia sẻ với các nhà thầu
- được bao gồm trong các yêu cầu hỗ trợ
Một khi bí mật rời khỏi hộp thư đến của bạn, bạn không còn kiểm soát được có bao nhiêu bản sao đang tồn tại. Không giống như trình quản lý mật khẩu hay dịch vụ chia sẻ được mã hóa, email không có khái niệm thu hồi quyền truy cập sau khi đã gửi.
AI đang ngày càng tham gia vào việc xử lý email
Một lý do khác để cân nhắc kỹ trước khi gửi thông tin nhạy cảm qua email là các nhà cung cấp email đang ngày càng sử dụng các hệ thống tự động để xử lý tin nhắn. Các hệ thống này có thể hỗ trợ:
- phát hiện thư rác
- bảo vệ chống lừa đảo
- phát hiện mã độc
- trả lời thông minh
- phân loại hộp thư đến
- tìm kiếm
- các tính năng năng suất
- viết và tóm tắt với sự hỗ trợ của AI
Các nhà cung cấp có sự khác biệt đáng kể về cách thức hoạt động của các tính năng này, dữ liệu nào được xử lý và theo chính sách bảo mật nào. Mặc dù nhiều nhà cung cấp đã đưa ra các cam kết bảo mật mạnh mẽ hơn trong những năm gần đây, việc gửi thông tin nhạy cảm qua email vẫn đồng nghĩa với việc giao phó thông tin đó cho các hệ thống nằm ngoài tầm kiểm soát của bạn. Nếu mục tiêu của bạn là giảm thiểu rủi ro lộ lọt, việc giảm lượng thông tin nhạy cảm gửi qua email là một bước đi hợp lý đầu tiên.
Quét theo quy định pháp lý cũng là một phần của cuộc thảo luận
Quyền riêng tư không còn chỉ là một câu hỏi kỹ thuật. Nó đã trở thành một câu hỏi về chính sách. Vào tháng 7 năm 2026, Nghị viện Châu Âu đã phê duyệt việc gia hạn khung pháp lý tạm thời cho phép các nhà cung cấp dịch vụ liên lạc nhất định tự nguyện phát hiện và báo cáo tài liệu lạm dụng tình dục trẻ em (CSAM) cho đến tháng 4 năm 2028.
Khung pháp lý này chủ yếu ảnh hưởng đến các dịch vụ có thể truy cập nội dung tin nhắn, chẳng hạn như nhiều nhà cung cấp email truyền thống và các dịch vụ liên lạc không mã hóa đầu cuối khác. Để biết thêm về ý nghĩa của cuộc bỏ phiếu đó—và tại sao số phiếu "Không" nhiều hơn số phiếu "Có" mà vẫn được thông qua—hãy xem bài giải thích của chúng tôi về Chat Control 1.0.
Mục tiêu được tuyên bố là bảo vệ trẻ em, và những người có lý trí có thể bất đồng quan điểm về sự cân bằng thích hợp giữa quyền riêng tư và an toàn công cộng. Tuy nhiên, cuộc thảo luận này minh họa một điểm quan trọng: nếu một dịch vụ có thể đọc được tin nhắn của bạn, thì các luật lệ, chính sách hoặc quyết định nền tảng trong tương lai có thể ảnh hưởng đến cách các tin nhắn đó được xử lý. Ngược lại, các dịch vụ mã hóa đầu cuối về cơ bản là khác biệt vì nhà cung cấp không nắm giữ các khóa mã hóa cần thiết để đọc nội dung.
Có một cách tốt hơn để chia sẻ bí mật
Không phải mọi thông tin đều cần tồn tại mãi mãi. Đôi khi bạn chỉ đơn giản là cần gửi thứ gì đó một lần. Các ví dụ bao gồm:
- một mật khẩu
- một khóa API
- một mã khôi phục
- một giấy phép phần mềm
- một thông tin xác thực máy chủ
- một tin nhắn bảo mật
Thay vì gửi trực tiếp những thứ này trong email, hãy gửi một liên kết mã hóa một lần. Người nhận mở liên kết, đọc bí mật, và dữ liệu mã hóa sẽ bị xóa vĩnh viễn. Đối với riêng các khóa API, hãy xem hướng dẫn quy trình làm việc của chúng tôi về cách chia sẻ khóa API một cách an toàn.
- Không có lịch sử hộp thư đến.
- Không có kho lưu trữ có thể tìm kiếm.
- Không vô tình chuyển tiếp chính thông tin bí mật đó.
- Không có các bản sao bị bỏ quên trong hộp thư trong nhiều năm.
Mã hóa trình duyệt tạo nên sự khác biệt
Tại PrivateNote, việc mã hóa diễn ra bên trong trình duyệt của bạn trước khi bất kỳ thứ gì được tải lên. Trình duyệt của bạn mã hóa tin nhắn tại chỗ. Chỉ có bản mã đã được mã hóa mới đến máy chủ của chúng tôi. Khóa giải mã không bao giờ rời khỏi thiết bị của bạn và không bao giờ được chúng tôi lưu trữ.
Khi người nhận mở ghi chú, nó có thể được cấu hình để tự hủy sau lần đọc thành công đầu tiên hoặc tự động hết hạn sau một khoảng thời gian đã chọn. Điều đó có nghĩa là sẽ không có email vĩnh viễn nào chứa bí mật chờ được phát hiện nhiều năm sau đó. Bạn có thể gửi tin nhắn bí mật mà không cần tạo tài khoản, hoặc đọc cách PrivateNote hoạt động để biết toàn bộ mô hình mã hóa.
Bài kiểm tra thực tế rất đơn giản: liệu nhà cung cấp có thể lấy được khóa giải mã hoặc văn bản gốc không? Nếu có, hệ thống đó không thực sự được mã hóa đầu cuối. Email thất bại trong bài kiểm tra đó do thiết kế.
Công cụ phù hợp cho thông tin phù hợp
Email vẫn là một trong những công nghệ giao tiếp hữu ích nhất từng được tạo ra. Nó rất tuyệt vời cho các cuộc hội thoại, hóa đơn, bản tin và giao tiếp kinh doanh hàng ngày.
Nó không phải là nơi lý tưởng cho những thông tin cần biến mất sau khi đã hoàn thành mục đích. Mật khẩu, mã khôi phục, khóa API, tài liệu mật và các thông tin nhạy cảm khác xứng đáng có một cơ chế chia sẻ được thiết kế chú trọng đến quyền riêng tư.
Đôi khi bí mật an toàn nhất là bí mật không còn tồn tại nữa.
Chia sẻ bí mật mà không để lại trong hộp thư đến của bất kỳ ai
Tạo một ghi chú mã hóa một lần ngay trên trình duyệt của bạn. Gửi liên kết qua email nếu cần—bản thân bí mật sẽ không nằm trong luồng email đó.
Thử PrivateNote ->