Cách chia sẻ mật khẩu an toàn
Không qua email, Teams hay WhatsApp
Ngừng dán mật khẩu vào Microsoft Teams, WhatsApp hoặc email. Hướng dẫn này chỉ cách dùng liên kết bí mật dùng một lần được mã hóa trên trình duyệt để chuyển bí mật an toàn, phù hợp yêu cầu GDPR (DSGVO), và tránh các bẫy bảo mật nghiêm trọng.
Key takeaways
- Không gửi mật khẩu qua email, SMS hay trò chuyện nhóm.
- Dùng liên kết bí mật dùng một lần được mã hóa trên trình duyệt để chuyển giao.
- Ưu tiên mật khẩu tạm thời và buộc đặt lại sau khi truy cập.
- Xác nhận danh tính người nhận trên kênh riêng khi mức rủi ro cao.
Chia sẻ mật khẩu trông như một việc nhỏ hằng ngày—cho đến khi có chuyện sai.
Dù đồng nghiệp cần quyền truy cập tạm thời vào một công cụ nội bộ, nhân viên hỗ trợ khách hàng xin quyền vào hệ thống, hay bạn cần gửi thông tin Wi-Fi cho khách, lựa chọn nhanh nhất thường là dán mật khẩu dạng văn bản thuần vào cuộc trò chuyện Microsoft Teams, tin nhắn WhatsApp hoặc một email ngắn.
Tiếc là sự tiện đó để lại dấu vết số lâu dài. Khi bí mật đã vào các kênh này, nó được đồng bộ giữa các thiết bị, có thể lập chỉ mục qua tìm kiếm, được lưu trong bản sao lưu hộp thư tự động, và được giữ trong kho lưu tin nhắn doanh nghiệp vô thời hạn. Mật khẩu vốn chỉ mang tính tạm thời trở thành một rủi ro lâu dài.
May là có cách tốt hơn để bảo vệ thông tin xác thực của bạn.
Vấn đề cốt lõi của việc chia sẻ văn bản thuần
Email và ứng dụng trò chuyện là nền tảng cộng tác rất tốt, nhưng chúng không được thiết kế để giữ bí mật. Hệ thống hiện đại thường mã hóa dữ liệu khi truyền, nhưng chúng thiếu tính tạm thời—bảo đảm bí mật biến mất sau khi đã hoàn thành việc của nó.
Khi bạn dán mật khẩu vào một luồng trò chuyện hoặc email thông thường, bạn lập tức mất quyền kiểm soát vòng đời của nó. Nó vẫn nằm trong hộp thư, vẫn tìm được trong nhật ký trò chuyện nhiều năm sau, và hiện trong thông báo thiết bị hoặc màn hình khóa. Nếu tài khoản của bạn hoặc của người nhận sau này bị xâm phạm, các lịch sử trò chuyện dạng văn bản thuần đó trở thành mỏ vàng cho kẻ tấn công.
GDPR (DSGVO) và rủi ro tuân thủ tại châu Âu
Với các tổ chức châu Âu, đây không chỉ là lo ngại bảo mật—đó là rủi ro tuân thủ. Theo Quy định chung về bảo vệ dữ liệu (GDPR / DSGVO), công ty có nghĩa vụ pháp lý bảo vệ quyền truy cập dữ liệu cá nhân bằng các biện pháp kỹ thuật và tổ chức phù hợp với trình độ kỹ thuật.
Dán thông tin xác thực đang dùng vào nhật ký trò chuyện đám mây đặt máy chủ tại Hoa Kỳ, hoặc vào máy chủ email không được mã hóa đầu cuối, có thể tăng mức phơi nhiễm tuân thủ, nhất là khi các mật khẩu đó mở cơ sở dữ liệu chứa dữ liệu khách hàng hoặc nhân viên.
Dùng mã hóa tại chỗ, phía trình duyệt, giảm mạnh những nơi thông tin xác thực có thể còn sót, giúp các lần chuyển giao hằng ngày đi cùng cách làm ưu tiên quyền riêng tư. Đây không phải tư vấn pháp lý; hãy xem việc chia sẻ thông tin xác thực an toàn là một phần của kiểm soát truy cập, quản lý mật khẩu và chính sách xoay rộng hơn.
Liên kết mã hóa phía trình duyệt hoạt động thế nào
Để chia sẻ mật khẩu nhanh, một lần, liên kết bí mật dùng một lần được mã hóa trên trình duyệt nằm trong số lựa chọn an toàn và hiệu quả nhất. Thay vì gửi chính thông tin xác thực, bạn gửi một liên kết tạm thời, duy nhất, tới một ghi chú đã mã hóa. Liên kết bí mật dùng một lần là gì giải thích mô hình đứng sau lần chuyển giao đó.
Trình duyệt của bạn làm phần nặng: mật khẩu được mã hóa tại chỗ trước khi tải lên, nên máy chủ trung gian lưu văn bản mã hóa—không phải mật khẩu thô của bạn. Khóa giải mã thường ở lại trong phần đoạn liên kết, phần trình duyệt không gửi tới máy chủ.
Để chia sẻ bí mật bằng liên kết tạm thời, tự hủy, hãy làm bốn bước này:
- 1
Bước 1
Nhập và mã hóa tại chỗ
Nhập mật khẩu vào một công cụ an toàn. Trình duyệt của bạn mã hóa nó tại chỗ bằng một khóa không bao giờ rời máy của bạn dưới dạng văn bản thuần.
- 2
Bước 2
Tạo liên kết
Công cụ chỉ tải phần đã mã hóa lên máy chủ không đọc được nội dung và dựng một liên kết chia sẻ duy nhất. Dữ liệu giải mã đi cùng liên kết—không nằm trong một kho bí mật đọc được phía máy chủ.
- 3
Bước 3
Gửi liên kết
Sao chép và gửi liên kết qua Microsoft Teams, email hoặc WhatsApp. Nền tảng trò chuyện thấy một URL, không phải mật khẩu của bạn.
- 4
Bước 4
Hiển thị và tự hủy
Trình duyệt của người nhận giải mã nội dung tại chỗ. Tùy chính sách chia sẻ, tải trọng đã mã hóa sau đó có thể bị xóa khỏi máy chủ sau khi xem hoặc sau một cửa sổ thời hạn ngắn.
Bạn cần chia sẻ mật khẩu ngay? Hãy tạo ghi chú dùng một lần đã mã hóa và gửi liên kết an toàn thay vì chính mật khẩu.
Tạo ghi chú riêng tưMẹo bảo mật cao: chia sẻ tách kênh
Liên kết đã mã hóa chỉ an toàn bằng kênh bạn dùng để gửi nó. Nếu bên thứ ba độc hại vào được hộp thư Teams hoặc email của bạn, họ có thể chặn liên kết trước khi người nhận mở.
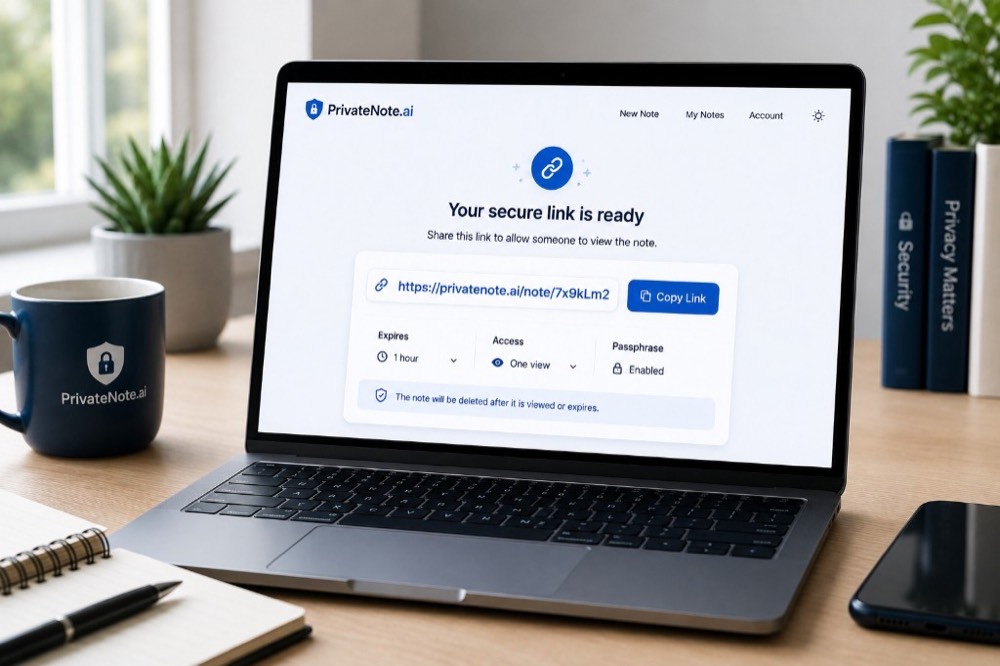
Nhiều công cụ chia sẻ an toàn—gồm PrivateNote.ai—có tùy chọn bọc ghi chú bằng một mật khẩu bổ sung (bọc bằng cụm mật khẩu). Tùy chọn này không bật theo mặc định: bạn bật khi tạo ghi chú, chọn một cụm mật khẩu, và người nhận phải nhập nó trước khi bí mật được hiển thị.
Để tránh một điểm lỗi duy nhất (SPoF) với thông tin xác thực rất nhạy cảm, hãy dùng tùy chọn đó cho chia sẻ tách kênh: tạo liên kết đã mã hóa với bảo vệ bằng cụm mật khẩu, gửi liên kết qua kênh chính (ví dụ Microsoft Teams), và gửi cụm mật khẩu qua một kênh hoàn toàn khác—tốt nhất là ứng dụng nhắn tin ưu tiên quyền riêng tư như Signal hoặc Threema, hoặc một cuộc gọi ngắn.
Kẻ tấn công sẽ cần cả liên kết và cụm mật khẩu. Sự tách biệt đó làm cho chia sẻ tách kênh có hiệu lực.
Chia sẻ bằng trình quản lý mật khẩu và liên kết dùng một lần
Cả hai cách đều có thể rất an toàn, nhưng chúng phục vụ mục đích khác nhau. Chọn đúng công cụ phụ thuộc vào việc người nhận cần quyền truy cập bao lâu.
| Hạng mục | Phù hợp nhất cho | Giới hạn kỹ thuật |
|---|---|---|
| Email, Teams hoặc WhatsApp | Không nên dùng cho mật khẩu | Để lại bản sao văn bản thuần lâu dài, có thể tìm, trong bản sao lưu và kho lưu trữ |
| Trình quản lý mật khẩu | Quyền truy cập lâu dài: chia sẻ kho với người thân, bộ phận nội bộ hoặc nhóm nòng cốt đã tin | Cả hai bên phải duy trì tài khoản trình quản lý mật khẩu đang hoạt động và tương thích |
| Liên kết mã hóa dùng một lần | Quyền truy cập tạm thời: cộng tác viên tự do, hỗ trợ khách hàng, khách và các lần chuyển giao một lần | Ai có liên kết đều có thể đọc bí mật, trừ khi được bảo vệ bằng cụm mật khẩu thứ hai |
Quy tắc dễ nhớ: dùng trình quản lý mật khẩu cho quyền truy cập chia sẻ lâu dài, và liên kết mã hóa dùng một lần khi thông tin xác thực nên đổi sớm sau lần chuyển giao.
Khi nào dùng liên kết mật khẩu dùng một lần
Chia sẻ mật khẩu dùng một lần phù hợp với thông tin xác thực giao dịch chỉ cần truyền một lần. Các ví dụ nơi làm việc châu Âu thường gặp gồm:
| Bộ phận | Trường hợp dùng thường gặp |
|---|---|
| Hành chính và văn phòng | Mật khẩu Wi-Fi khách của bộ định tuyến hoặc văn phòng, thông tin quản trị máy in, hoặc cài đặt văn phòng thông minh |
| Tài chính và kinh doanh | Thông tin xác thực cho cố vấn thuế hoặc kiểm toán tài chính bên ngoài |
| CNTT và vận hành | Tiếp nhận nhà cung cấp dịch vụ CNTT bên ngoài tạm thời, hoặc chia sẻ đăng nhập tạm cho nhà thầu |
| Nhóm kỹ thuật | Thông tin cơ sở dữ liệu, khóa API, khóa SSH, hoặc mật khẩu nền tảng đám mây với nhà phát triển |
Thực hành tốt và các bẫy cần tránh
Bắt buộc xoay
Mỗi khi bạn chia sẻ mật khẩu, hãy coi nó là tạm thời. Nhờ người nhận đổi ngay khi họ đăng nhập, và xác nhận việc xoay đã xong trước khi bạn xem lần chuyển giao là kết thúc.
Tạo mật khẩu mạnh, tại chỗ
Đừng tự nghĩ mật khẩu. Hãy dùng công cụ tại chỗ như trình tạo mật khẩu của PrivateNote, hoặc passwords.lu cho cụm mật khẩu và PIN. Cả hai chạy tại chỗ—không có gì được tải lên. Về mô hình kỹ thuật, xem Cách chúng tôi tạo mật khẩu an toàn.
Giữ thời hạn ngắn
Hầu hết mật khẩu chỉ cần tồn tại vài phút hoặc vài giờ. Ưu tiên một lượt xem hoặc một cửa sổ ngắn như hai giờ khi điều đó vẫn hợp quy trình của người nhận.
Đừng đặt mật khẩu vào tiêu đề hoặc dòng chủ đề
Không bao giờ đặt mật khẩu dạng văn bản thuần vào dòng chủ đề email, tiêu đề hệ thống phiếu, tên kênh Teams, tiêu đề nhóm WhatsApp, tên tài liệu hoặc lời mời lịch. Các trường đó hiếm khi được chăm sóc như nội dung tin nhắn—và chúng còn trong chỉ mục tìm kiếm.
Giữ ngữ cảnh ra khỏi ghi chú an toàn
Nếu bạn đang chia sẻ mật khẩu cơ sở dữ liệu, đừng viết “Mật khẩu cơ sở dữ liệu cho CRM sản xuất: MySecret123!” trong ghi chú. Chỉ đặt bí mật thô vào liên kết đã mã hóa. Nếu liên kết bị chặn, kẻ tấn công cũng không nên biết nó mở tài khoản hoặc hệ thống nào.
Lỗi thường gặp
Gửi cả liên kết đã mã hóa và cụm mật khẩu của nó trong cùng một tin nhắn Teams, cuộc trò chuyện WhatsApp hoặc email sẽ phá chia sẻ tách kênh và tạo lại một điểm lỗi duy nhất.
Câu hỏi thường gặp
Microsoft Teams hoặc WhatsApp có an toàn hơn email không?
Giao thức truyền của chúng nói chung là an toàn, nhưng chúng vẫn hoạt động như kho lưu trò chuyện lâu dài. Mật khẩu nào được dán vào một luồng đều có thể còn tìm được vô thời hạn, và đó là một lỗ hổng bền.
GDPR (DSGVO) có ảnh hưởng cách tôi chia sẻ mật khẩu không?
Theo Điều 32 GDPR, tổ chức phải áp dụng các biện pháp kỹ thuật và tổ chức phù hợp để bảo vệ dữ liệu cá nhân. Lưu mật khẩu dạng văn bản thuần trong bản sao lưu đám mây hoặc chuỗi email mở làm tăng mức phơi nhiễm tuân thủ. Liên kết tự hủy mà dịch vụ không đọc được nội dung giữ dấu vết thông tin xác thực nhỏ hơn.
Tôi có nên gửi liên kết và cụm mật khẩu cùng nhau không?
Không. Gửi cả hai phần trong cùng một tin nhắn sẽ phá chia sẻ tách kênh. Hãy gửi cụm mật khẩu qua một phương tiện khác—tốt nhất là Signal hoặc Threema, hoặc một cuộc gọi.
Tôi nên dùng trình quản lý mật khẩu hay liên kết dùng một lần?
Dùng trình quản lý mật khẩu cho quyền truy cập chia sẻ lâu dài. Dùng liên kết bí mật dùng một lần được mã hóa trên trình duyệt khi bạn chỉ cần truyền mật khẩu một lần.
Tôi vẫn cần trình quản lý mật khẩu chứ?
Có. Trình quản lý mật khẩu vẫn là nơi đúng để lưu và quản lý thông tin xác thực bạn giữ. Liên kết mã hóa dùng một lần bổ sung cho chúng khi chuyển giao tạm thời, có kiểm soát.
Suy nghĩ cuối
Chia sẻ mật khẩu an toàn không cần trở thành nút thắt của quy trình. Nó chỉ cần một thay đổi thói quen nhỏ: ngừng để dữ liệu nhạy cảm nằm mãi trong nhật ký trò chuyện và lịch sử hộp thư.
Bằng mã hóa tại chỗ, phía trình duyệt, và liên kết tự hủy, bạn giảm rủi ro bảo mật và tuân thủ của tổ chức trong khi các lần chuyển giao vẫn nhanh và thực tế.
Lần tới bạn cần chia sẻ mật khẩu, đừng sao chép dán vào Microsoft Teams, WhatsApp hoặc email. Hãy tạo ghi chú dùng một lần đã mã hóa, gửi liên kết thay vì mật khẩu, và để ghi chú hết hạn sau khi đã làm xong việc.
Sẵn sàng chia sẻ an toàn?
Tạo ghi chú riêng tư trên PrivateNote.ai để mã hóa thông tin xác thực trên trình duyệt trước khi tải lên. Ghi chú có thể hết hạn tự động hoặc sau khi đọc, bảo vệ bằng cụm mật khẩu tùy chọn thêm một lớp, và dữ liệu ghi chú đã mã hóa được xử lý theo thẩm quyền EU.
Tạo ghi chú riêng tư
