민감한 문서를 안전하게 전송하는 방법
제어권을 잃지 않고
이메일은 영구적인 복사본을 남깁니다. 일회용 암호화 링크는 그렇지 않습니다. 여권, 계약서, 세무 파일에 왜 브라우저 암호화, 만료되는 액세스 권한 및 최소한의 잔류 복사본이 필요한지 알아보세요.
핵심 정리
- Email attachments create long-lived copies on both sides.
- Encrypt before upload when the provider should not read the file.
- Use short-lived links and verify the recipient.
- Remove leftover copies from chat and drive shares after delivery.
은행에 여권을 보내야 하거나, 회계사가 세무 서류를 요청하거나, 고용주가 신원 증명을 요구하거나, 클라이언트가 서명된 계약서를 필요로 하는 상황을 상상해 보십시오.
작업 자체는 몇 초밖에 걸리지 않습니다. 파일을 첨부하고, 전송을 클릭하고, 일상으로 돌아가면 됩니다. 전송 과정은 프로세스에서 가장 취약한 부분이 아닌 경우가 많습니다. 진짜 문제는 문서가 도착한 후에 시작됩니다.
해당 첨부 파일은 수신함, 클라우드 백업, 동기화된 기기, 보관된 메일함 및 오래된 채팅 대화에 수년간 남아 있을 수 있습니다. 많은 상황에서 가장 큰 개인정보 보호 위험은 전송 중 가로채기가 아니라, 문서가 목적을 달성한 후에도 복사본이 계속 존재한다는 점입니다.
이 가이드는 왜 전통적인 문서 공유가 종종 미흡한지, 실제 안전한 문서 공유란 무엇인지, 그리고 브라우저 측 암호화와 일회용 링크가 어떻게 기밀 정보를 비공개로 유지하는 데 도움이 되는지 설명합니다.
기밀 문서가 차별화된 대우를 받아야 하는 이유
문서를 교체하기 어렵거나 유출 시 타격이 크다면, 휴가 사진처럼 취급하지 마십시오.
모든 파일이 동일한 수준의 보호를 받을 필요는 없습니다. 온라인에서 휴가 사진을 잃는 것은 실망스러운 일일 수 있지만, 기밀 문서를 잃는 것은 수년간 지속되는 결과를 초래할 수 있습니다.
신분증에는 대개 성명, 생년월일, 식별 번호, 국적, 서명 및 사진이 포함되어 있습니다. 금융 기록은 소득, 저축, 세무 정보 또는 은행 계좌 세부 정보를 드러냅니다. 의료 문서는 매우 개인적인 정보를 포함하며, 계약서에는 공개를 의도하지 않은 상업적으로 민감한 세부 사항이 포함되는 경우가 많습니다.
누군가 비밀번호를 알게 되면 변경하면 됩니다. 하지만 누군가 여권, 주민등록증, 세금 신고서 또는 고용 계약서를 복사한다면 상황은 훨씬 더 복잡해집니다. 이것이 기밀 문서가 일상적인 통신과는 다른 접근 방식을 가져야 하는 이유입니다.
이메일의 숨겨진 문제
TLS는 전송 과정을 보호할 뿐, 그 이후에 쌓이는 영구적인 복사본을 막지는 못합니다.
이메일은 지금까지 만들어진 가장 유용한 통신 도구 중 하나로 남아 있습니다. 하지만 이메일은 보안 문서 전달 시스템으로 설계되지 않았습니다.
현대적인 이메일 제공업체는 TLS와 같은 암호화된 연결을 통해 전송 중인 메시지를 보호합니다. 메시지가 도착하면, 나중에 검색, 동기화, 필터링, 백업 및 검색이 가능하도록 일반적으로 첨부 파일이 저장됩니다.
단 하나의 첨부 파일이 보낸 편지함, 수신자의 편지함, 휴대폰, 노트북, 기업 아카이브, 클라우드 백업, 때로는 자동 전달 시스템을 통해 빠르게 여러 개의 복사본이 됩니다. 나중에 이메일을 삭제한다고 해서 모든 복사본이 제거되는 경우는 드뭅니다.
일상적인 대화에서는 대개 허용 가능한 수준입니다. 하지만 여권, 계약서, 재무제표 또는 의료 보고서의 경우에는 그렇지 않은 경우가 많습니다. 이메일이 왜 보안 유지에 취약한 저장소인지 자세히 알아보려면 이메일이 비밀을 보관하기에 최악인 이유를 참조하십시오.
메시징 앱이 영구적인 기록을 남기는 이유
채팅은 협업을 쉽게 만들지만, 의도치 않게 문서 보존을 유발합니다.
많은 사람들이 이메일을 피하고 대신 Slack, Microsoft Teams, WhatsApp, Signal, Telegram 또는 Discord를 통해 기밀 문서를 보냅니다. 이러한 플랫폼은 협업 문제를 해결하지만, 문서 수명 주기 관리 문제를 해결하지는 않습니다.
채팅에서 공유된 파일은 검색 가능한 상태로 수개월 또는 수년간 남아있을 수 있으며, 기기 간에 동기화되고, 자동 백업에 포함되거나 개인 컴퓨터로 다운로드되기도 합니다. 대화 내용이 잊힌 후에도 문서가 남아있는 경우가 많습니다.
가장 큰 개인정보 보호 위험은 해커에 의한 가로채기가 아닌 경우가 많습니다. 바로 기밀 정보가 아무도 보관할 의도가 없었던 복사본으로 조용히 축적되는 것입니다. 팀이 채팅에 비밀 정보를 붙여넣을 때도 동일한 패턴이 나타납니다.
클라우드 스토리지는 다른 문제를 해결합니다
클라우드 드라이브는 지속적인 액세스를 위해 구축되었습니다. 반면 일시적인 전달은 설계 단계부터 만료 기능이 필요합니다.
Google Drive, OneDrive, Dropbox, iCloud와 같은 서비스는 협업, 백업 및 장기 보관에 탁월합니다. 보안 문서 전달은 이와는 다른 문제입니다.
여러 동료가 동일한 파일에 지속적으로 액세스해야 한다면 클라우드 스토리지가 적합한 도구입니다. 하지만 단순히 오늘 한 사람에게 기밀 문서를 전달하고 다음 달에는 더 이상 사용할 필요가 없다면, 요구 사항은 완전히 달라집니다.
영구 공유 링크는 모두가 사라졌다고 생각한 후에도 브라우저 기록, 오래된 이메일, 프로젝트 문서, 채팅 메시지 및 북마크에 남아있는 경우가 많습니다. 클라우드 스토리지는 일시적인 전달보다는 장기적인 가용성에 최적화되어 있습니다.
보안 문서 공유는 암호화 그 이상을 의미합니다
암호화는 비트(bits)를 보호하며, 라이프사이클 제어는 노출 기간을 결정합니다.
사람들은 “보안 문서 공유”라는 말을 들으면 흔히 암호화만을 생각합니다. 암호화는 필수적이지만, 그것이 전부가 아닙니다.
보안 공유의 핵심은 문서의 수명 동안 불필요한 노출을 줄이는 것입니다. 잘 설계된 시스템은 다음 질문에 답할 수 있어야 합니다: 의도된 수신자만 문서에 액세스할 수 있는가? 액세스가 자동으로 만료되는가? 불필요한 복사본 생성을 방지하는가? 서비스가 원본 문서를 받는가, 아니면 암호화된 데이터만 받는가?
보안은 전송 중인 파일을 보호하는 것뿐만 아니라, 누가 얼마나 오랫동안 액세스할 수 있는지를 제한하는 것에 관한 것입니다.
이메일 vs 일회용 암호화 링크
이메일은 메시지를 보관하기 위해 구축되었으며, 일회용 암호화 링크는 문서를 전달한 후 보관을 중단하도록 구축되었습니다.
| 이메일 첨부 파일 | 일회용 암호화 링크 | |
|---|---|---|
| 전송 편의성 | 매우 높음 | 높음 |
| 생성되는 복사본 | 많음 (전송됨, 받은 편지함, 기기, 백업) | 설계상 훨씬 적음 |
| 액세스 수명 | 종종 무기한 | 사용 후 만료 또는 파기 |
| 서비스가 보는 내용 | 보통 원본 파일 | 브라우저에서 먼저 암호화할 경우 암호문(Ciphertext) |
| 가장 잘 맞는 용도 | 일상적인 비민감 메일 | 여권, 계약서, 세금 및 신분증 문서 |
Snippet-ready line: 이메일 첨부 파일 = 간편한 전송, 수년간 남을 수 있는 복사본. 일회용 암호화 링크 = 업로드 전 브라우저 암호화, 만료되는 액세스 권한, 훨씬 적은 잔류 복사본.
브라우저 암호화는 요구되는 신뢰 수준을 낮춥니다
업로드 전 암호화하여 서비스가 원본 문서가 아닌 암호문(ciphertext)을 저장하도록 합니다.
기존의 파일 공유 플랫폼은 일반적으로 문서를 저장하거나 처리하기 전에 원본 문서를 먼저 수신합니다. 브라우저 기반 암호화는 방식이 다릅니다.
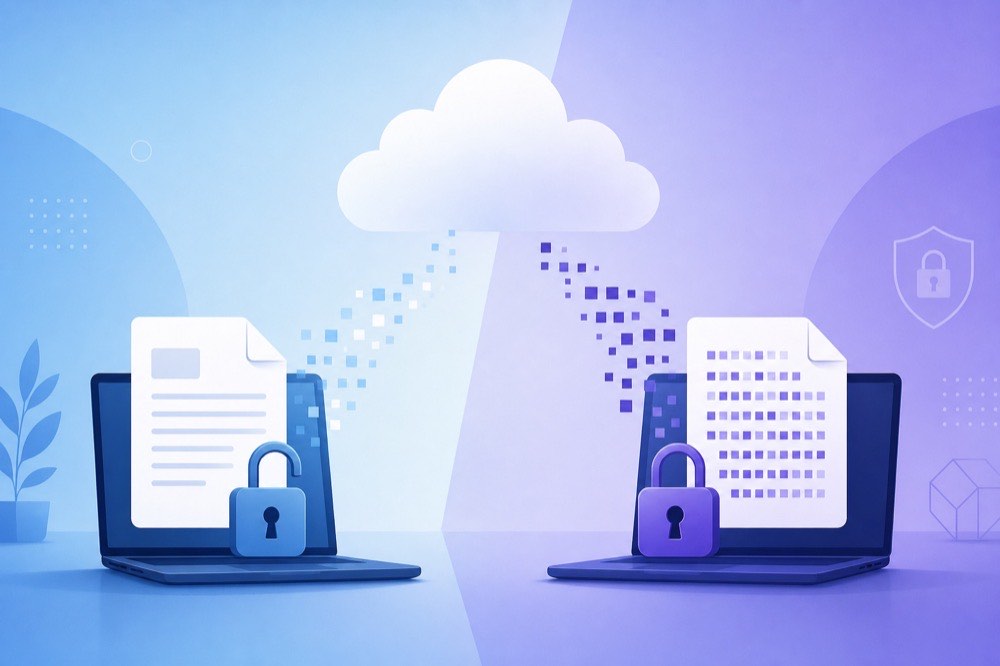
파일이 컴퓨터를 떠나기 전, 브라우저가 로컬에서 파일을 암호화합니다. 서비스는 원본 문서 대신 암호화된 암호문을 저장합니다. 대응하는 복호화 키가 없으면 저장된 데이터는 해독할 수 없습니다.
문서를 받은 후 제공자에게 전적으로 의존하는 대신, 처음부터 제공자가 이용할 수 있는 정보를 줄입니다. PrivateNote의 encrypted vs secure file sharing 가이드에서 이 모델을 더 자세히 설명합니다.
일회용 링크는 장기적인 노출을 줄입니다
대부분의 유출은 할리우드식 해킹이 아니라, 남겨진 액세스 권한 때문에 발생합니다.
많은 문서 유출은 오래된 문서가 계속 존재하기 때문에 발생합니다: 받은 편지함의 이메일 첨부 파일, 여전히 작동하는 클라우드 링크, 오래된 파일을 보관하는 채팅 기록 등입니다.
일회용 링크는 다른 접근 방식을 취합니다. 수신자는 문서를 한 번만 가져올 수 있습니다. 그 후 암호화된 데이터가 삭제되거나 공유 링크가 영구적으로 만료됩니다.
잊혀진 공유 폴더도, 수년 된 다운로드 링크도, 누군가에게 발견되기를 조용히 기다리는 기밀 문서도 없습니다.
어떤 기술도 권한이 있는 수신자가 문서를 연 후 의도적으로 복사본을 저장하는 것을 막을 수는 없습니다. 일회용 공유가 달성하는 것은 기존 도구들에 의해 생성되는 불필요한 복사본을 대폭 제거하는 것입니다.
원칙
문서를 공개 웹사이트에 게시하는 것이 꺼려진다면, 영구적인 이메일 첨부 파일로 보내기 전에 신중히 생각하십시오.
추가 계층: 비밀번호로 보호된 공유
링크와 비밀번호를 분리하여 한 번의 실수로 두 가지 모두가 노출되지 않도록 하십시오.
때로는 공유 링크 자체도 보호가 필요합니다. 실수로 전달된 이메일, 노출된 브라우저 기록, 또는 해킹된 메시징 계정 등이 그 예입니다.
비밀번호를 추가하면 또 다른 보안 계층이 생성됩니다. 누군가 공유 링크를 알아내더라도 비밀번호 없이는 문서를 복호화할 수 없습니다.
특히 민감한 정보의 경우, 비밀번호를 링크와 같은 메시지에 담지 말고 전화나 대면 등 다른 채널을 통해 전달하십시오. share a password securely 할 때도 동일한 패턴이 적용됩니다.
유럽 및 그 외 지역에서의 안전한 문서 공유
GDPR은 특정 제품을 지정하지 않지만, 액세스 및 보유를 제한하는 것은 그 취지에 부합합니다.
유럽 전역의 조직들은 GDPR에 따라 개인 정보를 처리합니다. GDPR은 특정 파일 공유 서비스를 요구하지는 않지만, 위험도에 따른 적절한 기술적 및 조직적 조치를 요구합니다.
암호화 공유, 제한된 가용성, 불필요한 복사본 최소화는 이러한 원칙의 실질적인 예시입니다. 회계사, 고용주, 변호사, 대학, 의료 제공자, 은행, 보험사 또는 공공 기관에 문서를 보낼 때도 동일한 개념이 적용됩니다.
언제 안전한 문서 공유를 사용해야 할까요?
이 문서가 공개되는 것이 문제가 될 수 있다면, 영구적인 첨부 파일로 보내지 마십시오.
여권, 주민등록증, 운전면허증, 금융 기록, 세무 문서, 주택 담보 대출 신청서, 고용 계약서, 보험 서류, 법적 합의서, 의료 보고서, 기밀 비즈니스 정보, 연구 데이터, 고객 정보 및 지적 재산권이 이에 포함됩니다.
문서를 교체하기가 더 어렵거나 노출 시 결과가 더 심각할수록, 더욱 신중하게 공유해야 합니다.
위험을 줄이는 실질적인 방법
완벽한 보안은 존재하지 않지만, 복사본을 줄이고 액세스 기간을 단축하는 것은 거의 항상 도움이 됩니다.
기밀 문서를 보내기 전에 다음 체크리스트를 확인하세요:
- 1수신자 확인 — 정확한 대상, 정확한 주소 또는 채널인지 확인
- 2필요한 것만 전송 — 가능한 경우 전체 패킷이 아닌 필요한 페이지만 전송
- 3만료되거나 일회용인 링크 사용 — 영구적인 첨부 파일 대신 사용
- 4민감도가 높은 파일에는 비밀번호 추가 — 비밀번호는 별도의 채널로 공유
- 5전송 확인 후 정리 — 더 이상 필요하지 않은 로컬 및 메일함 사본 삭제
사본의 수를 줄이는 것은 누구나 할 수 있는 가장 간단하고 효과적인 개인정보 보호 개선 방법 중 하나입니다.
이메일에 영구적인 흔적을 남기지 않고 여권 스캔본, 계약서 또는 세무 파일을 보낼 준비가 되셨나요?
보안 파일 전송 시작자주 묻는 질문
암호화가 도움이 되지만, 만료 설정과 사본 최소화가 보안을 완성합니다.
PDF에 비밀번호를 설정하는 것만으로 충분할까요?
도움은 되지만 데이터 잔존 문제를 해결하지는 못합니다. 암호화된 PDF가 이메일 아카이브, 클라우드 백업 및 다운로드 폴더에 수년간 남아 있을 수 있습니다. 암호화와 함께 만료 또는 일회용 전송 방식을 병행하세요.
HTTPS은 이미 안전하지 않나요?
HTTPS은 전송 중인 데이터를 보호합니다. 하지만 수신 서비스가 이후에 파일에 접근하거나 저장하는 것을 반드시 막아주는 것은 아닙니다. 브라우저 기반 암호화는 업로드 전에 암호화를 수행합니다.
암호화된 ZIP 파일은 어떤가요?
강력한 암호화를 사용하고 비밀번호를 별도로 전달한다면 합리적인 방법입니다. 하지만 공유 방식이 파일의 유지 기간을 제한하지 않는 한, 이메일 시스템에는 여전히 영구적인 파일이 남게 됩니다.
안전한 공유가 수신자의 문서 저장을 막을 수 있나요?
아니요. 정당한 권한을 가진 수신자가 문서를 받으면 저장, 인쇄 또는 화면 촬영을 할 수 있습니다. 안전한 공유는 전송 전후의 불필요한 노출을 줄여줄 뿐, 신뢰할 수 있는 수신자의 의도적인 행동을 막을 수는 없습니다.
PrivateNote을 통한 기밀 문서 공유
PrivateNote은 영구적인 클라우드 저장용이 아닌, 암호화된 문서의 일시적인 전송을 위해 구축되었습니다.
PrivateNote은 많은 기밀 문서가 단 한 명의 수신자가 가져갈 수 있을 만큼의 짧은 시간 동안만 온라인에 존재하면 된다는 단순한 관찰을 바탕으로 설계되었습니다.
문서 공유를 영구 저장으로 취급하는 대신, PrivateNote는 업로드 전 브라우저에서 파일을 암호화하고 결과물인 암호문(ciphertext)만 저장합니다. 자동 만료를 선택하거나 일회용 링크를 생성할 수 있으며, 필요한 경우 secure file transfer를 통해 추가 비밀번호로 문서를 보호할 수 있습니다.
| PrivateNote의 기능 | 지원하지 않는 기능 |
|---|---|
| 업로드 전 브라우저에서 암호화 | 서버에서 원본 문서 읽기 |
| 메모 텍스트, 파일 및 메타데이터에 별도의 암호화 키 사용 | 하나의 재사용 가능한 키로 이러한 보안 사항을 혼합 |
| 정책(만료 / 액세스 제한)이 암호문에 결합된 AES-256-GCM 인증 암호화 사용 | 누가 노트를 열어보는지 또는 얼마나 오래 열어보는지 무시하는 “암호화”에 의존함 |
| 잔류 액세스를 제한하기 위해 일회용 및 만료 링크 지원 | 편의를 위해 기본적으로 문서를 무기한 사용 가능하게 유지 |
| 링크에 대한 2차 인증 요소로 선택적 비밀번호 추가 가능 | 권한이 있는 수신자가 문서를 연 후 저장하거나 인쇄하는 것을 방지 |
| 전송 전후의 불필요한 온라인 복사본 감소 | 조직의 프로세스, 수신자의 판단 또는 장기적인 금고 저장 방식을 대체 |
이 방식은 권한이 있는 수신자가 문서를 연 후 복사본을 저장하는 것을 방지할 수는 없습니다. 어떤 기술도 이를 막을 수는 없습니다. 이 방식이 줄여주는 것은 전송 전후에 온라인에 남아 있는 불필요한 복사본의 수입니다.
마무리
최선의 제어 방법은 종종 가장 짧은 수명입니다. 즉, 필요한 사람에게만, 필요한 기간 동안만 제공하는 것입니다.
인터넷은 문서 공유를 거의 노력 없이 가능하게 만들었습니다. 또한 문서를 영구적으로 보관하는 것도 놀라울 정도로 쉽게 만들었습니다.
대부분의 기밀 문서는 몇 달 또는 몇 년 동안 접근 가능한 상태로 유지될 필요가 없습니다. 단지 의도한 수신자에게 안전하게 전달되기만 하면 됩니다.
업로드 전 암호화하고, 불필요한 복사본을 제한하며, 목적을 달성하면 데이터를 삭제하는 방식을 선택하는 것은 일상적인 문서 공유를 크게 어렵게 만들지 않으면서도 프라이버시를 개선하는 가장 간단한 방법 중 하나입니다.
가장 강력한 보안 조치가 항상 가장 정교한 암호화 기술인 것은 아닙니다. 때로는 기밀 문서가 필요한 사람에게만, 필요한 기간 동안만 존재하도록 보장하는 것이 가장 중요합니다.
문서를 보내십시오. 복사본은 통제 하에 두십시오.
브라우저에서 파일을 암호화하고, 만료 시간 또는 일회용 열람을 설정한 뒤 링크를 공유하십시오. 누군가의 편지함에 영원히 남는 영구적인 첨부 파일이 아닌 링크를 공유해야 합니다.
파일을 안전하게 전송