암호화된 파일 공유와 안전한 파일 공유의 차이
무엇이 다른가요?
TLS와 브라우저 측 암호화는 모두 "안전한 파일 공유"라고 불리지만, 서로 다릅니다. 암호화가 어디서 발생하는지, 왜 중요한지, 그리고 어떻게 선택해야 하는지 알아보세요.
핵심 정리
- “Secure” marketing often means TLS in transit—not zero-access storage.
- Browser encryption before upload changes what the provider can read.
- Know where keys live and who can decrypt after upload.
- Match the tool to the threat: casual privacy vs. hostile provider access.
사람들이 "안전한 파일 공유"를 검색할 때, HTTPS 또는 TLS 암호화를 제공하는 모든 서비스가 파일을 동일한 방식으로 보호한다고 가정하는 경우가 많습니다. 안타깝게도 이는 사실이 아닙니다.
두 서비스 모두 "암호화된 파일 전송"을 광고하면서도 프라이버시 보장 수준은 매우 다를 수 있습니다. 그 차이는 전적으로 암호화가 일어나는 위치에 있습니다. 이 차이를 이해하면 왜 어떤 서비스는 사용자의 파일을 검사, 인덱싱 및 처리할 수 있는 반면, 다른 서비스는 단순히 할 수 없는지 알 수 있습니다.
두 가지 유형의 암호화
현대의 파일 공유 서비스가 데이터를 보호하는 두 가지 주요 방식이 있습니다.
1. 전송 암호화 (TLS)
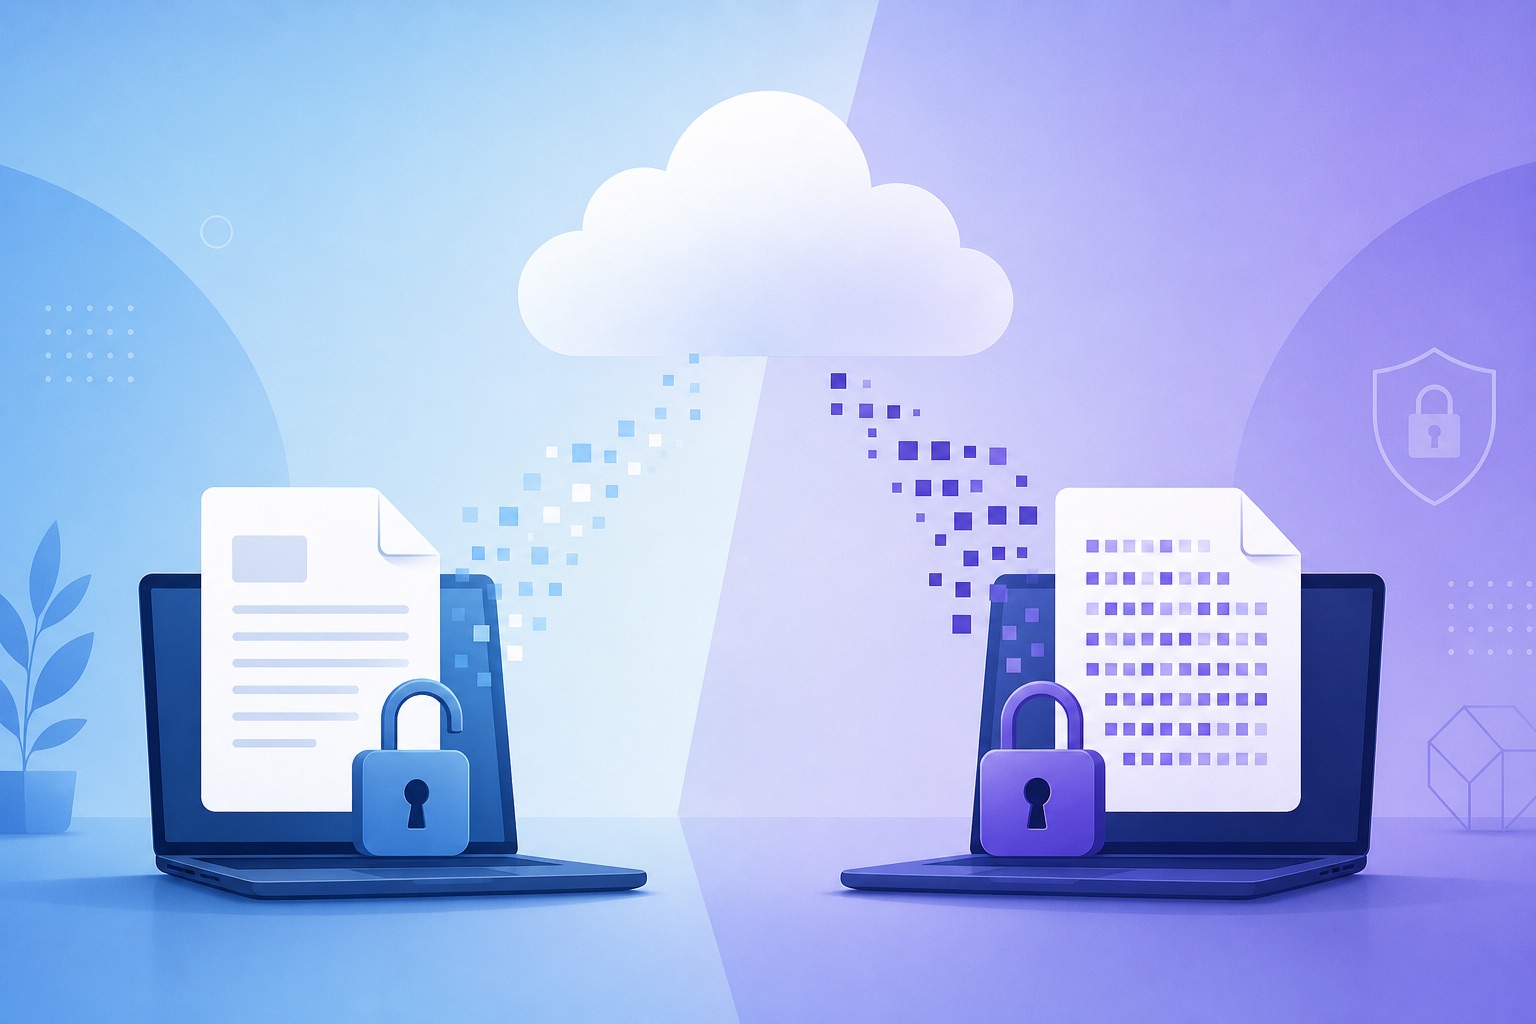
이것은 오늘날 인터넷의 거의 모든 웹사이트에서 사용하는 표준 암호화 방식입니다. 파일을 업로드할 때 브라우저는 호스트 서버와 보안 전송 계층 보안(TLS) 연결을 설정합니다. 파일이 네트워크를 통해 이동하는 동안 연결이 암호화되므로, 공용 Wi-Fi의 공격자, 해킹된 라우터 또는 네트워크 트래픽을 스니핑하는 모든 위협으로부터 사용자를 보호합니다.
사용자 기기
Original file (plaintext)
Host server
Receives readable file
- TLS는 필수적이며, 모든 신뢰할 수 있는 서비스는 이를 사용해야 합니다.
- 업로드가 서버에 도달하면, 제공업체는 원본 평문 파일을 받게 됩니다.
- 그 시점부터 서비스 정책에 따라 파일을 저장하거나, 미리보기를 생성하거나, 콘텐츠를 인덱싱하거나, 멀웨어를 스캔하거나, 분석을 위해 메타데이터를 사용할 수 있습니다.
- 많은 제공업체는 또한 "저장 시(at rest)" 파일을 암호화합니다. 이는 디스크의 물리적 도난으로부터 보호해주지만, 서비스 제공업체가 여전히 키를 보유하고 있으므로 사용자의 파일을 읽을 수 있습니다.
전통적인 클라우드 스토리지의 핵심 취약점: 서버는 이미 읽을 수 있는 데이터만 암호화할 수 있습니다.
2. 브라우저 측 암호화
근본적으로 다른 접근 방식은 파일이 기기를 떠나기 전에 암호화하는 것입니다. 원본 파일을 업로드하는 대신, 브라우저가 로컬 암호화 API를 사용하여 파일을 암호화합니다. 서버는 암호문(ciphertext)만 받게 되는데, 이는 무작위로 보이는 데이터이며 복호화 키 없이는 사용할 수 없습니다.
사용자 브라우저
Encrypts locally first
암호화된 페이로드
Unreadable without key
Host server
Stores ciphertext only
- 브라우저 측 암호화는 TLS를 대체하는 것이 아니라 보완하는 것입니다.
- TLS는 여전히 네트워크 수준의 도청자로부터 연결을 보호합니다.
- 제공업체의 서버는 평문이나 복호화 키를 전혀 받지 않기 때문에 읽을 수 없는 암호문만을 받게 됩니다.
이 차이가 중요한 이유
법적 계약서, 재무 스프레드시트, 독점 소스 코드, 의료 기록 또는 기밀 비즈니스 문서와 같이 매우 민감한 데이터를 공유한다고 가정해 보십시오.
전송 시에만 암호화되는 경우, 귀하의 개인정보 보호는 계약적입니다. 귀하는 제공업체의 구현 방식, 직원의 접근 제어, 그리고 현재 및 미래의 기업 정책을 신뢰해야만 합니다.
브라우저 측 암호화를 사용하는 경우, 귀하의 개인정보 보호는 구조적입니다. 제공업체는 암호화된 암호문만을 저장합니다. 설령 해킹을 당하거나, 소환장을 받거나, 비즈니스 모델을 변경하더라도, 그들은 애초에 소유하지도 않은 평문을 넘겨줄 수 없습니다.
전송 시에만 암호화되는 경우, 귀하의 개인정보 보호는 계약적입니다. 브라우저 측 암호화를 사용하는 경우, 귀하의 개인정보 보호는 구조적입니다.
최근의 사례가 주는 교훈: 신뢰 요소
최근 2025에서 WeTransfer은 콘텐츠 모더레이션에 사용되는 머신러닝 시스템 개선을 포함하여, 업로드된 콘텐츠에 대한 광범위한 권한을 부여하는 듯한 문구로 서비스 약관을 업데이트했습니다.
이 변화는 자신의 지적 재산권이 AI 시스템 학습에 사용될 것을 우려한 예술가, 기자 및 크리에이티브 전문가들의 즉각적인 반발을 불러일으켰습니다. WeTransfer은 고객 콘텐츠가 AI 학습에 사용되지 않는다는 점을 신속히 명확히 하고 혼란을 주는 문구를 삭제했지만, 이 사건은 중요한 교훈을 남겼습니다:
제공업체가 귀하의 파일을 평문 상태로 받는다면, 귀하는 전적으로 그들의 약속에 의존해야 합니다. 반면 제공업체가 암호화된 암호문만을 저장한다면, 귀하가 그들에게 두어야 하는 신뢰의 양은 구조적으로 최소화됩니다. 아키텍처가 개인정보 보호를 강제하기 때문입니다.
PrivateNote의 파일 공유 방식
현대적인 브라우저 기반 암호화는 서버에 대한 신뢰에 의존하지 않고 데이터를 안전하게 유지하기 위해 검증된 여러 암호화 구성 요소를 결합합니다.
키 생성 및 격리
사용자가 파일을 공유할 준비를 하면, PrivateNote은 Web Crypto API을 사용하여 브라우저 내에서 직접 암호학적으로 안전하고 무작위적인 대칭 키를 생성합니다.
이 키는 당사의 인프라로 절대 전송되지 않습니다. 대신, 공유 링크에 URL 프래그먼트(`#` 기호 뒤의 부분)로 추가됩니다:
https://privatenote.ai/note/your-note-id#your-secret-key설계상 웹 브라우저는 HTTP 요청 중에 URL 프래그먼트를 웹 서버로 절대 보내지 않습니다. 이러한 동작은 URL 표준에 정의되어 있으며 수십 년 동안 이 방식으로 작동해 왔습니다. 복호화 키는 수신자의 브라우저에 머뭅니다.
인증된 스트리밍 암호화
브라우저는 원시 데이터를 업로드하는 대신 네트워크에 닿기 전에 파일을 암호화합니다. PrivateNote은 대용량 첨부 파일을 지원하므로 스트리밍 방식의 청크 암호화(streaming, chunked encryption)를 사용합니다. 파일은 블록 단위(통상 수 메가바이트 단위의 청크)로 암호화되므로, 대용량 업로드 시 전체 파일을 한꺼번에 메모리에 로드할 필요가 없습니다.
Free 계정은 최대 25 MB의 파일을 첨부할 수 있으며, Premium 계정은 훨씬 더 큰 페이로드(파일당 최대 1 GB)를 지원합니다. 모든 경우에 암호문만이 당사 서버에 도달합니다.
이 구현은 AES-GCM(Authenticated Encryption with Associated Data)에 의존하여 기밀성과 무결성을 모두 제공합니다:
- 기밀성 — 키 없이는 페이로드를 읽을 수 없습니다.
- 무결성 — 저장된 암호문을 조작할 경우 클라이언트 측 복호화 과정에서 감지 및 거부됩니다.
- 비밀번호 보호가 활성화되면 Argon2id과 같은 메모리 하드 알고리즘을 사용하여 비밀번호 유도 키가 생성되므로, 무차별 대입 공격(brute-force)을 통한 추측이 사실상 불가능합니다.
여전히 존재하는 메타데이터
엄격한 보안 아키텍처는 그 한계를 인정해야 합니다. 브라우저 측 암호화는 파일의 내용을 보호하지만, 특정 메타데이터는 네트워크와 서비스에 노출된 상태로 남습니다:
- 업로드 및 다운로드 타임스탬프.
- 암호화된 페이로드의 대략적인 크기.
- 만료 시간, 조회 제한 및 파일 액세스 가능 시간.
- 다운로드 시 수신자의 IP 주소(요청을 라우팅하는 웹 서버에서 확인 가능).
개인정보 보호 중심의 시스템은 가능한 모든 곳에서 메타데이터를 최소화하지만, 어떤 웹 기반 서비스도 이를 완전히 제거할 수는 없습니다. PrivateNote은 메타데이터를 암호화된 페이로드와 동일한 보유 규정에 따라 처리하며, 노트가 만료되거나 삭제될 때 함께 삭제합니다.
진정한 프라이버시의 트레이드오프
브라우저 측 암호화는 최대의 콘텐츠 프라이버시를 제공하지만, 의도적인 트레이드오프가 따릅니다:
- 서버 측 악성코드 스캔 불가 — 서버가 파일을 읽을 수 없으므로 바이러스를 스캔할 수 없습니다. 발신자를 신뢰해야 합니다.
- 서버 생성 미리보기 불가 — 썸네일과 문서 미리보기는 서버가 아닌, 복호화 후 수신자의 브라우저에서 로컬로 렌더링됩니다.
- 비밀번호 또는 키 복구 불가 — 링크나 암호화 키를 분실하면 제공업체도 파일을 복구할 수 없습니다. 호스트가 접근할 수 없는 데이터에 대해서는 "비밀번호 찾기" 기능이 존재하지 않습니다.
올바른 서비스 선택하기
모든 파일 전송에 엄격한 브라우저 측 암호화가 필요한 것은 아닙니다. 가족과 함께 찍은 일상적인 휴가 사진은 전송 암호화만으로도 충분할 수 있습니다.
지적 재산, 법적 계약 또는 민감한 개인 데이터를 공유하는 경우, 한 가지 구조적 질문을 던져보십시오:
서비스가 내 원본 파일을 받습니까, 아니면 암호화된 버전만 받습니까?
이 단 하나의 차이가 기술적으로 누가 귀하의 데이터에 접근할 수 있는지를 결정합니다. 이는 오늘뿐만 아니라 기업 정책, 소유권 및 프라이버시 법이 시간이 지남에 따라 진화함에 따라서도 마찬가지입니다.
서버에 평문을 넘기지 않고 파일 공유하기
PrivateNote의 보안 파일 전송은 당사의 사라지는 노트와 동일한 브라우저 측 암호화 모델을 사용합니다. 로컬에서 암호화하고, 암호문을 업로드하며, URL 조각에 키를 공유하고, 귀하가 정한 조건에 따라 액세스 권한을 만료시킵니다.
링크 뒤의 전달 방식: 일회용 비밀 링크란.
보안 파일 전송 시도하기