이메일이 비밀 정보를 보내기에 가장 나쁜 곳인 이유
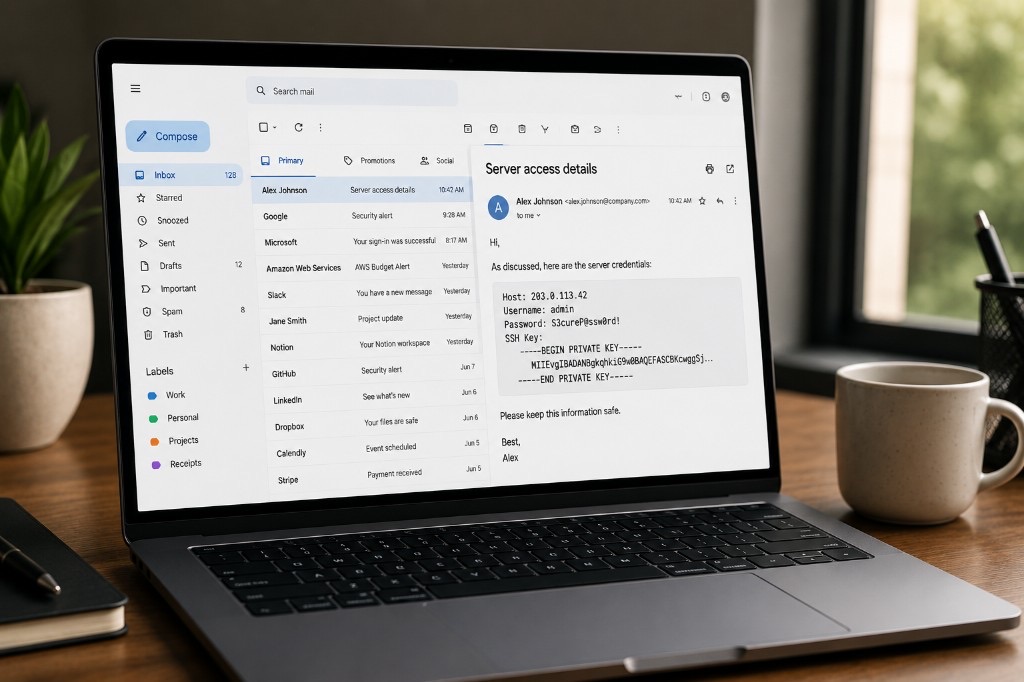
이메일은 메시지를 전달하기 위해 만들어졌지, 사라지게 하기 위해 만들어진 것이 아닙니다. 이메일로 전송된 비밀번호, API 키, 복구 코드는 검색 가능한 받은 편지함에 영원히 남는 경우가 많습니다.
핵심 정리
- Email creates durable copies across inboxes, backups, and devices.
- Forwarding, search, and sync keep secrets discoverable for years.
- Use browser-encrypted one-time links for credentials and recovery codes.
- Keep the transport channel separate from long-term storage.
이메일은 계약서, 비밀번호, API 키, 은행 정보, 의료 기록, 신분증, Wi-Fi 비밀번호, 복구 코드 등 거의 모든 것을 교환하는 기본 방식이 되었습니다. 우리 중 대부분은 별다른 생각 없이 이메일로 민감한 정보를 보냅니다.
이메일은 메시지를 전달하기 위해 만들어졌지, 메시지를 사라지게 하기 위해 만들어진 것이 아닙니다
이메일을 한 번 보내고 나면, 해당 메일이 어디에 머무는지, 얼마나 오래 저장되는지, 최종적으로 누가 접근할 수 있는지에 대한 통제권을 잃는 경우가 많습니다. 비공개로 유지되어야 하는 정보를 보내는 경우, 이메일은 대개 적절한 도구가 아닙니다.
이메일은 단순히 한 곳에만 존재하지 않습니다
많은 사람들이 이메일을 두 사람 사이의 단순한 대화로 생각합니다. 하지만 실제로 모든 이메일은 보통 여러 위치에 존재합니다:
- 사용자의 사서함
- 수신자의 사서함
- 메일 제공업체 백업
- 보관된 사본
- 동기화된 기기
- 기업 백업 시스템
- 내보낸 PST 또는 MBOX 파일
- 재해 복구 인프라
이메일을 삭제하더라도 다른 곳에 복사본이 계속 존재할 수 있습니다. 일부 조직은 법적, 규제적 또는 비즈니스 요구 사항을 충족하기 위해 이메일을 수년간 보관합니다. 실제로 이메일은 종종 영구적으로 남게 됩니다.
비밀 정보는 시간이 흐를수록 위험해집니다
이메일에서 가장 위험한 것은 반드시 오늘만이 아닙니다. 바로 5년 후입니다. 누군가에게 이메일을 보냈다고 가정해 보세요:
- 운영 데이터베이스 비밀번호
- API 키
- SSH 자격 증명
- VPN 로그인 정보
- 암호화폐 복구 구문
그사이 자격 증명이 변경되었을 수도 있고, 그렇지 않을 수도 있습니다. 몇 년이 지난 후에도 해당 이메일은 여러 편지함에 그대로 남아 있어 몇 초 만에 검색될 수 있습니다. 해당 계정 중 하나라도 탈취된다면, 누군가는 갑자기 당신의 과거 비밀이 담긴 지도를 갖게 되는 셈입니다. 채팅으로 절대 보내면 안 되는 비밀에 관한 저희 가이드는 메시징 앱에서의 유사한 위험성을 다루고 있지만, 이메일은 보관 기간이 더 길고 복사본이 더 많기 때문에 종종 더 위험합니다.
이메일은 검색이 가능하도록 설계되었습니다
최신 이메일 클라이언트는 오래된 메시지를 찾는 능력이 매우 뛰어납니다. 다음을 검색하십시오 password, API, 또는 confidential, 그리고 수년 전의 메시지들도 거의 즉시 나타납니다.
이는 일상적인 소통에는 환상적인 기능입니다. 하지만 비밀을 다룰 때는 끔찍한 기능입니다. 민감한 정보는 시간이 지남에 따라 찾기가 더 어려워져야지, 더 쉬워져서는 안 됩니다.
전달은 클릭 한 번이면 충분합니다
수신자를 신뢰할 수도 있습니다. 하지만 그것만으로는 항상 충분하지 않습니다. 이메일은 일상적으로 다음과 같이 처리됩니다:
- 전달됨
- 티켓팅 시스템에 복사됨
- 채팅 애플리케이션에 붙여넣기됨
- 다른 이메일에 첨부됨
- 계약업체와 공유됨
- 지원 요청에 포함됨
비밀이 편지함을 벗어나는 순간, 당신은 해당 정보의 복사본이 몇 개나 존재하는지 더 이상 통제할 수 없습니다. 비밀번호 관리자나 암호화 공유 서비스와 달리, 이메일에는 전송 후 액세스 권한을 취소한다는 개념이 없습니다.
AI가 점점 더 이메일을 처리하고 있습니다
민감한 정보를 이메일로 보내기 전에 신중히 생각해야 할 또 다른 이유는, 이메일 제공업체들이 메시지를 처리하기 위해 자동화된 시스템을 점점 더 많이 사용하기 때문입니다. 이러한 시스템은 다음과 같은 작업을 도울 수 있습니다:
- 스팸 탐지
- 피싱 방지
- 멀웨어 탐지
- 스마트 답장
- 수신함 분류
- 검색
- 생산성 기능
- AI 지원 글쓰기 및 요약
이러한 기능이 작동하는 방식, 처리되는 데이터, 적용되는 개인정보 보호 정책은 제공업체마다 크게 다릅니다. 최근 많은 제공업체가 더 강력한 개인정보 보호 약속을 도입했지만, 이메일로 민감한 정보를 보내는 것은 여전히 해당 정보를 통제 범위를 벗어난 시스템에 맡기는 것을 의미합니다. 노출을 최소화하는 것이 목표라면, 이메일로 보내는 민감한 정보의 양을 줄이는 것이 현명한 첫 단계입니다.
규제 스캐닝 또한 논의의 일부입니다
개인정보 보호는 더 이상 기술적인 문제만이 아닙니다. 이는 정책의 문제가 되었습니다. 2026년 7월, 유럽 의회는 특정 통신 서비스 제공업체가 아동 성 학대물(CSAM)을 자발적으로 탐지하고 보고할 수 있도록 허용하는 임시 법적 프레임워크의 연장을 승인했으며, 이는 2028년 4월까지 유효합니다.
이 프레임워크는 주로 많은 전통적인 이메일 제공업체 및 기타 비-종단간 암호화 통신 서비스와 같이 메시지 내용에 접근할 수 있는 서비스에 영향을 미칩니다. 해당 투표의 의미와 왜 찬성보다 반대 표가 많았음에도 승인되었는지에 대한 자세한 내용은 Chat Control 1.0에 대한 저희의 설명글을 참조하십시오.
명시된 목표는 아동 보호이며, 개인정보 보호와 공공 안전 사이의 적절한 균형에 대해서는 합리적인 사람들도 의견이 다를 수 있습니다. 그럼에도 불구하고, 이 논의는 중요한 점을 시사합니다. 만약 서비스가 당신의 메시지를 읽을 수 있다면, 향후의 법률, 정책 또는 플랫폼의 결정이 해당 메시지의 처리 방식에 영향을 미칠 수 있다는 것입니다. 반면, 종단간 암호화 서비스는 제공업체가 내용을 읽는 데 필요한 암호화 키를 보유하지 않기 때문에 근본적으로 다릅니다.
비밀을 공유하는 더 나은 방법이 있습니다
모든 정보가 영원히 존재할 필요는 없습니다. 때로는 단순히 한 번만 보내면 되는 경우도 있습니다. 예시는 다음과 같습니다:
- 비밀번호
- API 키
- 복구 코드
- 소프트웨어 라이선스
- 서버 자격 증명
- 기밀 메시지
이러한 정보를 이메일에 직접 보내는 대신, 일회용 암호화 링크를 보내십시오. 수신자가 링크를 열어 비밀을 읽으면 암호화된 데이터는 영구적으로 삭제됩니다. 특히 API 키에 대해서는 API 키를 안전하게 공유하는 방법에 관한 저희의 워크플로우 가이드를 참조하십시오.
- 수신함 기록이 없습니다.
- 검색 가능한 아카이브가 없습니다.
- 비밀 정보 자체가 실수로 전달될 위험 없음.
- 메일함에 수년간 방치된 복사본이 남지 않음.
브라우저 암호화가 차이를 만듭니다
PrivateNote에서 암호화는 데이터가 업로드되기 전 브라우저 내부에서 이루어집니다. 브라우저가 로컬에서 메시지를 암호화하며, 암호화된 암호문만이 저희 서버에 도달합니다. 복호화 키는 사용자의 기지를 절대 떠나지 않으며 저희가 저장하지도 않습니다.
수신자가 노트를 열 때, 첫 번째 성공적인 읽기 후 스스로 파괴되거나 선택한 기간 후에 자동으로 만료되도록 설정할 수 있습니다. 즉, 몇 년 후에 발견될 비밀이 담긴 영구적인 이메일이 남지 않는다는 뜻입니다. 계정을 만들지 않고 비밀 메시지를 보낼 수 있으며, 전체 암호화 모델에 대해 알아보려면 PrivateNote 작동 방식을 읽어보십시오.
실질적인 테스트는 간단합니다. 제공업체가 복호화 키나 평문을 얻을 수 있는가? 만약 그렇다면, 그 시스템은 진정한 종단간 암호화가 아닙니다. 이메일은 설계상 이 테스트를 통과하지 못합니다.
정보에 맞는 올바른 도구
Email은 지금까지 만들어진 가장 유용한 통신 기술 중 하나입니다. 대화, 송장, 뉴스레터 및 일상적인 비즈니스 커뮤니케이션에 매우 탁월합니다.
하지만 목적을 달성한 후 사라져야 하는 정보를 담기에 이상적인 장소는 아닙니다. 비밀번호, 복구 코드, API 키, 기밀 문서 및 기타 민감한 정보는 프라이버시를 고려하여 설계된 공유 메커니즘이 필요합니다.
때로는 가장 안전한 비밀이 아예 존재하지 않는 비밀입니다.
누군가의 받은 편지함에 흔적을 남기지 않고 비밀을 공유하세요
브라우저에서 암호화된 일회용 노트를 만드세요. 꼭 필요하다면 이메일로 링크를 보내세요. 비밀 내용 자체는 대화 기록에 남지 않습니다.
PrivateNote 시도하기 ->