채팅으로 보내면 안 되는 비밀 정보 10가지
대신 무엇을 사용해야 하는가
Slack 및 Microsoft Teams에서 WhatsApp 및 Messenger에 이르기까지, 채팅은 정보를 교환하는 기본 방식이 되었습니다. 채팅은 빠르고 편리하며 팀의 협업을 유지해 줍니다. 불행히도, 채팅은 편리함을 위해 공유된 후 잊혀지는 매우 민감한 데이터의 디지털 무덤이 되기도 했습니다.
핵심 정리
- Chat apps are built to retain context—not to forget credentials.
- Passwords, API keys, seed phrases, and recovery codes do not belong in chat.
- Use one-time encrypted links for human-to-human secret handoffs.
- Rotate anything that was already pasted into a durable thread.
많은 현대적 채팅 앱은 강력한 전송 중 암호화 또는 종단간 암호화(end-to-end encryption)를 제공합니다. 암호화는 메시지가 기기 간에 이동하는 동안 보호합니다. 더 큰 문제는 그 이후에 발생합니다. 비밀 정보가 채팅에 입력되면, 여러 시스템에 걸쳐 몇 달 또는 몇 년 동안 검색 가능한 상태로 남아 있는 경우가 많습니다.
이러한 지속성은 놀라울 정도로 큰 디지털 발자국을 남깁니다. 민감한 정보는 검색 가능한 채팅 기록, 클라우드 백업, 워크스페이스 내보내기, 알림 미리보기, 스크린샷 및 동기화된 기기 등에 남아 있을 수 있습니다.
Verizon의 2026 데이터 침해 조사 보고서에 따르면, 62%의 침해 사례에는 인간적 요소—자격 증명 도난, 피싱, 사회 공학적 공격, 오용 및 단순 실수—가 포함됩니다. 민감한 정보가 부주의하게 공유된다면 기술만으로는 이러한 사고를 방지할 수 없습니다.
더 안전한 접근 방식은 간단한 원칙에 기반합니다: 정보는 필요할 때만 공유하고, 처음 확인한 후에는 반드시 사라지도록 하는 것입니다. 이것이 일회용 비밀 링크의 모델이며, PrivateNote이 노트의 수명을 사후 고려 사항이 아닌 보안의 일부로 취급하는 이유입니다.
보안 요약 가이드
채팅이 비밀번호 관리자가 아닌 이유
메시징 플랫폼은 비밀번호 관리가 아닌 커뮤니케이션을 위해 설계되었습니다. 플랫폼의 목적은 기기 간 대화를 보존하고, 기록을 동기화하며, 검색을 지원하고, 백업을 생성하며, 협업 기록을 유지하는 것입니다.
자격 증명이나 기업 자산이 공유될 때 이러한 기능들은 오히려 취약점이 됩니다. 정보는 목적을 달성한 후에도 오랫동안 접근 가능한 상태로 남습니다. 직장 내 텍스트 메시지와 법적 증거 개시에 관한 저희 글은 무심코 작성된 메시지가 원래의 맥락보다 몇 년이나 더 오래 지속될 수 있음을 보여줍니다.
일회용 비밀 정보는 다른 모델을 따릅니다: 정보가 실제로 필요한 짧은 시간 동안만 사용할 수 있게 하고, 설계 단계부터 서버 측 액세스를 제거하는 방식입니다.
데이터 수명: 기존 채팅 vs PrivateNote
차이점은 메시지가 전송 중에 암호화되는지 여부가 아닙니다. 비밀 정보가 읽힌 후에도 어딘가에 여전히 존재하는지 여부입니다.
데이터 수명 비교
기존 채팅 워크플로우
모든 단계에서 데이터가 축적됩니다
- 비밀번호
- Slack / Teams
- 저장됨
- 검색 가능
- 백업
- 수년 후
PrivateNote 워크플로우
한 번 암호화되며, 읽은 후 삭제됩니다
- 비밀번호
- 브라우저에서 암호화
- 일회용 링크
- 열람됨
- 서버에서 삭제됨
채팅 앱에서 금지해야 할 10 비밀 정보
1. 계정 비밀번호
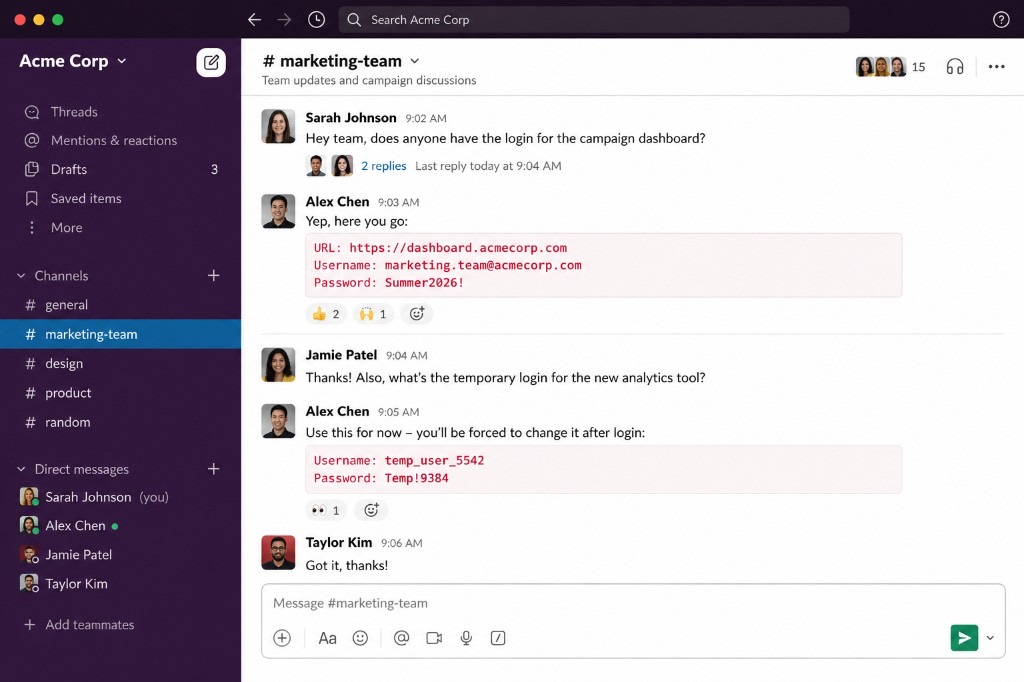
우리 모두 이런 상황을 본 적이 있습니다: "공유 마케팅 계정 로그인 정보가 뭐였죠?"라는 질문 뒤에 평문으로 답장이 오는 경우입니다. 동료를 전적으로 신뢰하더라도, 해당 비밀번호는 이제 워크스페이스 기록에 인덱싱되고, 로컬 앱 데이터에 캐시되며, 이메일이나 푸시 알림 미리보기에 노출될 가능성이 있습니다.
공격자가 몇 달 후 해당 채팅 기록을 탈취하면, 귀하의 계정에 대한 활성 액세스 권한을 상속받게 됩니다.
대신 — 브라우저 암호화 일회용 링크를 보내세요. 수신자가 링크를 열어 비밀번호를 확인하면, 암호문은 호스트 서버에서 삭제됩니다. 먼저 강력한 비밀번호가 필요하신가요? 저희의 비밀번호 생성기를 사용해 보세요.
2. 다요소 인증(MFA) 복구 코드
MFA를 활성화할 때 서비스는 비상 백업 코드를 생성합니다. 사용자는 액세스 권한을 잃을까 봐 걱정하기 때문에, 이러한 코드를 팀원과의 채팅창에 붙여넣거나 자신의 개인 채팅 공간으로 메시지를 보내는 경우가 빈번합니다.
복구 코드는 백업 마스터 키입니다. 이를 일반 텍스트처럼 취급하는 것은 다요소 보안을 강제하는 목적 자체를 무색하게 만듭니다.
대신 — 전용 비밀번호 관리자에 저장하세요. 계정 인수인계 중에 반드시 공유해야 한다면, 일회용 단일 보기 노트를 사용하여 비밀 정보가 채팅 기록에 영구적으로 저장되지 않도록 하세요.
3. 운영 API 키
개발자들은 빠른 문제 해결을 위해 채팅을 통해 API 키, 액세스 토큰 또는 클라우드 서비스 비밀 정보를 일상적으로 교환합니다. GitHub Secret Scanning은 공개 저장소에서 노출된 자격 증명을 지속적으로 탐지하며, 이는 비밀 정보가 얼마나 자주 실수로 유출되는지를 보여주는 증거입니다.
잘못된 채널에 실수로 한 번만 붙여넣어도 라이브 데이터베이스 클러스터나 결제 파이프라인이 노출될 수 있습니다.
대신 — 토큰을 한 번 조회된 후 자동으로 만료되는 클라이언트 측 암호화 노트를 통해 전달하세요.
4. SSH 개인 키
개인 키는 서버 인프라에 대한 귀하의 신원입니다. 이는 메시징 애플리케이션 내에 존재해서는 안 됩니다. 개인 키를 복사한다는 것은 의도된 보안 환경 외부에도 복사본이 존재하게 된다는 의미이며, 이는 채팅 기록, 백업 또는 수신자의 기기에 남아 있을 수 있습니다.
대신 — 키를 안전하게 이동해야 하는 경우, 전송 후 호스트 서버에서 스스로 삭제되는 암호화된 일회용 페이로드를 사용하세요.
5. 초대 및 재설정 링크
사람들은 임시 온보딩 및 관리 링크를 채팅 채널에 끊임없이 남깁니다:
- Zoom 호스트 할당 링크
- Google Meet 중재자 액세스 토큰
- Stripe 온보딩 초대
- 관리자 권한 초대
- 비밀번호 재설정 URL
대신 — 고권한 온보딩 링크는 일회용 노트를 통해 전달하여, 사용되지 않더라도 과거 로그에서 수집되지 않도록 하십시오.
6. 암호화폐 시드 구문
귀하의 12개 또는 24개 단어로 구성된 복구 구문은 전체 지갑을 제어합니다. 몇 년 후 누군가 귀하의 채팅 계정을 탈취할 경우, 자동 스크래핑을 통해 과거 대화 내용에서 시드 형식과 일치하는 구문을 찾아낼 수 있습니다. 시드 구문을 도난당하면 자산을 영구적으로 잃을 수 있습니다.
대신 — 시드 구문을 디지털 방식으로 전송하는 것을 완전히 피하십시오. 불가피한 비상 상황인 경우, 노출을 제한하기 위해 읽는 즉시 삭제되는 암호화된 노트를 사용하십시오.
7. 임시 로그인 자격 증명
IT 헬프데스크는 직원 온보딩 과정에서 초기 자격 증명을 자주 공유합니다. 일반적으로 사용자가 첫 로그인 시 비밀번호를 변경하도록 안내받지만, 임시 자격 증명은 채팅 기록에 검색 가능한 상태로 남습니다. 사용자가 변경을 미루거나 시스템이 비밀번호 재사용을 허용할 경우, 해당 메시지는 활성 취약점으로 남게 됩니다.
대신 — 임시 자격 증명은 열람 후 만료되는 브라우저 암호화 노트를 통해 전달하십시오.
8. 금융 및 은행 정보
기업 IBAN, 송금 경로 상세 정보, 세무 문서 또는 결제 확인서를 채팅창에 붙여넣는 것은 IBAN 자체만으로는 비밀번호가 아니기에 무해하게 느껴질 수 있습니다. 하지만 공격자가 채팅 기록에서 발견된 개인 대화와 은행 정보를 결합하면, 설득력 있는 피싱 및 송장 사기 공격에 필요한 맥락을 확보하게 됩니다.
대신 — 금융 상세 정보를 일상적인 대화와 분리하십시오. 거래가 확인되는 즉시 액세스 권한이 제거되는 암호화 채널을 통해 공유하십시오.
9. 개인 문서 스캔본
HR에 여권, 운전면허증 또는 고용 계약서 사본을 빠르게 보내야 하나요? 해당 PDF를 채팅창에 올리면 매우 민감한 신원 데이터가 클라우드 백업, 로컬 휴대폰 갤러리 및 동기화된 데스크톱 폴더로 복사됩니다.
대신 — 브라우저 측 암호화가 적용된 보안 파일 전송을 사용하십시오. 한 번 다운로드하면 액세스 설정에 따라 호스팅 서버에서 파일이 삭제됩니다.
10. 기밀 비즈니스 정보
내부 전략 자료, 미발표 가격 제안서, 법률 초안 및 인수 문서가 팀 채널에 끊임없이 공유됩니다. 데이터 유출은 항상 외부 해커로부터 발생하는 것은 아닙니다. 때로는 직원이 수년간의 내부 전략이 포함된 채널에 외부 게스트를 실수로 초대하여 발생하기도 합니다.
대신 — 엄격한 자동 만료 날짜와 제한된 액세스 기간을 가진 암호화 노트를 사용하여 민감한 기업 자산을 공유하십시오.
비밀 정보에는 수명이 있습니다
암호화는 전송 중인 비밀을 보호합니다. 만료는 시간이 흐름에 따른 보호를 의미합니다. 대부분의 채팅 애플리케이션은 이 두 번째 부분을 완전히 간과합니다.
PrivateNote를 사용하면 설계 단계부터 보안 태세를 변경하게 됩니다. 사용자가 나중에 민감한 메시지를 삭제하는 것을 기억하도록 의존하는 대신, 비밀 정보의 수명을 강제합니다. 수신자가 한 번 읽고 나면 서버에서 정보가 사라집니다.
- 영구적인 흔적 없음: 채팅 기록이나 검색 가능한 아카이브에 원본 비밀 정보가 남지 않습니다.
- 피해 범위 축소: 나중에 노트북이나 채팅 계정이 탈취되더라도, 로그에 수집 가능한 과거 비밀번호가 남아 있지 않습니다.
- 인적 오류 완화: 시스템이 데이터 최소화를 자동으로 처리하므로, 민감한 메시지를 수동으로 삭제해야 한다는 부담을 덜어줍니다.
내부 보안 원리: PrivateNote의 작동 방식
PrivateNote는 메시지가 업로드되기 전 브라우저에서 직접 메시지를 암호화합니다. 서버에는 암호화된 ciphertext만 저장됩니다. 복호화 키는 URL fragment—`#` 이후의 부분—에 존재하며, 브라우저는 HTTP 요청의 일부로 웹 서버에 이 부분을 전송하지 않습니다. 서버는 복호화 키를 절대 수신할 수 없습니다.
선택한 설정에 따라 노트를 열면, 암호화된 ciphertext는 서버에서 삭제됩니다. 비밀번호, API 키, 복구 코드 및 임시 자격 증명의 경우, 데이터 수명을 제한하는 것은 데이터 자체를 암호화하는 것만큼이나 중요합니다. 채팅은 대화 내용을 보존합니다. PrivateNote은 비밀 정보의 수명을 제한합니다.
자주 묻는 질문
Slack로 비밀번호를 보내는 것이 안전한가요?
Slack는 전송 중 및 저장 시 데이터를 암호화하지만, 비밀번호는 삭제될 때까지 검색 가능한 채팅 기록에 남아 있습니다. 임시 자격 증명의 경우, 브라우저 암호화 일회용 노트를 사용하면 장기적인 노출을 줄일 수 있습니다.
WhatsApp 메시지는 비밀번호 공유에 안전한가요?
종단간 암호화(End-to-end encryption)는 전송 중 메시지를 보호하며, 사라지는 메시지 기능을 통해 설정된 시간 후 자동으로 삭제할 수 있습니다. 하지만 수신자가 내용이 사라지기 전에 스크린샷을 찍거나, 전달하거나, 백업할 수 있습니다. 비밀번호는 영구적인 채팅 스레드가 아닌 일회용 비밀 링크를 통해 필요한 기간 동안만 공유하는 것이 이상적입니다.
비밀번호 공유에는 이메일이 채팅보다 안전한가요?
아니요. 표준 이메일은 기본적으로 종단간 암호화가 결여되어 있으며 여러 메일 서버를 거칩니다. 일단 전달되면 비밀번호는 받은 편지함, 보낸 편지함, 로컬 캐시 및 제공업체 백업에 무기한 남아 있게 됩니다.
일회용 비밀(one-time secret)이란 무엇인가요?
일회용 비밀은 한 번 조회되거나 정의된 만료 시간이 지나면 사용할 수 없게 되는 메시지로, 시스템 전반에 걸친 지속적인 복사본 생성을 줄여줍니다. 일회용 비밀 링크의 작동 방식에 대한 가이드를 참조하세요.
참고 문헌
- Verizon. 2026 Data Breach Investigations Report (DBIR). verizon.com/business/resources/reports/dbir/
- Verizon. 2026 Healthcare Data Breach Investigations Snapshot. verizon.com/business/resources/reports/2026-dbir-healthcare-snapshot.pdf
채팅 기록을 남기지 않고 비밀 정보를 공유하세요
채팅은 협업에 매우 유용합니다. 하지만 영구적으로 보관될 의도가 없는 자격 증명, 키, 복구 코드 및 문서를 보관하기에는 부적절합니다.
PrivateNote는 반대의 패턴을 위해 구축되었습니다: 브라우저에서 암호화하고, 링크를 공유하며, 임무가 끝나면 비밀 정보가 만료되도록 합니다. 발신자에게 계정이 필요 없으며, 검색 가능한 아카이브에 평문이 수년간 남아 있지도 않습니다.
더 적은 채팅 기록. 더 적은 메타데이터. 비밀 정보가 온라인에 존재하는 기간에 대한 더 높은 제어권.
