비공개 메모를 만드는 방법
그리고 실제로 비공개를 유지하는 방법
메모 앱의 자물쇠 아이콘은 진정한 비공개 메모와 같지 않습니다. 디지털 프라이버시의 실제 의미, 중요한 구조적 설정, 그리고 계정을 만들지 않고도 읽은 후 사라지는 암호화된 메모를 만드는 방법을 알아보세요.
핵심 정리
- Encrypt in the browser before anything is uploaded.
- Set expiry and view limits that match the handoff.
- Share the link carefully—possession is access.
- Do not paste the same secret into a permanent channel afterward.
비밀번호(app:password-generator), 복구 코드, 기밀 메시지 또는 개인적인 메모와 같이 민감한 내용을 작성하고 이를 비공개로 유지하고 싶을 수 있습니다. 아마도 "메모를 비공개로 만드는 방법"을 검색하여 앱 잠금, 로컬 폴더 숨기기 또는 기기 개인정보 보호 설정 전환과 같은 일반적인 조언을 접했을 것입니다.
그러한 단계들은 일상적인 상황에서 타인의 시선을 차단하는 데는 도움이 됩니다. 하지만 제3자 서버에 검색 가능한 영구적인 사본을 남기지 않고 다른 사람과 메모를 공유해야 하는 더 어려운 문제는 해결해 주지 못합니다.
진정으로 개인적인 메모를 위해서는 세 가지 핵심 요소가 필요합니다: 업로드 전 암호화, 엄격한 액세스 제어, 그리고 사라지도록 설계된 메커니즘인 계획된 휘발성입니다. 이를 실제로 구현하는 방법은 다음과 같습니다.
"비공개"의 실제 의미
일상적인 용도에서 "private"는 보통 기기를 집어 드는 다른 사람에게 보이지 않거나, 휴대폰 비밀번호로 보호되거나, 프리미엄 앱 구독을 통해 잠겨 있는 것을 의미합니다. 이는 매우 유용하지만, 암호학적 프라이버시(cryptographic privacy)와는 다릅니다.
웹을 통해 민감한 정보를 공유할 때, 진짜 질문은 이것입니다: 당신의 손을 떠난 후 그 메모를 누가 읽을 수 있는가?
서비스 제공자가 읽을 수 있습니까? 클라우드 백업에 접근한 권한 없는 당사자가 읽을 수 있습니까? 미래의 팀원이 오래된 채팅 기록을 검색하여 몇 달 후에 찾아낼 수 있습니까?
엄격한 보안 의미에서의 private note란, 의도된 수신자만이 내용을 읽을 수 있고, 호스팅 서비스는 원문(plaintext)을 절대 볼 수 없으며, 메모가 온라인에 영구적으로 남아 있지 않은 것을 말합니다.
일반적인 노트 앱이 부족한 이유
Apple Notes, Google Keep, Notion, Evernote는 개인적인 정리를 위한 훌륭한 도구이지만, 다음과 같은 몇 가지 내재적 특성 때문에 일회성 비밀 정보를 전달하기에는 일반적으로 적절한 선택이 아닙니다:
- 동기화 및 백업 — 당신의 노트는 당신이 직접 제어하지 않는 여러 기기, 클라우드 저장소 계정, 장기 기록 아카이브에 조용히 복사됩니다.
- 검색 및 공유 — 실수로 인한 공개 공유, 광범위한 워크스페이스 검색, 또는 단 하나의 계정 탈취로 인해 몇 달 전의 과거 노트가 노출될 수 있습니다.
- 제공자 접근 권한 — 앱이 해당 특정 노트에 대해 종단간 암호화(end-to-end encryption)를 명시적으로 제공하지 않는 한, 제공자는 자신의 서버에서 당신의 콘텐츠를 읽을 수 있는 기술적 능력을 보유합니다.
- 읽은 후 삭제(Burn-after-reading) 불가 — 대부분의 정리용 앱은 정보를 단 한 번 읽은 후 삭제하는 것이 아니라, 정보를 무기한 저장하도록 구조적으로 설계되어 있습니다.
장기적인 개인 일기 작성에는 표준 노트 앱이 이상적입니다. 하지만 비밀번호, 복구 코드, 기밀 전달을 위해서는 영구 저장용이 아닌 one-time secret delivery를 위해 구축된 휘발성 도구가 필요합니다.
private note를 만드는 방법: 단계별 안내
안전한 일회성 private note를 보내기 위해 계정을 등록할 필요는 없습니다. 아래의 구조화된 워크플로우는 브라우저 암호화 서비스가 안전하게 실행하도록 설계된 과정을 설명합니다.
단계 1
브라우저 내에서 메시지 초안 작성
PrivateNote을 열고 메시지를 직접 입력하십시오. 이미 다른 탭을 사용 중인가요? Chrome extension을 사용하면 사이트를 먼저 열지 않고도 선택한 텍스트를 제자리에서 암호화할 수 있습니다. 원본 비밀 정보를 일반 이메일 클라이언트나 암호화되지 않은 텍스트 스레드에 미리 붙여넣는 것은 피하십시오. 또한 Write with Private AI를 사용하여 암호화 전 기기에서 로컬로 초안을 작성할 수도 있습니다.
단계 2
휘발성 프라이버시 설정 구성
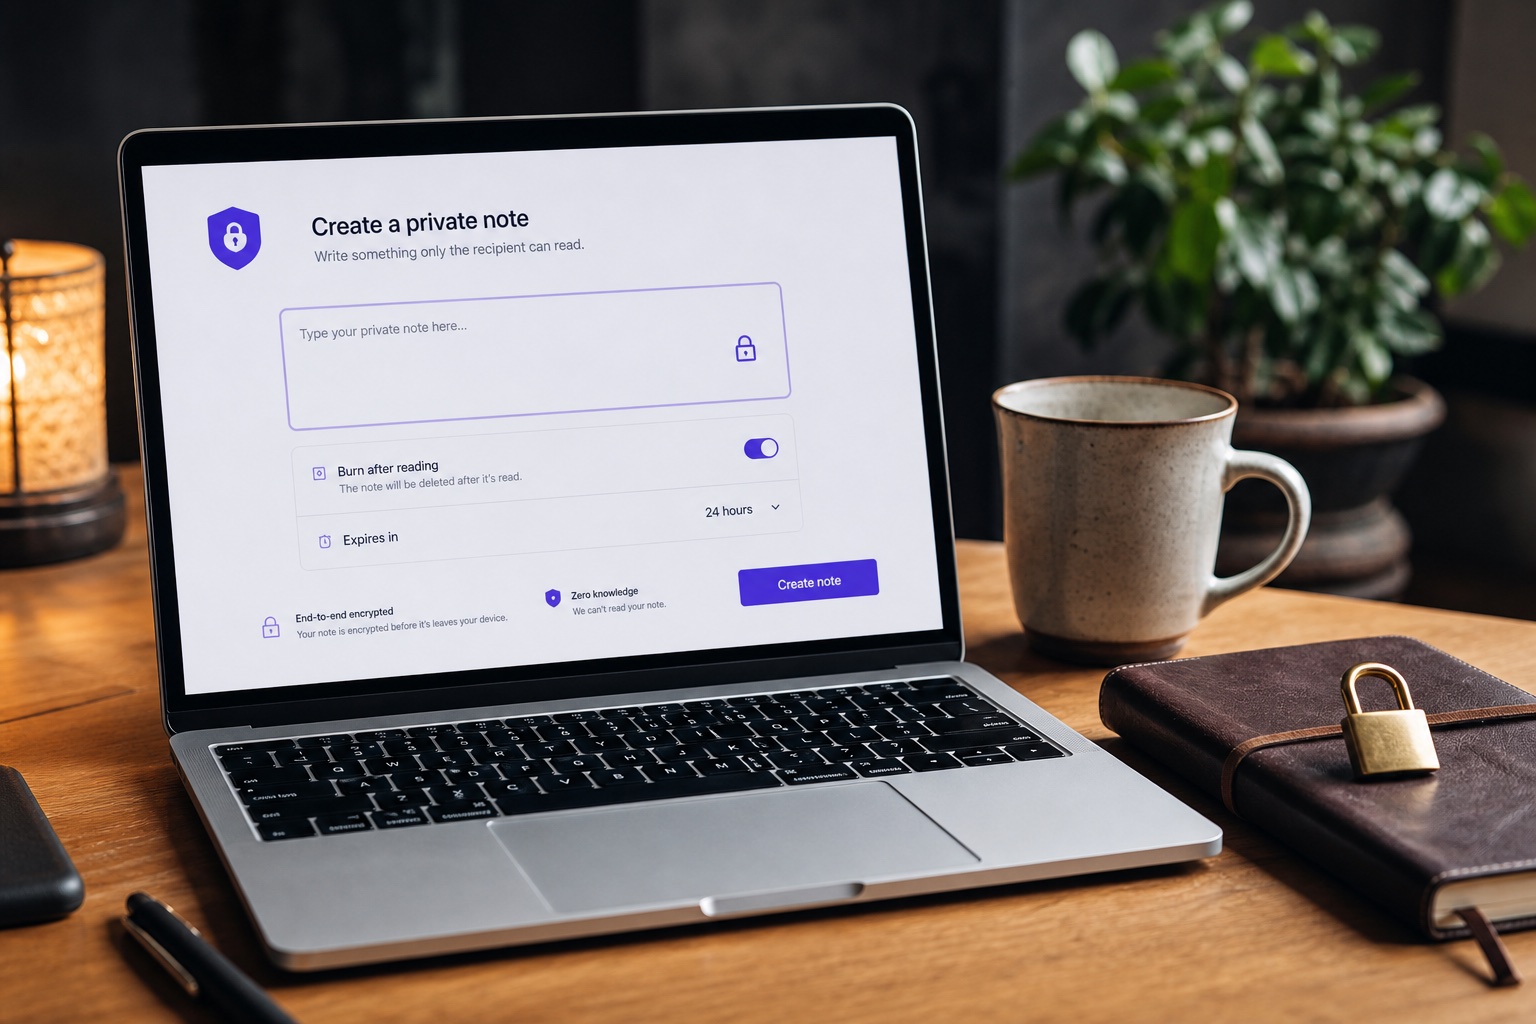
작업에 적합한 만료 시간을 설정하십시오. 노트가 첫 성공적인 열람 후 완전히 사라져야 한다면 burn-after-reading을 활성화하고, 매우 민감한 콘텐츠의 경우 선택 사항인 암호를 추가하십시오.
단계 3
브라우저가 로컬 암호화를 실행하도록 허용
생성(create)을 클릭하면 암호화가 완전히 클라이언트 측에서 이루어집니다. 암호문(ciphertext)만 업로드됩니다. 복호화 키는 URL 조각(`#` 다음에 오는 부분)에 포함된 상태로 유지되며, 현대적인 웹 브라우저는 이를 호스팅 웹 서버로 전송하지 않습니다.
단계 4
공유 채널 격리
생성된 보안 링크를 선호하는 채널을 통해 수신자에게 전달하십시오. 수동 비밀번호를 설정했다면, 전화, Signal, 또는 대면을 통해 별도의 경로(out-of-band)로 공유하십시오.
단계 5
전달 확인 및 로컬 상태 삭제
선택 사항인 전달 알림을 사용하여 노트가 성공적으로 열렸는지 또는 만료되었는지 확인하십시오. 소비된 후에는 보낸 편지함이나 과거 채팅 로그에 남아 있는 원문 복사본이 없습니다.
활성화할 가치가 있는 프라이버시 설정
작은 구조적 조정만으로도 엄청난 보안 이득을 얻을 수 있습니다. 휘발성 노트를 생성할 때, 다음 설정을 활용하여 방어력을 극대화하십시오:
- Burn-after-reading — 비밀번호 및 자격 증명을 위한 골드 표준입니다. 원문 암호문은 한 번 성공적으로 읽히는 즉시 서버에서 삭제됩니다.
- 짧은 만료 기간 — 수신자가 데이터를 즉시 열어볼 필요가 없다면, 노출 기간을 몇 시간 또는 며칠로 제한하십시오. 기간을 무기한으로 두어서는 안 됩니다.
- 계층형 비밀번호 — 중요한 두 번째 인증 요소를 추가합니다. 공격자가 내용을 읽으려면 링크 전송 채널을 침해하는 동시에 별도의 비밀번호까지 확보해야 합니다.
웹 기반 프라이빗 노트에 넣지 말아야 할 것
브라우저 암호화 링크는 Wi-Fi 자격 증명, API 토큰, 기업 메시지와 같이 일시적이거나 교체 가능한 비밀 정보를 다루기에 탁월합니다. 다만 한계는 있습니다.
핵심 안전 수칙: 암호화폐 시드 구문, 하드웨어 월렛 마스터 백업 또는 루트 개인 키를 어떤 웹사이트에도 입력하지 마십시오. 대체 불가능한 마스터 자산은 전송 전 Age 또는 OpenSSL을 사용하여 로컬 터미널 기반 암호화를 수행해야 합니다. 해당 아키텍처에 대해서는 crypto seed phrases and one-time links를 읽어보십시오.
프라이빗 노트가 적절한 도구인 경우
민감한 정보를 전달할 때는 일반적인 이메일이나 채팅 도구 대신 전용 프라이빗 노트를 사용하십시오:
| 데이터 유형 | 이상적인 공유 시나리오 |
|---|---|
| 자격 증명 | 신뢰할 수 있는 가족이나 동료에게 password or recovery code를 전달할 때. |
| 액세스 키 | 개발자 온보딩 과정에서 API key or webhook signing secret을 배포할 때. |
| 물리적 액세스 | 임시 출입 코드, 알람 PIN 번호 또는 게스트 Wi-Fi 자격 증명을 공유할 때. |
| 기업 커뮤니케이션 | enterprise chat or email archives에 인덱싱되지 않아야 하는 기밀 비즈니스 메시지를 보낼 때. |
PrivateNote의 철학
우리는 신뢰의 균형을 사용자에게 되돌려주기 위해 PrivateNote를 설계했습니다. 데이터가 당사의 인프라에 도달하기 전, 브라우저 내부에서 모든 암호화 작업을 처리함으로써 당사의 서버는 사용자의 평문 비밀 정보를 구조적으로 알 수 없습니다.
또한 우리는 제품의 한계에 대해 명확한 투명성을 유지해야 한다고 믿습니다. 동료에게 임시 액세스 토큰을 보내는 경우라면 암호화된 일회용 링크가 탁월한 도구입니다. 하지만 전 재산을 다루는 경우라면, 먼저 오프라인 기기에서 로컬로 암호화하십시오.
보안은 마법 같은 만능 도구를 찾는 것이 아닙니다. 보호하려는 정보의 가치에 맞춰 워크플로우를 조정하는 것입니다. 브라우저 암호화의 기술적 모델에 대해서는 how PrivateNote works와 what client-side end-to-end encryption means를 읽어보십시오.
지금 프라이빗 노트 만들기
계정이 필요 없습니다. 노트를 작성하고 개인정보 설정을 구성한 뒤, 1분 안에 안전한 링크를 공유하세요.
문서도 공유해야 하나요? Secure file transfer는 동일한 브라우저 측 암호화 모델을 사용합니다. 전송하려면 무료 계정이 필요하지만, 수신자는 가입 없이 링크를 열 수 있습니다.
PrivateNote를 자주 사용하시나요? Chrome extension을 사용하면 툴바나 우클릭 메뉴에 '암호화 후 공유' 기능이 추가되어, 대화 도중 비밀번호나 API 키가 나타날 때 유용하게 사용할 수 있습니다.
먼저 암호화하십시오. 링크를 공유하십시오. 만료되게 두십시오.
새 메모 만들기