사진을 안전하게 공유하는 방법
지속적인 복사본 및 메타데이터 노출 감소
민감한 사진은 가시적인 세부 정보, 내장된 위치 메타데이터, 그리고 장기간 남는 복사본을 통해 정보가 노출될 수 있습니다. 만료와 원격 삭제를 혼동하지 않고 사진을 크롭, 재인코딩, 암호화하고 서비스 액세스를 제한하는 방법을 알아보세요.
핵심 정리
- Reduce visible details, embedded metadata, and long-lived service access.
- PrivateNote re-encodes supported images locally before encryption; it cannot anonymise visible pixels.
- A read-once note can still allow attachment downloads during its configured post-open window.
- Treat the complete link as a bearer secret and send any passphrase separately.
사진 공유는 몇 번의 탭만으로 가능하지만, 이미지에 여권, 운전면허증, 의료 기록, 세무 서류 또는 금융 서류가 포함되어 있다면 편리함은 빠르게 개인정보 보호 위험이 될 수 있습니다.
가로채기는 하나의 위험 요소일 뿐입니다. 이메일은 서버 간에 TLS를 사용할 수 있고 일부 메시징 앱은 종단간 암호화를 제공하지만, 보호된 경로가 짧은 보관 기간을 보장하지는 않습니다. 오늘 보낸 사진은 보낸 편지함, 채팅 기록, 다운로드, 클라우드 백업 및 오래된 기기에 수년간 남아 있을 수 있습니다.
더 안전한 전달 방식은 파일을 해독할 수 있는 사람과 서비스가 파일을 유지하는 기간을 모두 제한합니다. 즉, 필요한 것만 공유하고, 흔히 포함되는 임베디드 메타데이터를 제거하며, 업로드 전에 암호화하고, 짧은 액세스 기간을 설정하는 것을 의미합니다. PrivateNote의 보안 파일 전송은 이러한 일시적인 전달을 위해 설계되었으며, 수신자가 이미 저장한 복사본을 원격으로 삭제하기 위한 것이 아닙니다.
일상적인 공유 도구가 부족한 이유
기념품이 아닌, 일시적인 전달을 보내세요.
이러한 서비스들이 본질적으로 보안에 취약한 것은 아닙니다. 단지 편의성과 장기적인 접근성에 최적화되어 있을 뿐입니다. 이는 일상적인 사진에는 이상적이지만, 몇 년 후에도 민감할 수 있는 문서에는 적합하지 않습니다. 동일한 보관 문제가 사람들이 이메일로 문서를 전송하거나 채팅에 비밀 정보를 붙여넣을 때도 발생합니다.
| 방법 | 일반적으로 누가 복호화할 수 있나요? | 서비스 접근 권한이 만료되나요? | 주요 단점 |
|---|---|---|---|
| 이메일 첨부 파일 | 발신자, 수신자, 그리고 일반적으로 메일 제공업체 | 아니오 | 발신자와 수신자의 편지함 모두에 영구적인 사본을 남깁니다. |
| 메시징 앱 (WhatsApp, iMessage) | E2EE 채팅의 엔드포인트; 설정이 중요함 | 때때로 | 사라지는 메시지 설정은 다운로드, 스크린샷 또는 모든 백업을 삭제하지 않습니다. |
| 클라우드 스토리지 (Google Drive, Dropbox) | 계정 소유자 및 일반적으로 제공업체 | 기본적으로는 아님 | 공유 링크는 잊힌 후에도 오랫동안 접근 가능한 상태로 남아 있는 경우가 많습니다. |
| 일회용 암호화 링크 | 전체 링크를 보유한 누구나; 별도의 암호를 추가하여 보호할 수 있음 | 네, 서비스 상에서 가능합니다 | 만료 기능은 수신자가 이미 다운로드하거나 캡처한 파일을 삭제할 수 없습니다. |
협업용 스토리지와 일회성 전달의 심층적인 비교를 보려면 Google Drive vs one-time encrypted links를 참조하세요.
숨겨진 메타데이터를 간과하지 마세요
대부분의 신원 유출은 전송 과정이 아닌 픽셀에서 발생합니다.
사진은 화면에 보이는 것보다 훨씬 더 많은 것을 드러낼 수 있습니다.
많은 휴대폰은 이미지 내부에 EXIF 필드와 같은 메타데이터를 포함할 수 있습니다. 기기, 형식 및 설정에 따라 여기에는 GPS 좌표, 촬영 시간, 방향 및 카메라 세부 정보가 포함될 수 있습니다. 집에서 촬영한 여권 사진은 위치를 드러낼 수 있고, 클리닉에서 촬영한 의료 문서는 촬영 장소를 드러낼 수 있습니다.
암호화만으로는 해당 메타데이터를 제거할 수 없습니다. 암호화는 파일을 있는 그대로 섞을 뿐입니다. 만약 평문(plaintext) 안에 GPS가 들어 있다면, 누군가 복호화하기 전까지는 암호문(ciphertext) 안에도 GPS가 그대로 들어 있습니다.
PrivateNote은 제품 내의 일반적인 임베디드 메타데이터를 처리합니다: JPEG, PNG, WebP 및 iPhone HEIC/HEIF 첨부 파일의 경우, 위치 및 사진 메타데이터 제거 기능을 사용할 수 있으며 기본적으로 켜져 있습니다. 브라우저는 암호화 전에 로컬에서 픽셀을 디코딩하고 다시 인코딩하여 GPS, 타임스탬프 및 카메라 세부 정보와 같은 일반적인 메타데이터 필드를 삭제합니다. HEIC/HEIF는 JPEG로 변환되며, JPEG 및 WebP는 재압축될 수 있습니다. 변환에 실패하면 PrivateNote은 업로드를 중단합니다. 정확한 원본을 보내려면 메타데이터 제거를 의도적으로 끄고 다시 제출해야 합니다. 원본은 업로드 전 여전히 암호화됩니다.
재인코딩이 포렌식 수준의 익명화를 보장하는 것은 아닙니다. 이미지에 인쇄된 주소, 배경의 얼굴, 바코드, 반사 또는 위치를 추론할 수 있는 랜드마크를 제거할 수는 없습니다. 가시적인 픽셀을 별도로 검토하십시오. 정확한 원본 바이트, 원본 품질 또는 증거적 무결성을 유지해야 하는 경우에는 메타데이터 제거를 끄십시오.
클라이언트 측 암호화도 중요합니다: 정리된 파일이 브라우저에서 암호화되면, 서비스는 읽을 수 있는 사진 대신 암호문을 저장합니다. 이것이 encrypted vs “secure” file sharing의 기반이 되는 모델입니다.
원칙
사진의 위치와 타임스탬프를 공개 지도에 게시하지 않을 생각이라면, 암호화하여 보내기 전에 PrivateNote의 메타데이터 토글을 켜두거나(또는 직접 EXIF를 제거하십시오).
민감한 사진을 더 안전하게 공유하기
상대방의 휴대폰은 전송 과정의 일부입니다.
훌륭한 보안은 '전송' 버튼을 누르기 전부터 시작됩니다.
잠시 시간을 내어 이미지 자체를 살펴보세요. 수신자에게 문서 전체가 필요한가요, 아니면 일부만 잘라낸 버전으로도 충분한가요? 배경 상세 정보를 제거하거나, 관련 없는 개인 정보를 가리거나, 불필요한 얼굴을 흐리게 처리하면 노출을 줄일 수 있습니다. 기록, 증거 또는 향후 사용을 위해 보관이 필요한 원본은 적절히 유지하되, 불필요한 작업용 복사본만 삭제하세요.
다음으로, 숨겨진 위치 데이터를 삭제하세요. PrivateNote에서는 일반적인 사진 형식에 대해 이 단계가 내장되어 있습니다. 파일을 첨부할 때 메타데이터 토글을 켜두세요.
그 다음, 사진이 기기를 떠나기 전에 암호화하세요. 클라이언트 측 암호화를 사용하면 이미지가 로컬에서 읽을 수 없는 암호문으로 변환되므로, 저장 서버는 원본 파일을 받지 않습니다. 서버가 해킹당하더라도 복호화 키가 없으면 암호화된 데이터는 해독할 수 없는 상태로 유지됩니다.
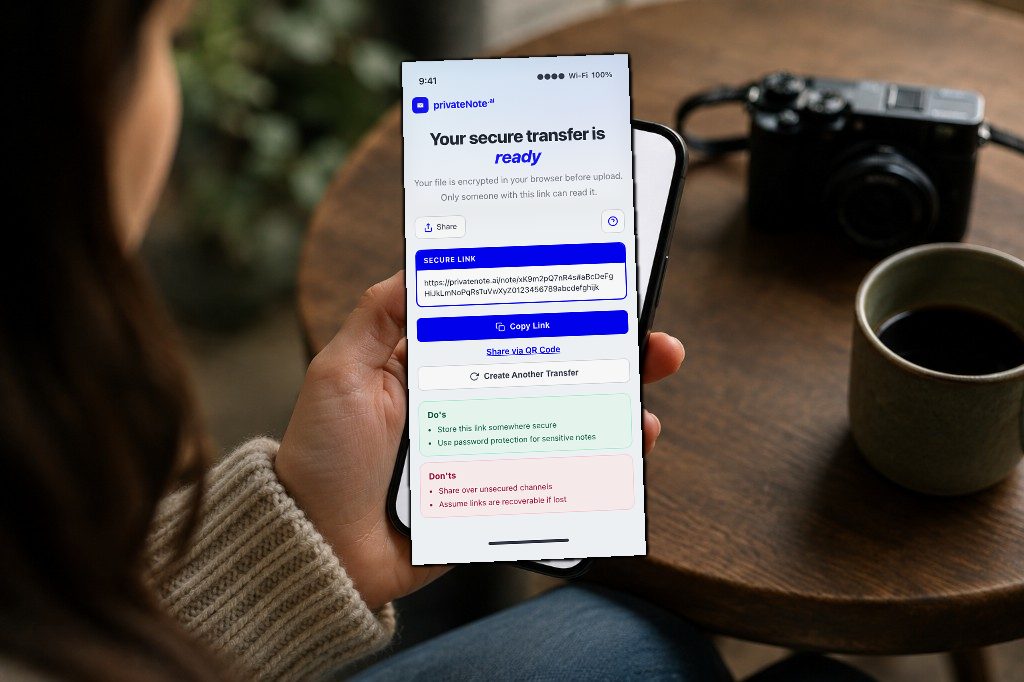
PrivateNote의 보안 파일 전송은 이러한 단계들을 결합합니다: JPEG/PNG/WebP/HEIC에 대한 선택적 브라우저 내 재인코딩, 업로드 전 암호화, 암호문 전용 저장, 노트 읽기 제한, 그리고 제한된 첨부 파일 다운로드 시간 설정 등이 포함됩니다. 수신자는 계정을 생성하지 않고도 링크를 열 수 있으며, 파일을 보내려면 무료 PrivateNote 계정이 필요합니다.
PrivateNote는 기본적으로 '클릭하여 공개(click-to-reveal)' 방식을 사용하므로, 노트 페이지를 잘못 탭하더라도 콘텐츠가 즉시 복호화되지 않습니다.
마지막으로, 서비스 액세스는 일시적인 것으로 간주하세요. 일회용 PrivateNote 노트를 열면 노트 읽기 횟수가 소모되지만, 첨부 파일은 설정된 사후 액세스 창 동안 다운로드할 수 있는 상태로 유지됩니다: 기본값은 15분이며, 해당 플랜 이용 시 30분 또는 1시간을 제공합니다. 수신자는 해당 시간 동안 여러 번 다운로드할 수 있습니다. 만료 후에는 PrivateNote를 통해 액세스가 차단되지만, 수신자의 기기에 이미 저장된 복사본이 삭제되지는 않습니다.
전체 PrivateNote URL을 소지자 비밀(bearer secret)로 취급하세요. 일반적으로 URL 조각에 복호화 키 자료가 포함되어 있으므로, 만료 전에 전체 링크를 획득한 사람은 누구나 전달물을 열 수 있습니다. 암호를 추가하는 경우, 다른 채널을 통해 전달하세요. 동일한 스레드에서 링크와 암호를 함께 보내면 두 보안 계층이 하나로 무력화됩니다. 비밀번호를 안전하게 공유하는 방법을 참조하세요.
여권, 의료 이미지, 금융 기록 또는 증거 자료의 경우, 먼저 해당 기관이 이 전달 방식을 수용하는지 확인하세요. 정부 기관, 은행, 보험사 또는 의료 제공업체는 자체적인 인증 업로드 포털이나 보관 프로세스를 요구할 수 있습니다.
일반적인 임베디드 메타데이터를 제거하고 서비스 액세스 시간을 단축하여 기밀 사진을 보낼 준비가 되셨나요?
보안 파일 전송 시작모범 사례 체크리스트
매번 동일한 짧은 절차를 사용하세요.
- 수신자 및 채널 확인
- 수신자에게 필요하지 않은 것은 자르거나 흐리게 처리
- JPEG/PNG/WebP/HEIC의 경우 PrivateNote의 “위치 및 사진 메타데이터 제거”를 켜두기
- 업로드 전 브라우저에서 암호화
- 짧은 노트 만료 시간 및 첨부 파일 액세스 창 설정
- 전체 URL를 민감한 파일처럼 취급
- 암호는 별도의 채널로 공유
- 보관이 필요한 원본이 아닌, 불필요한 작업용 복사본만 삭제
이 워크플로우가 보호하는 대상 이해하기
노출은 줄이되, 신뢰 경계는 여전히 중요합니다.
이 워크플로우는 잊혀진 편지함 첨부 파일, 장기간 유지되는 클라우드 링크, 읽기 가능한 서버 측 저장소, 일반적인 임베디드 사진 메타데이터가 주요 위험 요소일 때 도움이 됩니다. 브라우저 측 암호화를 사용하면 PrivateNote는 읽을 수 있는 이미지가 아닌 암호화된 파일 데이터를 받게 되며, 만료 설정은 해당 암호화된 전달물이 회수 가능한 시간을 제한합니다.
이 방식은 악성 코드나 양쪽 기기의 해킹된 브라우저, 악의적이거나 실수한 수신자, 만료 전 전체 링크 노출, 또는 수신자가 복호화된 이미지를 저장하는 행위로부터는 보호하지 않습니다. 웹 애플리케이션이 암호화를 수행하므로, 브라우저로 전달되는 코드 또한 신뢰 모델의 일부입니다. 민감도가 높은 문서는 관리형 기기 또는 신뢰할 수 있는 기기를 사용하세요.
흔한 실수
대부분의 유출은 평범한 습관에서 발생합니다.
가장 흔한 실수는 놀라울 정도로 평범합니다. 사람들은 종종 집에서 찍은 사진에 포함된 위치 데이터를 그대로 두거나, 수신자가 파일을 삭제할 것이라고 가정하거나, 교환이 끝난 후에도 클라우드 공유 링크를 오랫동안 활성화된 상태로 둡니다. 또 다른 빈번한 실수는 암호화된 링크와 암호를 동일한 메시지로 보내는 것입니다. 이 경우 대화 내용이 노출되면 공격자가 필요한 모든 정보를 갖게 됩니다.
관계가 유지되고 있다고 해서 동의가 지속되는 것은 아니며, 수신에 대한 동의가 재배포에 대한 동의는 결코 아닙니다.
어떠한 공유 방식도 수신자가 이미지를 연 후 스크린샷을 찍거나 저장하는 것을 방지할 수는 없다는 점을 기억해야 합니다. 보안 공유는 불필요한 복사본을 줄이고 장기적인 노출을 제한하지만, 정당한 권한을 가진 사람이 수행하는 행동까지 제어할 수는 없습니다.
- 집, 학교 또는 병원 사진에 GPS를 켜두는 경우 (또는 이유 없이 PrivateNote의 strip 토글을 끄는 경우)
- 링크와 동일한 스레드에 패스프레이즈를 보내는 경우
- "더 편하다"는 이유로 영구적인 Drive 또는 Photos 링크를 사용하는 경우
- 수신자가 다운로드 파일을 삭제할 것이라고 가정하는 경우
- 크롭(자르기)만으로 충분한 상황에서 전체 프레임을 보내는 경우
자주 묻는 질문
여권 사진을 이메일로 보내도 안전할까요?
이메일은 보통 TLS로 전송 과정을 보호하지만, 첨부 파일은 양쪽 메일함에 무기한 남아 있는 경향이 있습니다. 신분증 및 유사한 이미지는 브라우저 암호화 및 만료 기능이 있는 링크를 사용하는 것이 좋습니다.
"채팅이 암호화되었다"는 것이 사진이 안전하다는 뜻인가요?
종단간 암호화(End-to-end encryption)는 서비스 제공자가 메시지 내용을 읽지 못하게 할 수는 있지만, 짧은 보관 기간을 보장하지는 않습니다. 앱과 설정에 따라 미디어가 기록, 다운로드, 스크린샷 또는 백업에 남아 있을 수 있습니다. 짧은 유효 기간의 전달 방식은 서비스 측의 가용성을 줄일 수 있지만, 수신자의 복사본까지 삭제할 수는 없습니다.
PrivateNote이 사진에서 GPS 및 기타 EXIF 메타데이터를 제거하나요?
JPEG, PNG, WebP 및 iPhone HEIC/HEIF 첨부 파일의 경우, PrivateNote은 기본적으로 활성화된 위치 및 사진 메타데이터 제거(Remove location & photo metadata) 기능을 제공합니다. 브라우저는 암호화 전 이미지를 재인코딩하여 일반적인 임베디드 메타데이터를 삭제합니다. HEIC/HEIF는 JPEG로 변환되며, 손실 압축 포맷은 재압축될 수 있습니다. 이는 픽셀에 보이는 식별 정보를 제거하지는 않습니다. GIF, SVG 및 지원되지 않는 포맷은 이 방식으로 재인코딩되지 않습니다.
일회용 링크는 첨부 파일을 한 번만 다운로드할 수 있다는 뜻인가요?
아니요. 한 번 읽기 전용 노트를 여는 것은 읽기 횟수를 소모하지만, 첨부 파일은 열람 후 액세스 허용 기간 동안 다운로드가 가능합니다. 기본값은 15분이며, 계정 플랜에 따라 더 길어질 수 있습니다. 수신자는 해당 기간 동안 복사본을 저장할 수 있습니다. 허용 기간이 종료되면 PrivateNote은 첨부 파일 제공을 중단하지만, 이미 저장된 복사본을 삭제할 수는 없습니다.
전체 PrivateNote 링크가 민감한 정보인가요?
네. 전체 URL 링크에는 일반적으로 프래그먼트에 복호화 키 정보가 포함되어 있습니다. 파일 자체와 동일하게 취급하십시오. 의도한 수신자에게만 공유하고, 유효 기간을 짧게 유지하며, 링크 전달 채널이 노출될 가능성이 있다면 별도의 채널로 패스프레이즈를 전달하는 것을 고려하십시오.
사진 메타데이터 제거는 유료 기능인가요?
아니요. 이 기능은 전적으로 브라우저에서 실행되며 지원되는 이미지를 첨부할 수 있는 모든 경우에 포함됩니다. 유료 플랜은 첨부 파일 크기 제한을 높여주지만, EXIF 제거를 위해 필수적인 것은 아닙니다.
PrivateNote이 누군가의 사진 스크린샷 촬영을 막을 수 있나요?
아니요. 신뢰할 수 있는 수신자가 이미지를 볼 수 있게 되면 화면을 캡처할 수 있습니다. 보안 공유는 실수로 남는 복사본과 서버 측 액세스를 줄이는 것이지, 의도적으로 공유한 사람에 대한 DRM(디지털 저작권 관리)이 아닙니다.
정리
약속보다는 짧은 액세스 기간과 적은 복사본이 더 확실합니다.
민감한 사진을 공유할 때의 목표는 단순히 연결을 암호화하는 것이 아니라, 복사본의 개수와 생존 기간을 최소화하는 것입니다.
불필요한 세부 정보 크롭, 일반 메타데이터 제거를 위한 지원 이미지 재인코딩, 업로드 전 암호화, 짧은 액세스 기간 설정은 장기적인 노출을 줄여줍니다. 하지만 흔적이 전혀 남지 않는다는 것을 보장하지는 않습니다. 수신자는 복호화된 이미지를 보유할 수 있으며, 전체 전달 링크 자체도 보호되어야 합니다.
동일한 접근 방식이 사진뿐만 아니라 모든 종류의 민감한 문서에도 적용됩니다. 성인 간의 친밀한 이미지에 대해서는 안전하게 누드 사진을 보내는 방법을 참조하십시오.
지속적인 복사본이 적게 남도록 사진을 공유하세요.
PrivateNote은 지원되는 사진을 재인코딩하여 일반적인 임베디드 메타데이터를 제거할 수 있고, 파일을 로컬에서 암호화하며, 암호화된 전달물이 유지되는 기간을 제한합니다. 전체 링크를 보호하고, 수신자가 연 내용을 저장할 수 있음을 기억하십시오.
사진을 안전하게 공유하기