Cara membagikan foto dengan aman
Kurangi Salinan Persisten dan Paparan Metadata
Foto sensitif dapat mengungkap detail, metadata lokasi, dan salinan yang tersimpan lama. Pelajari pemotongan, pengodean ulang, enkripsi, dan pembatasan akses tanpa menyamakan kedaluwarsa dengan penghapusan jarak jauh.
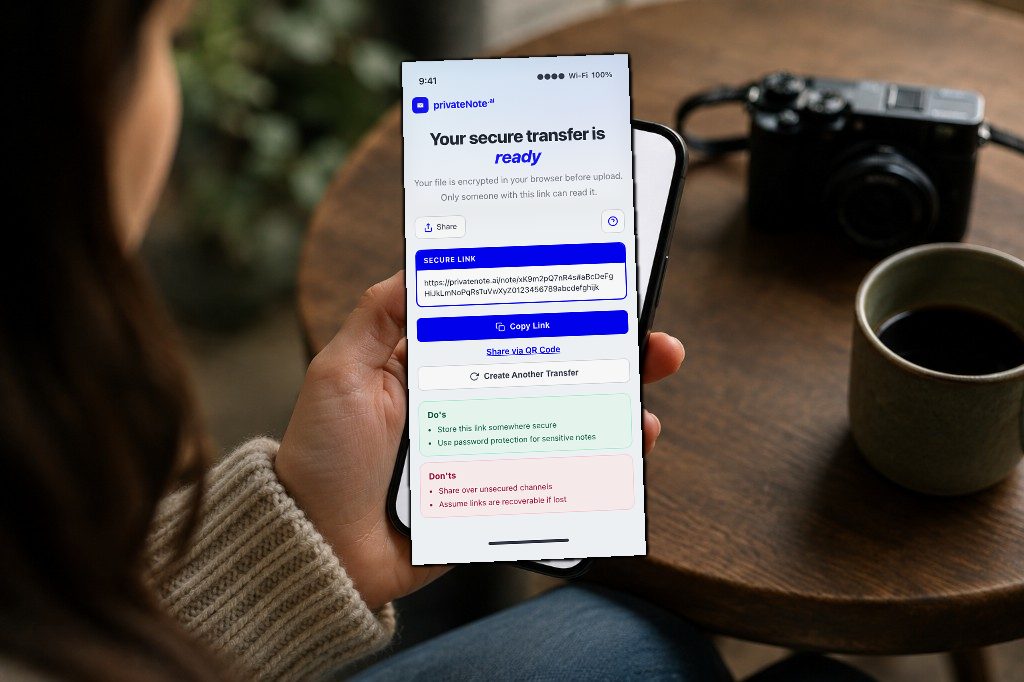
Poin utama
- Reduce visible details, embedded metadata, and long-lived service access.
- PrivateNote re-encodes supported images locally before encryption; it cannot anonymise visible pixels.
- A read-once note can still allow attachment downloads during its configured post-open window.
- Treat the complete link as a bearer secret and send any passphrase separately.
Berbagi foto hanya membutuhkan beberapa ketukan, tetapi ketika sebuah gambar berisi paspor, SIM, catatan medis, dokumen pajak, atau dokumen keuangan Anda, kenyamanan dapat dengan cepat menjadi risiko privasi.
Penyadapan hanyalah satu risiko. Email mungkin menggunakan TLS antar server, dan beberapa aplikasi perpesanan menyediakan enkripsi end-to-end, tetapi perjalanan yang terlindungi tidak menjamin retensi yang singkat. Foto yang dikirim hari ini dapat tetap ada di folder terkirim, riwayat obrolan, unduhan, cadangan cloud, dan perangkat lama selama bertahun-tahun.
Serah terima yang lebih aman membatasi siapa yang dapat mendekripsi file dan berapa lama layanan menyimpannya. Itu berarti hanya membagikan apa yang diperlukan, menghapus metadata tertanam yang umum, mengenkripsi sebelum diunggah, dan mengatur jendela akses yang singkat. Transfer file aman PrivateNote dirancang untuk serah terima sementara tersebut—bukan untuk menghapus salinan yang telah disimpan oleh penerima dari jarak jauh.
Mengapa alat berbagi sehari-hari tidak memadai
Kirimkan serah terima, bukan kenang-kenangan.
Tidak ada dari layanan ini yang secara inheren tidak aman—mereka hanya mengoptimalkan kenyamanan dan akses jangka panjang. Itu ideal untuk foto sehari-hari, tetapi tidak untuk dokumen yang mungkin masih sensitif bertahun-tahun dari sekarang. Masalah retensi yang sama muncul ketika orang mengirim dokumen melalui email atau menempelkan rahasia ke dalam obrolan.
| Metode | Siapa yang biasanya dapat mendekripsi? | Apakah akses layanan kedaluwarsa? | Kekurangan utama |
|---|---|---|---|
| Lampiran email | Pengirim, penerima, dan biasanya penyedia layanan email | Tidak | Meninggalkan salinan permanen di kotak masuk pengirim dan penerima. |
| Aplikasi perpesanan (WhatsApp, iMessage) | Endpoint untuk chat E2EE; konfigurasi sangat penting | Kadang-kadang | Pengaturan pesan yang menghilang tidak menghapus unduhan, tangkapan layar, atau setiap cadangan. |
| Penyimpanan cloud (Google Drive, Dropbox) | Pemegang akun dan biasanya penyedia layanan | Tidak secara default | Tautan yang dibagikan seringkali tetap dapat diakses lama setelah terlupakan. |
| Tautan terenkripsi sekali pakai | Siapa pun yang memegang tautan lengkap; passphrase terpisah dapat menambah perlindungan | Ya, pada layanan tersebut | Kedaluwarsa tidak dapat menghapus file yang sudah diunduh atau ditangkap oleh penerima. |
Untuk perbandingan lebih mendalam antara penyimpanan kolaborasi versus serah terima sementara, lihat Google Drive vs tautan terenkripsi satu kali.
Jangan abaikan metadata tersembunyi
Kebocoran identitas paling banyak terjadi pada piksel, bukan pada transmisi.
Sebuah foto dapat mengungkapkan jauh lebih banyak daripada apa yang terlihat di layar.
Banyak ponsel dapat menyematkan metadata seperti bidang EXIF di dalam gambar. Tergantung pada perangkat, format, dan pengaturan, ini dapat mencakup koordinat GPS, waktu pengambilan, orientasi, dan detail kamera. Paspor yang difoto di rumah dapat mengungkapkan lokasi; dokumen medis yang difoto di klinik dapat mengungkapkan di mana dokumen itu diambil.
Enkripsi saja tidak menghapus metadata tersebut—ia hanya mengacak file apa adanya. Jika GPS masih ada di dalam plaintext, GPS tetap ada di dalam ciphertext sampai seseorang mendekripsinya.
PrivateNote menangani metadata tersemat yang umum pada produk: untuk lampiran JPEG, PNG, WebP, dan HEIC/HEIF iPhone, fitur Hapus lokasi & metadata foto tersedia dan aktif secara default. Browser Anda mendekode dan mengode ulang piksel secara lokal sebelum enkripsi, yang menghapus bidang metadata umum seperti GPS, stempel waktu, dan detail kamera. HEIC/HEIF menjadi JPEG; JPEG dan WebP mungkin dikompresi ulang. Jika konversi gagal, PrivateNote menghentikan pengunggahan. Untuk mengirim file asli yang persis, Anda harus sengaja mematikan penghapusan metadata dan mengirim ulang; file asli tetap dienkripsi sebelum diunggah.
Pengodean ulang bukanlah jaminan anonimisasi forensik. Ini tidak dapat menghapus alamat yang tercetak di gambar, wajah di latar belakang, barcode, pantulan, atau tengara (landmark) yang dapat digunakan seseorang untuk menyimpulkan lokasi. Tinjau piksel yang terlihat secara terpisah. Matikan penghapusan metadata jika byte asli yang persis, kualitas asli, atau integritas bukti harus dipertahankan.
Enkripsi sisi klien tetap penting selanjutnya: setelah file yang telah dibersihkan dienkripsi di browser, layanan menyimpan ciphertext alih-alih foto yang dapat dibaca. Itulah model di balik berbagi file terenkripsi vs “aman”.
Aturan umum
Jika Anda tidak akan memublikasikan lokasi dan stempel waktu foto di peta publik, biarkan sakelar metadata PrivateNote tetap menyala (atau hapus EXIF sendiri) sebelum Anda mengenkripsi dan mengirimnya.
Berbagi foto sensitif dengan lebih aman
Ponsel mereka adalah bagian dari pengiriman.
Keamanan yang baik dimulai sebelum Anda menekan Kirim.
Luangkan waktu sejenak untuk melihat gambar itu sendiri. Apakah penerima membutuhkan seluruh dokumen, atau apakah versi yang dipotong sudah cukup? Menghapus detail latar belakang, menyamarkan informasi pribadi yang tidak terkait, atau mengaburkan wajah yang tidak relevan akan mengurangi paparan. Simpan file asli yang sesuai jika catatan, bukti, atau penggunaan di masa mendatang memerlukannya; hapus hanya salinan kerja yang tidak perlu.
Berikutnya, hapus data lokasi tersembunyi. Pada PrivateNote, langkah tersebut sudah terintegrasi untuk format foto umum—biarkan sakelar metadata tetap menyala saat Anda melampirkan file.
Kemudian enkripsi sebelum foto meninggalkan perangkat Anda. Enkripsi sisi klien mengubah gambar menjadi ciphertext yang tidak terbaca secara lokal, sehingga server penyimpanan tidak pernah menerima file asli. Bahkan jika server disusupi, data terenkripsi akan tetap tidak dapat dimengerti tanpa kunci dekripsi.
Transfer file aman PrivateNote menggabungkan langkah-langkah tersebut: pengodean ulang opsional di browser untuk JPEG/PNG/WebP/HEIC, enkripsi sebelum unggah, penyimpanan hanya ciphertext, batas baca catatan, dan jendela waktu pengunduhan lampiran. Penerima dapat membuka tautan tanpa membuat akun; mengirim file memerlukan akun PrivateNote gratis.
PrivateNote juga menggunakan fitur klik-untuk-melihat secara default, sehingga salah ketuk pada halaman catatan tidak akan langsung mendekripsi konten.
Terakhir, perlakukan akses layanan sebagai hal yang bersifat sementara. Membuka PrivateNote sekali baca akan menghabiskan kuota baca catatan tersebut, namun lampirannya tetap dapat diunduh selama jendela pasca-buka yang telah dikonfigurasi: 15 menit secara default, dengan paket yang memenuhi syarat menawarkan 30 menit atau 1 jam. Penerima dapat mengunduh lebih dari satu kali selama jendela tersebut. Kedaluwarsa kemudian akan menghapus akses melalui PrivateNote; hal ini tidak menghapus salinan yang sudah disimpan di perangkat penerima.
Perlakukan PrivateNote URL lengkap sebagai rahasia pembawa (bearer secret). Biasanya ini berisi materi kunci dekripsi pada fragmen URL, sehingga siapa pun yang mendapatkan tautan lengkap sebelum kedaluwarsa mungkin dapat membuka serah terima tersebut. Jika Anda menambahkan kata sandi (passphrase), kirimkan melalui saluran yang berbeda. Mengirimkan tautan dan kata sandi dalam utas yang sama akan menyatukan kedua lapisan tersebut menjadi satu—lihat cara membagikan kata sandi dengan aman.
Untuk paspor, gambar medis, catatan keuangan, atau bukti, pertama-tama pastikan bahwa organisasi tersebut menerima metode pengiriman ini. Instansi pemerintah, bank, perusahaan asuransi, atau penyedia layanan kesehatan mungkin memerlukan portal unggah terautentikasi atau proses retensi mereka sendiri.
Siap untuk mengirim foto rahasia dengan metadata tertanam yang umum dihapus dan jendela akses layanan yang lebih singkat?
Mulai transfer file amanDaftar periksa praktik terbaik
Gunakan rutinitas singkat yang sama setiap saat.
- Verifikasi penerima dan saluran
- Potong atau buramkan apa pun yang tidak dibutuhkan penerima
- Biarkan fitur "Hapus lokasi & metadata foto" pada PrivateNote tetap aktif untuk JPEG/PNG/WebP/HEIC
- Enkripsi di browser sebelum unggah
- Atur kedaluwarsa catatan dan jendela akses lampiran yang singkat
- Perlakukan URL lengkap seperti file sensitif
- Bagikan kata sandi apa pun di saluran terpisah
- Hapus salinan kerja yang tidak perlu—bukan dokumen asli yang wajib Anda simpan
Pahami apa yang dilindungi oleh alur kerja ini
Kurangi paparan, tetapi batasan kepercayaan tetap penting.
Alur kerja ini membantu ketika risiko utamanya adalah lampiran kotak masuk yang terlupakan, tautan cloud yang berumur panjang, penyimpanan sisi server yang dapat dibaca, dan metadata foto tertanam yang umum. Enkripsi sisi browser berarti PrivateNote menerima data file terenkripsi alih-alih gambar yang dapat dibaca, dan kedaluwarsa membatasi berapa lama serah terima terenkripsi tersebut dapat diambil kembali.
Ini tidak melindungi dari malware atau browser yang disusupi pada perangkat mana pun, penerima yang berniat jahat atau melakukan kesalahan, paparan tautan lengkap sebelum kedaluwarsa, atau penerima yang menyimpan gambar yang telah didekripsi. Karena aplikasi web melakukan enkripsi, kode yang dikirimkan ke browser Anda juga merupakan bagian dari model kepercayaan. Gunakan perangkat yang dikelola atau perangkat tepercaya lainnya untuk dokumen dengan sensitivitas tinggi.
Kesalahan umum
Kebocoran paling banyak berasal dari kebiasaan biasa.
Kesalahan yang paling umum ternyata sangat biasa. Orang sering membiarkan data lokasi tertanam dalam foto yang diambil di rumah, berasumsi penerima akan ingat untuk menghapus file, atau membiarkan tautan berbagi cloud permanen tetap aktif lama setelah pertukaran selesai. Kesalahan umum lainnya adalah mengirimkan tautan terenkripsi dan kata sandinya dalam pesan yang sama, memberikan penyerang semua yang mereka butuhkan jika percakapan tersebut pernah disusupi.
Sebuah hubungan bukanlah bentuk persetujuan yang berlaku selamanya, dan persetujuan untuk menerima bukanlah persetujuan untuk menyebarluaskan kembali.
Perlu diingat juga bahwa tidak ada metode berbagi yang dapat mencegah penerima mengambil tangkapan layar atau menyimpan gambar setelah membukanya. Berbagi secara aman mengurangi salinan yang tidak perlu dan membatasi paparan jangka panjang, tetapi tidak dapat mengontrol apa yang dilakukan seseorang setelah mereka memiliki akses yang sah.
- Membiarkan GPS menyala untuk foto rumah, sekolah, atau klinik (atau mematikan toggle penghapusan PrivateNote tanpa alasan)
- Mengirimkan kata sandi dalam utas yang sama dengan tautan
- Menggunakan tautan Drive atau Photos permanen "karena lebih mudah"
- Berasumsi penerima akan menghapus unduhan
- Mengirimkan seluruh bingkai foto padahal cukup dengan potongan (crop) saja
Pertanyaan yang sering diajukan
Apakah aman mengirim foto paspor melalui email?
Email biasanya melindungi pengiriman dengan TLS, tetapi lampiran cenderung tersimpan di kedua kotak masuk tanpa batas waktu. Gunakan tautan terenkripsi browser yang dapat kedaluwarsa untuk ID dan gambar serupa.
Apakah “chat terenkripsi” berarti foto tersebut aman?
Enkripsi end-to-end dapat mencegah layanan membaca konten pesan, tetapi tidak menjamin retensi jangka pendek. Media mungkin tetap ada dalam riwayat, unduhan, tangkapan layar, atau cadangan tergantung pada aplikasi dan pengaturan. Penyerahan data berdurasi singkat dapat mengurangi ketersediaan di sisi layanan, tetapi tetap tidak dapat menghapus salinan milik penerima.
Apakah PrivateNote menghapus GPS dan metadata EXIF lainnya dari foto?
Untuk lampiran JPEG, PNG, WebP, dan HEIC/HEIF iPhone, PrivateNote menawarkan fitur Hapus lokasi & metadata foto, yang aktif secara default. Browser menyandikan ulang gambar sebelum enkripsi untuk menghapus metadata tertanam yang umum. HEIC/HEIF akan menjadi JPEG, dan format lossy mungkin dikompresi ulang. Ini tidak menghapus informasi identitas yang terlihat pada piksel. GIF, SVG, dan format yang tidak didukung tidak disandikan ulang dengan cara ini.
Apakah tautan satu kali berarti lampiran hanya dapat diunduh satu kali?
Tidak. Membuka catatan sekali baca akan menghabiskan kuota bacanya, tetapi lampiran tetap dapat diunduh selama jendela akses pasca-buka—15 menit secara default, atau lebih lama jika paket akun memungkinkan. Penerima dapat menyimpan salinan selama jendela tersebut. Setelah jendela ditutup, PrivateNote berhenti menyediakan lampiran; layanan tidak dapat menghapus salinan yang sudah disimpan.
Apakah tautan PrivateNote yang lengkap bersifat sensitif?
Ya. Tautan URL yang lengkap biasanya membawa materi kunci dekripsi dalam fragmennya. Perlakukan seperti file itu sendiri: bagikan hanya kepada penerima yang dituju, jaga agar masa berlakunya singkat, dan pertimbangkan penggunaan passphrase yang dikirim secara terpisah jika saluran pengiriman tautan berisiko terpapar.
Apakah penghapusan metadata foto adalah fitur berbayar?
Tidak. Fitur ini berjalan sepenuhnya di browser Anda dan disertakan kapan pun Anda dapat melampirkan gambar yang didukung. Paket berbayar meningkatkan batas ukuran lampiran; paket tersebut tidak diperlukan untuk penghapusan EXIF.
Dapatkah PrivateNote menghentikan seseorang untuk mengambil tangkapan layar foto?
Tidak. Begitu penerima tepercaya dapat melihat gambar, mereka dapat mengambil tangkapan layar. Berbagi secara aman mengurangi salinan sisa yang tidak disengaja dan akses di sisi server—bukan DRM terhadap orang yang Anda beri akses secara sengaja.
Intinya
Akses yang lebih singkat dan salinan yang lebih sedikit lebih baik daripada sekadar janji.
Saat membagikan foto sensitif, tujuannya bukan sekadar mengenkripsi koneksi—tetapi untuk meminimalkan jumlah salinan yang ada dan berapa lama salinan tersebut bertahan.
Memotong detail yang tidak perlu, menyandikan ulang gambar yang didukung untuk menghapus metadata umum, mengenkripsi sebelum unggah, dan mengatur jendela akses yang singkat dapat mengurangi paparan jangka panjang. Hal ini tidak menjamin tidak ada jejak yang tersisa: penerima dapat menyimpan gambar yang telah didekripsi, dan tautan pengiriman yang lengkap itu sendiri harus dilindungi.
Pendekatan yang sama berlaku untuk dokumen sensitif jenis apa pun—tidak hanya foto. Untuk gambar intim antar orang dewasa, lihat cara mengirim konten dewasa dengan aman.
Bagikan foto dengan lebih sedikit salinan permanen.
PrivateNote dapat menyandikan ulang foto yang didukung untuk menghapus metadata tertanam yang umum, mengenkripsi file secara lokal, dan membatasi berapa lama penyerahan terenkripsi tetap tersedia. Lindungi tautan yang lengkap, dan ingatlah bahwa penerima dapat menyimpan apa yang mereka buka.
Bagikan foto dengan amanJelajahi PrivateNote
- Cara mengirim foto intim dengan lebih aman
- Cara mengirim dokumen sensitif dengan aman
- Apa itu tautan rahasia sekali pakai? Cara kerja berbagi yang aman
- Berbagi file terenkripsi dan berbagi file aman: apa bedanya?
- Google Drive atau tautan sekali pakai untuk file rahasia
- Mengapa email tempat terburuk untuk mengirim rahasia
