Cara membagikan kata sandi dengan aman
Tanpa email, Teams, atau WhatsApp
Berhenti menempelkan kata sandi ke Microsoft Teams, WhatsApp, atau email. Panduan ini menunjukkan cara memakai tautan sekali pakai yang dienkripsi di browser untuk menyerahkan rahasia dengan aman, selaras dengan persyaratan GDPR (DSGVO), dan menghindari jebakan keamanan yang kritis.
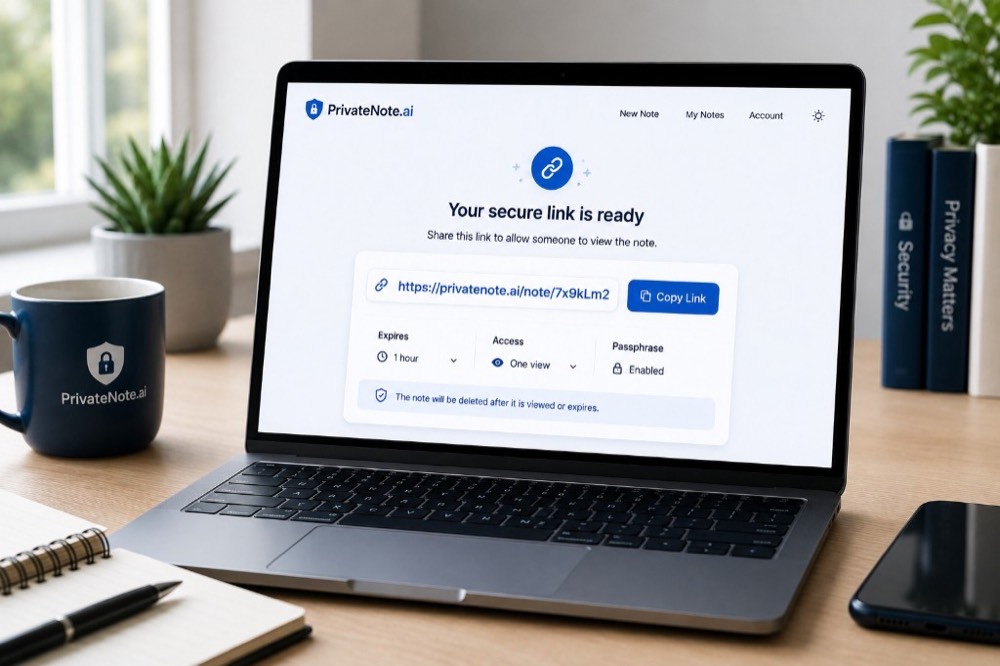
Key takeaways
- Jangan pernah mengirim kata sandi lewat email, SMS, atau obrolan tim.
- Gunakan tautan sekali pakai yang dienkripsi di browser untuk penyerahan.
- Utamakan kata sandi sementara dan wajibkan penggantian setelah akses.
- Pastikan identitas penerima lewat saluran terpisah jika risikonya tinggi.
Membagikan kata sandi terasa seperti tugas kecil sehari-hari—sampai sesuatu berjalan salah.
Baik rekan kerja memerlukan akses sementara ke alat internal, perwakilan dukungan pelanggan meminta akses sistem, maupun Anda perlu mengirim kredensial Wi-Fi kepada tamu, pilihan tercepat sering terasa seperti menempelkan kata sandi berupa teks biasa ke obrolan Microsoft Teams, pesan WhatsApp, atau email singkat.
Sayangnya, kemudahan itu meninggalkan jejak digital permanen. Setelah rahasia masuk ke saluran ini, rahasia itu disinkronkan antarperangkat, dapat diindeks lewat fungsi pencarian, disimpan di cadangan kotak surat otomatis, dan dipertahankan di arsip pesan perusahaan tanpa batas waktu. Kata sandi yang dimaksudkan sementara menjadi liabilitas permanen.
Untungnya, ada cara yang lebih baik untuk melindungi kredensial Anda.
Masalah inti berbagi teks biasa
Email dan aplikasi obrolan adalah platform kolaborasi yang sangat baik, tetapi tidak pernah dirancang untuk menyimpan rahasia. Sistem modern biasanya mengenkripsi data saat transmisi, tetapi kurang pada sifat sementara—memastikan rahasia hilang setelah selesai dipakai.
Saat Anda menempelkan kata sandi ke obrolan atau utas email biasa, Anda langsung kehilangan kendali atas siklus hidupnya. Kata sandi tetap tersimpan di kotak surat, dapat dicari di log obrolan bertahun-tahun kemudian, dan terlihat di notifikasi perangkat atau layar kunci. Jika akun Anda atau akun penerima suatu saat disusupi, riwayat obrolan berupa teks biasa itu menjadi tambang emas bagi penyerang.
GDPR (DSGVO) dan risiko kepatuhan di Eropa
Bagi organisasi Eropa, ini bukan hanya urusan keamanan—ini risiko kepatuhan. Berdasarkan Peraturan Perlindungan Data Umum (GDPR / DSGVO), perusahaan wajib secara hukum melindungi akses ke data pribadi dengan langkah teknis dan organisasi yang mutakhir.
Menempelkan kredensial aktif ke log obrolan awan yang dihosting di AS, atau ke server email tanpa enkripsi ujung ke ujung khusus, dapat meningkatkan paparan kepatuhan, terutama jika kata sandi itu memberi akses ke basis data yang berisi data pelanggan atau karyawan.
Enkripsi lokal di sisi browser secara drastis mengurangi tempat kredensial dapat tertinggal, sehingga penyerahan sehari-hari tetap selaras dengan pendekatan yang mengutamakan privasi. Ini bukan nasihat hukum; perlakukan berbagi kredensial yang aman sebagai satu bagian dari pengendalian akses, pengelolaan kata sandi, dan kebijakan rotasi yang lebih luas.
Cara kerja tautan terenkripsi di sisi browser
Untuk berbagi kata sandi yang cepat dan sekali saja, tautan sekali pakai yang dienkripsi di browser termasuk pilihan yang paling aman dan efisien. Alih-alih mengirim kredensial itu sendiri, Anda mengirim tautan unik dan sementara ke catatan terenkripsi. Apa itu tautan rahasia sekali pakai menjelaskan model di balik penyerahan itu.
Browser Anda yang mengerjakan bagian berat: kata sandi dienkripsi secara lokal sebelum diunggah, sehingga server perantara menyimpan teks sandi—bukan kata sandi mentah Anda. Kunci dekripsi biasanya tetap berada di fragmen tautan, yang tidak dikirim browser ke server.
Untuk membagikan rahasia memakai tautan sementara yang menghapus diri sendiri, ikuti empat langkah ini:
- 1
Langkah 1
Masukan dan enkripsi lokal
Masukkan kata sandi ke alat yang aman. Browser Anda mengenkripsinya secara lokal memakai kunci yang tidak pernah meninggalkan mesin Anda sebagai teks biasa.
- 2
Langkah 2
Buat tautan
Alat hanya mengunggah muatan terenkripsi ke server yang tidak mengetahui isinya, lalu membangun tautan berbagi yang unik. Materi dekripsi tetap bersama tautan—bukan di brankas sisi server yang berisi rahasia yang dapat dibaca.
- 3
Langkah 3
Kirim tautan
Salin dan kirim tautan lewat Microsoft Teams, email, atau WhatsApp. Platform obrolan melihat URL, bukan kata sandi Anda.
- 4
Langkah 4
Ungkap dan hapus diri sendiri
Browser penerima mendekripsi isi secara lokal. Bergantung pada kebijakan berbagi, muatan terenkripsi kemudian dapat dihapus dari server setelah dilihat atau setelah jendela kedaluwarsa yang singkat.
Perlu membagikan kata sandi sekarang? Buat catatan sekali pakai terenkripsi dan kirim tautan aman, bukan kata sandinya.
Buat catatan pribadiKiat keamanan tinggi: berbagi lewat saluran terpisah
Tautan terenkripsi hanya seaman saluran yang Anda pakai untuk mengirimnya. Jika pihak ketiga yang berniat jahat mendapat akses ke kotak masuk Teams atau email Anda, mereka dapat mencegat tautan sebelum penerima membukanya.
Banyak alat berbagi aman—termasuk PrivateNote.ai—menawarkan pengaturan opsional untuk membungkus catatan dengan kata sandi tambahan (pembungkusan frasa sandi). Ini tidak aktif secara bawaan: Anda mengaktifkannya saat membuat catatan, memilih frasa sandi, dan penerima harus memasukkannya sebelum rahasia diungkap.
Untuk mencegah satu titik kegagalan (SPoF) pada kredensial yang sangat sensitif, gunakan opsi itu untuk berbagi lewat saluran terpisah: buat tautan terenkripsi dengan perlindungan frasa sandi diaktifkan, kirim tautan lewat saluran utama Anda (misalnya Microsoft Teams), dan kirim frasa sandi melalui saluran yang sama sekali berbeda—sebaiknya aplikasi pesan yang berfokus pada privasi seperti Signal atau Threema, atau panggilan telepon singkat.
Penyerang memerlukan tautan dan frasa sandi sekaligus. Pemisahan itulah yang membuat berbagi lewat saluran terpisah efektif.
Berbagi lewat pengelola kata sandi vs. tautan sekali pakai
Kedua metode dapat sangat aman, tetapi melayani tujuan yang berbeda. Memilih alat yang tepat bergantung pada berapa lama penerima memerlukan akses.
| Kategori | Paling cocok untuk | Keterbatasan teknis |
|---|---|---|
| Email, Teams, atau WhatsApp | Tidak disarankan untuk kata sandi | Meninggalkan salinan teks biasa yang permanen dan dapat dicari di cadangan serta arsip |
| Pengelola kata sandi | Akses berkelanjutan: berbagi brankas dengan anggota keluarga, departemen internal, atau tim inti tepercaya | Mengharuskan kedua pihak memelihara akun pengelola kata sandi yang aktif dan kompatibel |
| Tautan terenkripsi sekali pakai | Akses sementara: pekerja lepas, dukungan pelanggan, tamu, dan penyerahan sekali saja | Siapa pun yang memiliki tautan dapat membaca rahasia kecuali dilindungi frasa sandi sekunder |
Sebagai patokan: gunakan pengelola kata sandi untuk akses bersama yang berkelanjutan, dan tautan terenkripsi sekali pakai saat kredensial harus segera diganti setelah penyerahan.
Kapan memakai tautan kata sandi sekali pakai
Berbagi kata sandi sekali pakai ideal untuk kredensial transaksional yang hanya perlu disampaikan sekali. Contoh umum di tempat kerja Eropa meliputi:
| Departemen | Kasus penggunaan yang umum |
|---|---|
| Administrasi dan kantor | Kata sandi router atau Wi-Fi tamu kantor, kredensial admin pencetak, atau pengaturan kantor pintar |
| Keuangan dan bisnis | Kredensial untuk penasihat pajak atau auditor keuangan eksternal |
| TI dan operasi | Orientasi penyedia layanan TI eksternal sementara, atau berbagi kredensial masuk kontraktor sementara |
| Tim teknis | Kredensial basis data, kunci API, kunci SSH, atau kata sandi platform awan bersama pengembang |
Praktik terbaik dan jebakan yang perlu dihindari
Wajibkan rotasi
Setiap kali Anda membagikan kata sandi, perlakukan sebagai sementara. Minta penerima menggantinya segera setelah masuk, dan pastikan rotasi selesai sebelum Anda menganggap penyerahan tuntas.
Hasilkan kata sandi yang kuat dan lokal
Jangan membuat kata sandi sendiri. Gunakan alat lokal seperti generator kata sandi PrivateNote, atau passwords.lu untuk opsi frasa sandi dan PIN. Keduanya berjalan secara lokal—tidak ada yang diunggah. Untuk model teknisnya, lihat Cara kami menghasilkan kata sandi yang aman.
Jaga waktu kedaluwarsa tetap singkat
Sebagian besar kata sandi hanya perlu ada selama beberapa menit atau jam. Utamakan satu tampilan atau jendela singkat seperti dua jam jika itu masih sesuai dengan alur kerja penerima.
Jangan letakkan kata sandi di judul atau baris subjek
Jangan pernah menempatkan kata sandi berupa teks biasa di baris subjek email, judul sistem tiket, nama saluran Teams, judul grup WhatsApp, nama dokumen, atau undangan kalender. Bidang itu jarang diperlakukan dengan kehati-hatian yang sama seperti isi pesan—dan tetap ada di indeks pencarian.
Jauhkan konteks dari catatan aman
Jika Anda membagikan kata sandi basis data, jangan menulis “Kata sandi basis data untuk CRM produksi: MySecret123!” di dalam catatan. Letakkan hanya rahasia mentah di tautan terenkripsi. Jika tautan dicegat, penyerang tidak seharusnya sekaligus mengetahui akun atau sistem mana yang dibukanya.
Kesalahan yang umum
Mengirim tautan terenkripsi dan frasa sandinya dalam pesan Teams, obrolan WhatsApp, atau email yang sama menggagalkan berbagi lewat saluran terpisah dan menciptakan kembali satu titik kegagalan.
Pertanyaan yang sering diajukan
Apakah Microsoft Teams atau WhatsApp lebih aman daripada email?
Protokol transmisi mereka umumnya aman, tetapi tetap berfungsi sebagai arsip obrolan jangka panjang. Kata sandi apa pun yang ditempel ke utas dapat tetap dapat dicari tanpa batas waktu, sehingga menjadi kerentanan yang persisten.
Apakah GDPR (DSGVO) memengaruhi cara saya membagikan kata sandi?
Berdasarkan Pasal 32 GDPR, organisasi harus menerapkan langkah teknis dan organisasi yang sesuai untuk mengamankan data pribadi. Menyimpan kata sandi berupa teks biasa di cadangan awan atau rantai email terbuka meningkatkan paparan kepatuhan. Tautan yang menghapus diri sendiri dan tidak mengetahui isi menjaga jejak kredensial tetap lebih kecil.
Haruskah saya mengirim tautan dan frasa sandi bersama-sama?
Tidak. Mengirim keduanya dalam pesan yang sama menggagalkan berbagi lewat saluran terpisah. Kirim frasa sandi melalui media terpisah—sebaiknya Signal atau Threema, atau panggilan telepon.
Haruskah saya memakai pengelola kata sandi atau tautan sekali pakai?
Gunakan pengelola kata sandi untuk akses bersama jangka panjang. Gunakan tautan sekali pakai yang dienkripsi di browser saat Anda hanya perlu menyampaikan kata sandi sekali.
Apakah saya tetap memerlukan pengelola kata sandi?
Ya. Pengelola kata sandi tetap tempat yang tepat untuk menyimpan dan mengelola kredensial yang Anda simpan. Tautan terenkripsi sekali pakai melengkapinya untuk penyerahan sementara yang terkendali.
Pemikiran akhir
Berbagi kata sandi yang aman tidak harus menjadi hambatan bagi alur kerja Anda. Yang diperlukan hanya perubahan kebiasaan kecil: berhenti meninggalkan data sensitif secara permanen di log obrolan dan riwayat kotak masuk.
Dengan memakai enkripsi lokal di sisi browser dan tautan yang menghapus diri sendiri, Anda mengurangi risiko keamanan serta kepatuhan organisasi sambil menjaga penyerahan tetap cepat dan praktis.
Lain kali Anda perlu membagikan kata sandi, hindari menyalin-tempel ke Microsoft Teams, WhatsApp, atau email. Buat catatan sekali pakai terenkripsi, kirim tautannya, bukan kata sandinya, dan biarkan catatan kedaluwarsa setelah selesai dipakai.
Siap berbagi dengan aman?
Buat catatan pribadi di PrivateNote.ai untuk mengenkripsi kredensial di browser Anda sebelum diunggah. Catatan dapat kedaluwarsa secara otomatis atau setelah dibaca, perlindungan frasa sandi opsional menambah lapisan lain, dan data catatan terenkripsi ditangani di bawah yurisdiksi UE.
Buat catatan pribadi
