10 rahasia yang tidak boleh Anda kirim lewat chat
Dan apa yang harus digunakan sebagai gantinya
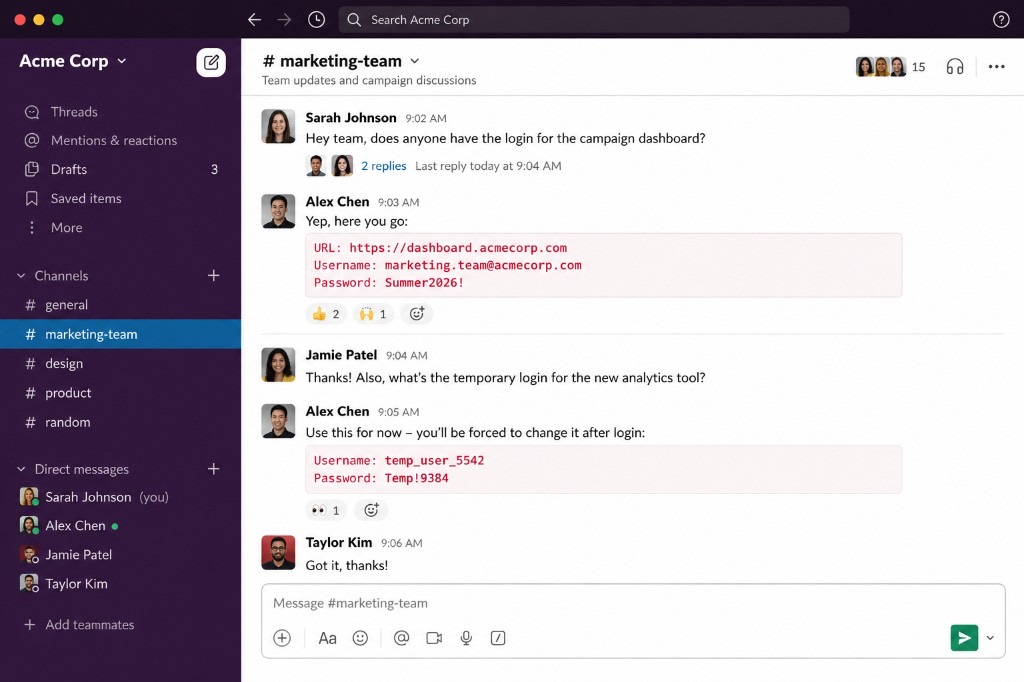
Dari Slack dan Microsoft Teams hingga WhatsApp dan Messenger, obrolan telah menjadi cara utama kita bertukar informasi. Ini cepat, nyaman, dan menjaga tim tetap selaras. Sayangnya, ini juga telah menjadi kuburan digital bagi data yang sangat sensitif—dibagikan demi kenyamanan sesaat, lalu terlupakan.
Poin utama
- Chat apps are built to retain context—not to forget credentials.
- Passwords, API keys, seed phrases, and recovery codes do not belong in chat.
- Use one-time encrypted links for human-to-human secret handoffs.
- Rotate anything that was already pasted into a durable thread.
Banyak aplikasi obrolan modern menawarkan enkripsi saat transit yang kuat atau bahkan enkripsi end-to-end. Enkripsi melindungi pesan saat berpindah antar perangkat. Masalah yang lebih besar adalah apa yang terjadi setelahnya. Begitu sebuah rahasia masuk ke dalam obrolan, ia sering kali tetap dapat dicari selama berbulan-bulan atau bertahun-tahun di berbagai sistem.
Persistensi tersebut menciptakan jejak digital yang sangat besar. Informasi sensitif dapat bertahan di tempat-tempat seperti riwayat obrolan yang dapat dicari, cadangan cloud, ekspor ruang kerja, pratinjau notifikasi, tangkapan layar, dan perangkat yang tersinkronisasi.
Menurut Verizon's 2026 Data Breach Investigations Report, 62% dari pelanggaran melibatkan elemen manusia—pencurian kredensial, phishing, rekayasa sosial, penyalahgunaan, dan kesalahan sederhana. Teknologi saja tidak dapat mencegah insiden ini jika informasi sensitif dibagikan dengan sembarangan.
Pendekatan yang lebih aman mengandalkan prinsip sederhana: bagikan informasi hanya saat dibutuhkan, dan pastikan informasi tersebut hilang setelah dilihat pertama kali. Itulah model di balik tautan rahasia sekali pakai—dan mengapa PrivateNote memperlakukan masa pakai catatan sebagai bagian dari keamanan, bukan sekadar pemikiran tambahan.
Lembar contekan keamanan referensi cepat
Jangan pernah mengirim
Kata sandi
Risiko
Terindeks dalam riwayat obrolan permanen dan log yang dapat dicari.
Pendekatan yang lebih baik
Jangan pernah mengirim
Kode pemulihan
Risiko
Secara efektif melewati autentikasi multifaktor secara permanen.
Pendekatan yang lebih baik
Manajer kata sandi khusus atau catatan sekali pakai.
Jangan pernah mengirim
kunci API
Risiko
Tempel (paste) yang tidak sengaja ke saluran publik dapat membahayakan lingkungan produksi.
Pendekatan yang lebih baik
Catatan aman yang dapat menghancurkan diri sendiri dengan enkripsi sisi klien.
Jangan pernah mengirim
Dokumen
Risiko
Meninggalkan salinan persisten yang tersebar di folder unduhan lokal.
Pendekatan yang lebih baik
Transfer file terenkripsi sementara dengan akses terbatas.
Mengapa chat bukan manajer rahasia
Platform perpesanan dirancang untuk komunikasi, bukan manajemen rahasia. Tujuannya adalah untuk menjaga percakapan di berbagai perangkat, menyinkronkan riwayat, mendukung pencarian, membuat cadangan, dan menyimpan catatan kolaborasi.
Fitur-fitur yang sama tersebut menjadi liabilitas saat kredensial atau aset perusahaan dibagikan. Informasi tetap dapat diakses lama setelah tujuannya terpenuhi. Artikel kami tentang teks tempat kerja dan penemuan hukum menunjukkan bagaimana pesan yang ditulis secara santai dapat bertahan bertahun-tahun melampaui konteks aslinya.
Rahasia sekali pakai mengikuti model yang berbeda: buat informasi tersedia hanya untuk waktu singkat saat benar-benar dibutuhkan—lalu hapus akses sisi server secara desain.
Masa pakai data: chat tradisional vs. PrivateNote
Perbedaannya bukan pada apakah pesan dienkripsi saat transit. Melainkan apakah rahasia tersebut masih ada di mana pun setelah dibaca.
Bandingkan masa pakai data
Alur kerja chat tradisional
Data terakumulasi di setiap langkah
- Kata sandi
- Slack / Teams
- Disimpan
- Dapat dicari
- Cadangan
- Bertahun-tahun kemudian
Alur kerja PrivateNote
Dienkripsi sekali, dihapus setelah dibaca
- Kata sandi
- Enkripsi di browser
- Tautan sekali pakai
- Dilihat
- Dihapus dari server
Rahasia 10 yang harus dilarang dari aplikasi chat Anda
1. Kata sandi akun
Kita semua pernah melihatnya: "Hei, apa login untuk akun pemasaran bersama itu lagi?" diikuti dengan balasan teks biasa. Meskipun Anda sepenuhnya mempercayai rekan kerja Anda, kata sandi tersebut kini terindeks dalam riwayat ruang kerja, tersimpan dalam cache data aplikasi lokal, dan berpotensi terlihat dalam pratinjau email atau notifikasi push.
Jika penyerang membobol riwayat chat tersebut beberapa bulan kemudian, mereka akan mewarisi akses aktif ke akun Anda.
Sebaliknya — Kirim tautan satu kali yang terenkripsi browser. Setelah penerima membukanya dan mengambil kata sandi, ciphertext akan dihapus dari server host. Perlu kata sandi yang kuat terlebih dahulu? Gunakan generator kata sandi kami.
2. Kode pemulihan Multi-factor authentication (MFA)
Saat mengaktifkan MFA, layanan menghasilkan kode cadangan darurat. Karena pengguna khawatir kehilangan akses, mereka sering menempelkan kode ini ke dalam obrolan dengan rekan tim—atau mengirimkannya ke ruang obrolan pribadi mereka sendiri.
Kode pemulihan adalah kunci master cadangan. Memperlakukan kode tersebut seperti teks biasa akan menggagalkan seluruh tujuan dari penerapan keamanan multi-faktor.
Sebaliknya — Simpan kode tersebut di pengelola kata sandi khusus. Jika Anda harus membagikannya selama serah terima akun, gunakan catatan tampilan tunggal sementara agar rahasia tersebut tidak tersimpan secara permanen di riwayat obrolan.
3. Kunci API produksi
Pengembang secara rutin bertukar kunci API, token akses, atau rahasia layanan cloud melalui obrolan untuk mendebug masalah cepat. GitHub Secret Scanning terus-menerus mendeteksi kredensial yang terekspos di repositori publik—bukti seberapa sering rahasia bocor secara tidak sengaja.
Satu kesalahan tempel ke saluran yang salah dapat mengekspos klaster database aktif atau jalur penagihan.
Sebaliknya — Rutekan token melalui catatan terenkripsi sisi klien yang secara otomatis kedaluwarsa setelah dilihat satu kali.
4. Kunci privat SSH
Kunci privat Anda adalah identitas Anda untuk infrastruktur server. Kunci tersebut tidak boleh ada di dalam aplikasi perpesanan. Menyalin kunci privat berarti salinan tersebut kini hidup di luar lingkungan aman yang dimaksudkan—dan dapat menetap di riwayat obrolan, cadangan, atau di perangkat penerima.
Sebaliknya — Jika kunci harus dipindahkan secara aman, gunakan payload tampilan tunggal terenkripsi yang menghapus dirinya sendiri dari server host setelah pengiriman.
5. Tautan undangan dan reset
Orang-orang terus-menerus memasukkan tautan onboarding dan administratif sementara ke dalam saluran obrolan:
- Tautan penugasan host Zoom
- Token akses moderator Google Meet
- Undangan onboarding Stripe
- Undangan hak istimewa Admin
- URL reset kata sandi
Sebaliknya — Kirim tautan onboarding hak istimewa tinggi melalui catatan sekali pakai agar tidak dapat dipanen dari log historis jika tidak digunakan.
6. Seed phrase cryptocurrency
Frasa pemulihan 12 atau 24 kata Anda mengontrol seluruh dompet Anda. Jika seseorang membobol akun obrolan Anda bertahun-tahun kemudian, scraping otomatis dapat memindai percakapan historis untuk frasa yang cocok dengan format seed. Jika seed phrase Anda dicuri, aset Anda dapat hilang secara permanen.
Sebaliknya — Hindari transmisi seed phrase secara digital sepenuhnya. Jika keadaan darurat yang mutlak memaksa Anda, gunakan catatan terenkripsi yang menerapkan penghapusan segera setelah dibaca untuk membatasi paparan.
7. Kredensial login sementara
IT helpdesk sering membagikan kredensial awal selama onboarding karyawan. Meskipun pengguna biasanya diminta untuk mengubah kata sandi pada login pertama, kredensial sementara tetap dapat dicari dalam riwayat obrolan. Jika pengguna menunda pengubahannya—atau sistem mengizinkan penggunaan ulang kata sandi—pesan tersebut tetap menjadi kerentanan aktif.
Sebaliknya — Kirim kredensial sementara melalui catatan terenkripsi browser yang kedaluwarsa setelah dilihat.
8. Informasi keuangan dan perbankan
Menempelkan IBAN perusahaan, detail rute transfer, dokumen pajak, atau konfirmasi pembayaran ke dalam obrolan terasa tidak berbahaya karena IBAN saja bukanlah kata sandi. Namun, ketika penyerang menggabungkan detail perbankan dengan percakapan pribadi yang ditemukan dalam riwayat obrolan, mereka mendapatkan konteks yang diperlukan untuk serangan phishing dan penipuan invoice yang meyakinkan.
Sebaliknya — Pisahkan rincian keuangan dari percakapan sehari-hari. Bagikan melalui saluran terenkripsi yang mencabut akses segera setelah transaksi diverifikasi.
9. Pemindaian dokumen pribadi
Perlu mengirim salinan cepat paspor, SIM, atau kontrak kerja Anda ke HR? Memasukkan PDF tersebut ke dalam jendela obrolan akan menyalin data identitas yang sangat sensitif ke cadangan cloud, galeri ponsel lokal, dan folder desktop yang tersinkronisasi.
Sebaliknya — Gunakan secure file transfer dengan enkripsi sisi browser—satu kali unduh, lalu file akan dihapus dari server hosting sesuai dengan pengaturan akses Anda.
10. Informasi bisnis rahasia
Dek strategi internal, proposal harga yang belum diumumkan, draf hukum, dan dokumen akuisisi terus beredar di saluran tim. Kebocoran data tidak selalu datang dari peretas eksternal; terkadang terjadi karena karyawan secara tidak sengaja mengundang tamu eksternal ke saluran yang berisi strategi internal selama bertahun-tahun.
Sebaliknya — Bagikan aset perusahaan yang sensitif menggunakan catatan terenkripsi dengan tanggal kedaluwarsa otomatis yang ketat dan jendela akses yang terbatas.
Rahasia memiliki masa pakai
Enkripsi melindungi rahasia saat transit. Kedaluwarsa melindungi mereka seiring berjalannya waktu. Sebagian besar aplikasi obrolan mengabaikan bagian kedua tersebut sepenuhnya.
Saat Anda menggunakan PrivateNote, Anda mengubah postur keamanan secara desain. Alih-alih mengandalkan pengguna untuk mengingat menghapus pesan sensitif nanti, Anda menegakkan masa pakai rahasia tersebut. Penerima membacanya sekali—dan kemudian pesan tersebut hilang dari server.
- Tanpa jejak permanen: tidak ada riwayat obrolan atau arsip yang dapat dicari yang berisi rahasia mentah.
- Pengurangan radius dampak: jika laptop atau akun obrolan disusupi di kemudian hari, tidak ada kata sandi lama yang tersimpan di log untuk diambil.
- Mitigasi kesalahan manusia: sistem menangani minimisasi data secara otomatis, menghilangkan kebutuhan untuk mengingat menghapus pesan sensitif secara manual.
Keamanan di balik layar: cara kerja PrivateNote
PrivateNote mengenkripsi pesan Anda langsung di browser sebelum diunggah. Server hanya menyimpan ciphertext terenkripsi. Kunci dekripsi berada di URL fragment—bagian setelah `#`—yang tidak dikirim oleh browser ke server web sebagai bagian dari permintaan HTTP. Server tidak pernah menerima kunci dekripsi.
Setelah catatan dibuka sesuai pengaturan yang Anda pilih, ciphertext terenkripsi akan dihapus dari server. Untuk kata sandi, kunci API, kode pemulihan, dan kredensial sementara, membatasi masa pakai data sama pentingnya dengan mengenkripsi data itu sendiri. Chat menyimpan percakapan. PrivateNote membatasi masa pakai rahasia.
Pertanyaan yang sering diajukan
Apakah mengirim kata sandi di Slack aman?
Slack mengenkripsi data saat transit dan saat diam, tetapi kata sandi tetap ada dalam riwayat obrolan yang dapat dicari hingga dihapus. Untuk kredensial sementara, browser-encrypted one-time note mengurangi paparan jangka panjang.
Apakah pesan WhatsApp aman untuk kata sandi?
Enkripsi end-to-end melindungi pesan selama transmisi, dan pesan yang menghilang dapat menghapusnya secara otomatis setelah waktu tertentu—tetapi penerima masih dapat mengambil tangkapan layar, meneruskan, atau mencadangkan konten sebelum hilang. Kata sandi idealnya hanya dibagikan selama diperlukan—melalui one-time secret link, bukan utas obrolan permanen.
Apakah email lebih aman daripada chat untuk kata sandi?
Tidak. Email standar tidak memiliki enkripsi end-to-end secara default dan melewati beberapa server email. Setelah terkirim, kata sandi akan tersimpan tanpa batas di kotak masuk, folder terkirim, cache lokal, dan cadangan penyedia.
Apa itu rahasia satu kali (one-time secret)?
Rahasia satu kali adalah pesan yang tidak lagi tersedia setelah dilihat satu kali atau setelah waktu kedaluwarsa yang ditentukan—mengurangi salinan persisten di berbagai sistem. Lihat panduan kami tentang how one-time secret links work.
Referensi
- Verizon. 2026 Data Breach Investigations Report (DBIR). verizon.com/business/resources/reports/dbir/
- Verizon. 2026 Healthcare Data Breach Investigations Snapshot. verizon.com/business/resources/reports/2026-dbir-healthcare-snapshot.pdf
Bagikan rahasia tanpa meninggalkan jejak berbentuk obrolan
Chat sangat baik untuk koordinasi. Namun, chat adalah tempat penyimpanan yang buruk untuk kredensial, kunci, kode pemulihan, dan dokumen yang memang tidak dimaksudkan untuk disimpan selamanya.
PrivateNote dibangun untuk pola sebaliknya: enkripsi di browser, bagikan tautan, dan biarkan rahasia tersebut kedaluwarsa setelah tugasnya selesai—tanpa perlu akun bagi pengirim, dan tanpa teks biasa yang tersimpan di arsip yang dapat dicari selama bertahun-tahun.
Riwayat chat lebih sedikit. Metadata lebih sedikit. Kontrol lebih besar atas berapa lama sebuah rahasia ada secara online.
