Aplikasi web
Tempel rahasia, pilih kedaluwarsa dan batas baca, lalu bagikan tautan terenkripsi dari browser mana pun.
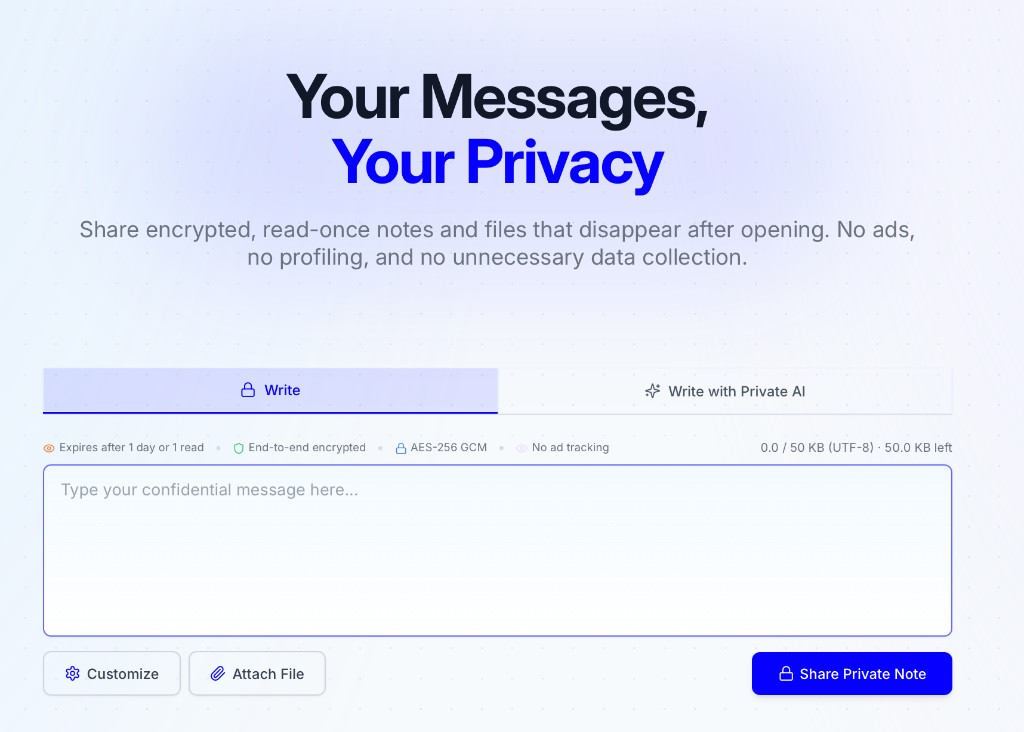
Buka privatenote.ai → tempel rahasia → bagikan tautan terenkripsi
PrivateNote berguna sebagai situs web, tetapi tim pengembang biasanya membutuhkan serah terima terenkripsi yang sama di dalam editor, agen AI lokal, skrip, dan penerapan yang terkendali. Halaman ini memetakan titik masuk tersebut dan batas kepercayaan di baliknya.
Pilih jalur yang paling dekat dengan tempat rahasia sudah berada. Setiap integrasi menggunakan kontrak enkripsi lokal yang sama.
Tempel rahasia, pilih kedaluwarsa dan batas baca, lalu bagikan tautan terenkripsi dari browser mana pun.
Buka privatenote.ai → tempel rahasia → bagikan tautan terenkripsi
Rahasia tanpa jejak dalam riwayat bash, pipe, dan CI/CD.
$ echo 'sk-live-...' | npx privatenote-cli --expire 1h --output-url-onlyhttps://privatenote.ai/note/a1b2c3d4#…
Alur kerja harian pengembang — panel samping, pilihan teks, dan papan klip tanpa keluar dari editor.
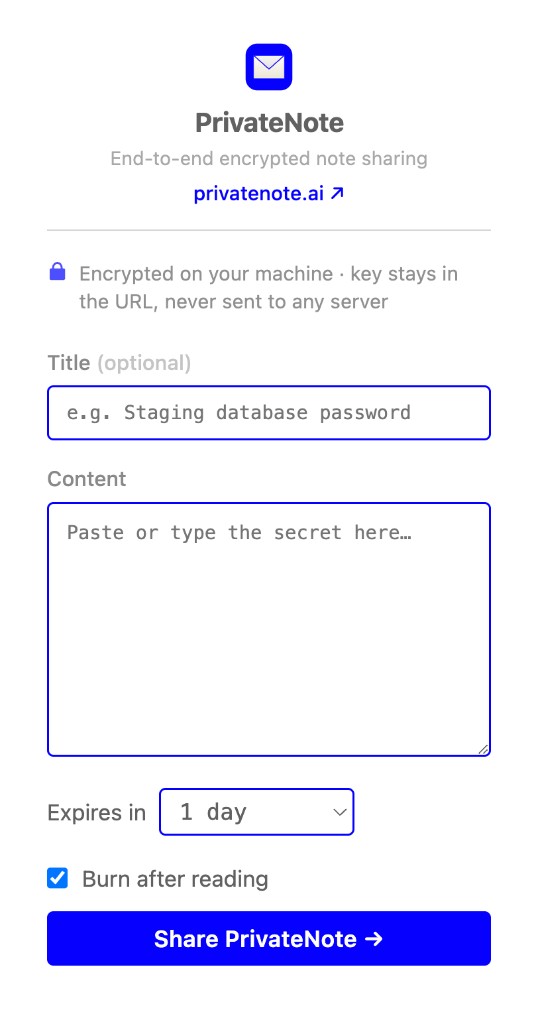
code --install-extension PrivateNote.privatenote-vscode
Enkripsi teks pilihan langsung di tempat — menu konteks, popup, dan Alt+Shift+P.
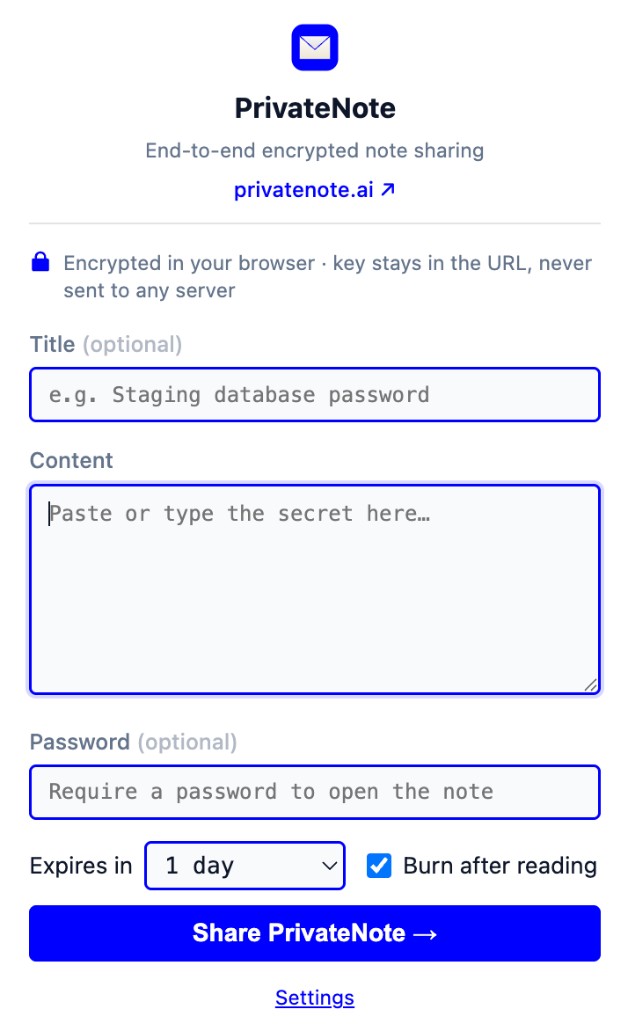
# Right-click selected text → Create PrivateNote
# Shortcut: Alt+Shift+P
Berikan agen AI alat create_private_note lokal untuk serah terima yang aman.
// pratinjau — jalur, bukan rahasiacreate_private_note({ "contentFilePath": "/absolute/path/secret.txt" })// setelah Anda menyetujuiconfirm_private_note({ "confirmationId": "cnfg_…" })
MCP plus keterampilan untuk OpenAI Codex CLI dan IDE.
codex mcp add privatenote -- npx -y privatenote-mcp
Resep
Mulai dari tugasnya — pilih integrasi yang sesuai dengan tempat rahasia berada dan cara rahasia itu perlu dipindahkan.
Salurkan rahasia GitHub Actions ke CLI dan ambil URL sekali pakai — jangan biarkan teks biasa masuk ke log alur kerja.
Pilih teks di Slack, email, atau tiket dan buat tautan terenkripsi tanpa membuka privatenote.ai terlebih dahulu.
Izinkan klien MCP memberikan jalur file ke create_private_note, menunggu persetujuan Anda, lalu memanggil confirm_private_note.
Sorot variabel lingkungan, kunci API, atau string koneksi di VS Code atau Cursor dan serahkan tanpa berpindah aplikasi — tautan masuk ke papan klip Anda.
Daftarkan server MCP sekali agar Codex dapat membuat tautan terenkripsi dalam alur kerja agen alih-alih menempelkan rahasia ke chat.
Gunakan aplikasi web jika penerima hanya membutuhkan tautan — atur kedaluwarsa, hapus setelah dibaca, dan kata sandi opsional di browser.
Yang berfungsi hari ini: arahkan CLI dan server MCP ke API Anda dengan PRIVATENOTE_API_BASE_URL, serta ekstensi VS Code dengan privatenote.apiBaseUrl. Pratinjau Docker Compose (docker-compose.yml) menjalankan tumpukan web + API lokal untuk evaluasi.
Hanya pratinjau — bukan runtime on-premise untuk produksi. Ekstensi Chrome ditetapkan tetap ke privatenote.ai dan tidak dapat menargetkan API yang dihosting sendiri; gunakan CLI (--insecure untuk http:// lokal), MCP, atau VS Code. Penerapan enterprise terkelola ada di peta jalan — hubungi kami jika Anda ingin memberi masukan sejak awal.
Kapan ini cocok
Tim pengembang masih saling bertukar kata sandi basis data, kode pemulihan, token API, detail serah terima dukungan, dan diagnostik khusus pelanggan. Rahasia itu sering berakhir di riwayat obrolan, komentar tiket, utas pull request, atau prompt AI karena jalur yang aman terlalu lambat.
PrivateNote dibuat agar jalur yang lebih aman menjadi cepat. Integrasi seharusnya terasa seperti membuat tautan, sementara implementasinya menjaga teks sensitif tetap terenkripsi sebelum mencapai server.
Model kepercayaan
Arsitektur
Setiap integrasi mengikuti batas yang sama. Teks biasa tidak pernah meninggalkan perangkat Anda dalam keadaan tidak terenkripsi; server tidak pernah menerima kunci dekripsi.
Enkripsi secara lokal
AES-256-GCM di perangkat Anda — browser, editor, terminal, atau proses MCP.
Unggah teks terenkripsi
Hanya byte terenkripsi dan metadata catatan (kedaluwarsa, hapus setelah dibaca) yang mencapai server.
Kunci di #fragment
Kunci dekripsi tetap berada di hash URL. Browser tidak mengirim fragmen dalam permintaan HTTP.
privatenote.ai/note/…#key
Teks biasa dienkripsi secara lokal sebelum diunggah.
Server menyimpan ciphertext dan metadata catatan, bukan kunci dekripsi.
Kunci tetap berada di fragmen URL, yang tidak dikirim dalam permintaan HTTP.
Batas baca dan kedaluwarsa ditegakkan oleh layanan catatan.
Semua jalur integrasi sebaiknya menjaga kontrak dasar yang sama: buat ciphertext secara lokal, unggah hanya apa yang perlu disimpan dan ditegakkan oleh server, lalu bagikan tautan yang membawa kunci dekripsi di luar permintaan.
Cara kerja enkripsiGunakan aplikasi web untuk berbagi sesekali, ekstensi editor untuk pekerjaan pengembang sehari-hari, CLI untuk skrip dan CI, serta MCP ketika agen membutuhkan primitif serah terima yang aman.

