Mengapa email tempat terburuk untuk mengirim rahasia
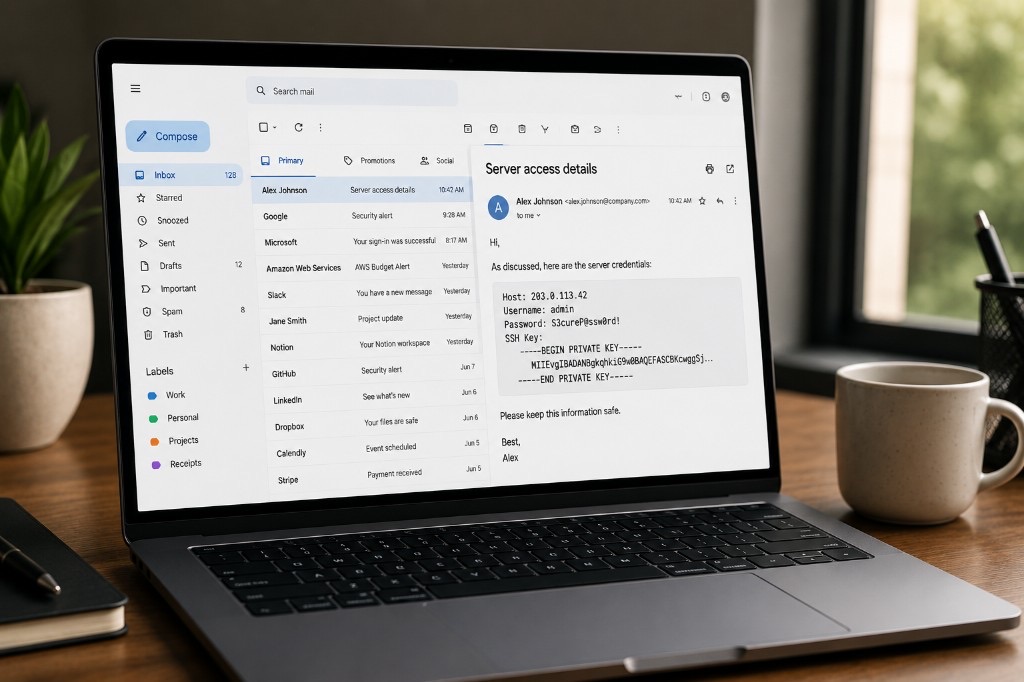
Email dibuat untuk mengantar pesan, bukan menghapusnya. Kata sandi, kunci API, dan kode pemulihan yang dikirim lewat email dapat bertahan selamanya di kotak masuk yang dapat dicari.
Poin utama
- Email creates durable copies across inboxes, backups, and devices.
- Forwarding, search, and sync keep secrets discoverable for years.
- Use browser-encrypted one-time links for credentials and recovery codes.
- Keep the transport channel separate from long-term storage.
Email telah menjadi cara utama untuk bertukar hampir segalanya—kontrak, kata sandi, kunci API, rincian bank, catatan medis, dokumen identitas, kata sandi Wi‑Fi, dan kode pemulihan. Sebagian besar dari kita mengirimkan informasi sensitif melalui email tanpa berpikir dua kali.
Email dibuat untuk mengirimkan pesan—bukan untuk membuatnya menghilang
Setelah Anda mengirim email, Anda sering kali kehilangan kendali atas ke mana email tersebut berakhir, berapa lama email tersebut disimpan, dan siapa yang akhirnya dapat mengaksesnya. Jika Anda mengirimkan sesuatu yang harus tetap pribadi, email biasanya adalah alat yang salah.
Email Anda tidak hanya ada di satu tempat
Banyak orang membayangkan email sebagai percakapan sederhana antara dua orang. Kenyataannya, setiap email biasanya ada di beberapa lokasi:
- kotak masuk Anda
- kotak masuk penerima
- cadangan penyedia layanan email
- salinan arsip
- perangkat yang tersinkronisasi
- sistem cadangan perusahaan
- file PST atau MBOX yang diekspor
- infrastruktur pemulihan bencana
Bahkan jika Anda menghapus email, salinannya mungkin tetap ada di tempat lain. Beberapa organisasi menyimpan email selama bertahun-tahun untuk memenuhi persyaratan hukum, regulasi, atau bisnis. Dalam praktiknya, sebuah email sering kali menjadi permanen.
Rahasia tidak bertahan lama
Hal yang paling berbahaya tentang email bukanlah hari ini. Melainkan lima tahun dari sekarang. Bayangkan Anda mengirim email kepada seseorang:
- kata sandi database produksi
- kunci API
- kredensial SSH
- detail login VPN
- frasa pemulihan mata uang kripto
Mungkin kredensial tersebut telah berubah sejak saat itu. Mungkin juga belum. Bertahun-tahun kemudian, email tersebut mungkin masih tersimpan di beberapa kotak masuk, dan dapat dicari dalam hitungan detik. Siapa pun yang mendapatkan akses ke salah satu akun tersebut tiba-tiba memiliki peta rahasia masa lalu Anda. Panduan kami tentang secrets you should never send in chat membahas risiko serupa dalam aplikasi perpesanan—email sering kali lebih buruk karena masa penyimpanannya lebih lama dan salinannya lebih banyak.
Email dirancang agar dapat dicari
Klien email modern sangat mahir dalam menemukan pesan lama. Cari password, API, atau confidential, dan pesan dari bertahun-tahun lalu akan muncul hampir seketika.
Ini adalah fitur yang fantastis untuk komunikasi sehari-hari. Namun, ini adalah fitur yang mengerikan untuk rahasia. Informasi sensitif seharusnya menjadi lebih sulit ditemukan seiring berjalannya waktu—bukan lebih mudah.
Meneruskan hanya butuh satu klik
Mungkin Anda mempercayai penerimanya. Itu tidak selalu cukup. Email secara rutin:
- diteruskan
- disalin ke dalam sistem ticketing
- ditempel ke dalam aplikasi chat
- dilampirkan ke email lain
- dibagikan kepada kontraktor
- disertakan dalam permintaan dukungan
Setelah sebuah rahasia meninggalkan kotak masuk Anda, Anda tidak lagi mengontrol berapa banyak salinan yang ada. Tidak seperti pengelola kata sandi atau layanan berbagi terenkripsi, email tidak memiliki konsep untuk mencabut akses setelah pengiriman.
AI semakin banyak memproses email
Alasan lain untuk berpikir matang sebelum mengirim informasi sensitif melalui email adalah karena penyedia email semakin banyak menggunakan sistem otomatis untuk memproses pesan. Sistem ini dapat membantu dalam:
- deteksi spam
- perlindungan phishing
- deteksi malware
- balasan cerdas
- kategorisasi kotak masuk
- cari
- fitur produktivitas
- penulisan dan peringkasan berbantuan AI
Penyedia berbeda secara signifikan dalam cara kerja fitur-fitur ini, data apa yang diproses, dan di bawah kebijakan privasi apa. Meskipun banyak penyedia telah memperkenalkan komitmen privasi yang lebih kuat dalam beberapa tahun terakhir, mengirim informasi sensitif melalui email tetap berarti mempercayakan informasi tersebut kepada sistem di luar kendali Anda. Jika tujuan Anda adalah meminimalkan paparan, mengurangi jumlah informasi sensitif yang dikirim melalui email adalah langkah pertama yang bijaksana.
Pemindaian regulasi juga merupakan bagian dari pembahasan
Privasi bukan lagi sekadar masalah teknis. Ini telah menjadi masalah kebijakan. Pada Juli 2026, Parlemen Eropa menyetujui perpanjangan kerangka hukum sementara yang memungkinkan penyedia layanan komunikasi tertentu untuk secara sukarela mendeteksi dan melaporkan materi pelecehan seksual anak (CSAM) hingga April 2028.
Kerangka kerja ini terutama berdampak pada layanan yang dapat mengakses konten pesan, seperti banyak penyedia email tradisional dan layanan komunikasi non-end-to-end encrypted lainnya. Untuk informasi lebih lanjut tentang arti pemungutan suara tersebut—dan mengapa lebih banyak suara "Tidak" daripada "Ya" tetap menghasilkan persetujuan—lihat penjelasan kami tentang Chat Control 1.0.
Tujuan yang dinyatakan adalah perlindungan anak, dan orang yang berpikiran sehat dapat berbeda pendapat mengenai keseimbangan yang tepat antara privasi dan keamanan publik. Meskipun demikian, diskusi ini mengilustrasikan poin penting: jika sebuah layanan dapat membaca pesan Anda, maka hukum, kebijakan, atau keputusan platform di masa mendatang dapat memengaruhi cara pesan tersebut diproses. Sebaliknya, layanan end-to-end encrypted secara fundamental berbeda karena penyedia tidak memiliki kunci kriptografi yang diperlukan untuk membaca kontennya.
Ada cara yang lebih baik untuk berbagi rahasia
Tidak setiap informasi perlu ada selamanya. Terkadang Anda hanya perlu mengirim sesuatu satu kali. Contohnya meliputi:
- kata sandi
- kunci API
- kode pemulihan
- lisensi perangkat lunak
- kredensial server
- pesan rahasia
Alih-alih mengirimkan ini secara langsung melalui email, kirimkan tautan terenkripsi satu kali. Penerima membuka tautan, membaca rahasia tersebut, dan data terenkripsi akan dihapus secara permanen. Khusus untuk kunci API, lihat panduan alur kerja kami tentang cara berbagi kunci API secara aman.
- Tidak ada riwayat kotak masuk.
- Tidak ada arsip yang dapat dicari.
- Tidak ada penerusan rahasia itu sendiri secara tidak sengaja.
- Tidak ada salinan yang terlupakan yang tersimpan di kotak masuk selama bertahun-tahun.
Enkripsi browser membuat perbedaan
Di PrivateNote, enkripsi terjadi di dalam browser Anda sebelum apa pun diunggah. Browser Anda mengenkripsi pesan secara lokal. Hanya ciphertext terenkripsi yang mencapai server kami. Kunci dekripsi tidak pernah meninggalkan perangkat Anda dan tidak pernah kami simpan.
Saat penerima membuka catatan, catatan tersebut dapat dikonfigurasi untuk hancur sendiri setelah pembacaan pertama yang berhasil atau kedaluwarsa secara otomatis setelah periode yang dipilih. Itu berarti tidak ada email permanen berisi rahasia yang menunggu untuk ditemukan bertahun-tahun kemudian. Anda dapat mengirim pesan rahasia tanpa membuat akun, atau baca cara kerja PrivateNote untuk model enkripsi lengkap.
Uji praktisnya sederhana: dapatkah penyedia memperoleh kunci dekripsi atau teks biasa? Jika ya, sistem tersebut tidak benar-benar end-to-end encrypted. Email gagal dalam pengujian tersebut berdasarkan desainnya.
Alat yang tepat untuk informasi yang tepat
Email tetap menjadi salah satu teknologi komunikasi paling berguna yang pernah diciptakan. Email sangat baik untuk percakapan, faktur, buletin, dan komunikasi bisnis sehari-hari.
Email bukanlah tempat yang ideal untuk informasi yang seharusnya menghilang setelah tujuannya terpenuhi. Kata sandi, kode pemulihan, kunci API, dokumen rahasia, dan informasi sensitif lainnya layak mendapatkan mekanisme berbagi yang dirancang dengan mengutamakan privasi.
Terkadang rahasia yang paling aman adalah rahasia yang sudah tidak ada lagi.
Bagikan rahasia tanpa meninggalkannya di kotak masuk siapa pun
Buat catatan satu kali yang terenkripsi di browser Anda. Kirim tautannya melalui email jika perlu—rahasia itu sendiri tetap berada di luar utas.
Coba PrivateNote ->