Berbagi file terenkripsi dan berbagi file aman: apa bedanya?
Apa perbedaannya?
TLS dan enkripsi di browser sama-sama disebut berbagi file aman, tetapi cara kerjanya berbeda. Pelajari di mana enkripsi berlangsung, mengapa itu penting, dan cara memilih.
Poin utama
- “Secure” marketing often means TLS in transit—not zero-access storage.
- Browser encryption before upload changes what the provider can read.
- Know where keys live and who can decrypt after upload.
- Match the tool to the threat: casual privacy vs. hostile provider access.
Saat orang mencari "berbagi file aman," mereka sering berasumsi bahwa setiap layanan yang menawarkan HTTPS atau enkripsi TLS melindungi file mereka dengan cara yang sama. Sayangnya, hal itu tidak benar.
Dua layanan dapat sama-sama mengiklankan "transfer file terenkripsi" namun menawarkan jaminan privasi yang sangat berbeda. Perbedaannya terletak sepenuhnya pada di mana enkripsi terjadi. Memahami perbedaan ini menjelaskan mengapa beberapa layanan dapat memeriksa, mengindeks, dan memproses file Anda, sementara yang lain tidak bisa.
Dua jenis enkripsi
Ada dua cara utama layanan berbagi file modern melindungi data Anda.
1. Enkripsi transport (TLS)
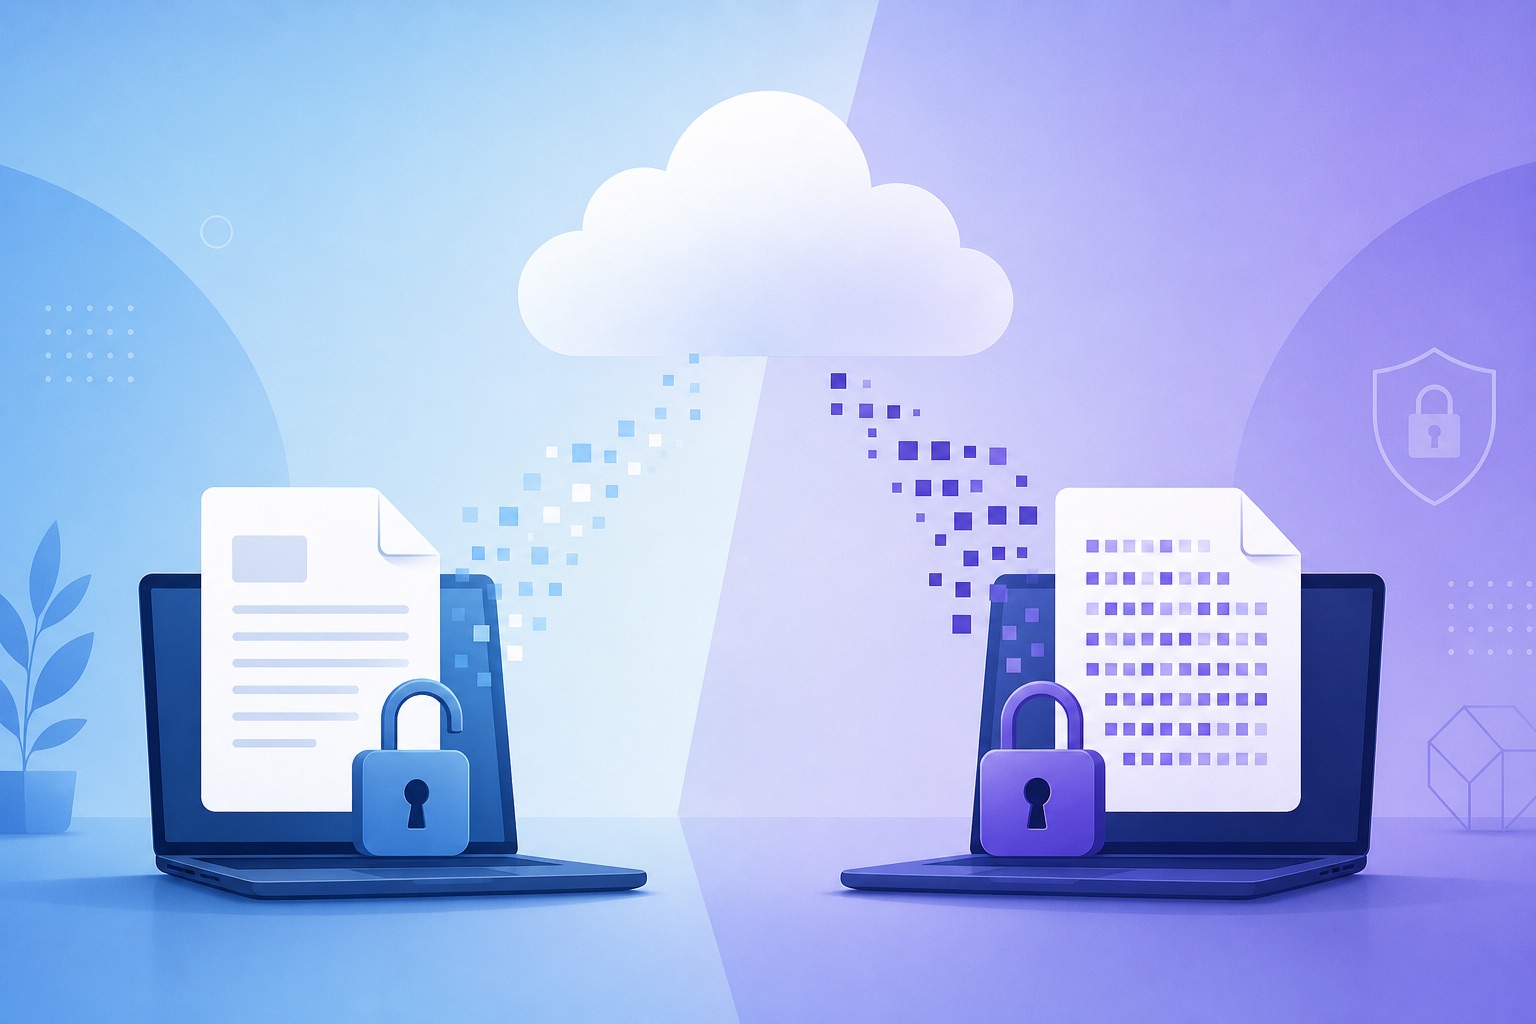
Ini adalah enkripsi standar yang digunakan oleh hampir setiap situs web di Internet saat ini. Saat Anda mengunggah file, browser Anda membangun koneksi Transport Layer Security (TLS) yang aman dengan server host. Koneksi tersebut dienkripsi saat file Anda berpindah melalui jaringan, melindungi Anda dari penyerang di Wi-Fi publik, router yang disusupi, atau siapa pun yang mengintip lalu lintas jaringan.
Perangkat Anda
Original file (plaintext)
Server host
Receives readable file
- TLS sangat penting, dan setiap layanan bereputasi harus menggunakannya.
- Setelah unggahan mencapai server, penyedia menerima file teks asli (plaintext).
- Sejak saat itu, tergantung pada kebijakannya, layanan tersebut dapat menyimpan file, membuat pratinjau, mengindeks konten, memindai malware, atau menggunakan metadata untuk analitik.
- Banyak penyedia juga mengenkripsi file "at rest." Hal itu melindungi dari pencurian fisik disk—tetapi layanan tersebut tetap memegang kunci dan dapat membaca file Anda.
Kerentanan inti dari penyimpanan cloud tradisional: server hanya dapat mengenkripsi apa yang sudah berhasil dibacanya.
2. Enkripsi sisi browser
Pendekatan yang secara fundamental berbeda adalah mengenkripsi file sebelum file tersebut meninggalkan perangkat Anda. Alih-alih mengunggah file asli, browser Anda menggunakan API kriptografi lokal untuk mengenkripsinya. Server hanya menerima ciphertext—data yang tampak acak dan tidak berguna tanpa kunci dekripsi.
Browser Anda
Encrypts locally first
Muatan terenkripsi
Unreadable without key
Server host
Stores ciphertext only
- Enkripsi sisi browser tidak menggantikan TLS—ia melengkapinya.
- TLS tetap melindungi koneksi dari penyadap di tingkat jaringan.
- Server penyedia tidak menerima apa pun selain ciphertext yang tidak terbaca karena mereka tidak pernah menerima teks asli atau kunci dekripsi.
Mengapa perbedaan ini penting
Misalkan Anda membagikan data yang sangat sensitif: kontrak hukum, spreadsheet keuangan, kode sumber milik perusahaan, catatan medis, atau dokumen bisnis rahasia.
Dengan enkripsi hanya pada saat transmisi (transport-only), privasi Anda bersifat kontraktual. Anda harus memercayai implementasi penyedia, kontrol akses karyawan, serta kebijakan perusahaan saat ini dan di masa mendatang.
Dengan enkripsi sisi browser, privasi Anda bersifat arsitektural. Penyedia hanya menyimpan ciphertext terenkripsi. Bahkan jika mereka diretas, menerima surat perintah pengadilan, atau mengubah model bisnis mereka, mereka tidak dapat menyerahkan teks asli yang tidak pernah mereka miliki.
Dengan enkripsi hanya pada saat transmisi, privasi Anda bersifat kontraktual. Dengan enkripsi sisi browser, privasi Anda bersifat arsitektural.
Pengingat terbaru: faktor kepercayaan
Dalam 2025, WeTransfer memperbarui Ketentuan Layanan mereka dengan bahasa yang tampak memberikan hak luas atas konten yang diunggah, termasuk untuk meningkatkan sistem pembelajaran mesin yang digunakan dalam moderasi konten.
Perubahan tersebut memicu reaksi keras segera dari para seniman, jurnalis, dan profesional kreatif yang takut kekayaan intelektual mereka akan digunakan untuk melatih sistem AI. WeTransfer dengan cepat mengklarifikasi bahwa konten pelanggan tidak digunakan untuk pelatihan AI dan menghapus bahasa yang membingungkan tersebut—tetapi insiden ini menyoroti pelajaran penting:
Jika penyedia menerima file Anda dalam bentuk teks asli, Anda sepenuhnya bergantung pada janji mereka. Ketika penyedia hanya menyimpan ciphertext terenkripsi, tingkat kepercayaan yang harus Anda berikan kepada mereka diminimalkan secara struktural. Arsitektur inilah yang menegakkan privasi.
Bagaimana PrivateNote menangani berbagi file
Enkripsi berbasis browser modern menggabungkan beberapa blok bangunan kriptografi yang mapan untuk menjaga keamanan data tanpa mengandalkan kepercayaan pada server.
Pembuatan dan isolasi kunci
Saat pengguna bersiap untuk membagikan file, PrivateNote menghasilkan kunci simetris acak yang aman secara kriptografi langsung di browser menggunakan Web Crypto API.
Kunci ini tidak pernah dikirim ke infrastruktur kami. Sebaliknya, kunci ini ditambahkan ke tautan berbagi sebagai fragmen URL (bagian setelah simbol `#`):
https://privatenote.ai/note/your-note-id#your-secret-keySecara desain, browser web tidak pernah mengirimkan fragmen URL ke server web selama permintaan HTTP. Perilaku ini ditentukan oleh standar URL dan telah berfungsi seperti ini selama puluhan tahun. Kunci dekripsi tetap berada di browser penerima.
Enkripsi streaming terautentikasi
Alih-alih mengunggah data mentah, browser mengenkripsi file sebelum menyentuh jaringan. Karena PrivateNote mendukung lampiran besar, ia menggunakan enkripsi streaming berbasis potongan (chunked): file dienkripsi blok demi blok (biasanya dalam potongan multi-megabyte) sehingga unggahan besar tidak perlu memuat seluruh file ke dalam memori sekaligus.
Akun Free dapat melampirkan file hingga 25 MB; akun Premium mendukung muatan yang jauh lebih besar (hingga 1 GB per file). Dalam semua kasus, hanya ciphertext yang mencapai server kami.
Implementasi ini mengandalkan AES-GCM (Authenticated Encryption with Associated Data), yang menyediakan kerahasiaan sekaligus integritas:
- Kerahasiaan — muatan tidak dapat dibaca tanpa kunci.
- Integritas — manipulasi terhadap ciphertext saat disimpan akan terdeteksi dan ditolak selama dekripsi di sisi klien.
- Saat perlindungan kata sandi diaktifkan, kunci yang diturunkan dari kata sandi dibuat menggunakan algoritma memory-hard seperti Argon2id, membuat upaya tebakan brute-force menjadi tidak praktis.
Metadata apa yang masih ada
Arsitektur keamanan yang ketat harus mengakui batasannya. Enkripsi di sisi browser melindungi isi file Anda, tetapi metadata tertentu tetap terlihat oleh jaringan dan layanan:
- Stempel waktu unggah dan unduh.
- Perkiraan ukuran muatan terenkripsi.
- Kedaluwarsa, batas tampilan, dan jendela akses file.
- Alamat IP penerima saat mereka mengunduh (terlihat oleh server web yang mengarahkan permintaan).
Sistem yang berfokus pada privasi meminimalkan metadata sejauh mungkin, tetapi tidak ada layanan berbasis web yang dapat menghilangkannya sepenuhnya. PrivateNote memperlakukan metadata dengan disiplin retensi yang sama dengan muatan terenkripsi—dihapus saat catatan kedaluwarsa atau dihapus.
Pertukaran nilai (trade-offs) dari privasi sejati
Enkripsi di sisi browser menawarkan privasi konten maksimal, tetapi hal ini disertai dengan pertukaran nilai yang disengaja:
- Tidak ada pemindaian malware di sisi server — karena server tidak dapat membaca file, server tidak dapat memindainya dari virus. Percayalah pada pengirim.
- Tidak ada pratinjau yang dihasilkan server — thumbnail dan pratinjau dokumen dirender secara lokal di browser penerima setelah dekripsi, bukan di server.
- Tidak ada pemulihan kata sandi atau kunci — jika Anda kehilangan tautan atau kunci enkripsi, penyedia tidak dapat memulihkan file tersebut. Tidak ada fitur "Lupa kata sandi" untuk data yang tidak dapat diakses oleh host.
Memilih layanan yang tepat
Tidak semua transfer file memerlukan enkripsi sisi browser yang ketat. Foto liburan santai bersama keluarga mungkin cukup dengan enkripsi transportasi saja.
Jika Anda membagikan kekayaan intelektual, perjanjian hukum, atau data pribadi yang sensitif, ajukan satu pertanyaan arsitektural:
Apakah layanan tersebut menerima file asli saya, atau hanya versi terenkripsinya saja?
Satu perbedaan tersebut menentukan siapa yang secara teknis dapat mengakses data Anda—tidak hanya hari ini, tetapi seiring berkembangnya kebijakan perusahaan, kepemilikan, dan hukum privasi dari waktu ke waktu.
Bagikan file tanpa menyerahkan plaintext ke server
Transfer file aman PrivateNote menggunakan model enkripsi sisi browser yang sama dengan catatan yang menghilang: enkripsi secara lokal, unggah ciphertext, bagikan kunci dalam fragmen URL, dan atur kedaluwarsa akses sesuai keinginan Anda.
Model pengiriman di balik tautan: apa itu tautan rahasia sekali pakai.
Coba transfer file aman