10 أسرار يجب ألا ترسلها أبدًا في الدردشة
وماذا تستخدم بدلاً من ذلك
من Slack و Microsoft Teams إلى WhatsApp و Messenger، أصبح الدردشة هي الطريقة الافتراضية لتبادل المعلومات. فهي سريعة ومريحة وتُبقي الفرق على توافق تام. ولكن لسوء الحظ، أصبحت أيضاً مقبرة رقمية للبيانات شديدة الحساسية—التي يتم مشاركتها في لحظة استسهال، ثم تُنسى.
أهم النقاط
- Chat apps are built to retain context—not to forget credentials.
- Passwords, API keys, seed phrases, and recovery codes do not belong in chat.
- Use one-time encrypted links for human-to-human secret handoffs.
- Rotate anything that was already pasted into a durable thread.
تقدم العديد من تطبيقات الدردشة الحديثة تشفيرًا قويًا أثناء النقل أو حتى تشفيرًا من طرف إلى طرف. يحمي التشفير الرسائل أثناء انتقالها بين الأجهزة. لكن المشكلة الأكبر تكمن فيما يحدث بعد ذلك. فبمجرد دخول سر ما إلى الدردشة، فإنه غالبًا ما يظل قابلاً للبحث لشهور أو سنوات عبر أنظمة متعددة.
هذا الاستمرار يخلق بصمة رقمية كبيرة بشكل مفاجئ. يمكن للمعلومات الحساسة أن تظل موجودة في أماكن مثل سجل الدردشة القابل للبحث، والنسخ الاحتياطية السحابية، وتصديرات مساحة العمل، ومعاينات الإشعارات، ولقطات الشاشة، والأجهزة المتزامنة.
وفقًا لـ تقرير Verizon لعام 2026 حول تحقيقات خرق البيانات، فإن 62% من الخروقات تتضمن العنصر البشري—سرقة بيانات الاعتماد، والتصيد الاحتيالي، والهندسة الاجتماعية، وإساءة الاستخدام، والأخطاء البسيطة. لا يمكن للتكنولوجيا وحدها منع هذه الحوادث إذا تمت مشاركة المعلومات الحساسة بإهمال.
يعتمد النهج الأكثر أمانًا على مبدأ بسيط: شارك المعلومات فقط عند الحاجة، وتأكد من تلاشيها بعد العرض الأول. هذا هو النموذج الذي تقوم عليه روابط الأسرار لمرة واحدة—وهذا هو السبب في أن PrivateNote يعامل عمر الملاحظة كجزء من الأمان، وليس مجرد فكرة ثانوية.
ورقة الغش الأمنية للمرجعية السريعة
لا ترسل أبدًا
كلمات المرور
المخاطرة
مفهرسة في سجل الدردشة الدائم والسجلات القابلة للبحث.
النهج الأفضل
لا ترسل أبدًا
رموز الاسترداد
المخاطرة
يتجاوز المصادقة متعددة العوامل بشكل دائم وفعال.
النهج الأفضل
مدير كلمات مرور مخصص أو ملاحظة لمرة واحدة.
لا ترسل أبدًا
مفاتيح API
المخاطرة
اللصق العرضي في القنوات العامة يعرض بيئات الإنتاج للخطر.
النهج الأفضل
ملاحظة آمنة ذاتية التدمير مع تشفير من جانب العميل.
لا ترسل أبدًا
المستندات
المخاطرة
تترك نسخًا مستمرة مبعثرة في مجلدات التنزيل المحلية.
النهج الأفضل
نقل ملف مشفر مؤقت مع وصول محدود.
لماذا لا تُعد الدردشة مديرًا للأسرار
تم تصميم منصات المراسلة للتواصل، وليس لإدارة الأسرار. غرضها هو الحفاظ على المحادثات عبر الأجهزة، ومزامنة السجل، ودعم البحث، وإنشاء النسخ الاحتياطية، والاحتفاظ بسجلات التعاون.
تصبح هذه الميزات نفسها عبئًا عندما يتم مشاركة بيانات الاعتماد أو أصول الشركة. تظل المعلومات متاحة لفترة طويلة بعد أن تؤدي غرضها. توضح مقالتنا حول نصوص مكان العمل والاكتشاف القانوني كيف يمكن للرسائل المكتوبة بعفوية أن تعيش لسنوات بعد سياقها الأصلي.
يتبع السر لمرة واحدة نموذجًا مختلفًا: اجعل المعلومات متاحة فقط للفترة القصيرة التي تكون فيها مطلوبة بالفعل—ثم قم بإزالة الوصول من جانب الخادم عن طريق التصميم.
عمر البيانات: الدردشة التقليدية مقابل PrivateNote
الفرق ليس في ما إذا كانت الرسالة مشفرة أثناء النقل، بل في ما إذا كان السر لا يزال موجودًا في أي مكان بعد قراءته.
مقارنة عمر البيانات
سير عمل الدردشة التقليدية
تتراكم البيانات في كل خطوة
- كلمة المرور
- Slack / Teams
- مخزنة
- قابلة للبحث
- نسخ احتياطية
- بعد سنوات
سير عمل PrivateNote
يتم التشفير لمرة واحدة، ويُحذف بعد القراءة
- كلمة المرور
- التشفير في المتصفح
- رابط لمرة واحدة
- تمت المشاهدة
- محذوف من الخادم
أسرار 10 يجب حظرها من تطبيقات الدردشة الخاصة بك
1. كلمات مرور الحسابات
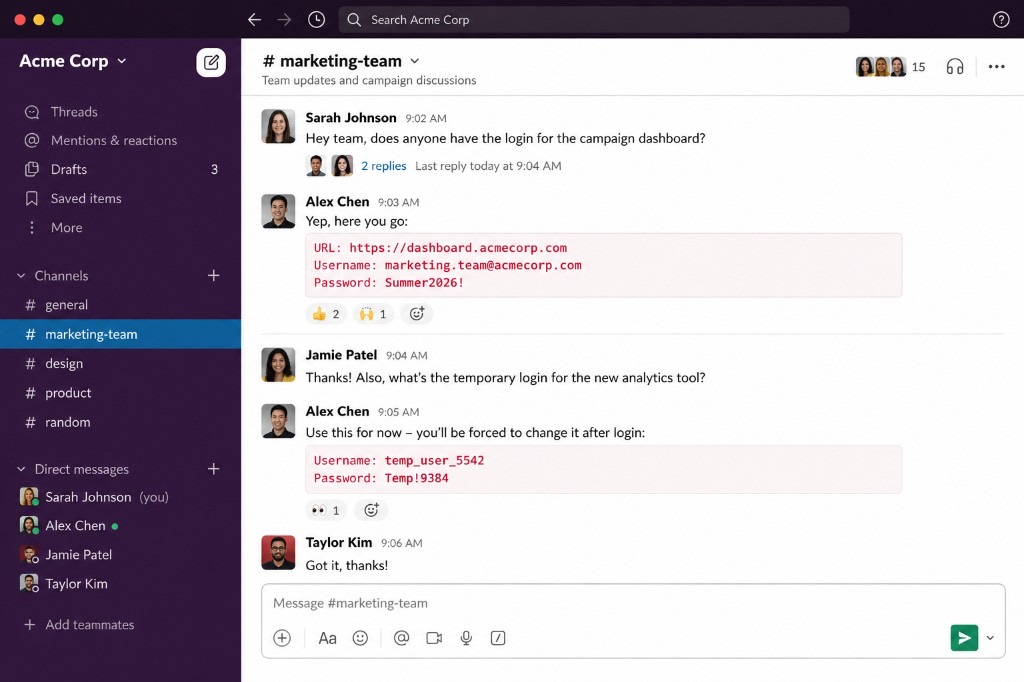
لقد رأينا جميعاً هذا الموقف: "مهلاً، ما هو اسم المستخدم وكلمة المرور لحساب التسويق المشترك مجدداً؟" تليها إجابة بنص صريح. حتى لو كنت تثق بزميلك تماماً، فإن كلمة المرور هذه أصبحت الآن مفهرسة في سجل مساحة العمل، ومخزنة مؤقتاً في بيانات التطبيق المحلية، ومن المحتمل أن تكون مرئية في معاينات البريد الإلكتروني أو الإشعارات.
إذا تمكن مهاجم من اختراق سجل الدردشة هذا بعد أشهر، فسيحصل على وصول نشط إلى حسابك.
بدلاً من ذلك — أرسل رابطاً لمرة واحدة مشفراً عبر المتصفح. بمجرد أن يفتحه المستلم ويستخرج كلمة المرور، يتم حذف النص المشفر من الخادم المضيف. هل تحتاج إلى كلمة مرور قوية أولاً؟ استخدم مولد كلمات المرور الخاص بنا.
2. أكواد استرداد المصادقة متعددة العوامل (MFA)
عند تفعيل MFA، تقوم الخدمات بإنشاء أكواد نسخ احتياطي للطوارئ. ولأن المستخدمين يخشون فقدان الوصول، فإنهم غالباً ما يلصقون هذه الأكواد في دردشة مع زميل—أو يرسلونها إلى مساحة الدردشة الشخصية الخاصة بهم.
أكواد الاسترداد هي مفاتيح رئيسية احتياطية. والتعامل معها كنص عادي يبطل الغرض الكامل من فرض الأمن متعدد العوامل.
بدلاً من ذلك — قم بتخزينها في مدير كلمات مرور مخصص. إذا كان لابد من مشاركتها أثناء تسليم الحساب، فاستخدم ملاحظة مؤقتة للعرض لمرة واحدة حتى لا يظل السر مخزناً بشكل دائم في سجل الدردشة.
3. مفاتيح API الخاصة بالإنتاج
يتبادل المطورون بشكل روتيني مفاتيح API، أو رموز الوصول، أو أسرار الخدمات السحابية عبر الدردشة لإصلاح مشكلة سريعة. يقوم GitHub Secret Scanning باكتشاف بيانات الاعتماد المكشوفة في المستودعات العامة باستمرار—وهو دليل على مدى تكرار تسرب الأسرار عن طريق الخطأ.
عملية لص واحدة بالخطأ في القناة الخطأ يمكن أن تكشف مجموعات قواعد بيانات حية أو مسارات الفوترة.
بدلاً من ذلك — قم بتوجيه الرموز عبر ملاحظة مشفرة من جانب العميل تنتهي صلاحيتها تلقائياً بعد عرضها لمرة واحدة.
4. مفاتيح SSH الخاصة
مفتاحك الخاص هو هويتك للبنية التحتية للخادم. لا ينبغي أبداً أن يوجد داخل تطبيق مراسلة. نسخ مفتاح خاص يعني أن نسخة منه تعيش الآن خارج بيئتها الآمنة المقصودة—وقد تستمر في سجل الدردشة، أو النسخ الاحتياطية، أو على أجهزة المستلمين.
بدلاً من ذلك — إذا كان لا بد من نقل مفتاح بشكل آمن، فاستخدم حمولة مشفرة للعرض لمرة واحدة تحذف نفسها من الخادم المضيف بعد التسليم.
5. روابط الدعوة وإعادة التعيين
يقوم الأشخاص باستمرار بإرسال روابط الإعداد والمهام الإدارية المؤقتة في قنوات الدردشة:
- روابط تعيين مضيفي Zoom
- رموز وصول مشرفي Google Meet
- دعوات الانضمام إلى Stripe
- دعوات امتيازات المسؤول
- روابط إعادة تعيين كلمة المرور
بدلاً من ذلك — قم بتسليم روابط الانضمام ذات الامتيازات العالية عبر ملاحظة تُستخدم لمرة واحدة حتى لا يمكن جمعها من السجلات التاريخية في حال تُركت دون استخدام.
6. عبارات استرداد العملات الرقمية
تتحكم عبارة الاسترداد المكونة من 12 أو 24 كلمة في محفظتك بالكامل. إذا تم اختراق حساب الدردشة الخاص بك بعد سنوات، يمكن لعمليات الكشط الآلية فحص المحادثات التاريخية بحثًا عن عبارات تطابق تنسيقات كلمات الاسترداد. إذا سُرقت عبارة الاسترداد الخاصة بك، فقد تفقد أصولك بشكل دائم.
بدلاً من ذلك — تجنب تمامًا نقل عبارات الاسترداد رقميًا. إذا أجبرتك حالة طوارئ قصوى على ذلك، فاستخدم ملاحظة مشفرة تفرض الحذف الفوري بمجرد القراءة للحد من التعرض للخطر.
7. بيانات تسجيل الدخول المؤقتة
غالبًا ما تشارك مكاتب الدعم الفني بيانات الاعتماد الأولية أثناء عملية انضمام الموظفين. وبينما يُطلب من المستخدم عادةً تغيير كلمة المرور عند تسجيل الدخول لأول مرة، تظل بيانات الاعتماد المؤقتة قابلة للبحث في سجل الدردشة. إذا تأخر المستخدم في تغييرها — أو سمح النظام بإعادة استخدام كلمة المرور — تظل تلك الرسالة ثغرة أمنية نشطة.
بدلاً من ذلك — قم بتسليم بيانات الاعتماد المؤقتة من خلال ملاحظة مشفرة عبر المتصفح تنتهي صلاحيتها بعد عرضها.
8. المعلومات المالية والمصرفية
يبدو لصق أرقام IBAN الخاصة بالشركات، أو تفاصيل التحويلات البرقية، أو المستندات الضريبية، أو تأكيدات الدفع في الدردشة أمرًا غير ضار لأن رقم IBAN وحده ليس كلمة مرور. ومع ذلك، عندما يجمع المهاجمون التفاصيل المصرفية مع المحادثات الشخصية الموجودة في سجل الدردشة، فإنهم يحصلون على السياق اللازم لشن هجمات تصيد واحتيال فواتير مقنعة.
بدلاً من ذلك — افصل التفاصيل المالية عن المحادثات اليومية. شاركها عبر قنوات مشفرة تزيل إمكانية الوصول بمجرد التحقق من المعاملة.
9. نسخ المستندات الشخصية
هل تحتاج إلى إرسال نسخة سريعة من جواز سفرك أو رخصة القيادة أو عقد عملك إلى الموارد البشرية؟ إن وضع تلك الـ PDF في نافذة الدردشة ينسخ بيانات هوية حساسة للغاية عبر النسخ الاحتياطية السحابية، ومعارض الصور المحلية في الهاتف، ومجلدات سطح المكتب المتزامنة.
بدلاً من ذلك — استخدم نقل الملفات الآمن مع تشفير من جانب المتصفح — عملية تنزيل واحدة، ثم يتم مسح الملف من خادم الاستضافة وفقًا لإعدادات الوصول الخاصة بك.
10. معلومات الأعمال السرية
تنتشر عروض الاستراتيجيات الداخلية، ومقترحات التسعير غير المعلنة، والمسودات القانونية، ومستندات الاستحواذ باستمرار عبر قنوات الفريق. لا تأتي تسريبات البيانات دائمًا من مخترقين خارجيين؛ فأحيانًا تحدث لأن موظفًا دعا عن غير قصد ضيفًا خارجيًا إلى قناة تحتوي على سنوات من الاستراتيجيات الداخلية.
بدلاً من ذلك — شارك أصول الشركة الحساسة باستخدام ملاحظات مشفرة ذات تواريخ انتهاء صلاحية تلقائية صارمة ونوافذ وصول محدودة.
للأسرار عمر افتراضي
يحمي التشفير الأسرار أثناء النقل. بينما تحمي صلاحية الانتهاء منها بمرور الوقت. تتجاهل معظم تطبيقات الدردشة هذا الجزء الثاني تمامًا.
عندما تستخدم PrivateNote، فإنك تغير الوضع الأمني عن طريق التصميم. فبدلاً من الاعتماد على المستخدمين لتذكر حذف الرسائل الحساسة لاحقًا، فإنك تفرض العمر الافتراضي للسر. يقرأ المستلم الرسالة مرة واحدة — ثم تختفي من الخادم.
- لا يوجد أثر دائم: لا يحتوي سجل الدردشة أو الأرشيف القابل للبحث على السر الخام.
- تقليل نطاق الضرر: إذا تم اختراق جهاز كمبيوتر محمول أو حساب دردشة لاحقًا، فلن تكون هناك كلمات مرور قديمة موجودة في السجلات لجمعها.
- تخفيف الخطأ البشري: يتعامل النظام مع تقليل البيانات تلقائيًا، مما يلغي الحاجة إلى تذكر حذف الرسائل الحساسة يدويًا.
الأمن في الجوهر: كيف يعمل PrivateNote
يقوم PrivateNote بتشفير رسالتك مباشرة في متصفحك قبل رفعها. يخزن الخادم فقط النص المشفر. يوجد مفتاح فك التشفير في جزء URL—وهو الجزء الذي يلي `#`—والذي لا ترسل المتصفحات إلى خوادم الويب كجزء من طلبات HTTP. لا يتلقى الخادم مفتاح فك التشفير أبدًا.
بمجرد فتح الملاحظة وفقًا للإعدادات التي اخترتها، يتم حذف النص المشفر من الخادم. بالنسبة لكلمات المرور، ومفاتيح API، ورموز الاسترداد، وبيانات الاعتماد المؤقتة، فإن تحديد عمر البيانات لا يقل أهمية عن تشفير البيانات نفسها. تحافظ الدردشات على المحادثات، بينما يحد PrivateNote من العمر الافتراضي للأسرار.
أسئلة شائعة
هل إرسال كلمات المرور عبر Slack آمن؟
يقوم Slack بتشفير البيانات أثناء النقل وأثناء السكون، ولكن تظل كلمات المرور في سجل الدردشة القابل للبحث حتى يتم حذفها. بالنسبة لبيانات الاعتماد المؤقتة، فإن الملاحظة التي تُستخدم لمرة واحدة والمشفرة عبر المتصفح تقلل من احتمالية التعرض لها على المدى الطويل.
هل رسائل WhatsApp آمنة لكلمات المرور؟
يحمي التشفير من طرف إلى طرف الرسائل أثناء الإرسال، ويمكن للرسائل المختفية حذفها تلقائيًا بعد وقت محدد—ولكن لا يزال بإمكان المستلمين التقاط لقطة شاشة، أو إعادة توجيه المحتوى، أو نسخه احتياطيًا قبل اختفائه. من الناحية المثالية، يجب مشاركة كلمات المرور فقط للمدة اللازمة—من خلال رابط سري لمرة واحدة، وليس عبر سلسلة دردشة دائمة.
هل البريد الإلكتروني أكثر أمانًا من الدردشة لكلمات المرور؟
لا. يفتقر البريد الإلكتروني القياسي إلى التشفير من طرف إلى طرف بشكل افتراضي ويمر عبر خوادم بريد متعددة. وبمجرد تسليمه، تظل كلمة المرور في صناديق الوارد، والمجلدات المرسلة، وذاكرة التخزين المؤقت المحلية، ونسخ المزود الاحتياطية إلى أجل غير مسمى.
ما هو السر لمرة واحدة؟
السر لمرة واحدة هو رسالة تصبح غير متاحة بعد مشاهدتها مرة واحدة أو بعد وقت انتهاء محدد—مما يقلل من النسخ المستمرة عبر الأنظمة. راجع دليلنا حول كيفية عمل روابط الأسرار لمرة واحدة.
المراجع
- Verizon. تقرير تحقيقات خرق البيانات 2026 (DBIR). verizon.com/business/resources/reports/dbir/
- Verizon. لمحة عن تحقيقات خرق بيانات الرعاية الصحية 2026. verizon.com/business/resources/reports/2026-dbir-healthcare-snapshot.pdf
شارك الأسرار دون ترك أثر يشبه الدردشة
الدردشة ممتازة للتنسيق، لكنها مخزن سيئ لبيانات الاعتماد، والمفاتيح، ورموز الاسترداد، والمستندات التي لم يكن من المفترض أن تستمر.
تم بناء PrivateNote للنمط المعاكس: التشفير في المتصفح، مشاركة رابط، وترك السر ينتهي عندما تنتهي مهمته—دون الحاجة إلى حساب للمرسل، ودون وجود نص صريح في أرشيف قابل للبحث لسنوات.
سجل دردشة أقل. بيانات وصفية أقل. تحكم أكبر في مدة وجود السر عبر الإنترنت.
