مشاركة الملفات المشفّرة مقابل مشاركة الملفات الآمنة
ما الفرق؟
يُطلق على كل من TLS والتشفير من جانب المتصفح اسم "مشاركة الملفات الآمنة". لكنهما ليسا الشيء نفسه. تعرف على مكان حدوث التشفير، ولماذا يهم ذلك، وكيف تختار.
أهم النقاط
- “Secure” marketing often means TLS in transit—not zero-access storage.
- Browser encryption before upload changes what the provider can read.
- Know where keys live and who can decrypt after upload.
- Match the tool to the threat: casual privacy vs. hostile provider access.
عندما يبحث الأشخاص عن "مشاركة الملفات الآمنة"، غالبًا ما يفترضون أن كل خدمة تقدم HTTPS أو تشفير TLS تحمي ملفاتهم بنفس الطريقة. لسوء الحظ، هذا ليس صحيحًا.
يمكن لخدمتين أن تعلنا عن "نقل الملفات المشفر" بينما تقدمان ضمانات خصوصية مختلفة تمامًا. يكمن الاختلاف تمامًا في مكان حدوث التشفير. وفهم هذا التمييز يوضح سبب قدرة بعض الخدمات على فحص ملفاتك وفهرستها ومعالجتها، بينما لا تستطيع خدمات أخرى القيام بذلك ببساطة.
نوعا التشفير
هناك طريقتان أساسيتان تحمي بهما خدمات مشاركة الملفات الحديثة بياناتك.
1. تشفير النقل (TLS)
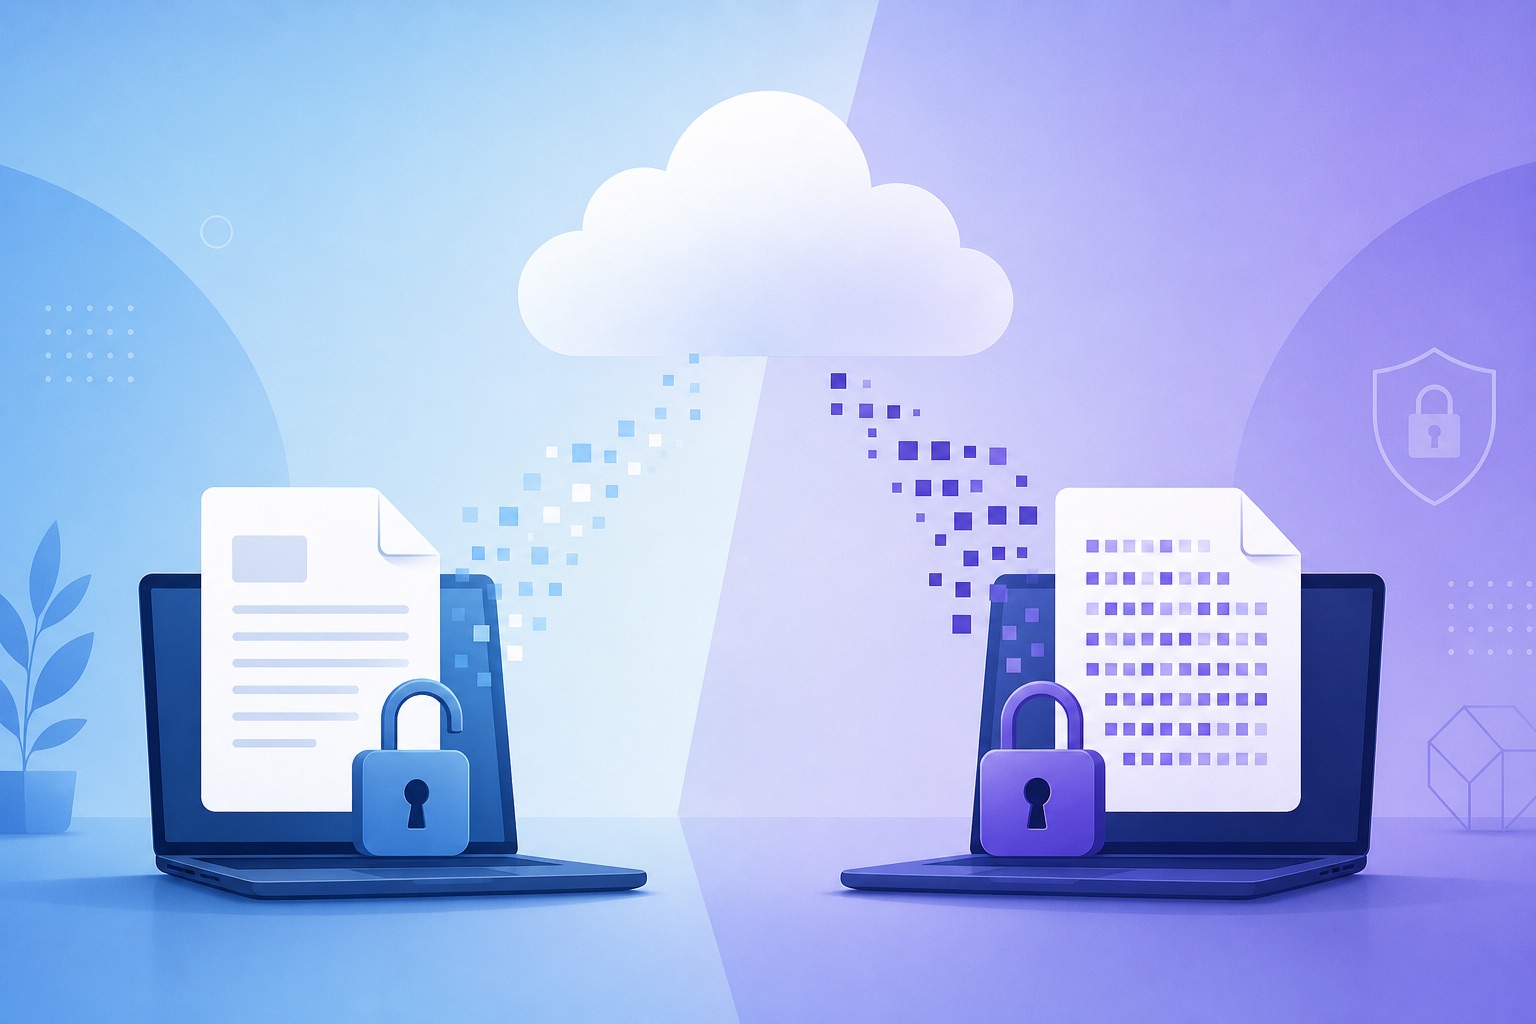
هذا هو التشفير القياسي الذي تستخدمه كل المواقع تقريبًا على الإنترنت اليوم. عندما تقوم بتحميل ملف، يقوم متصفحك بإنشاء اتصال آمن عبر بروتوكول طبقة المنافذ الآمنة (TLS) مع الخادم المضيف. يتم تشفير الاتصال أثناء انتقال ملفك عبر الشبكة، مما يحميك من المهاجمين على شبكات Wi-Fi العامة، أو أجهزة التوجيه المخترقة، أو أي شخص يتنصت على حركة مرور الشبكة.
جهازك
Original file (plaintext)
الخادم المضيف
Receives readable file
- يعد TLS ضروريًا، ويجب على كل خدمة موثوقة استخدامه.
- بمجرد وصول الملف المحمل إلى الخادم، يتلقى المزود الملف الأصلي بنصه الصريح.
- من تلك النقطة فصاعدًا، وبناءً على سياساته، قد تقوم الخدمة بتخزين الملف، أو إنشاء معاينات، أو فهرسة المحتويات، أو فحص البرامج الضارة، أو استخدام البيانات الوصفية للتحليلات.
- يقوم العديد من المزودين أيضًا بتشفير الملفات "أثناء السكون". وهذا يحمي من السرقة المادية للأقراص—ولكن الخدمة لا تزال تمتلك المفاتيح ويمكنها قراءة ملفاتك.
الثغرة الأساسية في التخزين السحابي التقليدي: لا يمكن للخادم إلا تشفير ما تمكن بالفعل من قراءته.
2. التشفير من جانب المتصفح
يتمثل النهج المختلف جوهريًا في تشفير الملف قبل مغادرته لجهازك. بدلاً من تحميل الملف الأصلي، يستخدم متصفحك واجهات برمجة تطبيقات تشفير محلية لتشفيره. يتلقى الخادم فقط النص المشفر—وهي بيانات تبدو عشوائية وغير مفيدة بدون مفتاح فك التشفير.
متصفحك
Encrypts locally first
حمولة مشفرة
Unreadable without key
الخادم المضيف
Stores ciphertext only
- التشفير من جانب المتصفح لا يحل محل TLS—بل يكمّله.
- لا يزال TLS يحمي الاتصال من المتنصتين على مستوى الشبكة.
- لا تتلقى خوادم المزود سوى نص مشفر غير قابل للقراءة لأنها لا تتلقى أبدًا النص الصريح أو مفتاح فك التشفير.
لماذا يهم هذا الاختلاف
افترض أنك تشارك بيانات حساسة للغاية: عقود قانونية، أو جداول بيانات مالية، أو كود مصدري مملوك، أو سجلات طبية، أو مستندات تجارية سرية.
مع التشفير المقتصر على النقل فقط، تكون خصوصيتك تعاقدية. يجب عليك الوثوق في تنفيذ المزود، وضوابط وصول الموظفين، والسياسات المؤسسية الحالية والمستقبلية.
مع التشفير من جانب المتصفح، تكون خصوصيتك بنيوية. يقوم المزود فقط بتخزين نص مشفر (ciphertext). وحتى في حال تعرضهم للاختراق، أو تلقيهم أمراً قضائياً، أو تغيير نموذج عملهم، فلن يتمكنوا من تسليم نص صريح (plaintext) لم يمتلكوه قط.
مع التشفير المقتصر على النقل فقط، تكون خصوصيتك تعاقدية. ومع التشفير من جانب المتصفح، تكون خصوصيتك بنيوية.
تذكير حديث: عامل الثقة
في 2025، قامت WeTransfer بتحديث شروط الخدمة الخاصة بها بلغة بدت وكأنها تمنح حقوقاً واسعة على المحتوى المرفوع، بما في ذلك تحسين أنظمة تعلم الآلة المستخدمة في الإشراف على المحتوى.
أثار هذا التغيير رد فعل عنيفاً فورياً من الفنانين والصحفيين والمحترفين المبدعين الذين خافوا من استخدام ملكيتهم الفكرية لتدريب أنظمة الذكاء الاصطناعي. وسرعان ما أوضحت WeTransfer أن محتوى العملاء لا يُستخدم للتدريب على الذكاء الاصطناعي وأزالت اللغة المربكة—لكن الحادثة سلطت الضوء على درس بالغ الأهمية:
إذا استلم المزود ملفاتك بنص صريح، فأنت تعتمد كلياً على وعودهم. أما عندما يقوم المزود بتخزين نص مشفر فقط، فإن مقدار الثقة التي يجب أن تضعها فيه يتم تقليله هيكلياً. فالبنية التحتية هي التي تفرض الخصوصية.
كيف تتعامل PrivateNote مع مشاركة الملفات
يجمع التشفير الحديث القائم على المتصفح بين عدة لبنات بناء تشفيرية راسخة للحفاظ على أمن البيانات دون الاعتماد على الثقة في الخادم.
توليد المفتاح وعزله
عندما يستعد المستخدم لمشاركة ملف، تقوم PrivateNote بتوليد مفتاح متماثل عشوائي وآمن تشفيرياً مباشرة في المتصفح باستخدام Web Crypto API.
لا يتم نقل هذا المفتاح أبداً إلى بنيتنا التحتية. بدلاً من ذلك، يتم إلحاقه برابط المشاركة كجزء URL (الجزء الذي يلي رمز `#`):
https://privatenote.ai/note/your-note-id#your-secret-keyبناءً على التصميم، لا ترسل متصفحات الويب أبداً جزء URL إلى خادم الويب أثناء طلب HTTP. هذا السلوك محدد بواسطة معيار URL ويعمل بهذه الطريقة منذ عقود. يظل مفتاح فك التشفير في متصفح المستلم.
التشفير بالبث الموثق
بدلاً من رفع البيانات الخام، يقوم المتصفح بتشفير الملف قبل ملامسته للشبكة. ولأن PrivateNote يدعم المرفقات الكبيرة، فإنه يستخدم التشفير بالبث والمجزأ: يتم تشفير الملفات كتلة تلو الأخرى (عادةً في أجزاء متعددة الميجابايت) بحيث لا تحتاج عمليات الرفع الكبيرة إلى تحميل الملف بالكامل في الذاكرة دفعة واحدة.
يمكن لحسابات Free إرفاق ملفات تصل إلى 25 ميجابايت؛ وتدعم الحسابات المميزة (Premium) أحمالاً أكبر بكثير (تصل إلى 1 جيجابايت لكل ملف). في جميع الحالات، لا يصل إلى خوادمنا سوى النص المشفر.
يعتمد التنفيذ على AES-GCM (التشفير الموثق مع البيانات المرتبطة)، مما يوفر السرية والنزاهة معاً:
- السرية — الحمولة غير قابلة للقراءة بدون المفتاح.
- النزاهة — يتم اكتشاف أي تلاعب بالنص المشفر أثناء التخزين ورفضه أثناء فك التشفير من جانب العميل.
- عند تفعيل حماية بكلمة المرور، يتم توليد مفتاح مشتق من كلمة المرور باستخدام خوارزميات صعبة الذاكرة مثل Argon2id، مما يجعل التخمين بالقوة الغاشمة غير عملي.
ما هي البيانات الوصفية (metadata) التي لا تزال موجودة
يجب أن تعترف البنية الأمنية الصارمة بحدودها. يحمي التشفير من جانب المتصفح محتويات ملفاتك، ولكن تظل بعض البيانات الوصفية مرئية للشبكة والخدمة:
- الطوابع الزمنية للرفع والتحميل.
- الحجم التقريبي للحمولة المشفرة.
- تاريخ انتهاء الصلاحية، وقيود العرض، ونوافذ الوصول إلى الملف.
- عنوان IP الخاص بالمستلم عند التحميل (مرئي لخادم الويب الذي يقوم بتوجيه الطلب).
تقلل الأنظمة التي تركز على الخصوصية من البيانات الوصفية قدر الإمكان، ولكن لا يمكن لأي خدمة قائمة على الويب إلغاؤها تماماً. تتعامل PrivateNote مع البيانات الوصفية بنفس انضباط الاحتفاظ المتبع مع الحمولة المشفرة—حيث يتم مسحها عند انتهاء صلاحية الملاحظة أو حذفها.
مقايضات الخصوصية الحقيقية
يوفر التشفير من جانب المتصفح أقصى قدر من خصوصية المحتوى، ولكن ذلك يأتي مع مقايضات متعمدة:
- لا يوجد فحص للبرامج الضارة من جانب الخادم — نظرًا لأن الخادم لا يمكنه قراءة الملف، فإنه لا يستطيع فحصه بحثًا عن الفيروسات. ثق بالمرسل.
- لا توجد معاينات منشأة بواسطة الخادم — يتم عرض الصور المصغرة ومعاينات المستندات محليًا في متصفح المستلم بعد فك التشفير، وليس على الخادم.
- لا يمكن استرداد كلمة المرور أو المفتاح — إذا فقدت الرابط أو مفتاح التشفير، فلن يتمكن المزود من استرداد الملف. لا يوجد خيار "نسيت كلمة المرور" للبيانات التي لا يمكن للمضيف الوصول إليها.
اختيار الخدمة المناسبة
لا تتطلب كل عملية نقل ملفات تشفيرًا صارمًا من جانب المتصفح. قد تكون صور العطلات العادية مع العائلة كافية مع تشفير النقل وحده.
إذا كنت تشارك ملكية فكرية، أو اتفاقيات قانونية، أو بيانات شخصية حساسة، فاطرح سؤالًا معماريًا واحدًا:
هل تتلقى الخدمة ملفي الأصلي، أم نسخة مشفرة منه فقط؟
هذا التمييز الوحيد يحدد من يمكنه تقنيًا الوصول إلى بياناتك — ليس اليوم فحسب، بل مع تطور سياسات الشركات والملكية وقوانين الخصوصية بمرور الوقت.
شارك الملفات دون تسليم النص الصريح إلى الخادم
تستخدم عملية نقل الملفات الآمنة في PrivateNote نفس نموذج التشفير من جانب المتصفح المستخدم في ملاحظاتنا المختفية: التشفير محليًا، رفع النص المشفر، مشاركة المفتاح في جزء URL، وإنهاء الوصول وفقًا لشروطك.
نموذج التسليم وراء الرابط: ما هو الرابط السري لمرة واحدة.
جرب نقل الملفات الآمن