كيف تشارك مفتاح API بأمان
من دون كشف أسرارك
مفاتيح API لا مكان لها في Slack أو Teams أو البريد أو التذاكر أو سجل Git. تعرّف على المسار الأكثر أمانًا: تضييق نطاق المفتاح، وتشفيره محليًا، واستخدام رابط لمرة واحدة، وتدويره عند انتهاء التسليم.
أهم النقاط
- لا تلصق مفاتيح API أبدًا في البريد أو الدردشة أو التذاكر أو المستندات أو Git.
- استخدم مفتاحًا بأقل الصلاحيات اللازمة ومدة صلاحية قصيرة، واستبدله بعد انتهاء العمل.
- أرسل الأسرار عبر رابط سري لمرة واحدة مشفّر في المتصفح.
- للمفاتيح عالية المخاطر، شفّر محليًا أولًا؛ وشارك النص المشفّر فقط.
- راقب الاستخدام غير المعتاد بعد المشاركة—PrivateNote أداة تسليم، لا خزنة.
في هذه الصفحة
يحتاج كل مطوّر في النهاية إلى إرسال مفتاح API إلى شخص آخر — لوصول بيئة اختبار، أو متعاقد، أو تكامل خطاف ويب، أو تسليم إلى عميل. والمسار الأسرع هو عادةً المسار الذي يترك أطول أثر.
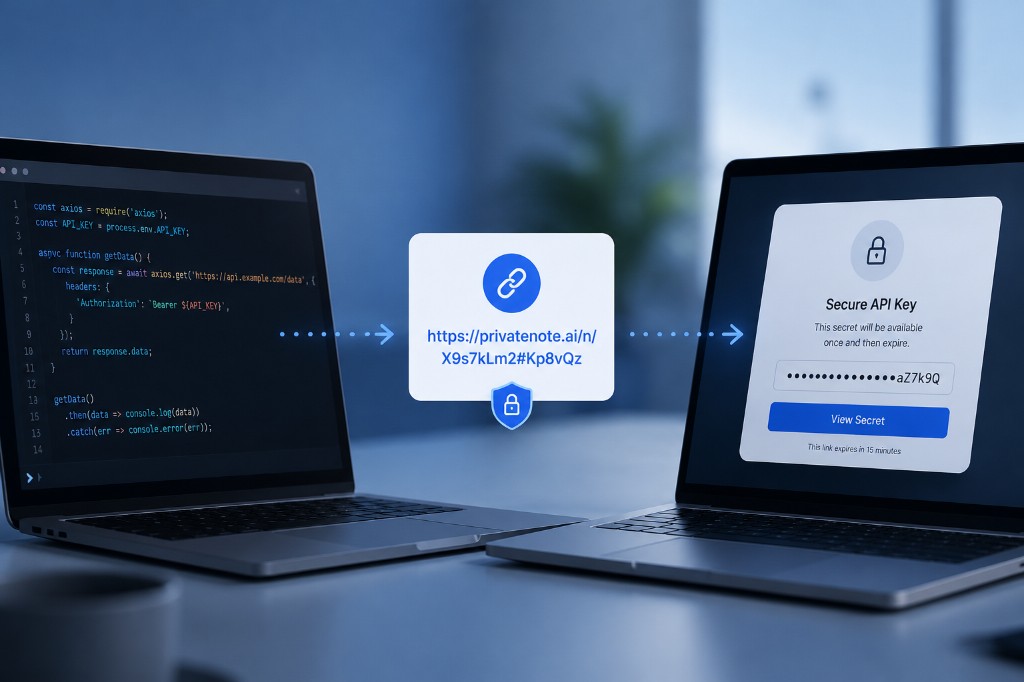
عامل مفاتيح API ككلمات مرور الإنتاج
مفتاح API هو عمليًا كلمة مرور للبرمجيات. وبحسب صلاحياته، يمكن لمفتاح متسرب أن يكشف بيانات العملاء، أو يستهلك موارد مدفوعة، أو ينشر بنية سحابية، أو يرسل بريدًا عبر نطاقك الموثّق، أو يرفع فاتورة ذكاء اصطناعي.
بخلاف كلمات مرور البشر، تبقى مفاتيح API صالحة غالبًا لأشهر، وتستقر داخل ملفات الإعداد، وتتجاوز المصادقة متعددة العوامل بالكامل. إذا تسرب مفتاح، يمكن للمهاجم أن يعمل كتطبيقك — وقد تمتزج الحركة الخبيثة بالاستخدام الإنتاجي العادي إلى أن تقفز التكاليف أو تكون البيانات قد انكشفت فعلًا.
لا تلصق مفاتيح API أبدًا في أنظمة دائمة
هذه القنوات مريحة لأنها تحتفظ بالسجل. وذلك بالضبط ما يجعلها المكان الخطأ للأسرار.
- سجل Slack أو Microsoft Teams أو Discord أو دردشة أخرى
- البريد أو SMS أو سلاسل صندوق الوارد المُعاد توجيهها
- Jira أو Trello أو Notion أو Confluence أو مسائل GitHub
- مستندات النص الواضح والجداول ومجلدات السحابة المشتركة
- عمليات الالتزام في Git وطلبات السحب وتعليقات الشيفرة
أين تتسرب مفاتيح API فعلًا
معظم التسريبات ليست كسرًا متقدمًا للتشفير. تحدث عندما ينسخ أحد سرًا إلى نظام بُني للاحتفاظ بالسجلات.
البريد
ينشئ البريد نسخًا طويلة العمر. يمكن أن يبقى المفتاح في صناديق الوارد والأرشيفات والنسخ الاحتياطية ومزامنة الهاتف والسلاسل المُعاد توجيهها وفهارس البحث طويلًا بعد انتهاء المهمة.
دردشة الفريق
يحتفظ Slack وTeams بالسياق — وهذا ما يجعلهما خطرين على الأسرار. يمكن أن يصبح مفتاح واحد ملصوق قابلًا للبحث من أعضاء مساحة العمل لاحقًا، أو أن يتسرب عبر جهاز مخترَق.
أدوات المشاريع
Jira وNotion وConfluence وTrello ومسائل GitHub ليست خزائن لبيانات الاعتماد. قد تظل التذاكر المحذوفة في التصدير والنسخ الاحتياطية ومسارات التدقيق والبحث بمساعدة الذكاء الاصطناعي.
مستودعات Git
سجل Git لاصق. إزالة مفتاح في التزام لاحق لا تمحو الالتزامات الأقدم. تُفحَص المستودعات العامة باستمرار، ويمكن إساءة استخدام بيانات الاعتماد السحابية المكشوفة خلال دقائق.
المفاتيح عالية المخاطر: شفّر محليًا أولًا
معظم مفاتيح API قابلة للاستبدال: رموز بيئة الاختبار، وأسرار تكامل قصيرة العمر، وبيانات اعتماد ضيقة النطاق تنوي تدويرها. لتلك، يكفي عادةً التسليم لمرة واحدة المشفّر في المتصفح.
بعض المفاتيح أثقل وزنًا — وصول إداري للإنتاج، أو مفاتيح توقيع، أو بيانات اعتماد سحابية جذرية، أو أي شيء طويل العمر يكون إلغاؤه مؤلمًا أو متعذرًا بنظافة. عاملها كأسرار رئيسية: شفّر محليًا قبل أي رفع إلى الويب، ثم أرسل النص المشفّر عبر PrivateNote.
- age — أبسط الإعدادات الافتراضية لتشفير الملفات (
age -p -o key.txt.age key.txt) - OpenSSL — سطر أوامر موثوق إذا كنت تعرف الخيارات مسبقًا
- ارفع الملف المشفّر باستخدام PrivateNote؛ وأرسل عبارة مرور فك التشفير عبر قناة منفصلة (Signal أو هاتف أو لقاء شخصي)
ينطبق سير العمل نفسه على عبارات استرداد العملات المشفّرة وغيرها من الأسرار الرئيسية التي لا تُستبدل. راجع عبارات بذرة العملات المشفّرة والروابط لمرة واحدة للشرح الكامل باستخدام age وOpenSSL، ونصائح عبارة المرور، ومتى تكون الروابط لمرة واحدة الأداة المناسبة ومتى لا تكون.
مسار تسليم أكثر أمانًا
عندما يحتاج إنسان إلى المفتاح—لا عندما يجلبه تطبيق وقت التشغيل—اتبع هذا التسلسل.
ضيّق نطاق المفتاح
الحد الأدنى من الصلاحيات فقط
شفّر محليًا
لا يغادر المفتاح متصفحك
أرسل الرابط
لا السر الخام
ألغِ عند الانتهاء
دوّر بعد التسليم
شارك أي كلمة مرور للملاحظة عبر قناة منفصلة — ولا تضعها أبدًا في الرسالة نفسها مع الرابط.
كيف يناسب PrivateNote التسليم
بُني PrivateNote للحظة بين إنسان وإنسان: مفاتيح API، ومفاتيح SSH الخاصة، وبيانات اعتماد قواعد البيانات، ورموز الاسترداد، وأسرار توقيع خطاف الويب، وكلمات المرور المؤقتة التي يجب أن تصل إلى شخص واحد من دون أن تصبح سجلًا دائمًا.
إذا كان السر مفتاح SSH لا بيانات اعتماد API، فراجع كيف تشارك مفاتيح SSH بأمان للفرق بين المفاتيح العامة والخاصة، ومفاتيح النشر، وإضافات المحرّر.
يُشفَّر السر في متصفحك قبل الرفع. يخزّن PrivateNote النص المشفّر، لا النص الواضح. يعيش مفتاح فك التشفير في جزء URL — الجزء بعد # — الذي لا ترسله المتصفحات إلى الخادم عند تحميل الصفحة. ذلك هو نموذج الرابط السري لمرة واحدة مطبّقًا على بيانات اعتماد API.
https://privatenote.ai/note/abc123#kL8mN4...
- يتلقى الخادم معرّف الملاحظة والحمولة المشفّرة.
- لا يتلقى الخادم مفتاح فك التشفير.
- يحدّ الحرق بعد القراءة وانتهاء الصلاحية من مدة وجود الملاحظة المشفّرة.
يكمل PrivateNote مخازن الأسرار المخصصة — فهو يسد الفجوة عندما تحتاج إلى إرسال مفتاح Stripe إلى شريك تكامل، أو مشاركة مفتاح OpenAI مؤقت مع متعاقد، أو منح زميل وصولًا لمرة واحدة إلى بيانات اعتماد بيئة الاختبار.
أسئلة شائعة
لماذا لا أكتفي بمتغير بيئة؟
متغيرات البيئة جيدة لتشغيل البرمجيات المحلية. وهي لا تحل مشكلة النقل عندما تحتاج إلى تسليم تلك القيمة إلى زميل أو متعاقد أو عميل أو شريك تكامل.
هل يجب أن تنتهي مفاتيح API دائمًا؟
كلما دعم المزوّد ذلك، نعم. تقلّل بيانات الاعتماد قصيرة العمر نافذة الإساءة بعد الكشف العرضي، وتجعل التدوير جزءًا من سير العمل المعتاد.
ما مسار العمل الأكثر أمانًا؟
أنشئ مفتاحًا ضيق النطاق، وأرسله عبر رابط سري لمرة واحدة مشفّر في المتصفح، وشارك أي كلمة مرور اختيارية عبر قناة منفصلة، ثم دوّر المفتاح أو ألغه عند انتهاء المهمة. للمفاتيح عالية المخاطر أو طويلة العمر، شفّر محليًا باستخدام age أو OpenSSL أولًا وارفع النص المشفّر فقط.
هل PrivateNote مدير أسرار؟
لا. يحل PrivateNote التسليم الآمن من إنسان إلى إنسان. لتخزين الأسرار من آلة إلى آلة، استخدم HashiCorp Vault أو AWS Secrets Manager أو Google Cloud Secret Manager أو Azure Key Vault.
الخلاصة
معظم تسريبات مفاتيح API لا تحدث لأن التشفير فشل. تحدث لأن أحدًا نسخ سرًا إلى نظام دائم قابل للبحث طلبًا للراحة. ضيّق نطاق المفاتيح، وشاركها فقط عند الضرورة، وتجنّب ترك أثر من النص الواضح في الدردشة أو التذاكر أو البريد أو Git. لجانب مسار التسليم—التزامات .env وسجلات CI وسجل GitHub—راجع [الأسرار في CI/CD وملفات .env وGitHub](blog:secrets-in-cicd-env-github-leaks).
شارك مفتاح API من دون تركه في الدردشة
أنشئ رابط PrivateNote مشفّرًا في المتصفح ويحترق بعد القراءة. لا يلزم حساب لملاحظات لمرة واحدة.
إنشاء PrivateNote ->
