لماذا البريد الإلكتروني أسوأ مكان لإرسال الأسرار
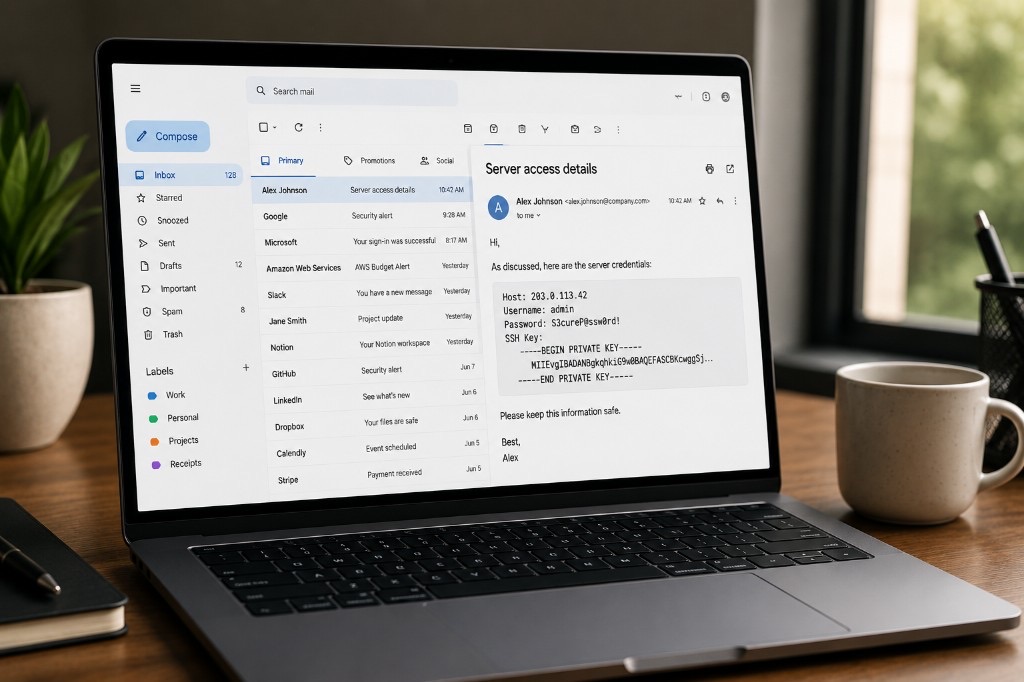
بُني البريد الإلكتروني لتسليم الرسائل—وليس لجعلها تختفي. كلمات المرور، ومفاتيح API، ورموز الاسترداد المرسلة عبر البريد الإلكتروني غالباً ما تبقى للأبد في صناديق الوارد القابلة للبحث.
أهم النقاط
- Email creates durable copies across inboxes, backups, and devices.
- Forwarding, search, and sync keep secrets discoverable for years.
- Use browser-encrypted one-time links for credentials and recovery codes.
- Keep the transport channel separate from long-term storage.
أصبح البريد الإلكتروني هو الطريقة الافتراضية لتبادل كل شيء تقريبًا—العقود، كلمات المرور، مفاتيح API، التفاصيل البنكية، السجلات الطبية، وثائق الهوية، كلمات مرور Wi‑Fi، ورموز الاسترداد. معظمنا يرسل معلومات حساسة عبر البريد الإلكتروني دون تفكير مرتين.
بُني البريد الإلكتروني لتسليم الرسائل—وليس لجعلها تختفي
بمجرد إرسال بريد إلكتروني، غالبًا ما تفقد السيطرة على مكان استقراره، ومدة تخزينه، ومن قد يصل إليه في النهاية. إذا كنت ترسل أي شيء يجب أن يظل خاصًا، فغالبًا ما يكون البريد الإلكتروني هو الأداة الخاطئة.
بريدك الإلكتروني لا يوجد في مكان واحد فحسب
يتخيل الكثير من الناس البريد الإلكتروني كمجرد محادثة بسيطة بين شخصين. في الواقع، يوجد كل بريد إلكتروني عادةً في مواقع متعددة:
- صندوق بريدك
- صندوق بريد المستلم
- نسخ مزود البريد الاحتياطية
- النسخ المؤرشفة
- الأجهزة المتزامنة
- أنظمة النسخ الاحتياطي للشركة
- ملفات PST أو MBOX المصدرة
- بنية التعافي من الكوارث
حتى لو حذفت رسالة بريد إلكتروني، فقد تستمر النسخ في الوجود في مكان آخر. تحتفظ بعض المؤسسات بالبريد الإلكتروني لسنوات لتلبية المتطلبات القانونية أو التنظيمية أو التجارية. ومن الناحية العملية، غالبًا ما يصبح البريد الإلكتروني دائمًا.
الأسرار تفقد قيمتها مع مرور الوقت
أخطر شيء في البريد الإلكتروني ليس بالضرورة اليوم، بل بعد خمس سنوات من الآن. تخيل أنك أرسلت بريدًا إلكترونيًا لشخص ما:
- كلمة مرور قاعدة بيانات الإنتاج
- مفتاح API
- بيانات اعتماد SSH
- تفاصيل تسجيل دخول VPN
- جملة استرداد العملات الرقمية
ربما تغيرت بيانات الاعتماد منذ ذلك الحين، وربما لم تتغير. بعد سنوات، قد لا تزال تلك الرسالة موجودة في صناديق وارد متعددة، ويمكن البحث عنها في ثوانٍ. أي شخص يحصل على حق الوصول إلى أحد تلك الحسابات سيحصل فجأة على خريطة لأسرارك الماضية. يغطي دليلنا حول الأسرار التي لا يجب عليك إرسالها مطلقًا في الدردشة مخاطر مماثلة في تطبيقات المراسلة—غالبًا ما يكون البريد الإلكتروني أسوأ لأن مدة الاحتفاظ بالرسائل أطول والنسخ أكثر عددًا.
البريد الإلكتروني مصمم ليكون قابلًا للبحث
عملاء البريد الإلكتروني الحديثون بارعون للغاية في العثور على الرسائل القديمة. ابحث عن password, API، أو confidential، وتظهر الرسائل من سنوات مضت بشكل فوري تقريبًا.
هذه ميزة رائعة للتواصل اليومي، لكنها ميزة كارثية للأسرار. يجب أن تصبح المعلومات الحساسة أصعب في العثور عليها بمرور الوقت، وليس أسهل.
إعادة التوجيه تتم بنقرة واحدة
ربما تثق في المستلم، ولكن هذا ليس كافياً دائماً. رسائل البريد الإلكتروني تتعرض بشكل روتيني لـ:
- تم توجيهها
- تم نسخها في أنظمة التذاكر
- تم لصقها في تطبيقات الدردشة
- مرفقة برسائل بريد إلكتروني أخرى
- مُشارَك مع المقاولين
- مُدرج في طلبات الدعم
بمجرد خروج السر من صندوق الوارد الخاص بك، لن تعود تملك السيطرة على عدد النسخ الموجودة. على عكس مدير كلمات المرور أو خدمة المشاركة المشفرة، لا يوجد في البريد الإلكتروني مفهوم لإلغاء الوصول بعد التسليم.
الذكاء الاصطناعي يقوم بمعالجة البريد الإلكتروني بشكل متزايد
سبب آخر يدعو للتفكير ملياً قبل إرسال معلومات حساسة عبر البريد الإلكتروني هو أن مزودي خدمة البريد يستخدمون بشكل متزايد أنظمة مؤتمتة لمعالجة الرسائل. قد تساعد هذه الأنظمة في:
- كشف البريد العشوائي
- الحماية من التصيد الاحتيالي
- كشف البرامج الضارة
- الردود الذكية
- تصنيف البريد الوارد
- البحث
- ميزات الإنتاجية
- الكتابة والتلخيص بمساعدة الذكاء الاصطناعي
يختلف المزودون بشكل كبير في كيفية عمل هذه الميزات، ونوع البيانات التي تتم معالجتها، وبموجب أي سياسات خصوصية. وبينما قدم العديد من المزودين التزامات خصوصية أقوى في السنوات الأخيرة، فإن إرسال معلومات حساسة عبر البريد الإلكتروني لا يزال يعني ائتمان تلك المعلومات لأنظمة خارج نطاق سيطرتك. إذا كان هدفك هو تقليل التعرض للمخاطر، فإن تقليل كمية المعلومات الحساسة المرسلة عبر البريد الإلكتروني يعد خطوة أولى منطقية.
يعد الفحص التنظيمي أيضاً جزءاً من هذا النقاش
لم تعد الخصوصية مجرد مسألة تقنية، بل أصبحت مسألة سياسات. في يوليو 2026, وافق البرلمان الأوروبي على تمديد الإطار القانوني المؤقت الذي يسمح لمزودي خدمات اتصالات معينة بالكشف طواعية عن مواد الاعتداء الجنسي على الأطفال (CSAM) والإبلاغ عنها حتى أبريل 2028.
يؤثر هذا الإطار بشكل أساسي على الخدمات التي يمكنها الوصول إلى محتويات الرسائل، مثل العديد من مزودي البريد الإلكتروني التقليديين وخدمات الاتصال الأخرى غير المشفرة من طرف إلى طرف. لمزيد من المعلومات حول ما يعنيه ذلك التصويت — ولماذا أدى حصول أصوات "لا" على عدد أكبر من أصوات "نعم" إلى الموافقة رغم ذلك — راجع شرحنا حول Chat Control 1.0.
الهدف المعلن هو حماية الأطفال، ويمكن للأشخاص العقلانيين الاختلاف حول التوازن المناسب بين الخصوصية والسلامة العامة. ومع ذلك، توضح المناقشة نقطة مهمة: إذا كانت الخدمة تستطيع قراءة رسائلك، فإن القوانين أو السياسات أو قرارات المنصات المستقبلية قد تؤثر على كيفية معالجة تلك الرسائل. في المقابل، تختلف الخدمات المشفرة من طرف إلى طرف اختلافاً جوهرياً لأن المزود لا يمتلك المفاتيح التشفيرية اللازمة لقراءة المحتويات.
هناك طريقة أفضل لمشاركة الأسرار
ليست كل معلومة بحاجة للبقاء للأبد. أحياناً تحتاج ببساطة إلى إرسال شيء ما لمرة واحدة فقط. تشمل الأمثلة ما يلي:
- كلمة مرور
- مفتاح API
- رمز استرداد
- ترخيص برمجيات
- بيانات اعتماد الخادم
- رسالة سرية
بدلاً من إرسال هذه البيانات مباشرة عبر البريد الإلكتروني، أرسل رابطاً مشفراً لمرة واحدة. يقوم المستلم بفتح الرابط وقراءة السر، ثم تُحذف البيانات المشفرة نهائياً. بالنسبة لمفاتيح API تحديداً، راجع دليل سير العمل الخاص بنا حول كيفية مشاركة مفتاح API بشكل آمن.
- لا يوجد سجل للبريد الوارد.
- لا يوجد أرشيف قابل للبحث.
- لا يوجد إعادة توجيه عرضية للسر نفسه.
- لا توجد نسخ منسية تقبع في صناديق البريد لسنوات.
تشفير المتصفح يصنع الفارق
في PrivateNote، يتم التشفير داخل متصفحك قبل رفع أي شيء. يقوم متصفحك بتشفير الرسالة محلياً، ولا تصل إلى خوادمنا سوى النصوص المشفرة فقط. مفتاح فك التشفير لا يغادر جهازك أبداً ولا نقوم بتخزينه لدينا.
عندما يفتح المستلم الملاحظة، يمكن ضبطها لتدمير نفسها ذاتياً بعد أول قراءة ناجحة أو تنتهي صلاحيتها تلقائياً بعد فترة محددة. هذا يعني عدم وجود بريد إلكتروني دائم يحتوي على السر وينتظر اكتشافه بعد سنوات. يمكنك إرسال رسالة سرية دون إنشاء حساب، أو قراءة كيف يعمل PrivateNote لمعرفة نموذج التشفير الكامل.
الاختبار العملي بسيط: هل يمكن لمزود الخدمة الحصول على مفتاح فك التشفير أو النص الصريح؟ إذا كانت الإجابة نعم، فإن النظام ليس مشفراً حقاً من الطرف إلى الطرف. والبريد الإلكتروني يفشل في هذا الاختبار بطبيعته.
الأداة المناسبة للمعلومات المناسبة
يظل البريد الإلكتروني أحد أكثر تقنيات الاتصال فائدة على الإطلاق. فهو ممتاز للمحادثات، والفواتير، والنشرات الإخبارية، والتواصل التجاري اليومي.
لكنه ليس المكان المثالي للمعلومات التي يجب أن تختفي بعد أداء غرضها. كلمات المرور، ورموز الاسترداد، ومفاتيح API، والمستندات السرية، وغيرها من المعلومات الحساسة تستحق آلية مشاركة مصممة مع مراعاة الخصوصية.
أحياناً يكون السر الأكثر أماناً هو ذلك الذي لم يعد له وجود ببساطة.
شارك سراً دون تركه في صندوق وارد أي شخص
أنشئ ملاحظة مشفرة لمرة واحدة في متصفحك. أرسل الرابط عبر البريد الإلكتروني إذا اضطررت لذلك—أما السر نفسه فيبقى خارج سلسلة الرسائل.
جرب PrivateNote ->