التشفير من طرف إلى طرف في RCS على Android وiPhone
ما يحميه—وما لا يحميه
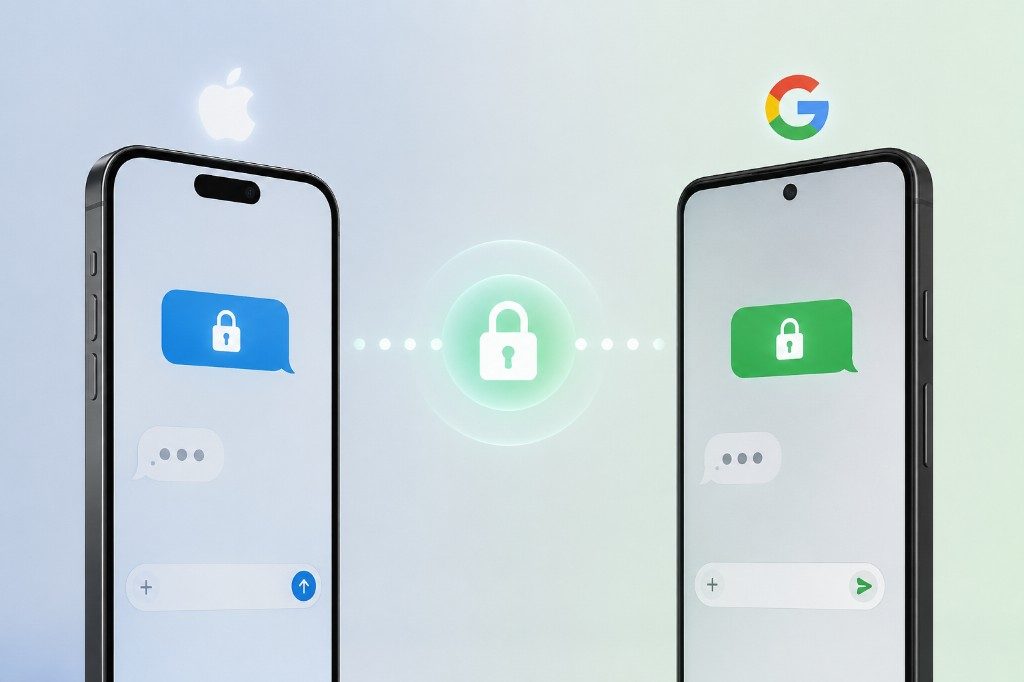
بدأ بروتوكول RCS عبر المنصات بين Android وiPhone في دعم التشفير من طرف إلى طرف (E2EE). إليك ما يحميه E2EE، وما لا يحميه، ومتى تظل الروابط لمرة واحدة أكثر منطقية للأسرار.
أهم النقاط
- RCS E2EE coverage depends on apps, platforms, and group settings.
- Cross-platform messaging may silently fall back from E2EE.
- Verify encryption indicators before sending sensitive content.
- For secrets, prefer purpose-built one-time encrypted links over SMS/RCS.
لسنوات، لم يكن أحد أكبر مصادر الإحباط في المراسلة عبر الهاتف المحمول هو نقص الميزات، بل كان نقص الخصوصية المتسقة.
استمتع مستخدمو Apple بمحادثات مشفرة من طرف إلى طرف عبر iMessage، بينما استفاد مستخدمو Android من التشفير عند استخدام Google Messages مع أجهزة Android الأخرى. لكن الرسائل المرسلة بين مستخدمي Android و iPhone لم تحظَ أبداً بنفس الحماية. كانت المحادثات عبر المنصات تعتمد على خدمات الاتصالات الغنية (RCS)، ولكن بدون تشفير قابل للتشغيل البيني من طرف إلى طرف.
هذا الأمر يتغير أخيراً.
أعلنت Google مؤخراً أن رسائل RCS المشفرة من طرف إلى طرف بين Android و iPhone بدأت في الانتشار، وذلك عقب نشر أحدث ملف تعريف عالمي لـ GSMA RCS، والذي يتضمن بروتوكول أمن طبقة المراسلة (MLS). ومع توسع الدعم عبر الأجهزة وتطبيقات المراسلة، سيحصل مليارات المستخدمين على خصوصية أقوى لمحادثاتهم اليومية.
هذا إنجاز كبير في مجال الاتصالات الرقمية. كما أنه يوفر فرصة جيدة لفهم ما يحميه التشفير من طرف إلى طرف فعلياً—وما لا يحميه.
معيار أفضل للمراسلة اليومية
لقد أدى الانتقال من SMS إلى RCS إلى تحديث الرسائل النصية بميزات مثل مشاركة الصور عالية الجودة، ومؤشرات الكتابة، وإيصالات القراءة، والمحادثات الجماعية الأكثر ثراءً. ومع ذلك، ظل الأمن غير متسق اعتماداً على الأجهزة المشاركة.
حتى الآن، كان بإمكان مستخدمي Android الذين يراسلون مستخدمي Android آخرين الاستمتاع بالتشفير من طرف إلى طرف عبر Google Messages، بينما كان لمستخدمي iPhone نفس الحماية داخل iMessage. ومع ذلك، كانت الرسائل المتبادلة بين Android و iPhone تفتقر إلى التشفير من طرف إلى طرف القابل للتشغيل البيني.
يغير معيار RCS المحدث ذلك. ومع طرح الدعم، يمكن للمستخدمين على كلا المنصتين الاستفادة أخيراً من نفس ضمانات الخصوصية الأساسية بغض النظر عن الهاتف الذي يمتلكونه.
بالنسبة لتكنولوجيا اتصالات يستخدمها المليارات من الناس، تعد هذه خطوة مهمة للأمام.
ماذا يعني التشفير من طرف إلى طرف فعلياً
يعني التشفير من طرف إلى طرف أن الرسالة يتم تشفيرها قبل مغادرة جهاز المرسل ولا يمكن فك تشفيرها إلا على جهاز المستلم.
على عكس تشفير النقل التقليدي، حيث قد يتمكن مزود الخدمة من الوصول إلى الرسائل بمجرد وصولها إلى خوادمه، يضمن التشفير من طرف إلى طرف أن الأجهزة المتواصلة فقط هي التي تمتلك المفاتيح المطلوبة لقراءة المحادثة. تقوم خدمة المراسلة بنقل البيانات المشفرة ولكنها لا تستطيع فك تشفير محتواها.
بالنسبة للمستخدمين، الفائدة مباشرة: تظل محادثتك خاصة بينك وبين الشخص الذي تتحدث إليه.
يحمي التشفير من طرف إلى طرف المنفذ بشكل صحيح من العديد من التهديدات الشائعة. فلا يمكن لشخص يراقب شبكة Wi-Fi عامة قراءة رسائلك ببساطة، ولا يمكن لمزودي خدمة الإنترنت فحص محتوياتها، كما أن أي اختراق لخوادم مزود خدمة المراسلة سيكشف عن بيانات مشفرة بدلاً من محادثات قابلة للقراءة.
بالنسبة للاتصالات اليومية، يمثل هذا تحسناً كبيراً في الخصوصية. وللحصول على تعريف تقني أعمق، راجع دليلنا حول ما يعنيه التشفير من طرف إلى طرف.
للتشفير حدود
على الرغم من أهمية التشفير من طرف إلى طرف، إلا أنه غالباً ما يُفهم بشكل خاطئ.
يحمي التشفير الرسائل أثناء نقلها وأثناء تخزينها من قبل مزود خدمة المراسلة. لكنه لا يتحكم فيما يحدث بعد تسليم الرسالة.
بمجرد فك تشفير الرسالة على هاتف المستلم، تصبح معلومات عادية مرة أخرى. قد يحتفظ بها المستلم إلى أجل غير مسمى، أو يرسلها إلى شخص آخر، أو ينسخ محتوياتها إلى تطبيق آخر، أو ببساطة يأخذ لقطة شاشة. واعتماداً على منصة المراسلة، قد يتم أيضاً مزامنة المحادثات عبر أجهزة متعددة أو تضمينها في النسخ الاحتياطي السحابي.
بمعنى آخر، يؤمن التشفير من طرف إلى طرف عملية التسليم—لكنه لا يضمن اختفاء المعلومات بعد قراءتها.
يصبح هذا التمييز مهماً بشكل متزايد عندما تكون المعلومات التي تتم مشاركتها حساسة للغاية—مثل كلمات المرور، ورموز الاسترداد، ومفاتيح API، وغيرها من بيانات الاعتماد التي لا ينبغي أن تبقى للأبد في سجل دردشة قابل للبحث.
ليس كل سر ينتمي إلى سجل الدردشة
تستحق معظم المحادثات الحفظ. فالرسائل مع العائلة، أو المناقشات مع الأصدقاء، أو المحادثات المتعلقة بالعمل غالباً ما تصبح سجلاً مفيداً يتوقع الناس الرجوع إليه لاحقاً.
بيانات الاعتماد الحساسة مختلفة.
تخيل إرسال كلمة مرور مسؤول مؤقتة إلى زميل. تنتقل كلمة المرور بأمان عبر الإنترنت بفضل التشفير من طرف إلى طرف، ولكن بعد ستة أشهر قد تظل موجودة داخل سجل محادثة قابل للبحث. ينطبق الشيء نفسه على مفاتيح API، ورموز الاسترداد، وعبارات استرداد العملات المشفرة، ومعلومات العملاء السرية، أو بيانات تسجيل الدخول المؤقتة.
في العديد من الحوادث الأمنية الواقعية، لا تكمن المشكلة في اعتراض السر أثناء النقل، بل في بقائه مخزناً في مكان ما لفترة طويلة بعد أن كان من المفترض نسيانه.
مع زيادة أمان المراسلة، ينتقل الاهتمام تدريجياً نحو تحدٍ مختلف: تقليل الاستمرارية غير الضرورية. لهذا السبب لا ينبغي إرسال بعض الأسرار في الدردشة على الإطلاق—سواء كانت مشفرة أم لا.
متى تكون الروابط لمرة واحدة أكثر منطقية
بالنسبة للمعلومات التي تحتاج فقط إلى مشاركتها مرة واحدة، فإن تركها داخل محادثة دائمة ليس مثالياً دائماً.
يتمثل البديل الشائع بشكل متزايد في مشاركة المعلومات الحساسة من خلال روابط مشفرة لمرة واحدة تنتهي صلاحيتها تلقائيًا أو تصبح غير قابلة للوصول بعد عرضها. فبدلاً من إدراج السر مباشرة داخل محادثة مستمرة، يفتح المستلم رابطًا مخصصًا، ويسترجع المعلومات، ثم تنتهي صلاحية الرابط في النهاية—أو في بعض الحالات، لا يمكن الوصول إليه إلا مرة واحدة فقط.
هذا النهج لا يحل محل المراسلة المشفرة، بل يكملها من خلال معالجة مشكلة مختلفة.
تُصمم تطبيقات المراسلة للحفاظ على المحادثات، بينما تُصمم الروابط التي تُستخدم لمرة واحدة لتقليل التعرض طويل الأمد للمعلومات التي لا ينبغي، من الناحية المثالية، أن تظل مخزنة إلى أجل غير مسمى.
سواء كنت تشارك كلمة مرور مؤقتة، أو رمز API، أو مفتاح ترخيص برمجيات، أو قيمة سرية أخرى، فإن الحد من مدة بقاء تلك المعلومات يمكن أن يقلل بشكل كبير من خطر الكشف غير المقصود عنها لاحقًا.
الخصوصية هي أكثر من مجرد تشفير
يعد إطلاق رسائل RCS القابلة للتشغيل البيني والمشفرة من طرف إلى طرف خبرًا جيدًا حقًا. فلأول مرة، يمكن لمستخدمي Android و iPhone الاستمتاع بنفس المستوى من الحماية بغض النظر عن النظام الذي يستخدمونه.
كما أنه تذكير بأن الخصوصية تتعلق بما هو أكثر من مجرد التشفير وحده.
إن حماية المعلومات أثناء انتقالها عبر الإنترنت أمر ضروري، ولكن من الضروري أيضًا التفكير فيما يحدث بعد ذلك. فبعض المعلومات تستحق أن تظل متاحة لسنوات، بينما المعلومات الأخرى—خاصة كلمات المرور، ورموز الاسترداد، وبيانات الاعتماد المؤقتة—غالبًا ما تكون أكثر أمانًا عندما توجد فقط للمدة اللازمة.
تخدم تطبيقات المراسلة الحديثة وخدمات مشاركة الأسرار لمرة واحدة أغراضًا مختلفة؛ ولا يحل أحدهما محل الآخر، بل يعالجان جوانب مختلفة من الاتصال الآمن. ويعتمد اختيار النهج الصحيح على ما تشاركه ومدة حاجتك لبقائه.
أسئلة شائعة
هل هذا يحل محل SMS؟
لا. تظل رسائل SMS التقليدية غير مشفرة. تنطبق الحمايات الجديدة فقط على محادثات RCS المتوافقة عندما يدعم كل من الجهازين وتطبيقات المراسلة أحدث معيار RCS المشفر من طرف إلى طرف.
هل تستطيع Google أو Apple قراءة رسائل RCS المشفرة؟
تم تصميم التشفير من طرف إلى طرف بحيث تمتلك الأجهزة المتواصلة فقط المفاتيح اللازمة لفك تشفير الرسائل. يقوم المزودون بنقل البيانات المشفرة ولكن لا يمكنهم الوصول إلى المحتويات النصية لمحادثاتك.
هل لا يزال بإمكان شخص ما التقاط لقطة شاشة؟
نعم. بمجرد فك تشفير الرسالة على جهاز المستلم، لا يزال بإمكانه التقاط لقطات شاشة، أو نسخ المحتوى، أو إعادة توجيهه إلى الآخرين. يحمي التشفير من طرف إلى طرف عملية نقل الرسالة، وليس ما يختاره المستلم للقيام به بعد ذلك.
هل الروابط التي تُستخدم لمرة واحدة أكثر أمانًا من تطبيقات المراسلة؟
ليس بالضرورة—فهي تحل مشكلة مختلفة. المراسلة المشفرة من طرف إلى طرف ممتازة للمحادثات المستمرة، بينما غالبًا ما تكون الروابط التي تُستخدم لمرة واحدة أو الروابط منتهية الصلاحية أكثر ملاءمة لمشاركة المعلومات الحساسة التي لا ينبغي أن تظل مخزنة في سجل الدردشة إلى أجل غير مسمى.
قراءات إضافية
شارك الأسرار التي لا ينبغي أن تبقى في الدردشة
عندما تحتاج إلى تسليم شخص ما كلمة مرور، أو مفتاح API، أو رمز استرداد، أرسل ملاحظة مشفرة من جانب العميل لمرة واحدة بدلاً من لصقها في Messages. قم بتعيين انتهاء صلاحية قصير أو خاصية الحرق بعد القراءة حتى لا يظل السر عالقًا في سجل البحث.
إنشاء ملاحظة خاصة