Як безпечно ділитися фотографіями
Зменшення кількості постійних копій та витоку метаданих
Чутливі фотографії розкривають деталі, геомітки й залишають довготривалі копії. Дізнайтеся про обрізання, перекодування, шифрування та обмеження доступу, не плутаючи закінчення строку з видаленням чужих копій.
Головні висновки
- Reduce visible details, embedded metadata, and long-lived service access.
- PrivateNote re-encodes supported images locally before encryption; it cannot anonymise visible pixels.
- A read-once note can still allow attachment downloads during its configured post-open window.
- Treat the complete link as a bearer secret and send any passphrase separately.
Поділитися фото можна лише кількома натисканнями, але коли на зображенні є ваш паспорт, посвідчення водія, медична картка, податковий документ або фінансові папери, зручність може швидко перетворитися на ризик для конфіденційності.
Перехоплення — це лише один із ризиків. Email може використовувати TLS між серверами, а деякі месенджери забезпечують наскрізне шифрування, але захищений шлях не гарантує короткого терміну зберігання. Фото, надіслане сьогодні, може роками залишатися в папках «Надіслані», історіях чатів, завантаженнях, хмарних бекапах та на старих пристроях.
Більш безпечна передача обмежує як тих, хто може розшифрувати файл, так і час, протягом якого сервіс тримає його доступним. Це означає ділитися лише необхідним, видаляти спільні вбудовані метадані, шифрувати перед завантаженням і встановлювати короткий вікно доступу. PrivateNote’s secure file transfer розроблено саме для такої тимчасової передачі — а не для дистанційного видалення копій, які отримувач уже зберіг.
Чому звичайні інструменти обміну не справляються
Надсилайте тимчасову передачу, а не сувенір.
Жоден із цих сервісів не є небезпечним сам по собі — вони просто оптимізовані для зручності та тривалого доступу. Це ідеально для повсякденних фото, але не для документів, які можуть залишатися конфіденційними й через роки. Та сама проблема зі зберіганням виникає, коли люди надсилають документи електронною поштою або вставляють секрети в чат.
| Спосіб | Хто зазвичай може розшифрувати? | Чи закінчується доступ сервісу? | Головний недолік |
|---|---|---|---|
| Вкладення електронної пошти | Відправник, отримувач і зазвичай поштові провайдери | Ні | Залишає постійні копії в поштових скриньках і відправника, і отримувача. |
| Месенджери (WhatsApp, iMessage) | Кінцеві точки для чатів із E2EE; конфігурація має значення | Іноді | Налаштування зниклих повідомлень не видаляють завантаження, скриншоти або всі резервні копії. |
| Хмарне сховище (Google Drive, Dropbox) | Власники облікових записів і, зазвичай, провайдер | Не за замовчуванням | Спільні посилання часто залишаються доступними ще довго після того, як про них забули. |
| Одноразові зашифровані посилання | Будь-хто, хто має повне посилання; окремий пароль може додати захисту | Так, на стороні сервісу | Термін дії не може видалити файл, який отримувач уже завантажив або зафіксував. |
Для глибшого порівняння спільного сховища та тимчасової передачі файлів див. Google Drive проти одноразових зашифрованих посилань.
Не ігноруйте приховані метадані
Більшість витоків ідентифікаційних даних приховані в пікселях, а не в способі передачі.
Фотографія може розкрити набагато більше, ніж те, що видно на екрані.
Багато телефонів можуть вбудовувати метадані, такі як поля EXIF, всередину зображення. Залежно від пристрою, формату та налаштувань, це може включати координати GPS, час зйомки, орієнтацію та деталі камери. Фотографія паспорта, зроблена вдома, може розкрити місцезнаходження; медичний документ, сфотографований у клініці, може вказати, де саме він був зроблений.
Шифрування саме по собі не видаляє ці метадані — воно лише зашифровує файл у тому вигляді, в якому він є. Якщо GPS все ще міститься у відкритому тексті, він залишатиметься у зашифрованому тексті, доки хтось його не розшифрує.
PrivateNote обробляє поширені вбудовані метадані в продукті: для вкладень JPEG, PNG, WebP та iPhone HEIC/HEIF доступна функція Видалити місцезнаходження та метадані фото, яка увімкнена за замовчуванням. Ваш браузер декодує та повторно кодує пікселі локально перед шифруванням, що видаляє поширені поля метаданих, такі як GPS, часові мітки та деталі камери. HEIC/HEIF стає JPEG; JPEG та WebP можуть бути повторно стиснуті. Якщо конвертація не вдається, PrivateNote зупиняє завантаження. Щоб надіслати саме оригінал, ви повинні навмисно вимкнути видалення метаданих і надіслати файл знову; оригінал все одно буде зашифрований перед завантаженням.
Повторне кодування не є гарантією форензичної анонімізації. Воно не може видалити адресу, надруковану на зображенні, обличчя на фоні, штрих-код, відображення або пам'ятку, за якими можна визначити місцезнаходження. Окремо перевіряйте видимі пікселі. Вимикайте видалення метаданих, коли необхідно зберегти точні оригінальні байти, оригінальну якість або доказову цілісність.
Шифрування на стороні клієнта все одно має значення: після того, як очищений файл зашифрований у браузері, сервіс зберігає зашифрований текст, а не читабельне фото. Це модель, що лежить в основі шифрованого проти «безпечного» обміну файлами.
Практичне правило
Якщо б ви не стали публікувати місцезнаходження та часову мітку фото на публічній карті, залиште перемикач метаданих PrivateNote увімкненим (або видаліть EXIF самостійно) перед тим, як зашифрувати та надіслати файл.
Більш безпечний обмін конфіденційними фотографіями
Їхній телефон є частиною процесу відправлення.
Гарна безпека починається ще до того, як ви натиснете «Надіслати».
Приділіть хвилину, щоб поглянути на саме зображення. Чи потрібен отримувачу весь документ, чи було б достатньо обрізаної версії? Видалення деталей фону, приховування непов'язаної особистої інформації або розмиття нерелевантних облич зменшує ризик розкриття даних. Зберігайте відповідний оригінал там, де це необхідно для записів, доказів або майбутнього використання; видаляйте лише непотрібні робочі копії.
Далі очистьте приховані дані про місцезнаходження. На PrivateNote цей крок вбудовано для поширених форматів фото — залиште перемикач метаданих увімкненим під час додавання файлу.
Потім зашифруйте дані перед тим, як фото покине ваш пристрій. Клієнтське шифрування перетворює зображення на нечитабельний шифротекст локально, тому сервер зберігання ніколи не отримує оригінальний файл. Навіть якщо сервер буде зламано, зашифровані дані залишаться незрозумілими без ключа дешифрування.
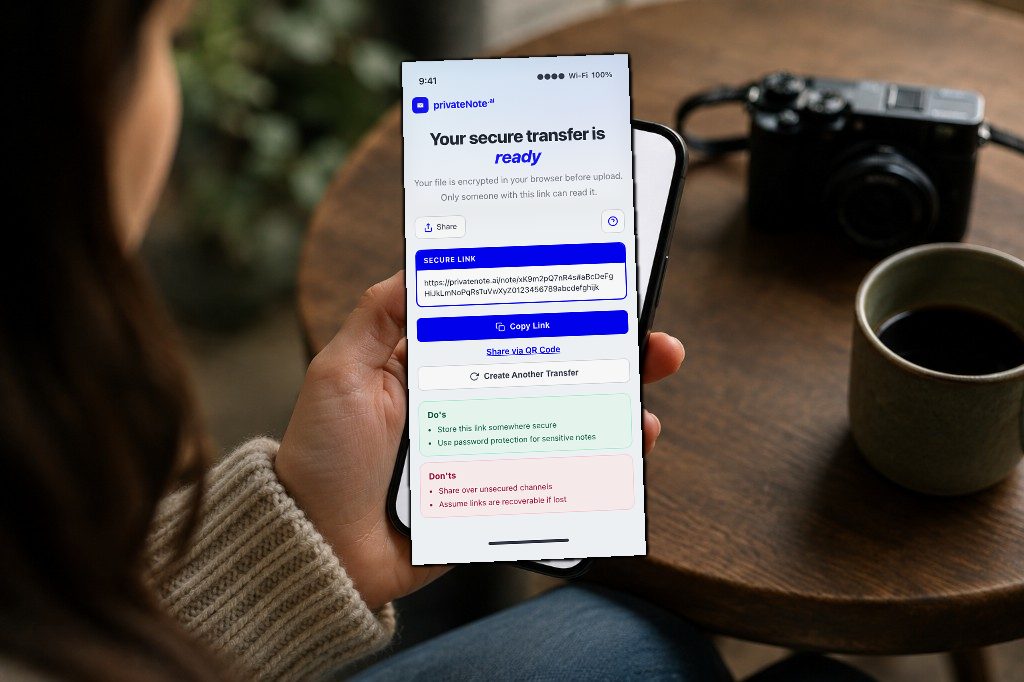
Безпечна передача файлів у PrivateNote поєднує ці кроки: необов'язкове перекодування в браузері для JPEG/PNG/WebP/HEIC, шифрування перед завантаженням, зберігання лише у вигляді шифротексту, ліміт переглядів нотатки та часове вікно для завантаження вкладення. Отримувачі можуть відкрити посилання без створення облікового запису; для надсилання файлу потрібен безкоштовний обліковий запис PrivateNote.
PrivateNote також за замовчуванням використовує функцію «натисніть, щоб переглянути», тому випадкове натискання на сторінці нотатки не призведе до негайного дешифрування вмісту.
Нарешті, ставтеся до доступу до сервісу як до тимчасового. Відкриття одноразового PrivateNote витрачає ліміт читання нотатки, але її вкладення залишається доступним для завантаження протягом налаштованого вікна після відкриття: 15 хвилин за замовчуванням, а відповідні плани пропонують 30 хвилин або 1 годину. Отримувач може завантажувати файл більше одного разу протягом цього вікна. Після закінчення терміну доступ через PrivateNote анулюється; це не видаляє копії, вже збережені на пристрої отримувача.
Ставтеся до повного PrivateNote URL як до секрету, що передається (bearer secret). Зазвичай він містить матеріал ключа дешифрування у фрагменті URL, тому будь-хто, хто отримає повне посилання до закінчення терміну його дії, зможе відкрити переданий файл. Якщо ви додаєте пароль, надсилайте його через інший канал. Надсилання посилання та пароля в одному чаті зводить ці два рівні захисту до одного — див. як безпечно ділитися паролем.
Щодо паспортів, медичних зображень, фінансових записів або доказів: спочатку переконайтеся, що організація приймає такий спосіб доставки. Державна установа, банк, страховик або медичний заклад можуть вимагати використання власного автентифікованого порталу завантаження або певного процесу зберігання даних.
Бажаєте надіслати конфіденційне фото, з якого видалено звичні вбудовані метадані та встановлено коротший термін доступу до сервісу?
Розпочати безпечну передачу файлуКонтрольний список найкращих практик
Щоразу використовуйте одну й ту саму коротку процедуру.
- Перевірте отримувача та канал зв'язку
- Обріжте або розмийте все, що не потрібно отримувачу
- Залиште функцію «Видалити місцезнаходження та метадані фото» у PrivateNote увімкненою для JPEG/PNG/WebP/HEIC
- Шифруйте в браузері перед завантаженням
- Встановіть короткий термін дії нотатки та вікно доступу до вкладення
- Ставтеся до повного URL так само, як до конфіденційного файлу
- Передавайте будь-який пароль через окремий канал
- Видаляйте непотрібні робочі копії — але не оригінал, який ви зобов'язані зберігати
Знайте, що саме захищає цей робочий процес
Зменшуйте ризики, але межі довіри все одно мають значення.
Цей робочий процес допомагає, коли основними ризиками є забуті вкладення в пошті, довгострокові хмарні посилання, доступність даних на сервері для читання та звичні вбудовані метадані фото. Шифрування на стороні браузера означає, що PrivateNote отримує зашифровані дані файлу, а не читабельне зображення, а термін дії обмежує час, протягом якого цей зашифрований файл можна отримати.
Це не захищає від шкідливого ПЗ або зламаного браузера на будь-якому з пристроїв, від зловмисного або помилкового отримувача, від розкриття повного посилання до закінчення терміну дії або від збереження дешифрованого зображення отримувачем. Оскільки вебдодаток виконує шифрування, код, що передається у ваш браузер, також є частиною моделі довіри. Використовуйте керований або іншим чином надійний пристрій для документів високої конфіденційності.
Поширені помилки
Більшість витоків стаються через звичні дії.
Найпоширеніші помилки напрочуд буденні. Люди часто залишають дані про місцезнаходження у фотографіях, зроблених вдома, припускають, що отримувач не забуде видалити файл, або залишають активними постійні посилання для спільного хмарного доступу ще довго після завершення обміну. Інша часта помилка — надсилання і зашифрованого посилання, і пароля в одному повідомленні, що дає зловмиснику все необхідне, якщо цей діалог буде перехоплено.
Стосунки не означають постійну згоду, а згода на отримання ніколи не є згодою на розповсюдження.
Також варто пам'ятати, що жоден метод обміну не може завадити отримувачу зробити скриншот або зберегти зображення після його відкриття. Безпечний обмін зменшує кількість непотрібних копій і обмежує тривалий ризик витоку, але він не може контролювати дії людини після отримання легітимного доступу.
- Залишати GPS увімкненим для фотографій з дому, школи чи клініки (або без причини вимикати перемикач видалення метаданих у PrivateNote)
- Надсилання пароля в тому ж чаті, що й посилання
- Використання постійного посилання на Drive або Photos «тому що так простіше»
- Припущення, що отримувач видалить завантажений файл
- Надсилання повного кадру, коли було б достатньо обрізаного
Часті запитання
Чи безпечно надсилати фото паспорта електронною поштою?
Електронна пошта зазвичай захищає процес передачі за допомогою TLS, але вкладення мають тенденцію залишатися в обох поштових скриньках необмежений час. Для документів, що посвідчують особу, та подібних зображень краще використовувати зашифроване в браузері посилання з терміном дії.
Чи означає фраза «чат зашифровано», що фотографія в безпеці?
Сквозне шифрування (end-to-end encryption) може завадити сервісу прочитати вміст повідомлення, але воно не гарантує короткого терміну зберігання. Медіафайли можуть залишатися в історії, завантаженнях, на скриншотах або в резервних копіях залежно від додатка та налаштувань. Короткочасна передача може зменшити доступність даних на стороні сервісу, але вона все одно не може видалити копію, яку вже отримав одержувач.
Чи видаляє PrivateNote GPS та інші метадані EXIF із фотографій?
Для вкладень у форматах JPEG, PNG, WebP та iPhone HEIC/HEIF PrivateNote пропонує функцію Видалити місцезнаходження та метадані фото, яка увімкнена за замовчуванням. Браузер перекодовує зображення перед шифруванням, щоб видалити поширені вбудовані метадані. HEIC/HEIF стає JPEG, а формати зі втратою якості можуть бути перестиснуті. Це не видаляє ідентифікаційну інформацію, видиму в самих пікселях. GIF, SVG та інші непідтримувані формати таким чином не перекодовуються.
Чи означає «одноразове посилання», що вкладення можна завантажити лише один раз?
Ні. Відкриття нотатки, призначеної для одного читання, витрачає її ліміт, але вкладення залишається доступним для завантаження протягом вікна доступу після відкриття — 15 хвилин за замовчуванням, або довше, залежно від тарифного плану. Одержувач може зберегти копії протягом цього вікна. Як тільки вікно закривається, PrivateNote припиняє обслуговування вкладення; він не може видалити вже збережені копії.
Чи є повне посилання PrivateNote конфіденційним?
Так. Повне посилання URL зазвичай містить матеріал ключа дешифрування у своїй частині (fragment). Ставтеся до нього як до самого файлу: діліться ним лише з призначеним одержувачем, робіть термін його дії коротким і розгляньте можливість окремої передачі пароля, якщо канал доставки посилання може бути скомпрометований.
Чи є видалення метаданих фотографій платною функцією?
Ні. Вона працює повністю у вашому браузері та доступна щоразу, коли ви можете прикріпити підтримуване зображення. Платні плани збільшують ліміти розміру вкладень; вони не є обов'язковими для видалення EXIF.
Чи може PrivateNote завадити комусь зробити скриншот фотографії?
Ні. Як тільки довірений одержувач зможе переглянути зображення, він зможе зробити знімок екрана. Безпечна передача зменшує кількість випадкових залишків копій та доступ на стороні сервера, але вона не є засобом захисту від особи, з якою ви свідомо поділилися файлом.
Підсумок
Коротший доступ і менше копій кращі за обіцянки.
При поширенні конфіденційних фото мета не просто зашифрувати з'єднання, а мінімізувати кількість копій та час їхнього існування.
Обрізання зайвих деталей, перекодування підтримуваних зображень для видалення поширених метаданих, шифрування перед завантаженням та встановлення коротких вікон доступу зменшують ризик тривалого exposure. Це не гарантує повного відсутності слідів: одержувач може зберегти розшифроване зображення, а саме повне посилання для доставки має бути захищеним.
Такий самий підхід працює і для конфіденційних документів будь-якого типу — не лише для фото. Щодо інтимних зображень між дорослими, див. як безпечно надсилати нюдси.
Поширюйте фото з меншою кількістю стійких копій.
PrivateNote може перекодовувати підтримувані фото для видалення поширених вбудованих метаданих, шифрувати файли локально та обмежувати час доступності зашифрованої передачі. Захищайте повне посилання та пам'ятайте, що одержувачі можуть зберігати те, що відкривають.
Безпечно поширюйте фотоДосліди PrivateNote
- Як безпечніше надсилати інтимні фотографії
- Як безпечно надсилати конфіденційні документи
- Що таке одноразове секретне посилання? Як працює безпечний обмін
- Зашифроване й безпечне передавання файлів: у чому різниця?
- Google Drive чи одноразові посилання для конфіденційних файлів
- Чому пошта — найгірше місце для передавання секретів
