Вебзастосунок
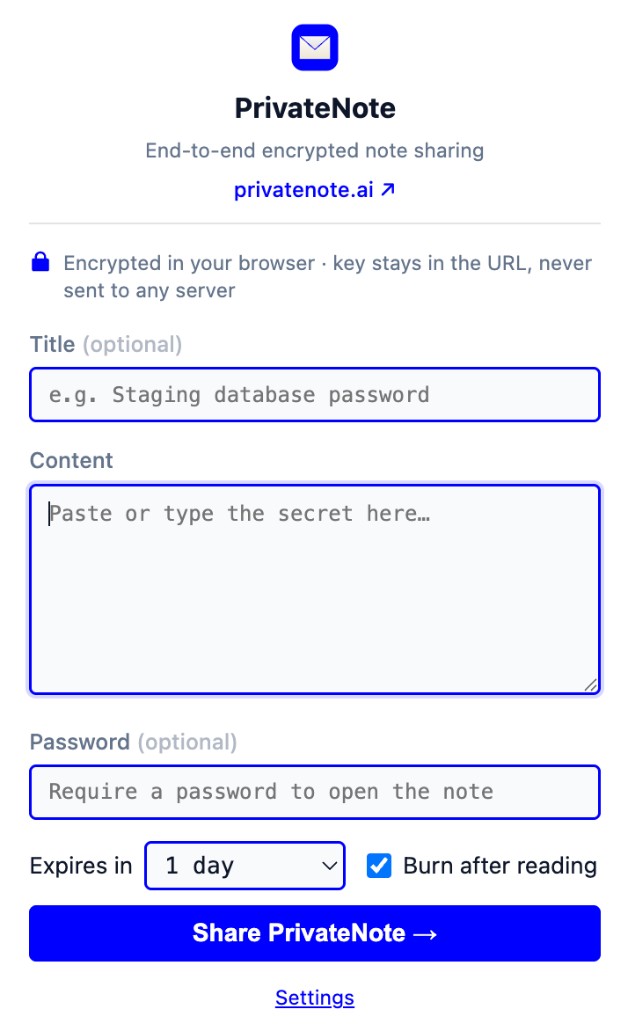
Вставте секрет, оберіть строк дії та ліміти читання, а потім поділіться зашифрованим посиланням з будь-якого браузера.
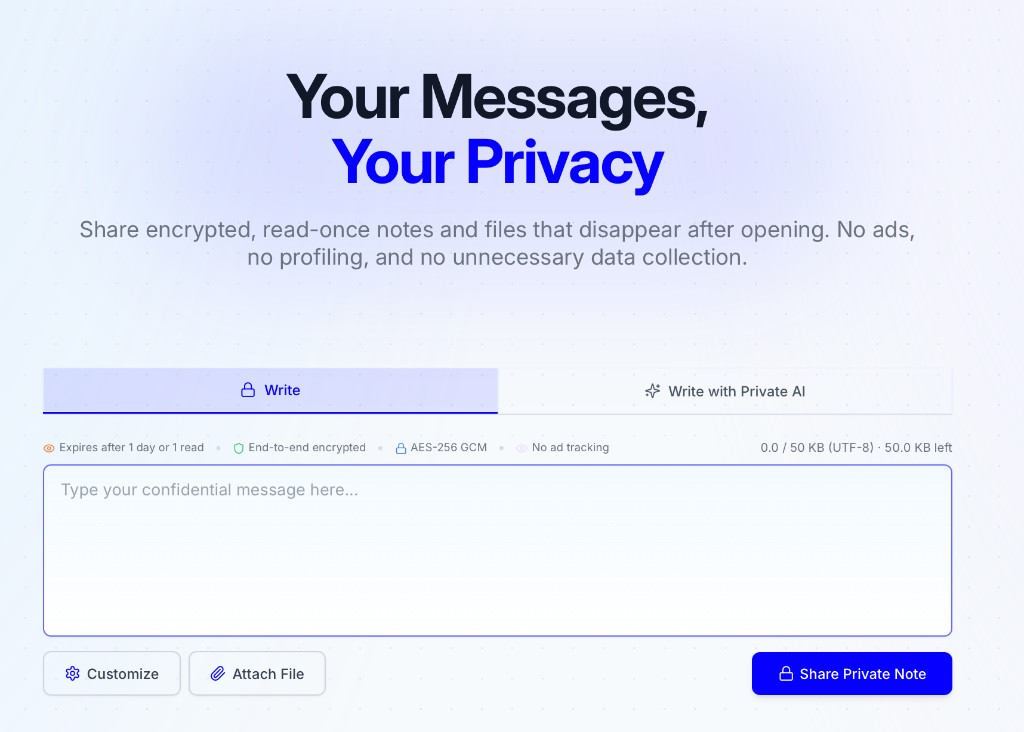
Відкрийте privatenote.ai → вставте секрет → поділіться зашифрованим посиланням
PrivateNote корисний як вебсайт, але командам розробників зазвичай потрібна та сама зашифрована передача в редакторах, локальних ШІ-агентах, скриптах і контрольованих розгортаннях. Ця сторінка показує ці точки входу і межу довіри за ними.
Оберіть шлях, найближчий до місця, де секрет вже є. Кожна інтеграція використовує той самий контракт локального шифрування.
Вставте секрет, оберіть строк дії та ліміти читання, а потім поділіться зашифрованим посиланням з будь-якого браузера.
Відкрийте privatenote.ai → вставте секрет → поділіться зашифрованим посиланням
Секрети без слідів в історії bash, конвеєрах і CI/CD.
$ echo 'sk-live-...' | npx privatenote-cli --expire 1h --output-url-onlyhttps://privatenote.ai/note/a1b2c3d4#…
Щоденна робота розробника — бічна панель, виділення й буфер обміну без виходу з редактора.
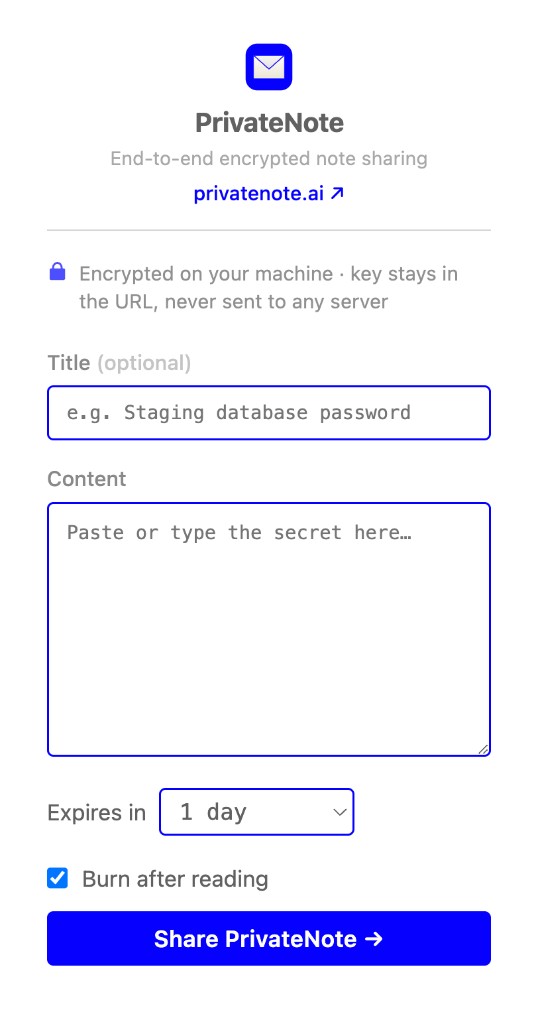
code --install-extension PrivateNote.privatenote-vscode
Шифруйте виділений текст на місці — контекстне меню, спливне вікно й Alt+Shift+P.
# Right-click selected text → Create PrivateNote
# Shortcut: Alt+Shift+P
Надайте ШІ-агентам локальний інструмент create_private_note для безпечної передачі.
// попередній перегляд — шлях, не секретcreate_private_note({ "contentFilePath": "/absolute/path/secret.txt" })// після вашого схваленняconfirm_private_note({ "confirmationId": "cnfg_…" })
MCP і навички для OpenAI Codex CLI та IDE.
codex mcp add privatenote -- npx -y privatenote-mcp
Рецепти
Почніть із завдання — оберіть інтеграцію відповідно до того, де перебуває секрет і як його треба передати.
Передайте секрет GitHub Actions у CLI через конвеєр і отримайте одноразовий URL — не допускайте відкритий текст у журнали робочого процесу.
Виділіть текст у Slack, листі або заявці й створіть зашифроване посилання, не відкриваючи privatenote.ai.
Нехай клієнт MCP передасть шлях до файлу в create_private_note, дочекається вашого схвалення й викличе confirm_private_note.
Виділіть змінні середовища, ключі API або рядки підключення у VS Code чи Cursor і передайте їх без перемикання застосунків — посилання потрапить у буфер обміну.
Зареєструйте сервер MCP один раз, щоб Codex міг створювати зашифровані посилання у процесах агента замість вставлення секретів у чат.
Використовуйте вебзастосунок, якщо одержувачу потрібне лише посилання — задайте строк дії, видалення після прочитання й необов’язковий пароль у браузері.
Що працює сьогодні: спрямуйте CLI і сервер MCP на ваш API змінною PRIVATENOTE_API_BASE_URL, а розширення VS Code — параметром privatenote.apiBaseUrl. Попередній перегляд у Docker Compose (docker-compose.yml) піднімає локальний стек вебу й API для оцінювання.
Лише попередній перегляд — не промислове середовище on-premise. Розширення Chrome жорстко прив’язане до privatenote.ai і не може звертатися до самостійно розміщеного API; натомість скористайтеся CLI (--insecure для локального http://), MCP або VS Code. Керовані корпоративні розгортання є в планах — зв’яжіться з нами, якщо хочете вплинути на ранньому етапі.
Де це доречно
Команди розробників досі передають одне одному паролі баз даних, коди відновлення, токени API, деталі передачі в підтримку і діагностику конкретного клієнта. Ці секрети часто опиняються в історії чату, коментарях заявок, гілках pull request або запитах до ШІ, бо безпечний шлях надто повільний.
PrivateNote має зробити безпечніший шлях швидким. Інтеграція має відчуватися як створення посилання, а реалізація тримає чутливий текст зашифрованим ще до того, як він досягне сервера.
Модель довіри
Архітектура
Кожна інтеграція дотримується тієї самої межі. Відкритий текст ніколи не залишає ваш пристрій незашифрованим; сервер ніколи не отримує ключ розшифрування.
Шифрування локально
AES-256-GCM на вашому пристрої — у браузері, редакторі, терміналі або процесі MCP.
Завантаження зашифрованого тексту
На сервер потрапляють лише зашифровані байти й метадані нотатки (строк дії, видалення після прочитання).
Ключ у #fragment
Ключ розшифрування залишається в хеші URL. Браузери не надсилають фрагменти в HTTP-запитах.
privatenote.ai/note/…#key
Відкритий текст шифрується локально перед вивантаженням.
Сервер зберігає шифротекст і метадані нотатки, а не ключ розшифрування.
Ключ залишається у фрагменті URL, який не надсилається в запитах HTTP.
Ліміти читання і строк дії забезпечує служба нотаток.
Усі шляхи інтеграції мають зберігати той самий базовий контракт: створити шифротекст локально, вивантажити лише те, що серверу потрібно зберегти і проконтролювати, а потім поділитися посиланням, яке несе ключ розшифрування поза запитом.
Як працює шифруванняВебзастосунок — для разового обміну, розширення редактора — для щоденної роботи розробника, CLI — для скриптів і CI, а MCP — коли агенту потрібен примітив безпечної передачі.

