10 секретів, яких не варто надсилати в чат
І що використовувати замість цього
Від Slack та Microsoft Teams до WhatsApp та Messenger — чат став основним способом обміну інформацією. Це швидко, зручно та допомагає командам працювати злагоджено. На жаль, він також став цифровим цвинтарем для надчутливих даних, які передаються заради зручності, а потім забуваються.
Головні висновки
- Chat apps are built to retain context—not to forget credentials.
- Passwords, API keys, seed phrases, and recovery codes do not belong in chat.
- Use one-time encrypted links for human-to-human secret handoffs.
- Rotate anything that was already pasted into a durable thread.
Багато сучасних чат-додатків пропонують надійне шифрування під час передачі або навіть наскрізне шифрування. Шифрування захищає повідомлення під час їхнього руху між пристроями. Більша проблема полягає в тому, що відбувається потім. Як тільки секрет потрапляє в чат, він часто залишається доступним для пошуку протягом місяців або років у багатьох системах.
Така стійкість створює неочікувано великий цифровий слід. Чутлива інформація може зберігатися в таких місцях, як історія чатів з можливістю пошуку, хмарні резервні копії, експорти робочих просторів, попередні перегляди сповіщень, скриншоти та синхронізовані пристрої.
Згідно зі звітом Verizon 2026 про розслідування витоків даних, 62% порушень пов'язані з людським фактором — крадіжка облікових даних, фішинг, соціальна інженерія, зловживання та прості помилки. Сама по собі технологія не може запобігти цим інцидентам, якщо чутлива інформація передається необережно.
Більш безпечний підхід базується на простому принципі: передавайте інформацію лише тоді, коли це необхідно, і гарантуйте, що вона зникне після першого перегляду. Саме на цій моделі базуються одноразові посилання на секрети — і саме тому PrivateNote розглядає термін дії нотатки як частину безпеки, а не як другорядний фактор.
Шпаргалка з безпеки для швидкого використання
Ніколи не надсилайте
Паролі
Ризик
Індексується в постійній історії чату та логах із можливістю пошуку.
Кращий підхід
Ніколи не надсилайте
Коди відновлення
Ризик
Ефективно та назавжди обходить багатофакторну автентифікацію.
Кращий підхід
Спеціалізований менеджер паролів або одноразова нотатка.
Ніколи не надсилайте
Ключі API
Ризик
Випадкова вставка в публічний канал ставить під загрозу робочі середовища.
Кращий підхід
Захищена нотатка із самознищенням із клієнтським шифруванням.
Ніколи не надсилайте
Документи
Ризик
Залишає постійні копії, розкидані по локальних папках завантажень.
Кращий підхід
Тимчасова зашифрована передача файлів з обмеженим доступом.
Чому чат не є менеджером секретів
Платформи обміну повідомленнями розроблені для спілкування, а не для управління секретами. Їхня мета — зберігати розмови на різних пристроях, синхронізувати історію, підтримувати пошук, створювати резервні копії та вести записи про співпрацю.
Ці ж самі функції стають ризиками, коли передаються облікові дані або корпоративні активи. Інформація залишається доступною ще довго після того, як вона виконала свою функцію. Наша стаття про робочі тексти та юридичне розслідування показує, як випадково написані повідомлення можуть пережити свій початковий контекст на роки.
Одноразовий секрет працює за іншою моделлю: зробити інформацію доступною лише на той короткий час, коли вона дійсно потрібна, а потім за дизайном видалити доступ з боку сервера.
Життєвий цикл даних: традиційний чат проти PrivateNote
Різниця не в тому, чи зашифроване повідомлення під час передачі. Різниця в тому, чи існує секрет де завгодно після того, як його прочитали.
Порівняння терміну зберігання даних
Робочий процес традиційного чату
Дані накопичуються на кожному етапі
- Пароль
- Slack / Teams
- Збережено
- Доступно для пошуку
- Резервні копії
- Через роки
Робочий процес PrivateNote
Шифрується один раз, видаляється після прочитання
- Пароль
- Шифрування в браузері
- Одноразове посилання
- Переглянуто
- Видалено з сервера
Секрети 10, які варто заборонити у ваших чат-додатках
1. Паролі до облікових записів
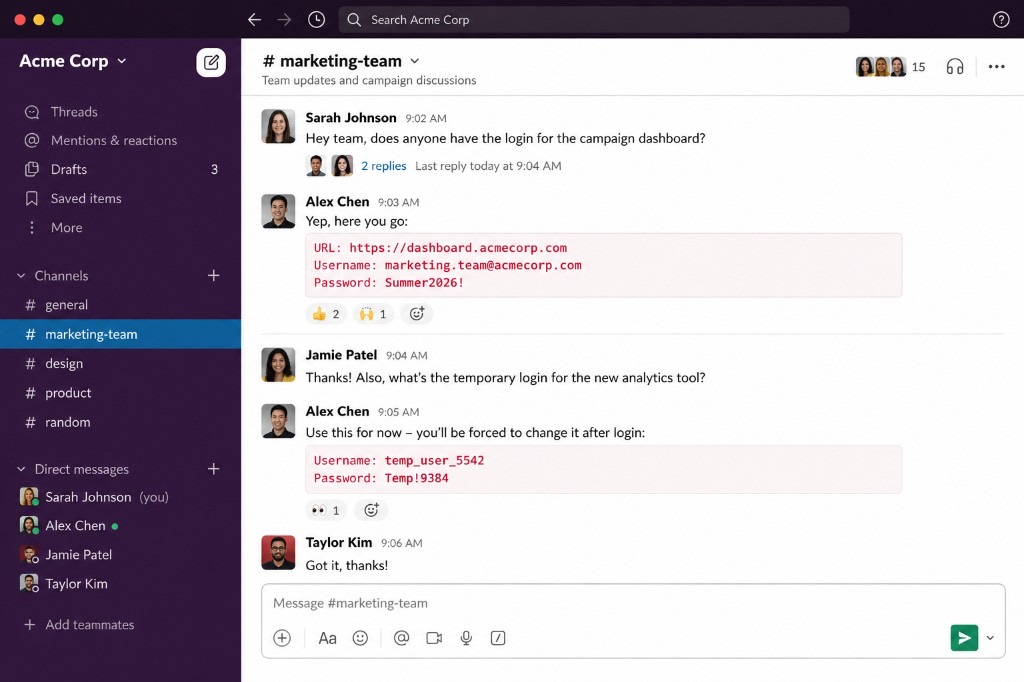
Ми всі це бачили: «Гей, який там логін від спільного маркетингового акаунта?» — і відповідь відкритим текстом. Навіть якщо ви повністю довіряєте колезі, цей пароль тепер індексується в історії робочого простору, кешується в локальних даних додатка і потенційно відображається у прев'ю електронної пошти або push-сповіщень.
Якщо зловмисник отримає доступ до цієї історії чату через кілька місяців, він отримає активний доступ до вашого облікового запису.
Замість цього — Надішліть одноразове посилання, зашифроване в браузері. Як тільки отримувач відкриє його та отримає пароль, зашифрований текст видаляється з сервера хостингу. Спочатку потрібен надійний пароль? Скористайтеся нашим генератором паролів.
2. Коди відновлення багатофакторної автентифікації (MFA)
При ввімкненні MFA сервіси генерують екстрені резервні коди. Оскільки користувачі хвилюються про втрату доступу, вони часто вставляють ці коди в чат із колегою або надсилають їх у свій власний особистий чат.
Коди відновлення — це резервні головні ключі. Ставлення до них як до звичайного тексту нівелює всю суть впровадження багатофакторної безпеки.
Замість цього — Зберігайте їх у спеціалізованому менеджері паролів. Якщо вам необхідно передати їх під час передачі облікового запису, використовуйте тимчасову замітку з одноразовим переглядом, щоб секрет не залишався назавжди в історії чату.
3. Продуктивні ключі API
Розробники часто обмінюються ключами API, токенами доступу або секретами хмарних сервісів через чат для швидкого виправлення помилок. GitHub Secret Scanning постійно виявляє виставлені напоказ облікові дані у публічних репозиторіях — це свідчення того, як часто секрети витікають випадково.
Одна випадкова вставка у невідповідний канал може відкрити доступ до робочих кластерів баз даних або платіжних конвеєрів.
Замість цього — Передавайте токени через замітку з шифруванням на стороні клієнта, яка автоматично видаляється після одного перегляду.
4. Приватні SSH-ключі
Ваш приватний ключ — це ваша ідентичність для серверної інфраструктури. Він ніколи не повинен знаходитися всередині месенджера. Копіювання приватного ключа означає, що його копія тепер існує поза межами передбаченого безпечного середовища — і вона може залишитися в історії чату, резервних копіях або на пристроях отримувачів.
Замість цього — Якщо ключ потрібно безпечно перемістити, використовуйте зашифроване корисне навантаження з одноразовим переглядом, яке видаляється з хост-сервера після доставки.
5. Посилання для запрошень та скидання паролів
Люди постійно скидають тимчасові посилання для онбордингу та адміністративні посилання в чати:
- Посилання для призначення організаторів Zoom
- Токени доступу модераторів Google Meet
- Запрошення для онбордингу Stripe
- Запрошення з адміністративними привілеями
- URL-адреси для скидання пароля
Замість цього — Передавайте посилання для онбордингу з високими привілеями через одноразову замітку, щоб їх неможливо було зібрати з історичних логів, якщо вони залишаться невикористаними.
6. Seed-фрази криптовалют
Ваша фраза відновлення з 12 або 24 слів керує всім вашим гаманцем. Якщо хтось зламає ваш обліковий запис у чаті через кілька років, автоматизований скрейпінг може просканувати історію розмов на наявність фраз, що відповідають форматам seed-фраз. Якщо вашу seed-фразу вкрадуть, ваші активи можуть бути втрачені назавжди.
Замість цього — Повністю уникайте цифрової передачі seed-фраз. Якщо крайня необхідність змушує вас це зробити, використовуйте зашифровану замітку, яка забезпечує негайне видалення після прочитання, щоб обмежити ризики.
7. Тимчасові облікові дані для входу
Служби IT-підтримки часто передають початкові облікові дані під час онбордингу співробітників. Хоча користувачеві зазвичай пропонують змінити пароль під час першого входу, тимчасові дані залишаються доступними для пошуку в історії чату. Якщо користувач затримує зміну пароля — або система дозволяє повторне використання паролів — це повідомлення залишається активною вразливістю.
Замість цього — Передавайте тимчасові облікові дані через замітку з шифруванням у браузері, яка діє лише до моменту перегляду.
8. Фінансова та банківська інформація
Вставка корпоративних IBAN, реквізитів для переказів, податкових документів або підтверджень платежів у чат здається нешкідливою, оскільки один лише IBAN не є паролем. Однак, коли зловмисники поєднують банківські реквізити з особистими розмовами, знайденими в історії чату, вони отримують контекст, необхідний для переконливого фішингу та шахрайства з інвойсами.
Замість цього — Відокремлюйте фінансові деталі від повсякденного спілкування. Поширюйте їх через зашифровані канали, які закривають доступ одразу після підтвердження транзакції.
9. Скани особистих документів
Потрібно швидко надіслати копію паспорта, посвідчення водія або трудового договору в HR? Передача цього PDF у вікно чату копіює надчутливі ідентифікаційні дані в хмарні резервні копії, локальні галереї телефонів та синхронізовані папки на робочих столах.
Замість цього — Використовуйте безпечну передачу файлів із шифруванням на стороні браузера — одне завантаження, після чого файл видаляється з хостинг-сервера відповідно до ваших налаштувань доступу.
10. Конфіденційна бізнес-інформація
Внутрішні стратегічні презентації, неоголошені цінові пропозиції, юридичні чернетки та документи про придбання постійно циркулюють у командних каналах. Витоки даних не завжди спричинені зовнішніми хакерами; іноді вони трапляються через те, що працівник випадково запрошує зовнішнього гостя до каналу, що містить багаторічні стратегії компанії.
Замість цього — Поширюйте конфіденційні корпоративні активи за допомогою зашифрованих нотаток із суворими датами автоматичного закінчення терміну дії та обмеженими вікнами доступу.
Секрети мають термін життя
Шифрування захищає секрети під час передачі. Термін дії захищає їх з часом. Більшість чат-додатків повністю ігнорують цю другу частину.
Використовуючи PrivateNote, ви за своєю природою змінюєте підхід до безпеки. Замість того, щоб покладатися на користувачів, які мають не забути видалити конфіденційні повідомлення пізніше, ви примусово встановлюєте термін життя секрету. Отримувач читає його один раз — і після цього він зникає з сервера.
- Відсутність постійного сліду: жодна історія чату чи архів із можливістю пошуку не містить сирого секрету.
- Зменшення радіусу ураження: якщо пізніше ноутбук або обліковий запис у чаті буде скомпрометовано, у логах не залишиться старих паролів, які можна викрасти.
- Мінімізація людського фактора: система автоматично забезпечує мінімізацію даних, усуваючи потребу вручну пам'ятати про видалення конфіденційних повідомлень.
Безпека «під капотом»: як працює PrivateNote
PrivateNote шифрує ваше повідомлення безпосередньо у вашому браузері перед завантаженням. Сервер зберігає лише зашифрований текст (ciphertext). Ключ дешифрування знаходиться у фрагменті URL — частині після `#`, яку браузери не надсилають на вебсервери як частину запитів HTTP. Сервер ніколи не отримує ключ дешифрування.
Після того, як нотатка відкрита згідно з обраними вами налаштуваннями, зашифрований текст видаляється з сервера. Для паролів, ключів API, кодів відновлення та тимчасових облікових даних обмеження терміну дії даних є настільки ж важливим, як і саме шифрування даних. Чати зберігають розмови. PrivateNote обмежує термін життя секретів.
Часті запитання
Чи безпечно надсилати паролі через Slack?
Slack шифрує дані під час передачі та під час зберігання, але паролі залишаються в історії чату, доступній для пошуку, доки їх не видалять. Для тимчасових облікових даних одноразова нотатка з шифруванням у браузері зменшує ризик тривалого exposure.
Чи безпечні повідомлення WhatsApp для паролів?
Сквозне шифрування (end-to-end) захищає повідомлення під час передачі, а повідомлення, що зникають, можуть автоматично видаляти їх через певний час — проте отримувачі все одно можуть зробити скриншот, переслати або зберегти вміст до того, як він зникне. Паролі ідеально передавати лише на той час, який є необхідним — через одноразове секретне посилання, а не через постійну гілку чату.
Чи безпечніше надсилати паролі електронною поштою, ніж у чаті?
Ні. Стандартна електронна пошта за замовчуванням не має сквозного шифрування і проходить через кілька поштових серверів. Після доставки пароль залишається на невизначений термін у папках «Вхідні», «Надіслані», локальних кешах та резервних копіях провайдера.
Що таке одноразовий секрет?
Одноразовий секрет — це повідомлення, яке стає недоступним після одного перегляду або після визначеного терміну дії, що зменшує кількість постійних копій у системах. Дивіться наш посібник про те, як працюють одноразові секретні посилання.
Посилання
- Verizon. Звіт про розслідування порушень даних 2026 (DBIR). verizon.com/business/resources/reports/dbir/
- Verizon. Звіт про розслідування порушень даних у сфері охорони здоров'я 2026. verizon.com/business/resources/reports/2026-dbir-healthcare-snapshot.pdf
Поширюйте секрети, не залишаючи слідів у чаті
Чат чудовий для координації. Але це погане сховище для облікових даних, ключів, кодів відновлення та документів, які не призначені для постійного зберігання.
PrivateNote було створено для протилежного сценарію: шифруйте в браузері, поширюйте посилання та дозволяйте секрету терміну дії закінчитися, коли він виконає свою функцію — без необхідності створення облікового запису для відправника та без тексту у відкритому вигляді, що роками зберігається в архіві з можливістю пошуку.
Менше історії чатів. Менше метаданих. Більше контролю над тим, як довго секрет існує в мережі.
