Зашифроване й безпечне передавання файлів: у чому різниця?
У чому різниця?
TLS і шифрування у браузері часто називають безпечним передаванням файлів, але це різні підходи. Дізнайтеся, де відбувається шифрування, чому це важливо та як обирати.
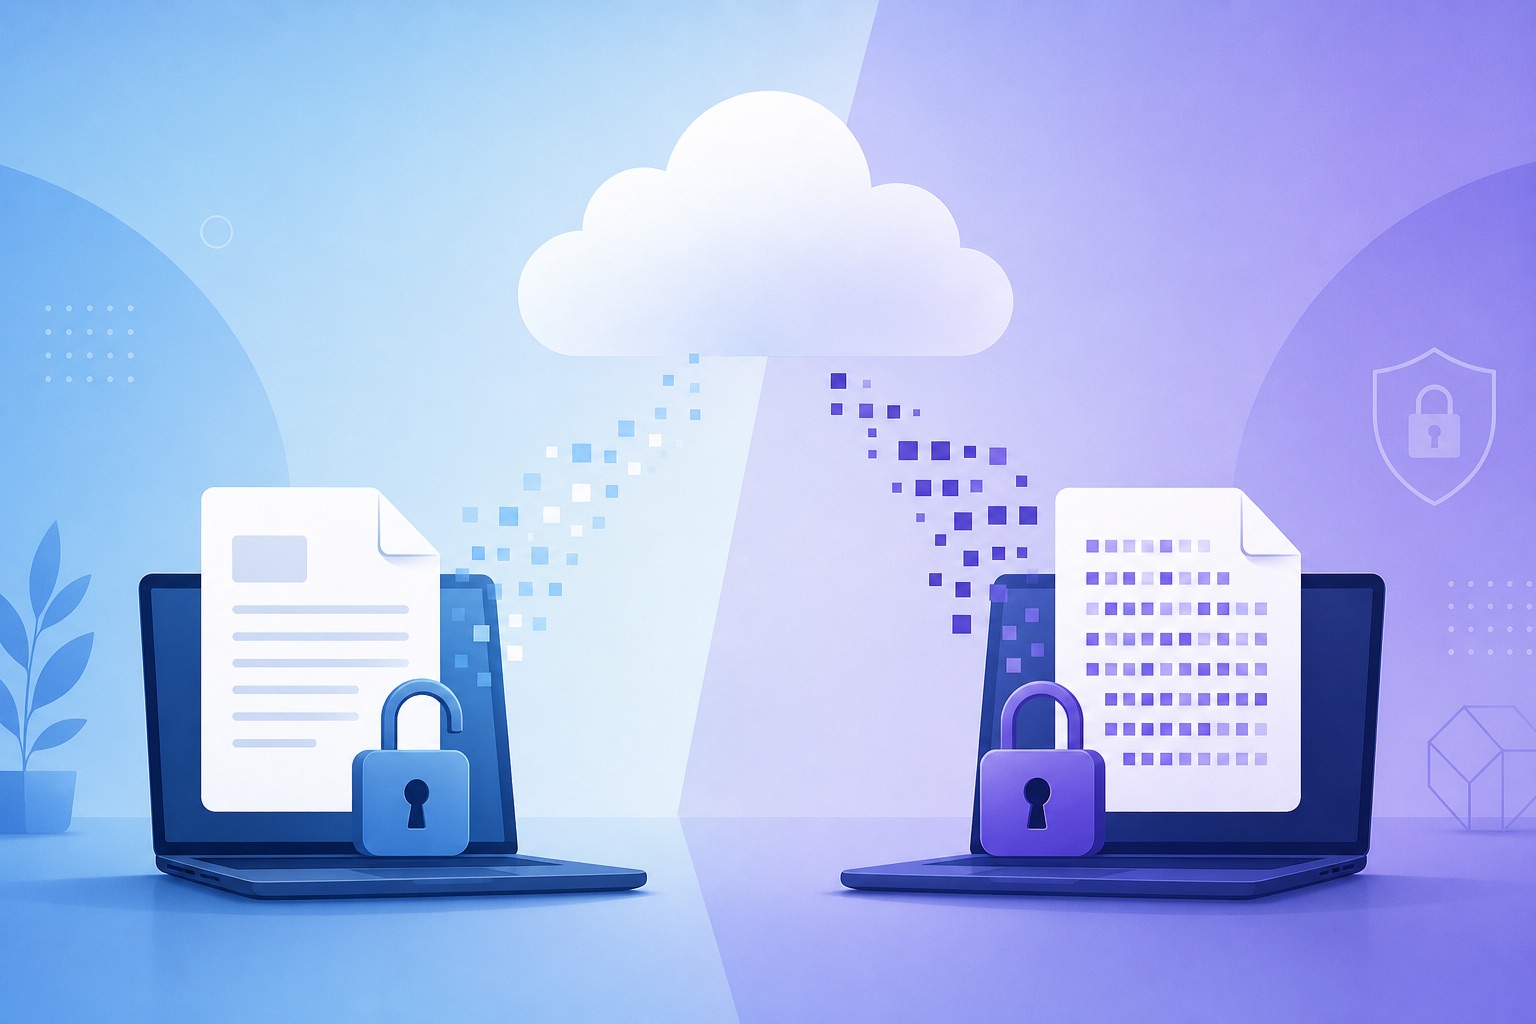
Головні висновки
- “Secure” marketing often means TLS in transit—not zero-access storage.
- Browser encryption before upload changes what the provider can read.
- Know where keys live and who can decrypt after upload.
- Match the tool to the threat: casual privacy vs. hostile provider access.
Коли люди шукають "безпечний обмін файлами", вони часто припускають, що кожен сервіс, який пропонує HTTPS або шифрування TLS, захищає їхні файли однаково. На жаль, це не так.
Два сервіси можуть рекламувати "зашифровану передачу файлів", пропонуючи при цьому кардинально різні гарантії конфіденційності. Різниця полягає виключно в тому, де відбувається шифрування. Розуміння цієї відмінності пояснює, чому одні сервіси можуть переглядати, індексувати та обробляти ваші файли, тоді як інші — просто ні.
Два типи шифрування
Існує два основні способи, за допомогою яких сучасні сервіси обміну файлами захищають ваші дані.
1. Шифрування транспорту (TLS)
Це стандартне шифрування, яке використовується майже кожним вебсайтом в Інтернеті сьогодні. Коли ви завантажуєте файл, ваш браузер встановлює безпечне з'єднання Transport Layer Security (TLS) з хост-сервером. З'єднання шифрується під час передачі файлу через мережу, захищаючи вас від зловмисників у публічних Wi-Fi мережах, зламаних роутерів або будь-кого, хто перехоплює мережевий трафік.
Ваш пристрій
Original file (plaintext)
Сервер хоста
Receives readable file
- TLS є необхідним, і кожен надійний сервіс повинен його використовувати.
- Після того, як завантаження досягає сервера, провайдер отримує оригінальний файл у відкритому вигляді.
- Починаючи з цього моменту, залежно від своєї політики, сервіс може зберігати файл, створювати попередні перегляди, індексувати вміст, сканувати на наявність шкідливого програмного забезпечення або використовувати метадані для аналітики.
- Багато провайдерів також шифрують файли «у стані спокою» (at rest). Це захищає від фізичної крадіжки дисків, але сервіс все одно володіє ключами та може читати ваші файли.
Основна вразливість традиційного хмарного сховища: сервер може зашифрувати лише те, що він уже зміг прочитати.
2. Шифрування на стороні браузера
Принципово інший підхід полягає в тому, щоб зашифрувати файл до того, як він покине ваш пристрій. Замість завантаження оригінального файлу, ваш браузер використовує локальні криптографічні API для його шифрування. Сервер отримує лише шифротекст — дані, які виглядають випадковими і є марними без ключа дешифрування.
Ваш браузер
Encrypts locally first
Зашифровані дані
Unreadable without key
Сервер хоста
Stores ciphertext only
- Шифрування на стороні браузера не замінює TLS — воно доповнює його.
- TLS все ще захищає з'єднання від перехоплювачів на мережевому рівні.
- Сервери провайдера отримують лише нечитабельний шифротекст, оскільки вони ніколи не отримують відкритий текст або ключ дешифрування.
Чому ця різниця важлива
Припустимо, ви ділитеся надзвичайно чутливими даними: юридичними контрактами, фінансовими таблицями, пропрієтарним вихідним кодом, медичними записами або конфіденційними бізнес-документами.
При шифруванні лише під час транспортування ваша приватність є договірною. Ви повинні довіряти реалізації провайдера, контролю доступу співробітників, а також поточній та майбутній корпоративній політиці.
При шифруванні на стороні браузера ваша приватність є архітектурною. Провайдер зберігає лише зашифрований шифротекст. Навіть якщо їх зламають, випишуть судову повістку або вони змінять свою бізнес-модель, вони не зможуть передати відкритий текст, якого ніколи не мали.
При шифруванні лише під час транспортування ваша приватність є договірною. При шифруванні на стороні браузера ваша приватність є архітектурною.
Нещодавнє нагадування: фактор довіри
У випадку з 2025, WeTransfer оновив свої Умови надання послуг, додавши формулювання, які, здавалося, надавали широкі права на завантажений контент, зокрема для вдосконалення систем машинного навчання, що використовуються для модерації контенту.
Ця зміна викликала негайну реакцію художників, журналістів та творчих професіоналів, які побоювалися, що їхня інтелектуальна власність буде використана для навчання систем ШІ. WeTransfer швидко роз'яснив, що контент клієнтів не використовується для навчання ШІ, і видалив неоднозначні формулювання, але цей інцидент підкреслив важливий урок:
Якщо провайдер отримує ваші файли у відкритому вигляді, ви повністю залежите від його обіцянок. Коли провайдер зберігає лише зашифрований шифротекст, рівень довіри, який ви повинні йому надати, структурно мінімізований. Архітектура забезпечує приватність.
Як PrivateNote обробляє обмін файлами
Сучасне шифрування на основі браузера поєднує кілька перевірених криптографічних блоків, щоб забезпечити безпеку даних, не покладаючись на довіру до сервера.
Генерація та ізоляція ключів
Коли користувач готується поділитися файлом, PrivateNote генерує криптографічно стійкий випадковий симетричний ключ безпосередньо в браузері за допомогою Web Crypto API.
Цей ключ ніколи не передається на нашу інфраструктуру. Замість цього він додається до посилання для обміну як фрагмент URL (частина після символу `#`):
https://privatenote.ai/note/your-note-id#your-secret-keyЗа своєю природою веббраузери ніколи не надсилають фрагмент URL на вебсервер під час HTTP запиту. Ця поведінка визначена стандартом URL і працює саме так протягом десятиліть. Ключ дешифрування залишається в браузері отримувача.
Автентифіковане потокове шифрування
Замість завантаження необроблених даних браузер шифрує файл перед тим, як він потрапить у мережу. Оскільки PrivateNote підтримує великі вкладення, він використовує потокове блочне шифрування: файли шифруються блок за блоком (зазвичай багатомегабайтними фрагментами), щоб великі завантаження не потребували одночасного завантаження всього файлу в пам'ять.
Акаунти Free дозволяють прикріплювати файли розміром до 25 МБ; акаунти Premium підтримують набагато більші обсяги даних (до 1 ГБ на файл). У всіх випадках на наші сервери потрапляє лише шифротекст.
Реалізація базується на AES-GCM (автентифіковане шифрування з доданими даними), що забезпечує як конфіденційність, так і цілісність:
- Конфіденційність — корисне навантаження неможливо прочитати без ключа.
- Цілісність — будь-яке втручання у зашифровані дані під час зберігання виявляється та відхиляється під час дешифрування на стороні клієнта.
- Коли увімкнено захист паролем, ключ, похідний від пароля, генерується за допомогою алгоритмів із високою вимогою до пам'яті, таких як Argon2id, що робить підбір методом brute-force непрактичним.
Які метадані все ще існують
Сувора архітектура безпеки повинна визнавати свої межі. Шифрування на стороні браузера захищає вміст ваших файлів, але певні метадані залишаються видимими для мережі та сервісу:
- Часові мітки завантаження та скачування.
- Приблизний розмір зашифрованого навантаження.
- Термін дії, ліміти переглядів та вікна доступу до файлів.
- IP-адреса отримувача під час скачування (видима вебсерверу, що маршрутизує запит).
Системи, орієнтовані на приватність, мінімізують метадані всюди, де це можливо, але жоден вебсервіс не може усунути їх повністю. PrivateNote застосовує до метаданих таку ж дисципліну зберігання, як і до зашифрованих даних — вони видаляються, коли записка закінчує термін дії або видаляється.
Компроміси справжньої приватності
Шифрування на стороні браузера забезпечує максимальну приватність вмісту, але це передбачає свідомі компроміси:
- Відсутність сканування на шкідливе ПЗ на стороні сервера — оскільки сервер не може прочитати файл, він не може перевірити його на наявність вірусів. Довіряйте відправнику.
- Відсутність попереднього перегляду, створеного сервером — мініатюри та попередній перегляд документів рендериться локально в браузері отримувача після дешифрування, а не на сервері.
- Неможливість відновлення пароля або ключа — якщо ви втратите посилання або ключ шифрування, провайдер не зможе відновити файл. Не існує функції «Забули пароль» для даних, до яких хост не має доступу.
Як обрати правильний сервіс
Не кожна передача файлів потребує суворого шифрування на стороні браузера. Звичайні відпускні фото з родиною можуть обійтися лише шифруванням під час транспортування.
Якщо ви передаєте інтелектуальну власність, юридичні угоди або конфіденційні персональні дані, поставте собі одне архітектурне питання:
Чи отримує сервіс мій оригінальний файл, чи лише його зашифровану версію?
Саме ця відмінність визначає, хто технічно може отримати доступ до ваших даних — не лише сьогодні, а й у майбутньому, коли корпоративна політика, право власності та закони про приватність змінюватимуться.
Передавайте файли, не надаючи серверу відкритий текст
Безпечна передача файлів у PrivateNote використовує ту саму модель шифрування на стороні браузера, що й наші зникаючі нотатки: шифруйте локально, завантажуйте зашифровані дані, передавайте ключ у фрагменті URL та встановлюйте термін доступу на власних умовах.
Модель доставки за посиланням: що таке одноразове секретне посилання.
Спробувати безпечну передачу файлів