Чому пошта — найгірше місце для передавання секретів
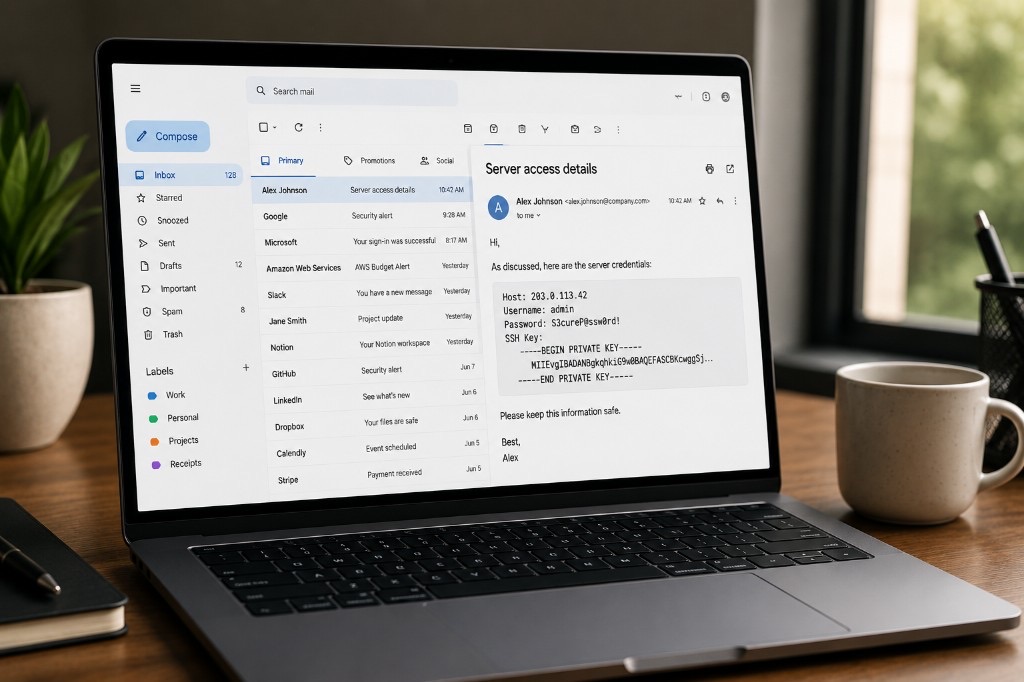
Пошту створено для доставки повідомлень, а не їх зникнення. Надіслані паролі, ключі API та коди відновлення можуть назавжди залишитися в доступних для пошуку скриньках.
Головні висновки
- Email creates durable copies across inboxes, backups, and devices.
- Forwarding, search, and sync keep secrets discoverable for years.
- Use browser-encrypted one-time links for credentials and recovery codes.
- Keep the transport channel separate from long-term storage.
Електронна пошта стала основним способом обміну майже всім: контрактами, паролями, API ключами, банківськими реквізитами, медичними записами, документами, що підтверджують особу, паролями Wi‑Fi та кодами відновлення. Більшість із нас надсилає конфіденційну інформацію електронною поштою, не замислюючись про наслідки.
Електронна пошта була створена для доставки повідомлень, а не для того, щоб вони зникали
Після відправлення електронного листа ви часто втрачаєте контроль над тим, де він опиниться, як довго він зберігатиметься і хто зрештою може отримати до нього доступ. Якщо ви надсилаєте щось, що має залишатися приватним, електронна пошта зазвичай є невідповідним інструментом.
Ваш електронний лист існує не лише в одному місці
Багато людей уявляють електронну пошту як просту розмову між двома людьми. Насправді кожен електронний лист зазвичай існує в кількох місцях:
- ваша поштова скринька
- поштова скринька одержувача
- резервні копії поштового провайдера
- архівовані копії
- синхронізовані пристрої
- корпоративні системи резервного копіювання
- експортовані файли PST або MBOX
- інфраструктура аварійного відновлення
Навіть якщо ви видалите електронний лист, копії можуть продовжувати існувати в інших місцях. Деякі організації зберігають електронну пошту роками для виконання юридичних, нормативних або бізнес-вимог. На практиці електронний лист часто стає постійним.
Секрети з часом стають небезпечними
Найнебезпечнішим у електронній пошті є не обов'язково сьогоднішній день. Це те, що буде через п'ять років. Уявіть, що ви надіслали комусь електронний лист:
- пароль до робочої бази даних
- ключ API
- облікові дані SSH
- дані для входу VPN
- фраза для відновлення криптовалюти
Можливо, з того часу облікові дані змінилися. Можливо, ні. Через роки цей лист все ще може лежати в багатьох вхідних скриньках, і його можна знайти за лічені секунди. Будь-хто, хто отримає доступ до одного з цих акаунтів, раптом отримає карту ваших минулих секретів. Наш посібник про секрети, які ніколи не слід надсилати в чаті описує схожі ризики в месенджерах — з електронною поштою все часто гірше, оскільки термін зберігання довший, а копій більше.
Електронна пошта розроблена для пошуку
Сучасні поштові клієнти неймовірно добре знаходять старі повідомлення. Шукайте password, API, або confidential, і повідомлення багаторічної давнини з'являються майже миттєво.
Це фантастична функція для повсякденного спілкування. Але це жахлива функція для секретів. Чутлива інформація з часом має ставати важчою для пошуку, а не легшою.
Пересилання займає один клік
Можливо, ви довіряєте отримувачу. Цього не завжди достатньо. Електронні листи регулярно:
- переслано
- скопійовано в системи тикетів
- вставлено в чат-додатки
- прикріплено до інших листів
- передано підрядникам
- включено в запити на підтримку
Як тільки секрет покидає вашу вхідну скриньку, ви більше не контролюєте кількість його копій. На відміну від менеджера паролів або сервісу зашифрованого обміну, електронна пошта не має поняття відкликання доступу після доставки.
ШІ дедалі частіше обробляє електронну пошту
Ще одна причина ретельно подумати перед надсиланням конфіденційної інформації електронною поштою полягає в тому, що поштові провайдери дедалі частіше використовують автоматизовані системи для обробки повідомлень. Ці системи можуть допомагати з:
- виявлення спаму
- захист від фішингу
- виявлення шкідливого ПЗ
- розумні відповіді
- категоризація вхідних повідомлень
- пошук
- функції продуктивності
- написання та резюмування за допомогою ШІ
Провайдери суттєво відрізняються за тим, як працюють ці функції, які дані обробляються та за якими політиками конфіденційності. Хоча багато провайдерів останніми роками запровадили суворіші зобов'язання щодо конфіденційності, надсилання конфіденційної інформації електронною поштою все одно означає довіру цієї інформації системам поза вашим контролем. Якщо ваша мета — мінімізувати ризики, розумним першим кроком буде зменшення кількості конфіденційної інформації, що надсилається через електронну пошту.
Нормативне сканування також є частиною обговорення
Приватність більше не є лише технічним питанням. Вона стала питанням політики. У липні 2026 Європейський парламент схвалив продовження тимчасової правової бази, яка дозволяє постачальникам певних комунікаційних послуг добровільно виявляти та повідомляти про матеріали з сексуальним насильством над дітьми (CSAM) до квітня 2028.
Ця база передусім стосується сервісів, які мають доступ до вмісту повідомлень, таких як багато традиційних постачальників електронної пошти та інші комунікаційні сервіси без end-to-end encryption. Щоб дізнатися більше про значення цього голосування — і чому попри більшу кількість голосів «Проти», було прийнято рішення «За» — перегляньте наш розбір Chat Control 1.0.
Заявленою метою є захист дітей, і розумні люди можуть мати різні думки щодо належного балансу між приватністю та громадською безпекою. Проте ця дискусія ілюструє важливий момент: якщо сервіс може читати ваші повідомлення, то майбутні закони, політики або рішення платформ можуть вплинути на те, як ці повідомлення обробляються. Натомість сервіси з end-to-end шифруванням принципово відрізняються тим, що постачальник не володіє криптографічними ключами, необхідними для читання вмісту.
Є кращий спосіб ділитися секретами
Не кожна частина інформації має існувати вічно. Іноді вам потрібно просто надіслати щось один раз. Приклади включають:
- пароль
- ключ API
- код відновлення
- ліцензія на програмне забезпечення
- серверні облікові дані
- конфіденційне повідомлення
Замість того, щоб надсилати це безпосередньо в електронному листі, надішліть одноразове зашифроване посилання. Отримувач відкриває посилання, читає секрет, і зашифровані дані видаляються назавжди. Щодо саме ключів API, дивіться наш посібник із робочого процесу про те, як безпечно поділитися ключем API.
- Історія вхідних повідомлень відсутня.
- Архів для пошуку відсутній.
- Відсутність випадкового пересилання самого секрету.
- Відсутність забутих копій, що роками лежать у поштових скриньках.
Шифрування в браузері має значення
У PrivateNote шифрування відбувається всередині вашого браузера перед завантаженням будь-чого. Ваш браузер шифрує повідомлення локально. До наших серверів потрапляє лише зашифрований текст (ciphertext). Ключ дешифрування ніколи не залишає ваш пристрій і ніколи не зберігається нами.
Коли отримувач відкриває нотатку, її можна налаштувати так, щоб вона самознищувалася після першого успішного прочитання або автоматично термін дії якої закінчувався через обраний період. Це означає, що не існує постійного електронного листа із секретом, який чекає на виявлення через роки. Ви можете надіслати секретне повідомлення без створення облікового запису, або прочитати, як працює PrivateNote, щоб зрозуміти повну модель шифрування.
Практичний тест простий: чи може постачальник отримати ключ дешифрування або відкритий текст? Якщо так, то система не є справді end-to-end зашифрованою. Електронна пошта за своєю природою не проходить цей тест.
Правильний інструмент для правильної інформації
Електронна пошта залишається однією з найкорисніших комунікаційних технологій, коли-небудь створених. Вона чудово підходить для розмов, інвойсів, розсилок та повсякденного ділового спілкування.
Але це не ідеальне місце для інформації, яка має зникнути після того, як вона виконає свою функцію. Паролі, коди відновлення, ключі API, конфіденційні документи та інша чутлива інформація заслуговують на механізм обміну, розроблений з урахуванням приватності.
Іноді найбезпечніший секрет — це той, якого більше просто не існує.
Поділіться секретом, не залишаючи його в чиїйсь поштовій скриньці
Створіть зашифровану одноразову нотатку у своєму браузері. Якщо потрібно, надішліть посилання електронною поштою — сам секрет залишається поза межами листування.
Спробувати PrivateNote ->