Як безпечно передати пароль
Без електронної пошти, Teams і WhatsApp
Не вставляйте паролі в Microsoft Teams, WhatsApp чи електронну пошту. Цей посібник показує, як одноразовими секретними посиланнями з шифруванням у браузері безпечно передавати секрети, дотримуватися вимог GDPR (DSGVO) і уникати критичних помилок безпеки.
Key takeaways
- Ніколи не надсилайте паролі електронною поштою, SMS чи в командному чаті.
- Для передавання використовуйте одноразове посилання з шифруванням у браузері.
- Віддавайте перевагу тимчасовим паролям і вимагайте зміну після отримання доступу.
- Коли ставки високі, підтвердьте особу одержувача окремим каналом.
Передавання пароля здається дрібною повсякденною справою — доки щось не піде не так.
Чи то колезі потрібен тимчасовий доступ до внутрішнього інструмента, чи представник підтримки просить доступ до системи, чи потрібно надіслати облікові дані Wi-Fi гостю, найшвидший варіант часто здається таким: вставити пароль відкритим текстом у чат Microsoft Teams, повідомлення WhatsApp або короткий лист.
На жаль, ця зручність залишає постійний цифровий слід. Щойно секрет потрапляє в ці канали, його синхронізують між пристроями, він стає доступним для пошуку, зберігається в автоматичних резервних копіях поштових скриньок і безстроково лишається в корпоративних архівах повідомлень. Пароль, який мав бути тимчасовим, стає постійним ризиком.
На щастя, є кращий спосіб захистити ваші облікові дані.
Головна проблема передавання відкритим текстом
Електронна пошта й застосунки для чату — чудові платформи для спільної роботи, але їх ніколи не створювали для зберігання секретів. Сучасні системи зазвичай шифрують дані під час передавання, але їм бракує короткочасності — щоб секрети зникали, щойно виконали своє призначення.
Коли ви вставляєте пароль у звичайну гілку чату чи листа, ви одразу втрачаєте контроль над його життєвим циклом. Він лишається в поштових скриньках, доступний для пошуку в журналах чату через роки і видимий у сповіщеннях пристрою або на екрані блокування. Якщо згодом буде скомпрометовано ваш обліковий запис або обліковий запис одержувача, ці історії чату з відкритим текстом стануть скарбницею для зловмисників.
GDPR (DSGVO) і ризики відповідності в Європі
Для європейських організацій це не лише питання безпеки — це ризик відповідності. За Загальним регламентом про захист даних (GDPR / DSGVO) компанії юридично зобов’язані захищати доступ до персональних даних сучасними технічними й організаційними заходами.
Вставлення чинних облікових даних у хмарні журнали чату, розміщені в США, або на поштові сервери без окремого наскрізного шифрування може збільшити ризик невідповідності, особливо якщо ці паролі дають доступ до баз даних із даними клієнтів або працівників.
Локальне шифрування у браузері різко зменшує місця, де облікові дані можуть затриматися, і тримає повсякденні передавання в руслі підходу з пріоритетом приватності. Це не юридична консультація; ставтеся до безпечного передавання облікових даних як до однієї частини ширшого контролю доступу, керування паролями і політики заміни.
Як працюють посилання з шифруванням у браузері
Для швидкого разового передавання пароля одноразові посилання з шифруванням у браузері є одними з найбезпечніших і найефективніших варіантів. Замість самих облікових даних ви надсилаєте унікальне тимчасове посилання на зашифровану нотатку. Матеріал що таке одноразове секретне посилання пояснює модель цього передавання.
Важку роботу виконує ваш браузер: пароль шифрується локально перед вивантаженням, тож проміжний сервер зберігає шифротекст, а не ваш необроблений пароль. Ключ розшифрування зазвичай лишається у фрагменті посилання, який браузери не надсилають на сервер.
Щоб передати секрет тимчасовим посиланням, яке самознищується, виконайте ці чотири кроки:
- 1
Крок 1
Введення і локальне шифрування
Введіть пароль у захищений інструмент. Ваш браузер шифрує його локально ключем, який ніколи не залишає ваш комп’ютер як відкритий текст.
- 2
Крок 2
Створення посилання
Інструмент вивантажує на сервер із нульовим знанням лише зашифроване корисне навантаження і будує унікальне посилання для передавання. Матеріал для розшифрування лишається з посиланням, а не в серверному сховищі читабельних секретів.
- 3
Крок 3
Надсилання посилання
Скопіюйте і надішліть посилання через Microsoft Teams, електронну пошту або WhatsApp. Платформа чату бачить URL, а не ваш пароль.
- 4
Крок 4
Розкриття і самознищення
Браузер одержувача розшифровує вміст локально. Залежно від політики передавання зашифроване корисне навантаження потім можна видалити з сервера після перегляду або після короткого вікна строку дії.
Потрібно передати пароль зараз? Створіть зашифровану одноразову нотатку і надішліть захищене посилання замість самого пароля.
Створити приватну нотаткуПорада для високої безпеки: передавання різними каналами
Зашифроване посилання настільки безпечне, наскільки безпечний канал, яким ви його надсилаєте. Якщо зловмисна третя сторона отримає доступ до вашої скриньки Teams або електронної пошти, вона може перехопити посилання ще до того, як одержувач його відкриє.
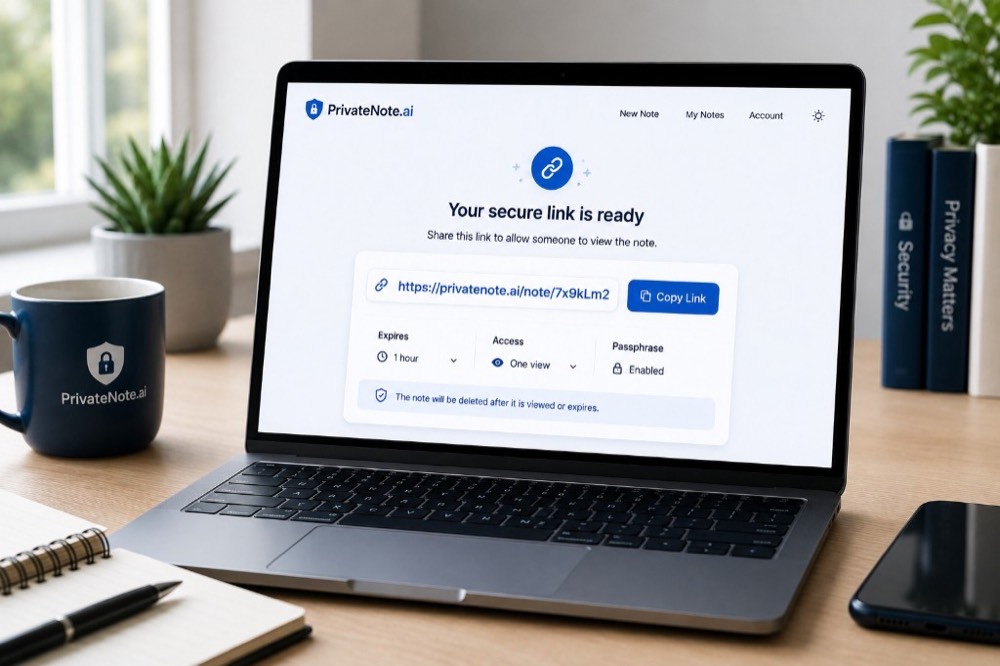
Багато інструментів безпечного передавання, зокрема PrivateNote.ai, пропонують необов’язкове налаштування обгорнути нотатку додатковим паролем (обгортання парольною фразою). Воно не ввімкнене за замовчуванням: ви вмикаєте його під час створення нотатки, обираєте парольну фразу, і одержувач має ввести її перед розкриттям секрету.
Щоб уникнути єдиної точки відмови для особливо чутливих облікових даних, використайте цей варіант для передавання різними каналами: згенеруйте зашифроване посилання із захистом парольною фразою, надішліть посилання основним каналом (наприклад, Microsoft Teams), а парольну фразу — зовсім іншим каналом, бажано месенджером із пріоритетом приватності, як-от Signal або Threema, або коротким телефонним дзвінком.
Зловмиснику знадобляться і посилання, і парольна фраза. Саме це розділення робить передавання різними каналами дієвим.
Передавання через менеджер паролів і одноразові посилання
Обидва способи можуть бути дуже безпечними, але вони служать різним цілям. Правильний інструмент залежить від того, як довго одержувачу потрібен доступ.
| Категорія | Найкраще для | Технічні обмеження |
|---|---|---|
| Електронна пошта, Teams або WhatsApp | Не рекомендовано для паролів | Залишає постійні копії відкритого тексту, доступні для пошуку, у резервних копіях і архівах |
| Менеджери паролів | Тривалий доступ: спільні сховища для родини, внутрішніх відділів або довірених основних команд | Обидві сторони мають підтримувати активні сумісні облікові записи менеджера паролів |
| Одноразові зашифровані посилання | Тимчасовий доступ: фрилансери, підтримка клієнтів, гості та разові передавання | Будь-хто з посиланням може прочитати секрет, якщо його не захищено додатковою парольною фразою |
Орієнтир: використовуйте менеджер паролів для тривалого спільного доступу і одноразове зашифроване посилання, коли облікові дані мають змінитися невдовзі після передавання.
Коли використовувати одноразове посилання на пароль
Одноразове передавання пароля ідеальне для транзакційних облікових даних, які потрібно повідомити лише один раз. Типові приклади з європейських робочих місць:
| Відділ | Типові випадки |
|---|---|
| Адміністрація й офіс | Паролі маршрутизатора або гостьового офісного Wi-Fi, облікові дані адміністратора принтера або налаштування розумного офісу |
| Фінанси й бізнес | Облікові дані для податкового консультанта або зовнішніх фінансових аудиторів |
| ІТ і операції | Підключення тимчасових зовнішніх ІТ-підрядників або передавання тимчасових облікових даних для входу підрядників |
| Технічні команди | Облікові дані баз даних, ключі API, ключі SSH або паролі хмарних платформ для розробників |
Найкращі практики і пастки, яких варто уникати
Вимагайте заміни
Щоразу, коли ви передаєте пароль, ставтеся до нього як до тимчасового. Попросіть одержувача змінити його одразу після входу і підтвердьте, що заміну завершено, перш ніж вважати передавання закінченим.
Генеруйте надійні локальні паролі
Не вигадуйте паролі самостійно. Скористайтеся локальним інструментом, наприклад генератором паролів PrivateNote, або passwords.lu для парольних фраз і PIN-кодів. Обидва працюють локально — нічого не вивантажується. Технічну модель дивіться в матеріалі Як ми генеруємо надійні паролі.
Тримайте строки дії короткими
Більшості паролів потрібно існувати лише кілька хвилин або годин. Віддавайте перевагу одному відкриттю або короткому вікну, наприклад двом годинам, якщо це все ще пасує до процесу одержувача.
Не ставте паролі в заголовки чи теми листів
Ніколи не розміщуйте паролі відкритим текстом у темах листів, заголовках систем заявок, назвах каналів Teams, назвах груп WhatsApp, іменах документів або запрошеннях календаря. До цих полів рідко ставляться з тією самою обережністю, що й до тексту повідомлення, і вони лишаються в пошукових індексах.
Не додавайте контекст у захищену нотатку
Якщо ви передаєте пароль бази даних, не пишіть у нотатці «Пароль бази даних робочої CRM: MySecret123!». Покладіть у зашифроване посилання лише сам секрет. Якщо посилання перехоплять, зловмисник не має водночас дізнатися, який обліковий запис або систему воно відкриває.
Поширена помилка
Надсилання і зашифрованого посилання, і його парольної фрази в тому самому повідомленні Teams, чаті WhatsApp або листі зводить нанівець передавання різними каналами і знову створює єдину точку відмови.
Часті запитання
Чи безпечніші Microsoft Teams або WhatsApp за електронну пошту?
Їхні протоколи передавання загалом безпечні, але вони все одно працюють як довгострокові архіви чату. Будь-який пароль, вставлений у гілку, може лишатися доступним для пошуку безстроково, і це робить його постійною вразливістю.
Чи впливає GDPR (DSGVO) на те, як я передаю паролі?
За статтею 32 GDPR організації мають впровадити належні технічні й організаційні заходи для захисту персональних даних. Зберігання паролів відкритим текстом у хмарних резервних копіях або відкритих ланцюжках листів збільшує ризик невідповідності. Посилання з нульовим знанням, які самознищуються, тримають слід облікових даних меншим.
Чи варто надсилати посилання і парольну фразу разом?
Ні. Надсилання обох частин в одному повідомленні зводить нанівець передавання різними каналами. Надішліть парольну фразу іншим засобом — бажано через Signal або Threema, або телефонним дзвінком.
Чи використовувати менеджер паролів, чи одноразове посилання?
Використовуйте менеджер паролів для тривалого спільного доступу. Використовуйте одноразове посилання з шифруванням у браузері, коли пароль потрібно повідомити лише один раз.
Чи все ще потрібен менеджер паролів?
Так. Менеджери паролів лишаються правильним місцем для зберігання й керування обліковими даними, які ви залишаєте собі. Одноразові зашифровані посилання доповнюють їх для контрольованих тимчасових передавань.
Підсумкові думки
Безпечне передавання паролів не має бути вузьким місцем вашого процесу. Потрібна лише невелика зміна звички: припиніть залишати чутливі дані назавжди в журналах чату й історіях поштових скриньок.
Використовуючи локальне шифрування у браузері й посилання, які самознищуються, ви зменшуєте організаційний ризик безпеки й відповідності, зберігаючи передавання швидким і практичним.
Наступного разу, коли потрібно буде передати пароль, не копіюйте його в Microsoft Teams, WhatsApp або електронну пошту. Створіть зашифровану одноразову нотатку, надішліть посилання замість пароля і дайте нотатці втратити чинність після того, як вона виконає своє призначення.
Готові передавати безпечно?
Створіть приватну нотатку на PrivateNote.ai, щоб зашифрувати облікові дані у браузері перед вивантаженням. Нотатки можуть втрачати чинність автоматично або після прочитання, необов’язковий захист парольною фразою додає ще один шар, а зашифровані дані нотаток обробляються під юрисдикцією ЄС.
Створити приватну нотатку
