写真を安全に共有する方法
永続的なコピーとメタデータの露出を減らす
機密性の高い写真は、写り込んだ詳細、埋め込まれた位置メタデータ、および長期保存されるコピーによって情報が漏洩する可能性があります。クロップ、再エンコード、暗号化、およびサービスへのアクセス制限の方法を学びましょう(「有効期限」と「リモート削除」を混同しないように注意してください)。
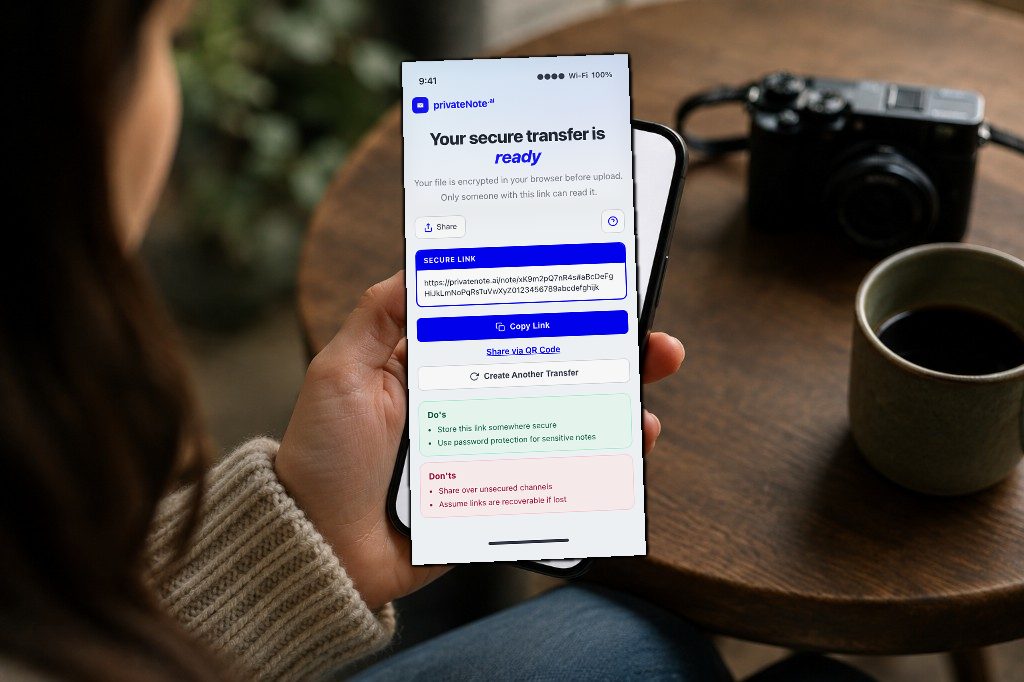
要点
- Reduce visible details, embedded metadata, and long-lived service access.
- PrivateNote re-encodes supported images locally before encryption; it cannot anonymise visible pixels.
- A read-once note can still allow attachment downloads during its configured post-open window.
- Treat the complete link as a bearer secret and send any passphrase separately.
写真の共有は数タップで済みますが、画像にパスポート、運転免許証、医療記録、納税書類、または財務書類が含まれている場合、その利便性はすぐにプライバシーのリスクに変わり得ます。
傍受はリスクの一つに過ぎません。メールはサーバー間で TLS を使用している可能性があり、一部のメッセージングアプリはエンドツーエンドの暗号化を提供していますが、保護された経路であっても、短期間の保持が保証されるわけではありません。今日送信された写真は、送信済みフォルダ、チャット履歴、ダウンロード、クラウドバックアップ、および古いデバイスに数年間残る可能性があります。
より安全なハンドオフとは、ファイルを復号できる人物と、サービスが利用可能に保持する期間の両方を制限することです。つまり、必要なものだけを共有し、埋め込まれた一般的なメタデータを削除し、アップロード前に暗号化し、アクセス期間を短く設定することを意味します。PrivateNote の安全なファイル転送 は、そのような一時的なハンドオフのために設計されており、受信者がすでに保存したコピーをリモートで削除するためのものではありません。
日常的な共有ツールが不十分な理由
記念品ではなく、ハンドオフを送りましょう。
これらのサービスは、本質的に安全ではないわけではありません。単に利便性と長期的なアクセスのしやすさを最適化しているだけです。日常的な写真には理想的ですが、数年後も機密性が保たれるべき文書には向いていません。同様の保持の問題は、メールでドキュメントを送信したり、チャットに機密情報を貼り付けたりする場合にも発生します。
| 方法 | 通常、誰が復号できますか? | サービスのアクセス権は期限切れになりますか? | 主なデメリット |
|---|---|---|---|
| メール添付 | 送信者、受信者、および通常はメールプロバイダー | いいえ | 送信者と受信者の両方の受信トレイに永続的なコピーが残ります。 |
| メッセージングアプリ (WhatsApp, iMessage) | E2EEチャットのエンドポイント。設定が重要です。 | 場合によっては | 消えるメッセージの設定は、ダウンロード、スクリーンショット、またはすべてのバックアップを消去するものではありません。 |
| クラウドストレージ (Google Drive, Dropbox) | アカウント保持者、および通常はプロバイダー | デフォルトでは期限切れになりません | 共有リンクは、忘れ去られた後もアクセス可能なままになっていることがよくあります。 |
| ワンタイムの暗号化リンク | 完全なリンクを保持している全員。別途パスフレーズを追加することで保護を強化できます。 | はい、サービス上で可能です | 期限切れにしても、受信者がすでにダウンロードまたはキャプチャしたファイルを消去することはできません。 |
コラボレーションストレージと一時的な受け渡しをより深く比較するには、Google Drive vs one-time encrypted links を参照してください。
隠れたメタデータを見逃さないでください
アイデンティティ漏洩の多くは、転送中ではなくピクセルの中にあります。
写真は、画面に見えているものよりもはるかに多くのことを明らかにする可能性があります。
多くのスマートフォンは、画像内に EXIF フィールドなどのメタデータを埋め込むことができます。デバイス、フォーマット、設定によっては、これにはGPS座標、撮影時刻、向き、カメラの詳細が含まれる場合があります。自宅で撮影したパスポートは場所を特定される可能性があり、クリニックで撮影した医療文書はどこで撮影されたかを明らかにする可能性があります。
暗号化だけでは、そのメタデータを削除することはできません。暗号化はファイルをそのまま難読化するだけです。もしGPSが平文の中に含まれているなら、誰かが復号するまで、GPSは暗号文の中に含まれたままです。
PrivateNote は、製品内で一般的な埋め込みメタデータを処理します。JPEG、PNG、WebP、および iPhone の HEIC/HEIF 添付ファイルについては、「位置情報と写真のメタデータを削除」が利用可能で、デフォルトでオンになっています。ブラウザは暗号化の前にローカルでピクセルをデコードして再エンコードし、これにより GPS、タイムスタンプ、カメラの詳細などの一般的なメタデータフィールドが削除されます。HEIC/HEIF は JPEG になり、JPEG と WebP は再圧縮される場合があります。変換に失敗した場合、PrivateNote はアップロードを停止します。全く同じオリジナルを送信するには、意図的にメタデータの削除をオフにして再度送信する必要があります。オリジナルはアップロード前に暗号化されます。
再エンコードは、フォレンジック的な匿名化を保証するものではありません。画像に印刷された住所、背景の顔、バーコード、反射、または場所を推測できるようなランドマークを削除することはできません。目に見えるピクセルは別途確認してください。オリジナルのバイト列、オリジナルの品質、または証拠としての完全性を維持する必要がある場合は、メタデータの削除をオフにしてください。
次に、クライアントサイド暗号化が重要になります。クリーニングされたファイルがブラウザで暗号化されると、サービスは読み取り可能な写真ではなく暗号文を保存します。これが encrypted vs “secure” file sharing の背後にあるモデルです。
経験則
写真の位置情報やタイムスタンプを公開地図上に掲載したくない場合は、暗号化して送信する前に PrivateNote のメタデータ切り替えをオンのままにする(または自分で EXIF を削除する)ようにしてください。
機密性の高い写真をより安全に共有する
相手の電話は送信の一部となります。
優れたセキュリティは、「送信」を押す前から始まっています。
まずは画像そのものを確認してください。受信者にドキュメント全体が必要ですか、それとも切り抜いたもので十分ですか?背景の詳細を削除したり、無関係な個人情報を隠したり、不要な顔をぼかしたりすることで、情報の露出を抑えられます。記録、証拠、または将来の使用に不可欠な場合は適切な原本を保管し、不要な作業用コピーのみを削除してください。
次に、隠れた位置データを消去します。PrivateNoteでは、一般的な写真形式に対してこのステップが組み込まれています。ファイルを添付する際は、メタデータのトグルをオンにしたままにしてください。
その後、写真がデバイスから離れる前に暗号化します。クライアントサイド暗号化により、画像はローカルで解読不能な暗号文に変換されるため、ストレージサーバーには元のファイルが届きません。たとえサーバーが侵害されたとしても、復号キーがなければ暗号化されたデータは解読不能なままです。
PrivateNoteのセキュアなファイル転送は、これらのステップを組み合わせています。JPEG/PNG/WebP/HEIC向けのオプションのブラウザ内再エンコード、アップロード前の暗号化、暗号文のみのストレージ、ノートの閲覧回数制限、および添付ファイルのダウンロード有効期間が含まれます。受信者はアカウントを作成せずにリンクを開くことができますが、ファイルを送信するには無料の PrivateNote アカウントが必要です。
PrivateNoteはデフォルトで「クリックして表示」を採用しているため、ノートページで誤ってタップしても、コンテンツがすぐに復号されることはありません。
最後に、サービスへのアクセスは一時的なものとして扱ってください。一度限りの PrivateNote を開くとノートの閲覧回数が消費されますが、添付ファイルは設定された開封後のウィンドウ内であればダウンロード可能です。デフォルトでは 15 分間で、対象のプランでは 30 分または 1 時間利用できます。受信者はその期間内に複数回ダウンロードできます。期限が切れると PrivateNote を介したアクセスは削除されますが、受信者のデバイスに既に保存されたコピーは削除されません。
完全な PrivateNote URL は、持参人払い秘密情報として扱ってください。通常、URL フラグメントに復号キーの材料が含まれているため、期限が切れる前にフルリンクを入手した人は誰でも、受け渡し内容を開ける可能性があります。パスフレーズを追加する場合は、別のチャネルで送信してください。同じスレッド内でリンクとパスフレーズの両方を送信すると、2つのレイヤーが1つに統合されてしまいます。パスワードを安全に共有する方法を参照してください。
パスポート、医療画像、財務記録、または証拠書類については、まずその組織がこの配信方法を受け入れているか確認してください。政府機関、銀行、保険会社、または医療提供者は、独自の認証済みアップロードポータルや保持プロセスを必要とする場合があります。
一般的な埋め込みメタデータを削除し、サービスアクセス期間を短縮した機密写真を送信する準備はできましたか?
セキュアなファイル転送を開始するベストプラクティス・チェックリスト
毎回同じ短い手順で行う。
- 受信者とチャネルを確認する
- 受信者に不要なものは切り抜くか、ぼかす
- JPEG/PNG/WebP/HEICの場合、PrivateNote の「位置情報と写真のメタデータを削除」をオンにする
- アップロード前にブラウザで暗号化する
- ノートの有効期限と添付ファイルのアクセス期間を短く設定する
- 完全な URL を機密ファイルと同様に扱う
- パスフレーズは別のチャネルで共有する
- 不要な作業用コピーを削除する(保持が義務付けられている原本は除く)
このワークフローが何を保護するかを知る
露出は減らせますが、信頼境界は依然として重要です。
このワークフローは、主なリスクが「忘れた受信トレイの添付ファイル」「長期間存続するクラウドリンク」「読み取り可能なサーバーサイドストレージ」「一般的な埋め込み写真メタデータ」である場合に役立ちます。ブラウザサイドの暗号化により、PrivateNote は読み取り可能な画像ではなく暗号化されたファイルデータを受け取り、有効期限によってその暗号化された受け渡しが取得可能な期間が制限されます。
これは、マルウェアやどちらかのデバイスの侵害されたブラウザ、悪意のある受信者または誤った受信者、有効期限前の完全なリンクの露出、または受信者による復号済み画像の保存に対しては保護しません。ウェブアプリケーションが暗号化を実行するため、ブラウザに配信されるコードも信頼モデルの一部となります。高感度なドキュメントには、管理されたデバイス、または信頼できるデバイスを使用してください。
よくある間違い
ほとんどの情報漏洩は、日常的な習慣から発生します。
最も一般的な間違いは、驚くほど日常的なものです。自宅で撮影した写真に位置情報が埋め込まれたままにしたり、受信者がファイルを削除することを前提としたり、やり取りが終わった後もクラウド共有リンクを有効にしたままにしたりすることがよくあります。もう一つの頻繁なエラーは、暗号化されたリンクとパスフレーズを同じメッセージで送信することです。これにより、その会話が万が一侵害された場合に、攻撃者に必要なものすべてを与えてしまうことになります。
関係があることは、継続的な同意を意味しません。また、受け取る同意は、再配布する同意ではありません。
いかなる共有方法を用いても、受信者が画像を開いた後にスクリーンショットを撮ったり、画像を保存したりすることを防ぐことはできないという点にも注意が必要です。安全な共有は、不要なコピーを減らし、長期的な露出を制限することはできますが、正当なアクセス権を得た後の相手の行動を制御することはできません。
- 自宅、学校、クリニックなどの写真でGPSをオンにしたままにする(または、理由なく PrivateNote のストリップ・トグルをオフにする)
- リンクと同じスレッド内でパスフレーズを送信する
- 「その方が簡単だから」という理由で、永続的なDriveやPhotosのリンクを使用する
- 受信者がダウンロードしたファイルを削除してくれると思い込む
- クロップ(切り抜き)で済む場合に、フルフレームのまま送信する
よくある質問
パスポートの写真をメールで送るのは安全ですか?
通常、メールはTLSによって通信経路は保護されますが、添付ファイルは双方のメールボックスに無期限に残る傾向があります。身分証明書や同様の画像には、ブラウザで暗号化された有効期限付きのリンクを使用することをお勧めします。
「チャットは暗号化されている」ということは、写真は安全だということですか?
エンドツーエンド暗号化は、サービス提供者がメッセージ内容を読み取ることを防げますが、短期間での保持を保証するものではありません。アプリや設定によっては、メディアが履歴、ダウンロード、スクリーンショット、またはバックアップに残る可能性があります。有効期限を短く設定することでサービス側での利用可能性を下げることができますが、受信者が保存したコピーを消去することはできません。
PrivateNote は写真からGPSやその他のEXIFメタデータを削除しますか?
JPEG、PNG、WebP、およびiPhoneのHEIC/HEIF添付ファイルについて、PrivateNote は 位置情報と写真メタデータの削除 機能を提供しており、デフォルトでオンになっています。ブラウザは暗号化の前に画像を再エンコードし、一般的な埋め込みメタデータを削除します。HEIC/HEIFはJPEGに変換され、非可逆フォーマットは再圧縮される場合があります。ただし、これはピクセル内に見える識別情報を削除するものではありません。GIF、SVG、およびサポートされていないフォーマットはこの方法では再エンコードされません。
ワンタイムリンクとは、添付ファイルを一度しかダウンロードできないという意味ですか?
いいえ。「一度のみ閲覧可能」なノートを開くと閲覧回数は消費されますが、添付ファイルは開封後のアクセス期間内であれば引き続きダウンロード可能です。デフォルトでは 15 分間、またはアカウントプランによって許可されている場合はそれ以上の期間です。受信者はその期間中にコピーを保存できます。アクセス期間が終了すると、PrivateNote は添付ファイルの提供を停止しますが、すでに保存されたコピーを削除することはできません。
PrivateNote の完全なリンクは機密情報ですか?
はい。完全な URL には、通常そのフラグメント内に復号キーの材料が含まれています。ファイル自体と同様に扱い、意図した受信者にのみ共有し、有効期間を短く設定してください。また、リンクの配信チャネルが漏洩する可能性がある場合は、パスフレーズを別途送ることを検討してください。
写真のメタデータ削除は有料機能ですか?
いいえ。この機能は完全にブラウザ内で動作し、サポートされている画像を添付できる場合はいつでも利用できます。有料プランは添付ファイルのサイズ制限を引き上げるものであり、EXIF削除に必須ではありません。
PrivateNote は写真のスクリーンショットを撮る人を阻止できますか?
いいえ。信頼できる受信者が画像を表示できるようになった時点で、画面キャプチャが可能になります。安全な共有は、不注意によるコピーの残留やサーバー側からのアクセスを減らすためのものであり、意図的に共有した相手に対するDRM(デジタル著作権管理)ではありません。
結論
約束よりも、アクセス期間の短縮とコピーの削減が重要です。
機密性の高い写真を共有する場合、目的は単に接続を暗号化することではなく、コピーの数とそれらが存続する期間を最小限に抑えることです。
不要な詳細のクロップ、一般的なメタデータを削除するためのサポート済み画像の再エンコード、アップロード前の暗号化、および短いアクセス期間の設定は、長期的な露出を減らします。ただし、これらは痕跡が一切残らないことを保証するものではありません。受信者は復号された画像を保持でき、配信リンク自体も保護する必要があります。
同じアプローチは、写真だけでなく、あらゆる種類の 機密文書 にも有効です。成人間の親密な画像については、ヌードを安全に送る方法 を参照してください。
永続的なコピーを最小限に抑えて写真を共有しましょう。
PrivateNote は、サポートされている写真を再エンコードして一般的な埋め込みメタデータを削除し、ファイルをローカルで暗号化し、暗号化された受け渡しが利用可能な期間を制限できます。完全なリンクを保護し、受信者が開いたものを保存できる可能性があることを忘れないでください。
写真を安全に共有する