秘密情報をメールで送るべきでない理由
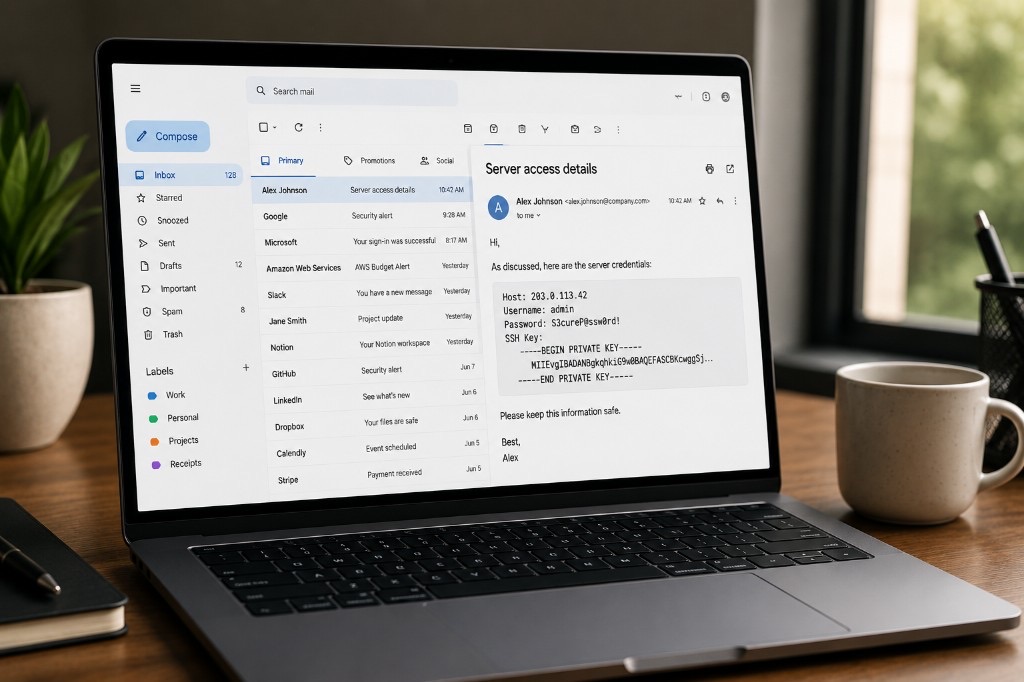
メールはメッセージを届けるために構築されており、消滅させるためのものではありません。メールで送信されたパスワード、API キー、リカバリコードは、検索可能な受信トレイの中に永遠に残ってしまうことがよくあります。
要点
- Email creates durable copies across inboxes, backups, and devices.
- Forwarding, search, and sync keep secrets discoverable for years.
- Use browser-encrypted one-time links for credentials and recovery codes.
- Keep the transport channel separate from long-term storage.
メールは、契約書、パスワード、API キー、銀行詳細、医療記録、身分証明書、Wi-Fi パスワード、リカバリーコードなど、ほぼすべてのやり取りにおけるデフォルトの方法となりました。私たちの多くは、深く考えることなく機密情報をメールで送信しています。
メールはメッセージを届けるために作られたものであり、メッセージを消し去るために作られたのではありません
一度メールを送信すると、それがどこに辿り着くのか、どのくらいの期間保存されるのか、最終的に誰がアクセスできるのかについて、制御を失うことがよくあります。プライバシーを保つべきものを送信する場合、通常、メールは不適切なツールです。
メールは単一の場所に存在するだけではありません
多くの人は、メールを単なる二人間の会話だと考えています。しかし実際には、通常、すべてのメールは複数の場所に存在しています。
- あなたのメールボックス
- 受信者のメールボックス
- メールプロバイダーのバックアップ
- アーカイブされたコピー
- 同期されたデバイス
- 企業のバックアップシステム
- エクスポートされた PST または MBOX ファイル
- ディザスタリカバリ(災害復旧)インフラ
メールを削除しても、他の場所にコピーが残り続けることがあります。組織によっては、法的、規制上、またはビジネス上の要件を満たすために、メールを数年間保持する場合もあります。実態として、メールはしばしば永続的なものとなります。
機密情報は時間の経過とともにリスクが高まる
メールにおいて最も危険なのは、必ずしも「今日」ではありません。「5年後」です。例えば、誰かにメールを送ったと想像してください:
- 本番環境のデータベースパスワード
- API キー
- SSH 認証情報
- VPN ログイン詳細
- 暗号資産のリカバリーフレーズ
その後、資格情報が変更されたかもしれませんし、変わっていないかもしれません。数年後でも、そのメールは複数のインボックスに残っており、数秒で検索できる可能性があります。それらのアカウントのいずれかにアクセスできた者は、突然あなたの過去の秘密の地図を手に入れることになります。チャットで決して送るべきではない秘密に関するガイドでは、メッセージングアプリにおける同様のリスクについて説明していますが、メールは保存期間が長く、コピーも多いため、多くの場合メールの方がリスクが高くなります。
メールは検索できるように設計されている
最新のメールクライアントは、古いメッセージを見つけるのが非常に得意です。「」で検索するか、 password, API、または confidential, そして数年前のメッセージもほぼ瞬時に表示されます。
これは日常的なコミュニケーションにおいては素晴らしい機能です。しかし、秘密を守るという点では最悪の機能です。機密情報は、時間の経過とともに見つけるのがより困難になるべきであり、容易になるべきではありません。
転送はワンクリックで完了する
受信者を信頼しているかもしれません。しかし、それだけでは不十分な場合があります。メールは日常的に以下のような状態にあります:
- 転送済み
- チケット管理システムにコピー
- チャットアプリに貼り付け
- 他のメールに添付
- 請負業者と共有
- サポートリクエストに含める
一度秘密がインボックスを出てしまうと、そのコピーがいくつ存在するのかを制御することはできなくなります。パスワードマネージャーや暗号化共有サービスとは異なり、メールには配信後にアクセス権を取り消すという概念がありません。
AIによるメール処理が拡大している
機密情報をメールで送る前に慎重に考えるべきもう一つの理由は、メールプロバイダーがメッセージを処理するために自動化されたシステムをますます利用していることです。これらのシステムは、以下のような用途に役立てられる可能性があります:
- スパム検出
- フィッシング対策
- マルウェア検出
- スマートリプライ
- 受信トレイのカテゴリ分け
- 検索
- 生産性向上機能
- AIによる執筆・要約支援
これらの機能の仕組み、処理されるデータ、および適用されるプライバシーポリシーは、プロバイダーによって大きく異なります。近年、多くのプロバイダーがより強力なプライバシーへの取り組みを導入していますが、機密情報をメールで送信することは、依然としてその情報を自身の管理外にあるシステムに委ねることを意味します。露出を最小限に抑えることが目的であれば、メールで送信する機密情報の量を減らすことが賢明な第一歩です。
規制によるスキャンも議論の一部となっている
プライバシーはもはや単なる技術的な問題ではなく、ポリシーの問題となっています。202026年7月、欧州議会は、特定の通信サービスのプロバイダーが202028年4月まで、児童性的虐待コンテンツ(CSAM)を自主的に検出し報告することを許可する一時的な法的枠組みの延長を承認しました。
この枠組みは、主に多くの従来のメールプロバイダーや、その他のエンドツーエンド暗号化されていない通信サービスなど、メッセージの内容にアクセスできるサービスに影響を与えます。この投票が何を意味したのか、そしてなぜ「反対」票が「賛成」票よりも多かったにもかかわらず承認に至ったのかについての詳細は、Chat Control 1.0に関する解説をご覧ください。
掲げられている目標は児童の保護であり、プライバシーと公共の安全の適切なバランスについては、まともな人々であっても意見が分かれるでしょう。それにもかかわらず、この議論は重要な点を浮き彫りにしています。もしサービスがあなたのメッセージを読めるのであれば、将来の法律、ポリシー、またはプラットフォームの決定が、それらのメッセージの処理方法に影響を与える可能性があるということです。 対照的に、エンドツーエンド暗号化サービスは根本的に異なります。なぜなら、プロバイダーは内容を読み取るために必要な暗号鍵を保持していないからです。
秘密を共有するためのより良い方法がある
すべての情報が永遠に残る必要はありません。単に一度だけ送ればよい場合もあります。例としては以下のようなものがあります:
- パスワード
- API キー
- リカバリーコード
- ソフトウェアライセンス
- サーバー認証情報
- 機密メッセージ
これらをメールで直接送る代わりに、ワンタイム暗号化リンクを送信してください。受信者がリンクを開いて秘密を確認すると、暗号化されたデータは永久に削除されます。特にAPI鍵については、API鍵を安全に共有する方法に関するワークフローガイドを参照してください。
- 受信トレイの履歴はありません。
- 検索可能なアーカイブはありません。
- 機密情報そのものが誤って転送されることはありません。
- メールボックスに長年放置されたコピーが残ることはありません。
ブラウザ暗号化が違いを生む
PrivateNoteでは、アップロードが行われる前にブラウザ内で暗号化が行われます。ブラウザがローカルでメッセージを暗号化します。暗号化された暗号文のみが当社のサーバーに届きます。復号鍵がデバイスから離れることはなく、当社が保存することもありません。
受信者がノートを開いた際、最初の閲覧成功後に自己破壊するように設定したり、選択した期間が経過した後に自動的に期限切れにしたりすることができます。つまり、数年後に発見されるのを待っているような、秘密を含む永続的なメールは存在しないのです。アカウントを作成せずに秘密のメッセージを送信することもできますし、完全な暗号化モデルについてはPrivateNoteの仕組みを確認することもできます。
実用的なテストは単純です:プロバイダーが復号鍵または平文を取得できるか?もし可能であれば、そのシステムは真のエンドツーエンド暗号化ではありません。メールは設計上、そのテストに合格しません。
適切な情報には、適切なツールを
Emailは、これまでに生み出された最も有用な通信技術の一つであり続けています。会話、請求書、ニュースレター、そして日常的なビジネスコミュニケーションに非常に適しています。
しかし、目的を果たした後に消去されるべき情報を扱うには、理想的な場所ではありません。パスワード、リカバリーコード、API キー、機密文書、その他の機密情報は、プライバシーを考慮して設計された共有メカニズムで扱うべきです。
時として、最も安全な秘密とは、単に存在しなくなったものです。
誰の受信トレイにも残さずに秘密を共有する
ブラウザ上で暗号化された使い捨てのノートを作成します。どうしても必要な場合はメールでリンクを送信してください。秘密そのものはスレッドには残りません。
PrivateNote を試す ->