チャットで送るべきでない10の秘密情報
そして、代わりに何を使うべきか
SlackやMicrosoft TeamsからWhatsAppやMessengerに至るまで、チャットは情報の交換における標準的な手段となりました。チャットは迅速かつ便利で、チームの連携を維持します。しかし残念ながら、チャットは極めて機密性の高いデータが、利便性のために共有された後に忘れ去られてしまう「デジタルの墓場」にもなっています。
要点
- Chat apps are built to retain context—not to forget credentials.
- Passwords, API keys, seed phrases, and recovery codes do not belong in chat.
- Use one-time encrypted links for human-to-human secret handoffs.
- Rotate anything that was already pasted into a durable thread.
多くの最新チャットアプリは、強力な通信経路の暗号化や、エンドツーエンド暗号化を提供しています。暗号化はデバイス間でメッセージが移動する間、その内容を保護します。より大きな問題は、その後に何が起こるかです。一度機密情報がチャットに入力されると、複数のシステムにわたって数ヶ月、あるいは数年間にわたり検索可能な状態で残り続けることがよくあります。
この永続性が、驚くほど大きなデジタルフットプリントを生み出します。機密情報は、検索可能なチャット履歴、クラウドバックアップ、ワークスペースのエクスポート、通知プレビュー、スクリーンショット、同期されたデバイスなどの場所に残り続ける可能性があります。
Verizonの2026データ侵害調査レポートによると、侵害の62%に人的要素が関与しています。これには、認証情報の窃取、フィッシング、ソーシャルエンジニアリング、悪用、そして単純なミスが含まれます。機密情報が不注意に共有される場合、テクノロジーだけではこれらのインシデントを防ぐことはできません。
より安全なアプローチは、シンプルな原則に基づいています。それは、「情報が必要な時にのみ共有し、一度閲覧された後は確実に消滅させる」というものです。これがワンタイム・シークレットリンクのモデルであり、PrivateNoteがノートの有効期限を後付けの要素ではなく、セキュリティの一部として扱っている理由です。
セキュリティ・クイックリファレンス・チートシート
なぜチャットはシークレットマネージャーではないのか
メッセージングプラットフォームはコミュニケーションのために設計されており、シークレット管理のために設計されているわけではありません。その目的は、デバイス間で会話を保持し、履歴を同期し、検索をサポートし、バックアップを作成し、コラボレーションの記録を保持することにあります。
認証情報や企業の資産が共有される際、これらの機能は逆にリスクとなります。情報は、その目的を果たした後も長期間アクセス可能なまま残ります。職場でのテキストメッセージとリーガルディスカバリに関する記事では、何気なく書かれたメッセージが、本来の文脈から数年経っても残り続けるケースについて説明しています。
ワンタイム・シークレットは異なるモデルに従います。情報が実際に必要とされる短い時間だけ利用可能にし、設計段階からサーバー側のアクセス権を削除します。
データの寿命:従来のチャット vs PrivateNote
違いは、メッセージが通信中に暗号化されているかどうかではありません。読み取られた後に、そのシークレットがどこかにまだ存在しているかどうかです。
データの生存期間を比較
従来のチャットのワークフロー
各ステップでデータが蓄積されます
- パスワード
- Slack / Teams
- 保存済み
- 検索可能
- バックアップ
- 数年後
PrivateNote ワークフロー
一度暗号化されると、読み取り後に削除されます
- パスワード
- ブラウザで暗号化
- ワンタイムリンク
- 閲覧済み
- サーバーから削除済み
チャットアプリで禁止すべき 10 機密情報
1. アカウントのパスワード
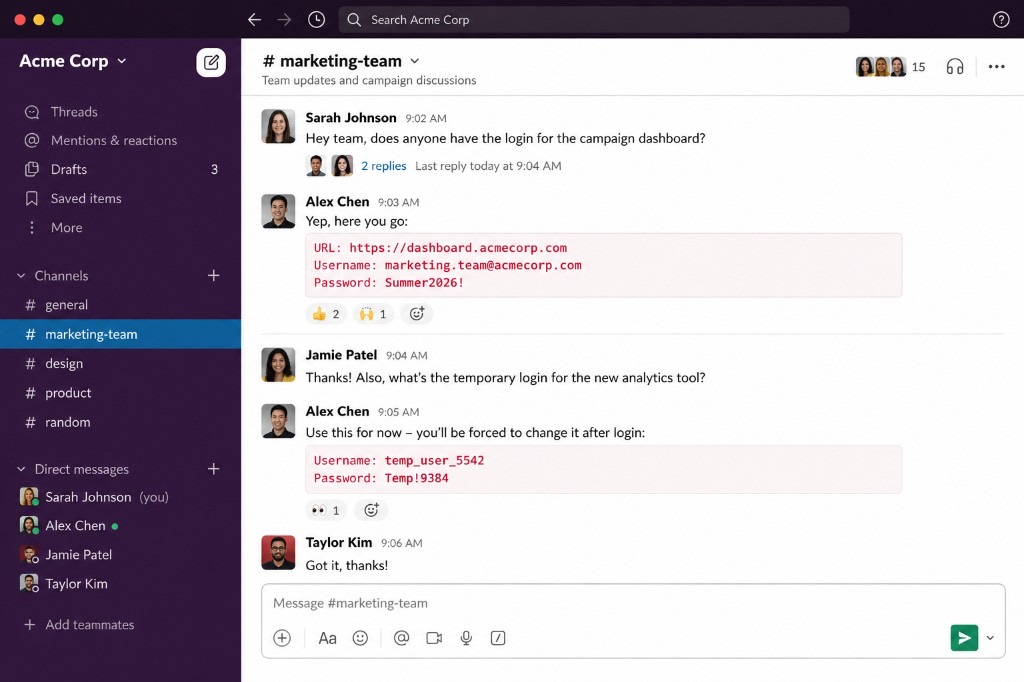
誰もが目にしたことがあるはずです。「ねえ、共有マーケティングアカウントのログイン情報って何だっけ?」という問いかけと、それに続くプレーンテキストでの返信を。たとえ同僚を完全に信頼していても、そのパスワードはワークスペースの履歴にインデックスされ、ローカルアプリのデータにキャッシュされ、メールやプッシュ通知のプレビューに表示される可能性があります。
攻撃者が数ヶ月後にそのチャット履歴を侵害した場合、アカウントへのアクティブなアクセス権を奪われることになります。
代わりに — ブラウザで暗号化されたワンタイムリンクを送信してください。受信者がリンクを開いてパスワードを取得すると、暗号文はホストサーバーから削除されます。まず強力なパスワードが必要ですか?当社のパスワードジェネレーターをご利用ください。
2. 多要素認証 (MFA) のリカバリコード
MFAを有効にすると、サービスは緊急用のバックアップコードを生成します。ユーザーはアクセス権を失うことを恐れるため、これらのコードをチームメイトとのチャットに貼り付けたり、自分自身の個人チャットスペースにメッセージとして送ったりすることが頻繁にあります。
リカバリコードはバックアップ用のマスターキーです。これらを単なるテキストとして扱うことは、多要素セキュリティを強制する目的そのものを台無しにします。
代わりに — 専用のパスワードマネージャーに保存してください。アカウントの引き継ぎ中に共有する必要がある場合は、一時的なシングルビューノートを使用し、機密情報がチャット履歴に永続的に保存されないようにしてください。
3. 本番環境の API キー
開発者は、迅速なデバッグのために API キー、アクセストークン、またはクラウドサービスの機密情報を日常的にチャットで交換しています。GitHub Secret Scanning は、公開リポジトリ内の露出した認証情報を継続的に検出しており、機密情報がいかに頻繁に誤って漏洩しているかを証明しています。
誤ったチャンネルへの一度の貼り付けミスが、稼働中のデータベースクラスターや請求パイプラインを露出させる可能性があります。
代わりに — トークンは、一度閲覧されると自動的に期限切れになるクライアントサイド暗号化ノートを経由して送ってください。
4. SSH秘密鍵
秘密鍵は、サーバーインフラにおけるあなたのアイデンティティです。メッセージングアプリケーション内に存在させてはいけません。秘密鍵をコピーするということは、そのコピーが本来の安全な環境の外に存在することを意味し、チャット履歴、バックアップ、または受信者のデバイスに残る可能性があります。
代わりに — キーを安全に移動する必要がある場合は、送信後にホストサーバーから自身を削除する、暗号化されたシングルビューのペイロードを使用してください。
5. 招待およびリセットリンク
オンボーディングや管理用のテンポラリリンクが、チャットチャンネルに絶えず投稿されています。
- Zoomのホスト割り当てリンク
- Google Meetのモデレーターアクセス用トークン
- Stripeのオンボーディング招待
- 管理者権限の招待
- パスワードリセットURL
代わりに — 高権限のオンボーディングリンクは、未使用のまま履歴ログから収集されるのを防ぐため、使い捨てメモを介して提供してください。
6. 暗号資産のシードフレーズ
12語または24語のリカバリーフレーズは、ウォレット全体を制御します。数年後にチャットアカウントが侵害された場合、自動スクレイピングによって過去の会話からシード形式に一致するフレーズがスキャンされる可能性があります。シードフレーズが盗まれると、資産を永久に失う可能性があります。
代わりに — シードフレーズのデジタル送信は完全に避けてください。どうしても緊急で送信せざるを得ない場合は、露出を制限するために、閲覧後に即時削除が強制される暗号化メモを使用してください。
7. 一時的なログイン資格情報
ITヘルプデスクは、従業員のオンボーディング中に初期資格情報を共有することがよくあります。通常、ユーザーは初回ログイン時にパスワードの変更を求められますが、一時的な資格情報はチャット履歴から検索可能な状態で残ります。ユーザーが変更を遅らせたり、システムがパスワードの再利用を許可したりする場合、そのメッセージはアクティブな脆弱性として残ります。
代わりに — 一時的な資格情報は、閲覧後に期限が切れるブラウザ暗号化メモを通じて提供してください。
8. 財務および銀行情報
企業のIBAN、送金ルーティングの詳細、税務書類、または支払い確認書をチャットに貼り付けることは、IBAN単体ではパスワードではないため、無害に感じられます。しかし、攻撃者がチャット履歴で見つかった個人の会話と銀行の詳細を組み合わせると、説得力のあるフィッシング攻撃や請求書詐欺攻撃に必要なコンテキストを手に入れてしまいます。
代わりに — 財務の詳細を日常の会話から切り離してください。取引が確認された瞬間にアクセス権が削除される暗号化チャネルを通じて共有してください。
9. 個人書類のスキャンデータ
パスポート、運転免許証、または雇用契約書のコピーをHRに素早く送る必要がありますか?それをチャットウィンドウに PDF すると、極めて機密性の高い身元データがクラウドバックアップ、ローカルの電話ギャラリー、および同期されたデスクトップフォルダにコピーされてしまいます。
代わりに — ブラウザ側で暗号化されるセキュアなファイル転送を使用してください。一度ダウンロードすると、アクセス設定に従ってファイルはホスティングサーバーから消去されます。
10. 機密性の高いビジネス情報
内部戦略デッキ、未発表の価格提案、法的草案、および買収文書がチームチャネル内を常に流れています。データ漏洩は必ずしも外部のハッカーによるものとは限りません。従業員が、長年の内部戦略が含まれるチャネルに誤って外部ゲストを招待してしまうことによって発生することもあります。
代わりに — 厳格な自動有効期限と限定的なアクセス期間を持つ暗号化メモを使用して、機密性の高い企業資産を共有してください。
秘密情報には寿命があります
暗号化は転送中の秘密情報を保護します。有効期限は、時間の経過に伴う保護を提供します。 ほとんどのチャットアプリケーションは、この後半部分を完全に無視しています。
PrivateNoteを使用すると、設計段階からセキュリティ体制を変更できます。ユーザーが後で機密メッセージを削除することを期待するのではなく、秘密情報の寿命を強制します。受信者が一度読み取れば、サーバーから消去されます。
- 永続的な痕跡を残さない: チャット履歴や検索可能なアーカイブに、生の秘密情報が含まれることはありません。
- 影響範囲(ブラスト半径)の縮小: 後にノートパソコンやチャットアカウントが侵害されたとしても、収集対象となる古いパスワードがログに残っていません。
- ヒューマンエラーの軽減: システムがデータの最小化を自動的に処理するため、機密メッセージを手動で削除することを覚えておく必要がなくなります。
内部のセキュリティ:PrivateNoteの仕組み
PrivateNote は、メッセージがアップロードされる前にブラウザ内で直接暗号化します。サーバーには暗号化された暗号文のみが保存されます。復号キーは URL フラグメント(`#` 以降の部分)に存在し、ブラウザは HTTP リクエストの一部としてこれをウェブサーバーに送信しません。サーバーが復号キーを受け取ることはありません。
選択した設定に基づいてノートが開かれると、暗号化された暗号文はサーバーから削除されます。パスワード、API キー、リカバリーコード、および一時的な認証情報については、データの保存期間を制限することは、データ自体を暗号化することと同じくらい重要です。 チャットは会話を保存しますが、PrivateNote は秘密情報の寿命を制限します。
よくある質問
Slack でパスワードを送信するのは安全ですか?
Slack は転送中および保存時のデータを暗号化しますが、パスワードは削除されるまで検索可能なチャット履歴に残ります。一時的な認証情報については、ブラウザで暗号化されたワンタイムノートを使用することで、長期的な露出を軽減できます。
WhatsApp メッセージはパスワードの共有に安全ですか?
エンドツーエンド暗号化は送信中のメッセージを保護し、消えるメッセージ機能は設定された時間後に自動削除できます。しかし、受信者は内容が消える前にスクリーンショットを撮ったり、転送したり、バックアップを取ったりすることが可能です。パスワードは、永続的なチャットスレッドではなく、ワンタイム・シークレット・リンクを通じて、必要最小限の期間のみ共有するのが理想的です。
パスワードの共有には、チャットよりもメールの方が安全ですか?
いいえ。標準的なメールはデフォルトでエンドツーエンド暗号化を備えておらず、複数のメールサーバーを経由します。一度配信されると、パスワードは受信トレイ、送信済みフォルダ、ローカルキャッシュ、およびプロバイダーのバックアップに無期限に残り続けます。
ワンタイム・シークレットとは何ですか?
ワンタイム・シークレットとは、一度閲覧されるか、定義された有効期限が切れると利用できなくなるメッセージのことで、システム全体に永続的なコピーが残るのを防ぎます。ワンタイム・シークレット・リンクの仕組みに関するガイドをご覧ください。
参考文献
- Verizon. 2026 Data Breach Investigations Report (DBIR). verizon.com/business/resources/reports/dbir/
- Verizon. 2026 Healthcare Data Breach Investigations Snapshot. verizon.com/business/resources/reports/2026-dbir-healthcare-snapshot.pdf
チャットの痕跡を残さずに秘密情報を共有する
チャットは連携には最適ですが、永続させることを意図していない認証情報、キー、リカバリーコード、ドキュメントを保管する場所としては不向きです。
PrivateNote はその逆のパターン、つまり「ブラウザで暗号化し、リンクを共有し、役割が終わったら秘密情報を失効させる」という仕組みのために構築されました。送信者にアカウントは不要で、検索可能なアーカイブに平文が長年残ることもありません。
チャット履歴を減らす。メタデータを減らす。秘密情報がオンラインに存在する期間をより強力にコントロールする。
