暗号化されたファイル共有と安全なファイル共有の違い
何が違うのか?
TLSとブラウザサイド暗号化は、どちらも「安全なファイル共有」と呼ばれます。しかし、これらは同じではありません。どこで暗号化が行われるのか、なぜそれが重要なのか、そしてどのように選択すべきかを学びましょう。
要点
- “Secure” marketing often means TLS in transit—not zero-access storage.
- Browser encryption before upload changes what the provider can read.
- Know where keys live and who can decrypt after upload.
- Match the tool to the threat: casual privacy vs. hostile provider access.
人々が「安全なファイル共有」を検索するとき、HTTPS や TLS 暗号化を提供しているすべてのサービスが、同じ方法でファイルを保護していると考えがちです。残念ながら、それは事実ではありません。
2つのサービスがどちらも「暗号化されたファイル転送」を謳っていても、プライバシーの保証内容は大きく異なる場合があります。その違いは、完全にどこで暗号化が行われるかにあります。この違いを理解すれば、あるサービスはファイルを検査・インデックス化・処理できる一方で、別のサービスにはそれができない理由がわかります。
2種類の暗号化
現代のファイル共有サービスがデータを保護する方法には、主に2つの方法があります。
1. 転送暗号化 (TLS)
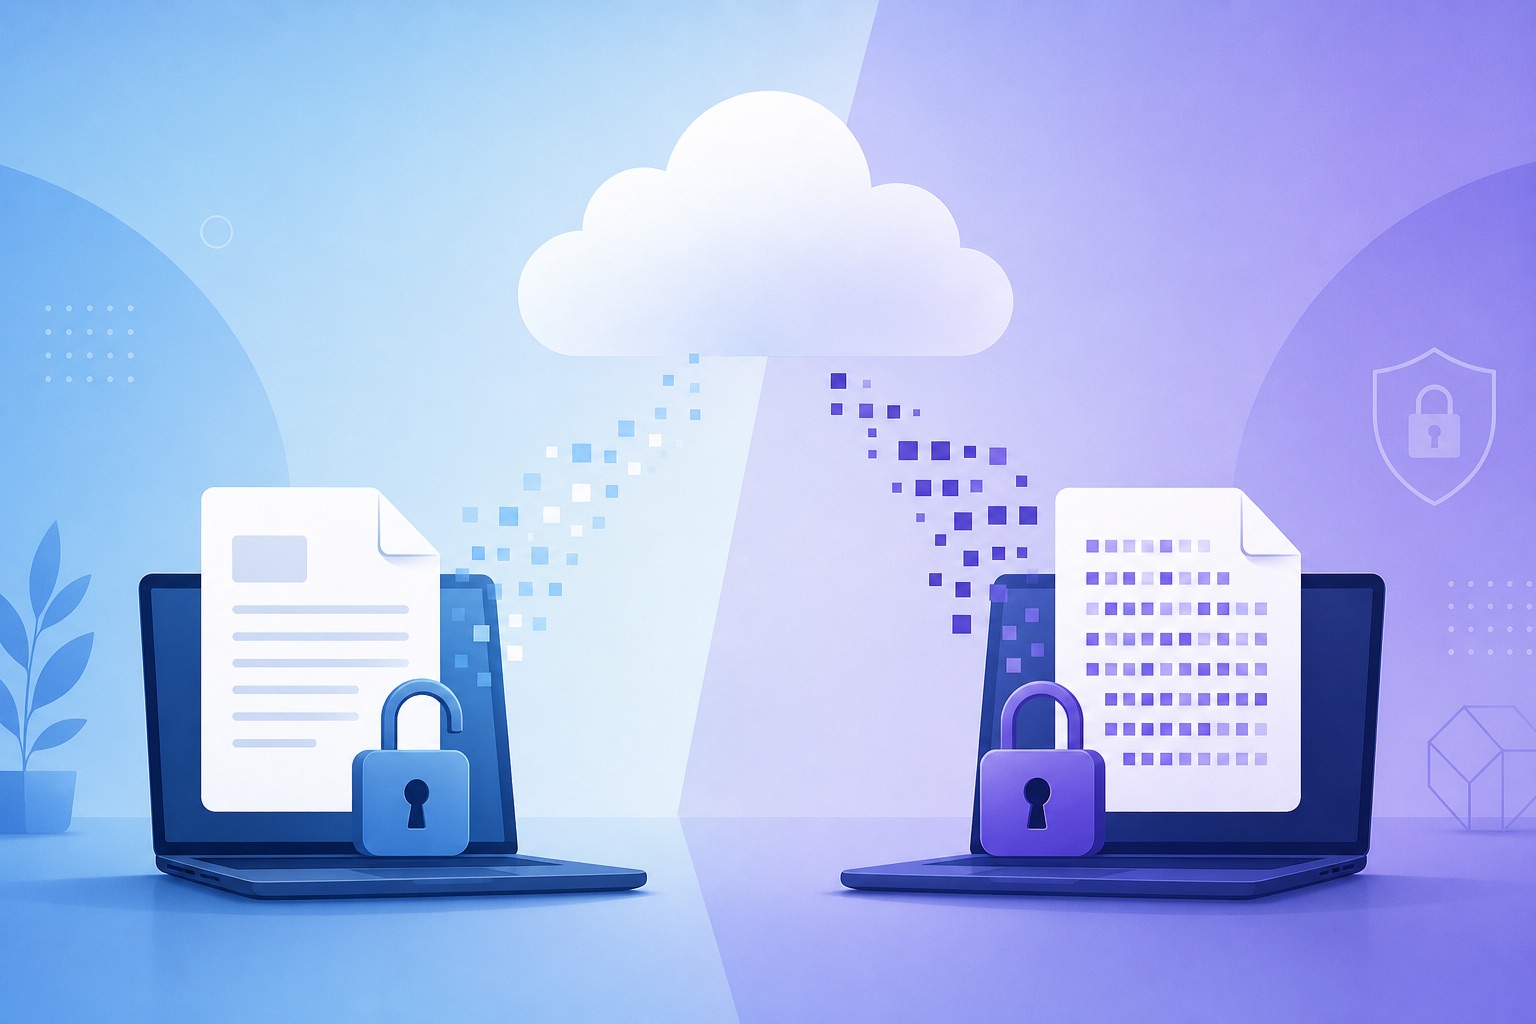
これは、今日のインターネット上のほぼすべてのウェブサイトで使用されている標準的な暗号化です。ファイルをアップロードすると、ブラウザはホストサーバーとの間に安全な Transport Layer Security (TLS) 接続を確立します。ファイルがネットワークを移動する間、接続は暗号化され、公共の Wi-Fi、侵害されたルーター、またはネットワークトラフィックをスニッフィングする者からの攻撃から保護されます。
お使いのデバイス
Original file (plaintext)
ホストサーバー
Receives readable file
- TLS は不可欠であり、信頼できるすべてのサービスがこれを使用しなければなりません。
- アップロードがサーバーに到達すると、プロバイダーは元のプレーンテキストファイルを受け取ります。
- それ以降、サービスのポリシーに応じて、サービスはファイルを保存したり、プレビューを生成したり、コンテンツをインデックス化したり、マルウェアをスキャンしたり、分析のためにメタデータを使用したりすることがあります。
- 多くのプロバイダーは、ファイルを「保存時」にも暗号化します。これはディスクの物理的な盗難に対しては保護となりますが、サービス側が鍵を保持しているため、ファイルを読み取ることは可能です。
従来のクラウドストレージの核心的な脆弱性: サーバーは、すでに読み取ることができたものしか暗号化できません。
2. ブラウザ側暗号化
根本的に異なるアプローチは、ファイルがデバイスを離れる前に暗号化することです。元のファイルをアップロードする代わりに、ブラウザはローカルの暗号化 API を使用してファイルを暗号化します。サーバーは暗号文(復号鍵なしでは無意味で、ランダムに見えるデータ)のみを受け取ります。
お使いのブラウザ
Encrypts locally first
暗号化されたペイロード
Unreadable without key
ホストサーバー
Stores ciphertext only
- ブラウザ側暗号化は TLS に取って代わるものではなく、それを補完するものです。
- TLS は依然として、ネットワークレベルの盗聴者から接続を保護します。
- プロバイダーのサーバーは、プレーンテキストも復号鍵も受け取らないため、解読不能な暗号文以外何も受け取りません。
なぜこの違いが重要なのか
法的契約書、財務スプレッドシート、独自のソースコード、医療記録、機密ビジネス文書など、極めて機密性の高いデータを共有する場合を想定してください。
トランスポート層のみの暗号化では、プライバシーは契約に基づくものとなります。プロバイダーの実装、従業員のアクセス制御、そして現在および将来の企業ポリシーを信頼しなければなりません。
ブラウザ側での暗号化では、プライバシーはアーキテクチャに基づくものとなります。プロバイダーは暗号化された暗号文のみを保存します。たとえハッキングされたり、召喚状を受け取ったり、ビジネスモデルを変更したりしても、プロバイダーは一度も所有したことのない平文を渡すことはできません。
トランスポート層のみの暗号化では、プライバシーは契約に基づくものです。ブラウザ側での暗号化では、プライバシーはアーキテクチャに基づくものとなります。
最近の教訓:信頼の要素
2025において、WeTransferは利用規約を更新し、コンテンツモデレーションに使用される機械学習システムの改善を含め、アップロードされたコンテンツに対して広範な権利を付与するかのような文言を追加しました。
この変更は、自身の知的財産がAIシステムのトレーニングに使用されることを恐れたアーティスト、ジャーナリスト、クリエイティブ専門家から即座に反発を招きました。WeTransferは、顧客のコンテンツがAIトレーニングに使用されていないことを迅速に明らかにするとともに、混乱を招いた文言を削除しましたが、この出来事は重要な教訓を浮き彫りにしました:
プロバイダーがあなたのファイルを平文で受け取る場合、あなたはプロバイダーの約束に完全に依存することになります。プロバイダーが暗号化された暗号文のみを保存する場合、プロバイダーに置かなければならない信頼の量は構造的に最小限に抑えられます。アーキテクチャがプライバシーを強制するのです。
PrivateNoteによるファイル共有の仕組み
現代のブラウザベースの暗号化は、サーバーへの信頼に依存することなくデータを安全に保つために、確立されたいくつかの暗号化構成要素を組み合わせています。
鍵の生成と分離
ユーザーがファイルを共有する準備をすると、PrivateNoteはWeb Crypto APIを使用して、ブラウザ内で直接、暗号学的に安全なランダムな共通鍵を生成します。
この鍵が当社のインフラストラクチャに送信されることはありません。代わりに、共有リンクにURLフラグメント(`#`記号の後の部分)として付加されます:
https://privatenote.ai/note/your-note-id#your-secret-key設計上、ウェブブラウザはHTTPリクエスト中にURLフラグメントをウェブサーバーに送信することはありません。この動作はURL標準によって定義されており、数十年にわたりこの方法で機能してきました。復号鍵は受信者のブラウザ内に保持されます。
認証付きストリーミング暗号化
生のデータをアップロードする代わりに、ブラウザはネットワークに触れる前にファイルを暗号化します.PrivateNoteは大きな添付ファイルをサポートしているため、ストリーミング・チャンク暗号化を使用します。ファイルはブロックごと(通常は数メガバイトのチャンク単位)に暗号化されるため、大きなアップロードでもファイル全体を一度にメモリにロードする必要がありません。
Freeアカウントでは最大25 MBのファイルを添付できます。Premiumアカウントは、より大きなペイロード(1ファイルあたり最大1 GB)をサポートしています。いずれの場合も、当社のサーバーに届くのは暗号文のみです。
この実装はAES-GCM(認証付き暗号)に依存しており、機密性と完全性の両方を提供します:
- 機密性 — 鍵がなければペイロードは解読できません。
- 完全性 — 保存されている暗号文の改ざんは、クライアント側での復号時に検出され、拒否されます。
- パスワード保護が有効な場合、Argon2idのようなメモリハードなアルゴリズムを使用してパスワード由来の鍵が生成されるため、ブルートフォースによる推測は実質的に不可能です。
依然として存在するメタデータ
厳格なセキュリティアーキテクチャは、その限界を認める必要があります。ブラウザ側での暗号化はファイルの内容を保護しますが、特定のメタデータはネットワークやサービスから閲覧可能なままとなります:
- アップロードおよびダウンロードのタイムスタンプ。
- 暗号化されたペイロードのおおよそのサイズ。
- 有効期限、閲覧制限、およびファイルアクセス期間。
- ダウンロード時の受信者のIPアドレス(リクエストをルーティングするウェブサーバーから見えるもの)。
プライバシー重視のシステムは、可能な限りメタデータを最小限に抑えますが、ウェブベースのサービスで完全に排除することはできません。PrivateNoteは、暗号化されたペイロードと同じ保持規律でメタデータを扱います。つまり、ノートの期限が切れるか削除されると、メタデータも消去されます。
真のプライバシーにおけるトレードオフ
ブラウザ側での暗号化はコンテンツのプライバシーを最大限に確保しますが、意図的なトレードオフが伴います:
- サーバー側でのマルウェアスキャン不可 — サーバーがファイルを読み取れないため、ウイルススキャンを行うことができません。送信者を信頼する必要があります。
- サーバーによるプレビュー生成不可 — サムネイルやドキュメントのプレビューは、サーバー上ではなく、受信者のブラウザで復号後にローカルでレンダリングされます。
- パスワードやキーの復元不可 — リンクや暗号化キーを紛失した場合、プロバイダーはファイルを復元できません。ホストがアクセスできないデータに対しては、「パスワードを忘れた場合」の機能は存在しません。
適切なサービスの選択
すべてのファイル転送に厳格なブラウザ側暗号化が必要なわけではありません。家族とのカジュアルな休暇写真などは、転送中の暗号化だけで十分な場合があります。
知的財産、法的合意書、または機密性の高い個人データを共有する場合は、次のようなアーキテクチャに関する質問を投げかけてください:
そのサービスは私のオリジナルファイルを受け取るのか、それとも暗号化されたバージョンのみを受け取るのか?
その一つの違いが、技術的に誰があなたのデータにアクセスできるかを決定します。それは今日だけでなく、企業のポリシー、所有権、およびプライバシー法が時間の経過とともに進化していく過程においても同様です。
サーバーに平文を渡さずにファイルを共有する
PrivateNote のセキュアなファイル転送は、当社の消えるメモと同じブラウザ側暗号化モデルを使用しています。ローカルで暗号化し、暗号文をアップロードし、URL フラグメントでキーを共有し、あなたの条件に従ってアクセス権を失効させます。
リンクの背後にある受け渡し: ワンタイム秘密リンクとは.
セキュアなファイル転送を試す