パスワードを安全に共有する方法
メール、Teams、WhatsAppを使わずに
Microsoft Teams、WhatsApp、メールにパスワードを貼り付けるのはやめましょう。ブラウザで暗号化したワンタイム秘密リンクで秘密情報を安全に渡し、GDPR(DSGVO)の要件に沿い、重大なセキュリティ上の落とし穴を避ける方法を説明します。
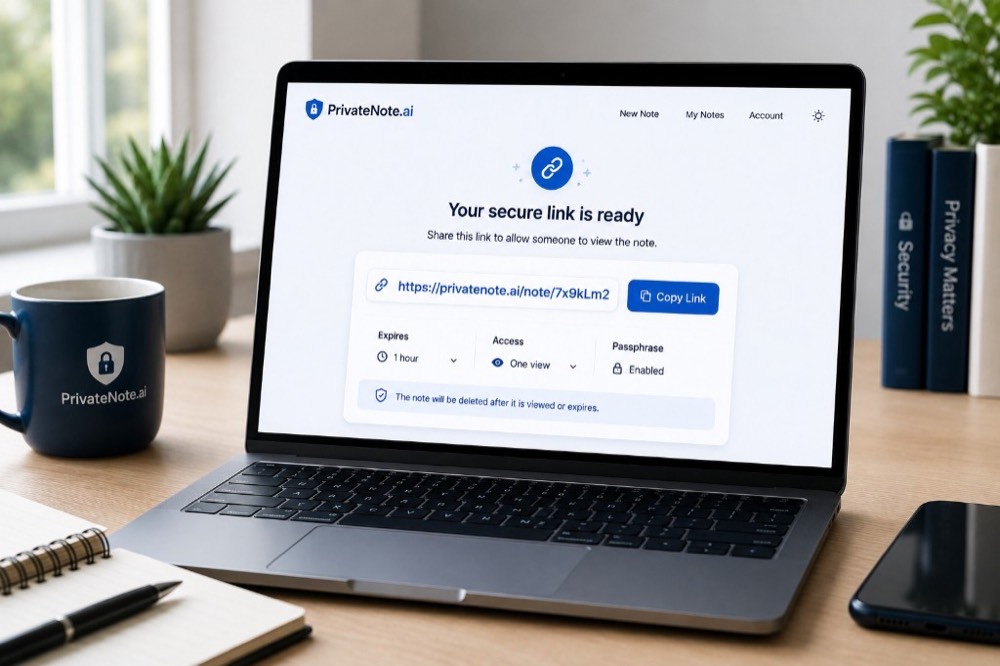
Key takeaways
- パスワードをメール、SMS、チームチャットで送らないでください。
- 受け渡しには、ブラウザで暗号化したワンタイム秘密リンクを使ってください。
- 一時的なパスワードを使い、アクセス後は変更を強制してください。
- リスクが高いときは、別の経路で受信者の本人確認をしてください。
パスワードの共有は、何か問題が起きるまでは、日常の小さな作業に見えます。
同僚が社内ツールへの一時的なアクセスを必要とするとき、カスタマーサポートの担当者がシステムへのアクセスを求めるとき、来訪者にWi-Fiの認証情報を送る必要があるとき、いちばん速い方法は、平文のパスワードをMicrosoft Teamsのチャット、WhatsAppのメッセージ、または短いメールに貼り付けることのように感じられます。
残念ながら、その便利さは恒久的なデジタルの紙の跡を残します。秘密情報がこれらのチャネルに入ると、端末間で同期され、検索機能で索引化され、自動化された受信箱のバックアップに保存され、企業のメッセージ保管に無期限で残ります。一時的であるはずのパスワードが、恒久的な負債になります。
幸い、認証情報を守る、より良い方法があります。
平文共有の中心的な問題
メールとチャットのアプリケーションは優れた共同作業の基盤ですが、秘密情報を保持するようには設計されていません。現代のシステムは、通常、転送中のデータを暗号化しますが、短命であること、つまり目的を果たした秘密情報が消えることでは不足します。
標準的なチャットやメールのスレッドにパスワードを貼り付けると、その寿命の制御を直ちに失います。受信箱に残り、何年後でもチャットログで検索でき、端末の通知やロック画面に表示されます。自分のアカウント、または受信者のアカウントが後から侵害されると、それらの平文のチャット履歴は攻撃者にとって宝の山になります。
欧州におけるGDPR(DSGVO)とコンプライアンスのリスク
欧州の組織にとって、これはセキュリティ上の懸念だけではありません。コンプライアンスのリスクです。一般データ保護規則(GDPR / DSGVO)の下で、企業は最新の技術的・組織的措置を用いて、個人データへのアクセスを保護する法的義務を負います。
専用のエンドツーエンド暗号化なしに、有効な認証情報を米国でホストされたクラウドのチャットログや、暗号化されていないメールサーバーへ貼り付けると、コンプライアンス上の露出が増えることがあります。特に、それらのパスワードが顧客や従業員のデータを含むデータベースへのアクセスを与える場合です。
ローカルな、ブラウザ側の暗号化は、認証情報が残り得る場所を大幅に減らし、日々の受け渡しをプライバシー優先のやり方に沿わせます。これは法的助言ではありません。安全な認証情報の共有は、より広いアクセス制御、パスワード管理、ローテーション方針の一部として扱ってください。
ブラウザ側で暗号化したリンクの仕組み
一度きりのパスワード共有では、ブラウザで暗号化したワンタイム秘密リンクが、最も安全で効率的な選択肢のひとつです。認証情報そのものを送るのではなく、暗号化されたメモへの一意で一時的なリンクを送ります。その受け渡しのモデルは、ワンタイム秘密リンクとはで説明しています。
重い処理はブラウザが行います。パスワードはアップロード前にローカルで暗号化されるため、中間のサーバーが保存するのは暗号文であり、生のパスワードではありません。復号鍵は通常、リンクのフラグメントに残り、ブラウザはそれをサーバーに送りません。
一時的で、自動的に消えるリンクを使って秘密情報を共有するには、次の4つの手順に従ってください。
- 1
手順1
入力とローカル暗号化
安全なツールにパスワードを入力します。ブラウザが、平文としては端末の外に出ない鍵を使って、ローカルで暗号化します。
- 2
手順2
リンクを生成する
ツールは暗号化されたペイロードだけをゼロ知識のサーバーへアップロードし、一意の共有リンクを作ります。復号材料はリンクとともに残り、読める秘密情報のサーバー側保管庫には入りません。
- 3
手順3
リンクを送る
リンクをコピーし、Microsoft Teams、メール、またはWhatsAppで送ります。チャットの基盤が見るのはURLであり、パスワードではありません。
- 4
手順4
表示と自動消滅
受信者のブラウザが、内容をローカルで復号します。共有方針に応じて、暗号化されたペイロードは、閲覧後、または短い有効期限のあと、サーバーから消去できます。
今すぐパスワードを共有しますか?暗号化されたワンタイムのメモを作成し、パスワードそのものではなく安全なリンクを送ってください。
プライベートメモを作成高セキュリティのヒント:経路を分ける共有
暗号化されたリンクの安全性は、それを送るチャネルの安全性と同じです。悪意のある第三者がTeamsやメールの受信箱にアクセスすると、受信者が開く前にリンクを傍受できることがあります。
PrivateNote.aiを含む多くの安全な共有ツールには、メモを追加のパスワード(パスフレーズによるラップ)で包む任意の設定があります。初期設定では有効ではありません。メモを作成するときにオンにし、パスフレーズを選びます。受信者は、秘密情報が表示される前にそれを入力する必要があります。
非常に機密性の高い認証情報について、単一障害点(SPoF)を避けるには、その設定で経路を分けて共有してください。パスフレーズ保護を有効にして暗号化されたリンクを生成し、リンクは主要なチャネル(たとえばMicrosoft Teams)で送り、パスフレーズはまったく別のチャネルで送ります。できればSignalやThreemaのようなプライバシー重視のメッセンジャー、または短い電話です。
攻撃者は、リンクとパスフレーズの両方が必要になります。その分離が、経路を分ける共有を有効にします。
パスワードマネージャーの共有とワンタイムリンク
どちらの方法も高い安全性を持ち得ますが、目的は異なります。適切なツールは、受信者がアクセスを必要とする期間で決まります。
| 区分 | 向いている用途 | 技術上の制約 |
|---|---|---|
| メール、Teams、またはWhatsApp | パスワードには推奨しません | バックアップと保管に、検索できる平文のコピーが恒久的に残ります |
| パスワードマネージャー | 継続的なアクセス。家族、社内部門、信頼する中核チームとの保管庫の共有 | 双方が、有効で互換性のあるパスワードマネージャーのアカウントを維持する必要があります |
| ワンタイムの暗号化リンク | 一時的なアクセス。フリーランス、カスタマーサポート、来訪者、一度きりの受け渡し | 二次的なパスフレーズで保護しない限り、リンクを持つ人は誰でも秘密情報を読めます |
目安として、継続的な共有アクセスにはパスワードマネージャーを、受け渡しの直後に認証情報を変えるべきときにはワンタイムの暗号化リンクを使ってください。
ワンタイムのパスワードリンクを使うとき
ワンタイムのパスワード共有は、一度伝えればよい取引上の認証情報に最適です。欧州の職場でよくある例には、次のものがあります。
| 部門 | よくある用途 |
|---|---|
| 管理とオフィス | ルーターや来客用Wi-Fiのパスワード、プリンター管理者の認証情報、スマートオフィスの設定 |
| 財務と事業 | 税理士や外部の財務監査人向けの認証情報 |
| ITと運用 | 一時的な外部ITサービス提供者のオンボーディング、または一時的な委託先ログインの共有 |
| 技術チーム | 開発者との、データベース認証情報、APIキー、SSHキー、クラウド基盤のパスワード |
良い慣行と避けるべき落とし穴
ローテーションを徹底する
パスワードを共有するときは、一時的なものとして扱ってください。ログインしたらすぐに変更するよう受信者に依頼し、受け渡しを終えたとみなす前に、ローテーションが完了したことを確認してください。
強く、ローカルなパスワードを生成する
パスワードを自分で考え出さないでください。PrivateNoteのパスワード生成のようなローカルツール、またはパスフレーズとPINの選択肢にはpasswords.luを使ってください。どちらもローカルで動作し、何もアップロードされません。技術的なモデルは、安全なパスワードの作り方をご覧ください。
有効期限は短く保つ
ほとんどのパスワードは、数分または数時間だけ存在すれば足ります。受信者の作業の流れに合うなら、1回の表示、または2時間のような短い期間を選んでください。
タイトルや件名にパスワードを入れない
平文のパスワードを、メールの件名、チケットシステムのタイトル、Teamsのチャネル名、WhatsAppのグループ名、文書名、カレンダーの招待に置かないでください。それらの欄は、本文ほど慎重に扱われることが少なく、検索インデックスに残ります。
安全なメモから文脈を外す
データベースのパスワードを共有するとき、メモの中に「本番CRMのデータベースパスワード:MySecret123!」と書かないでください。暗号化されたリンクには、生の秘密情報だけを入れてください。リンクが傍受されても、攻撃者がどのアカウントやシステムを開くものかを一緒に知らないようにします。
よくある誤り
暗号化されたリンクとそのパスフレーズの両方を、同じTeamsのメッセージ、WhatsAppのチャット、またはメールで送ると、経路を分ける共有が無効になり、単一障害点が再び生まれます。
よくある質問
Microsoft TeamsやWhatsAppは、メールより安全ですか?
転送のプロトコルは一般に安全ですが、それでも長期のチャット保管として機能します。スレッドに貼り付けたパスワードは、無期限に検索可能なまま残り得るため、持続する脆弱性になります。
GDPR(DSGVO)は、パスワードの共有方法に影響しますか?
GDPR第32条の下で、組織は個人データを守るために、適切な技術的・組織的措置を実施しなければなりません。平文のパスワードをクラウドのバックアップや開いたメールの連鎖に保存すると、コンプライアンス上の露出が増えます。ゼロ知識で、自動的に消えるリンクは、認証情報の足跡をより小さく保ちます。
リンクとパスフレーズは一緒に送るべきですか?
いいえ。両方を同じメッセージで送ると、経路を分ける共有が無効になります。パスフレーズは別の媒体で送ってください。できればSignalかThreema、または電話です。
パスワードマネージャーとワンタイムリンクのどちらを使うべきですか?
長期の共有アクセスにはパスワードマネージャーを使ってください。パスワードを一度だけ伝える必要があるときは、ブラウザで暗号化したワンタイムリンクを使ってください。
パスワードマネージャーは依然として必要ですか?
はい。保持する認証情報を保存し、管理する場所としては、パスワードマネージャーが依然として適切です。ワンタイムの暗号化リンクは、制御された一時的な受け渡しのために、それらを補います。
最後に
安全なパスワード共有は、作業の流れのボトルネックである必要はありません。必要なのは小さな習慣の変更です。機密データを、チャットログと受信箱の履歴に恒久的に置いたままにしないことです。
ローカルな、ブラウザ側の暗号化と、自動的に消えるリンクを使うと、受け渡しを速く実用的に保ちながら、組織のセキュリティとコンプライアンスのリスクを減らせます。
次にパスワードを共有する必要があるときは、Microsoft Teams、WhatsApp、メールへのコピー&ペーストを避けてください。暗号化されたワンタイムのメモを作成し、パスワードではなくリンクを送り、目的を果たしたあとにメモを期限切れにしてください。
安全に共有する準備はできましたか?
PrivateNote.aiでプライベートメモを作成し、アップロード前にブラウザで認証情報を暗号化します。メモは自動的に、または読んだあとに期限切れにできます。任意のパスフレーズ保護がもう一段を加え、暗号化されたメモのデータはEUの管轄下で扱われます。
プライベートメモを作成
