10 секретов, которые нельзя отправлять в чат
И что использовать вместо этого
От Slack и Microsoft Teams до WhatsApp и Messenger — чаты стали основным способом обмена информацией. Это быстро, удобно и помогает командам работать слаженно. К сожалению, они также стали цифровым кладбищем для конфиденциальных данных, которые передаются ради удобства, а затем забываются.
Ключевые выводы
- Chat apps are built to retain context—not to forget credentials.
- Passwords, API keys, seed phrases, and recovery codes do not belong in chat.
- Use one-time encrypted links for human-to-human secret handoffs.
- Rotate anything that was already pasted into a durable thread.
Многие современные мессенджеры предлагают надежное шифрование при передаче или даже сквозное шифрование. Шифрование защищает сообщения во время их перемещения между устройствами. Но большая проблема заключается в том, что происходит потом. Как только секрет попадает в чат, он часто остается доступным для поиска в течение месяцев или лет в различных системах.
Эта устойчивость создает неожиданно большой цифровой след. Конфиденциальная информация может сохраняться в таких местах, как история чатов с возможностью поиска, облачные резервные копии, экспорты рабочих пространств, превью уведомлений, скриншоты и синхронизированные устройства.
Согласно отчету Verizon 2026 о расследовании утечек данных, 62% утечек связаны с человеческим фактором — кражей учетных данных, фишингом, социальной инженерией, злоупотреблениями и простыми ошибками. Сами по себе технологии не могут предотвратить эти инциденты, если конфиденциальная информация передается неосторожно.
Более безопасный подход основан на простом принципе: передавайте информацию только тогда, когда это необходимо, и следите за тем, чтобы она исчезала после первого просмотра. Именно на этом строится модель одноразовых секретных ссылок — и именно поэтому PrivateNote рассматривает срок жизни заметки как часть системы безопасности, а не как второстепенный фактор.
Краткая шпаргалка по безопасности
Никогда не отправляйте
Пароли
Риск
Индексируется в постоянной истории чата и доступно через поиск в логах.
Лучший подход
Никогда не отправляйте
Коды восстановления
Риск
Эффективно и навсегда обходит многофакторную аутентификацию.
Лучший подход
Специализированный менеджер паролей или одноразовая заметка.
Никогда не отправляйте
API ключи
Риск
Случайная вставка в публичный канал ставит под угрозу рабочие среды (production).
Лучший подход
Самоуничтожающаяся защищенная заметка с клиентским шифрованием.
Никогда не отправляйте
Документы
Риск
Оставляет постоянные копии, разбросанные по локальным папкам загрузок.
Лучший подход
Временная зашифрованная передача файлов с ограниченным доступом.
Почему чат — это не менеджер секретов
Мессенджеры предназначены для общения, а не для управления секретами. Их цель — сохранять переписки на разных устройствах, синхронизировать историю, поддерживать поиск, создавать резервные копии и вести учет совместной работы.
Те же самые функции становятся уязвимостями, когда передаются учетные данные или корпоративные активы. Информация остается доступной спустя долгое время после того, как она перестала быть нужной. Наша статья о рабочих переписках и юридическом раскрытии данных показывает, как сообщения, написанные в повседневном стиле, могут сохраняться годами, выходя за рамки своего первоначального контекста.
Одноразовый секрет работает по другой модели: информация становится доступной только на короткое время, когда она действительно необходима, а затем доступ с сервера удаляется по умолчанию.
Срок хранения данных: традиционный чат против PrivateNote
Разница не в том, зашифровано ли сообщение при передаче. Разница в том, существует ли секрет где-либо еще после того, как его прочитали.
Сравнение срока хранения данных
Рабочий процесс в традиционном чате
Данные накапливаются на каждом этапе
- Пароль
- Slack / Teams
- Сохранено
- Доступно для поиска
- Резервные копии
- Спустя годы
Рабочий процесс PrivateNote
Шифруется один раз, удаляется после прочтения
- Пароль
- Шифрование в браузере
- Одноразовая ссылка
- Просмотрена
- Удалено с сервера
Какие секреты 10 следует запретить передавать в чатах
1. Пароли от аккаунтов
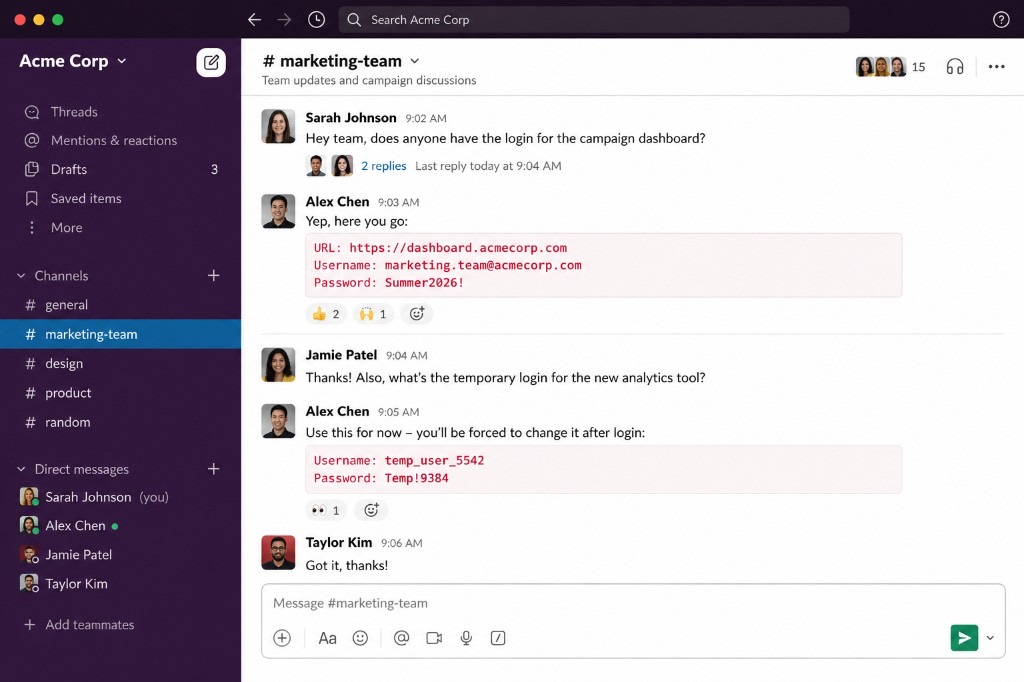
Мы все это видели: «Привет, какой там логин от общего маркетингового аккаунта?» — и следом ответ в открытом виде. Даже если вы полностью доверяете коллеге, этот пароль теперь индексируется в истории рабочего пространства, кэшируется в локальных данных приложения и может быть виден в превью электронной почты или push-уведомлений.
Если злоумышленник взломает историю чата спустя месяцы, он получит активный доступ к вашему аккаунту.
Вместо этого — Отправьте одноразовую ссылку с шифрованием в браузере. Как только получатель откроет ее и заберет пароль, зашифрованный текст будет удален с хост-сервера. Сначала нужен надежный пароль? Используйте наш генератор паролей.
2. Коды восстановления многофакторной аутентификации (MFA)
При включении MFA сервисы генерируют экстренные резервные коды. Поскольку пользователи боятся потерять доступ, они часто вставляют эти коды в чат с коллегой или отправляют их в свой личный чат.
Коды восстановления — это резервные мастер-ключи. Отношение к ним как к обычному тексту сводит на нет всю суть многофакторной защиты.
Вместо этого — Храните их в специализированном менеджере паролей. Если вам необходимо передать их при передаче аккаунта, используйте временную заметку с разовым просмотром, чтобы секретные данные не сохранялись в истории чата навсегда.
3. Продуктовые ключи API
Разработчики часто обмениваются API ключами, токенами доступа или секретами облачных сервисов в чатах для быстрого исправления ошибок. GitHub Secret Scanning непрерывно обнаруживает раскрытые учетные данные в публичных репозиториях — это наглядное доказательство того, как часто секреты утекают случайно.
Одна случайная вставка в неверный канал может раскрыть рабочие кластеры баз данных или платежные конвейеры.
Вместо этого — Передавайте токены через заметку с шифрованием на стороне клиента, которая автоматически удаляется после первого просмотра.
4. Приватные SSH-ключи
Ваш приватный ключ — это ваше удостоверение личности для серверной инфраструктуры. Он никогда не должен находиться внутри мессенджера. Копирование приватного ключа означает, что его копия теперь существует вне предназначенной для него защищенной среды — и может сохраниться в истории чата, резервных копиях или на устройствах получателей.
Вместо этого — Если ключ необходимо передать безопасно, используйте зашифрованную полезную нагрузку с разовым просмотром, которая удаляется с хост-сервера сразу после доставки.
5. Ссылки-приглашения и ссылки для сброса
Пользователи постоянно скидывают в чаты временные ссылки для онбординга и административные ссылки:
- Ссылки для назначения организатора Zoom
- Токены доступа модератора Google Meet
- Приглашения для настройки Stripe
- Приглашения с правами администратора
- URL-адреса для сброса пароля
Вместо этого — Передавайте ссылки для онбординга с высокими привилегиями через одноразовую заметку, чтобы их нельзя было извлечь из логов, если они останутся неиспользованными.
6. Сид-фразы криптовалют
Ваша фраза восстановления из 12 или 24 слов управляет всем вашим кошельком. Если кто-то взломает ваш аккаунт в чате спустя годы, автоматизированный парсинг сможет просканировать историю переписки на наличие фраз, соответствующих формату сид-фразы. Если ваша сид-фраза будет украдена, вы можете безвозвратно потерять свои активы.
Вместо этого — Полностью избегайте цифровой передачи сид-фраз. Если крайняя необходимость вынуждает вас это сделать, используйте зашифрованную заметку с функцией немедленного удаления после прочтения, чтобы минимизировать риск утечки.
7. Временные учетные данные для входа
Службы IT-поддержки часто передают первичные учетные данные при оформлении новых сотрудников. Хотя пользователю обычно предлагается сменить пароль при первом входе, временные данные остаются доступными для поиска в истории чата. Если пользователь затянет со сменой пароля — или система позволит использовать старый пароль — это сообщение останется активной уязвимостью.
Вместо этого — Передавайте временные учетные данные через заметку с шифрованием в браузере, которая истекает после просмотра.
8. Финансовая и банковская информация
Вставка корпоративных IBAN, реквизитов для банковских переводов, налоговых документов или подтверждений платежей в чат кажется безобидной, так как один только IBAN не является паролем. Однако, когда злоумышленники комбинируют банковские реквизиты с личными разговорами из истории чата, они получают контекст, необходимый для проведения убедительного фишинга и мошенничества с инвойсами.
Вместо этого — Отделяйте финансовые детали от повседневного общения. Передавайте их через зашифрованные каналы, которые закрывают доступ сразу после подтверждения транзакции.
9. Сканы личных документов
Нужно быстро отправить копию паспорта, водительского удостоверения или трудового договора в HR? Отправка этого PDF в окно чата копирует конфиденциальные идентификационные данные в облачные бэкапы, локальные галереи телефонов и синхронизированные папки на компьютерах.
Вместо этого — Используйте безопасную передачу файлов с шифрованием на стороне браузера: один раз скачали, и файл удаляется с хостинг-сервера в соответствии с вашими настройками доступа.
10. Конфиденциальная деловая информация
Внутренние стратегические презентации, неопубликованные ценовые предложения, юридические черновики и документы по слияниям и поглощениям постоянно циркулируют в командных каналах. Утечки данных не всегда происходят из-за внешних хакеров; иногда они случаются из-за того, что сотрудник случайно приглашает внешнего гостя в канал, содержащий многолетние внутренние стратегии.
Вместо этого — Делитесь важными корпоративными активами с помощью зашифрованных заметок со строгими сроками автоматического истечения и ограниченным окном доступа.
У секретов есть срок службы
Шифрование защищает секреты при передаче. Истечение срока действия защищает их со временем. Большинство приложений для чата полностью игнорируют эту вторую часть.
Используя PrivateNote, вы по определению меняете подход к безопасности. Вместо того чтобы полагаться на то, что пользователи не забудут удалить конфиденциальные сообщения позже, вы принудительно устанавливаете срок жизни секрета. Получатель читает его один раз — и после этого он исчезает с сервера.
- Отсутствие постоянного следа: ни история чата, ни доступный для поиска архив не содержат исходного секрета.
- Минимизация зоны поражения: если ноутбук или аккаунт в чате будет скомпрометирован позже, в логах не будет старых паролей, которые можно извлечь.
- Снижение влияния человеческого фактора: система автоматически управляет минимизацией данных, избавляя от необходимости вручную помнить об удалении конфиденциальных сообщений.
Безопасность «под капотом»: как работает PrivateNote
PrivateNote шифрует ваше сообщение прямо в браузере перед загрузкой. Сервер хранит только зашифрованный текст (ciphertext). Ключ дешифрования находится в фрагменте URL — части после `#`, которую браузеры не отправляют на веб-серверы в составе HTTP запросов. Сервер никогда не получает ключ дешифрования.
Как только заметка открыта в соответствии с выбранными настройками, зашифрованный текст удаляется с сервера. Для паролей, ключей API, кодов восстановления и временных учетных данных ограничение срока хранения данных так же важно, как и само шифрование. Чаты сохраняют переписку. PrivateNote ограничивает срок жизни секретов.
Частые вопросы
Безопасно ли отправлять пароли через Slack?
Slack шифрует данные при передаче и в покое, но пароли остаются в доступной для поиска истории чата до момента их удаления. Для временных учетных данных одноразовая заметка с браузерным шифрованием снижает риск длительного воздействия.
Безопасны ли сообщения WhatsApp для передачи паролей?
Сквозное шифрование защищает сообщения во время передачи, а исчезающие сообщения могут автоматически удалять их через заданное время — но получатели все равно могут сделать скриншот, переслать или сохранить контент до того, как он исчезнет. Пароли в идеале следует передавать только на время, необходимое для использования — через одноразовую секретную ссылку, а не через постоянную ветку чата.
Безопаснее ли электронная почта, чем чат, для передачи паролей?
Нет. Стандартная электронная почта по умолчанию не имеет сквозного шифрования и проходит через множество почтовых серверов. После доставки пароль бесконечно хранится во входящих, отправленных сообщениях, локальных кэшах и резервных копиях провайдеров.
Что такое одноразовый секрет?
Одноразовый секрет — это сообщение, которое становится недоступным после одного просмотра или по истечении определенного времени, что уменьшает количество постоянных копий в системах. См. наше руководство о том, как работают одноразовые секретные ссылки.
Ссылки
- Verizon. 2026 Data Breach Investigations Report (DBIR). verizon.com/business/resources/reports/dbir/
- Verizon. 2026 Healthcare Data Breach Investigations Snapshot. verizon.com/business/resources/reports/2026-dbir-healthcare-snapshot.pdf
Делитесь секретами, не оставляя следов в чате
Чат отлично подходит для координации. Но это плохое хранилище для учетных данных, ключей, кодов восстановления и документов, которые не должны храниться постоянно.
PrivateNote был создан для противоположного сценария: зашифруйте в браузере, поделитесь ссылкой и позвольте секрету истечь, когда его задача выполнена — отправителю не требуется аккаунт, а в доступном для поиска архиве годами не будет храниться открытый текст.
Меньше истории чатов. Меньше метаданных. Больше контроля над тем, как долго секрет существует в сети.
