Почему почта — худшее место для передачи секретов
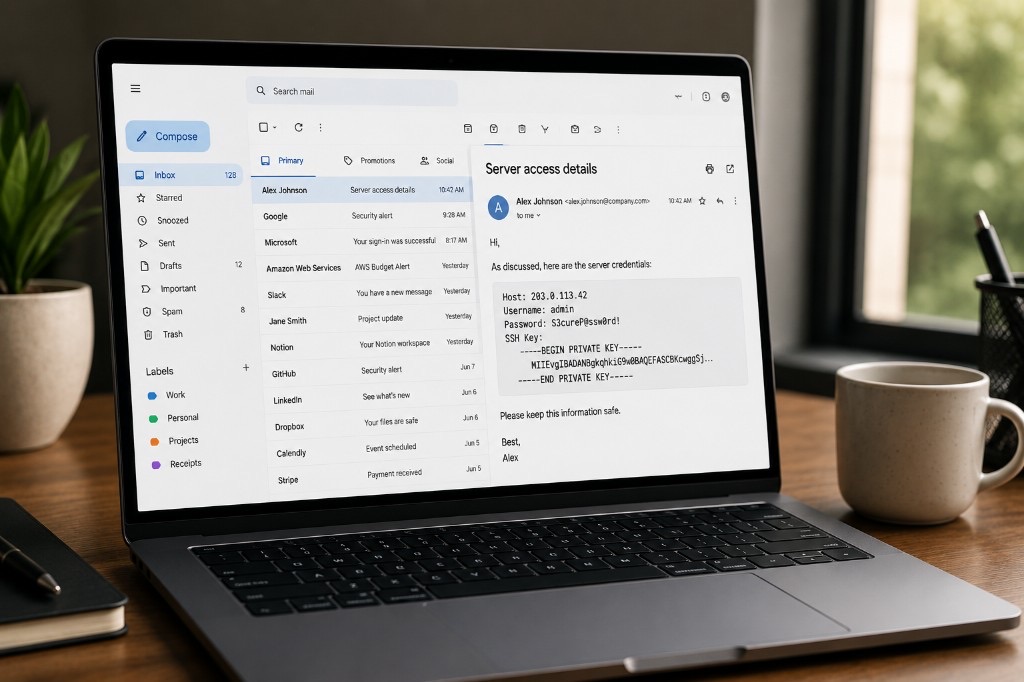
Почта создана для доставки сообщений, а не их исчезновения. Отправленные пароли, ключи API и коды восстановления могут навсегда остаться в доступных для поиска ящиках.
Ключевые выводы
- Email creates durable copies across inboxes, backups, and devices.
- Forwarding, search, and sync keep secrets discoverable for years.
- Use browser-encrypted one-time links for credentials and recovery codes.
- Keep the transport channel separate from long-term storage.
Электронная почта стала основным способом обмена практически всем: контрактами, паролями, API ключами, банковскими реквизитами, медицинскими записями, документами, удостоверяющими личность, паролями от Wi-Fi и кодами восстановления. Большинство из нас отправляет конфиденциальную информацию по почте, не задумываясь дважды.
Электронная почта создавалась для доставки сообщений, а не для того, чтобы они исчезали
Как только вы отправляете письмо, вы часто теряете контроль над тем, где оно окажется, как долго будет храниться и кто в итоге получит к нему доступ. Если вы отправляете что-то, что должно оставаться конфиденциальным, электронная почта обычно является неподходящим инструментом.
Ваша электронная почта существует не только в одном месте
Многие представляют электронную почту как простой диалог между двумя людьми. На самом деле, каждое письмо обычно существует в нескольких местах:
- ваш почтовый ящик
- почтовый ящик получателя
- резервные копии почтового провайдера
- архивные копии
- синхронизированные устройства
- системы резервного копирования компании
- экспортированные файлы PST или MBOX
- инфраструктура аварийного восстановления
Даже если вы удалите письмо, его копии могут продолжать существовать в других местах. Некоторые организации хранят электронную почту годами для соблюдения юридических, нормативных или деловых требований. На практике электронное письмо часто становится постоянным.
Секреты со временем теряют актуальность
Самое опасное в электронной почте — это не обязательно сегодняшний день. Это то, что будет через пять лет. Представьте, что вы отправили кому-то письмо:
- пароль от рабочей базы данных
- ключ API
- учетные данные SSH
- данные входа VPN
- фраза для восстановления криптовалюты
Возможно, с тех пор учетные данные изменились. А возможно, и нет. Спустя годы это письмо все еще может находиться в нескольких почтовых ящиках, и его можно найти за считанные секунды. Любой, кто получит доступ к одному из этих аккаунтов, внезапно получит карту ваших прошлых секретов. Наше руководство о секретах, которые никогда не следует отправлять в чате рассматривает аналогичные риски в мессенджерах — с электронной почтой все часто хуже, так как срок хранения дольше, а копий больше.
Электронная почта создана для поиска
Современные почтовые клиенты невероятно эффективно находят старые сообщения. Ищите по password, API, или confidential, и сообщения многолетней давности появляются почти мгновенно.
Это фантастическая функция для повседневного общения. Но это ужасная функция для секретов. Конфиденциальная информация со временем должна становиться труднее для поиска, а не легче.
Пересылка осуществляется в один клик
Возможно, вы доверяете получателю. Это не всегда помогает. Письма регулярно:
- переслано
- скопировано в системы тикетов
- вставлено в чат-приложения
- прикреплено к другим письмам
- передано подрядчикам
- включено в запросы в службу поддержки
Как только секрет покидает ваш почтовый ящик, вы больше не контролируете количество существующих копий. В отличие от менеджера паролей или сервиса зашифрованной передачи данных, в электронной почте нет понятия отзыва доступа после доставки.
ИИ все чаще обрабатывает электронную почту
Еще одна причина тщательно обдумывать отправку конфиденциальной информации по почте заключается в том, что почтовые провайдеры все чаще используют автоматизированные системы для обработки сообщений. Эти системы могут помогать с:
- обнаружение спама
- защита от фишинга
- обнаружение вредоносного ПО
- умные ответы
- категоризация входящих сообщений
- поиск
- функции продуктивности
- написание и суммаризация текста с помощью ИИ
Провайдеры существенно различаются по принципам работы этих функций, по тому, какие данные обрабатываются и по каким политикам конфиденциальности. Хотя многие провайдеры в последние годы приняли более строгие обязательства по обеспечению конфиденциальности, отправка конфиденциальной информации по электронной почте все равно означает передачу этой информации системам, находящимся вне вашего контроля. Если ваша цель — минимизировать риски, разумным первым шагом будет сокращение объема конфиденциальной информации, отправляемой по почте.
Регуляторное сканирование также является частью обсуждения
Конфиденциальность больше не является только техническим вопросом. Она стала вопросом политики. В июле 2026 Европейский парламент одобрил продление временной правовой базы, которая позволяет поставщикам определенных коммуникационных услуг добровольно обнаруживать и сообщать о материалах с сексуальным насилием над детьми (CSAM) до апреля 2028.
Эта база в первую очередь затрагивает сервисы, имеющие доступ к содержимому сообщений, такие как многие традиционные почтовые провайдеры и другие коммуникационные сервисы без сквозного шифрования. Чтобы узнать больше о значении этого голосования — и о том, почему одобрение было получено, несмотря на то, что голосов «против» было больше, чем «за» — см. наш разбор Chat Control 1.0.
Заявленная цель — защита детей, и разумные люди могут не соглашаться относительно надлежащего баланса между конфиденциальностью и общественной безопасностью. Тем не менее, эта дискуссия иллюстрирует важный момент: если сервис может читать ваши сообщения, то будущие законы, политики или решения платформ могут повлиять на то, как эти сообщения обрабатываются. Напротив, сервисы со сквозным шифрованием принципиально отличаются тем, что провайдер не обладает криптографическими ключами, необходимыми для чтения содержимого.
Есть лучший способ делиться секретами
Не каждая информация должна храниться вечно. Иногда нужно просто отправить что-то один раз. Примеры включают:
- пароль
- ключ API
- код восстановления
- лицензия на программное обеспечение
- учетные данные сервера
- конфиденциальное сообщение
Вместо того чтобы отправлять это напрямую в электронном письме, отправьте одноразовую зашифрованную ссылку. Получатель открывает ссылку, читает секрет, и зашифрованные данные безвозвратно удаляются. Конкретно для ключей API см. наше руководство по рабочему процессу о том, как безопасно поделиться ключом API.
- История входящих пуста.
- Архив для поиска пуст.
- Отсутствие случайной пересылки самого секрета.
- Отсутствие забытых копий, годами лежащих в почтовых ящиках.
Шифрование в браузере имеет значение
В PrivateNote шифрование происходит внутри вашего браузера перед загрузкой чего-либо. Ваш браузер шифрует сообщение локально. На наши серверы попадает только зашифрованный шифротекст. Ключ дешифрования никогда не покидает ваше устройство и никогда не хранится нами.
Когда получатель открывает заметку, ее можно настроить на самоликвидацию после первого успешного прочтения или автоматическое истечение срока действия через выбранный период. Это означает, что не существует постоянного электронного письма с секретом, которое может быть обнаружено спустя годы. Вы можете отправить секретное сообщение без создания аккаунта, или прочитать, как работает PrivateNote, чтобы узнать о полной модели шифрования.
Практическая проверка проста: может ли провайдер получить ключ дешифрования или открытый текст? Если да, то система не является по-настоящему зашифрованной сквозным методом. Электронная почта по своей конструкции не проходит этот тест.
Правильный инструмент для правильной информации
Электронная почта остается одной из самых полезных коммуникационных технологий из когда-либо созданных. Она отлично подходит для переписки, счетов, рассылок и повседневного делового общения.
Она не является идеальным местом для информации, которая должна исчезнуть после того, как она выполнит свою задачу. Пароли, коды восстановления, ключи API, конфиденциальные документы и другая конфиденциальная информация заслуживают механизма обмена, разработанного с учетом конфиденциальности.
Иногда самый безопасный секрет — это тот, которого больше просто не существует.
Делитесь секретом, не оставляя его в чьем-либо почтовом ящике
Создайте зашифрованную одноразовую заметку в своем браузере. Если необходимо, отправьте ссылку по электронной почте — сам секрет останется вне переписки.
Попробовать PrivateNote ->