Зашифрованная и безопасная передача файлов: в чём разница?
В чем разница?
TLS и шифрование в браузере часто называют безопасной передачей файлов, но это разные подходы. Узнайте, где происходит шифрование, почему это важно и как выбирать.
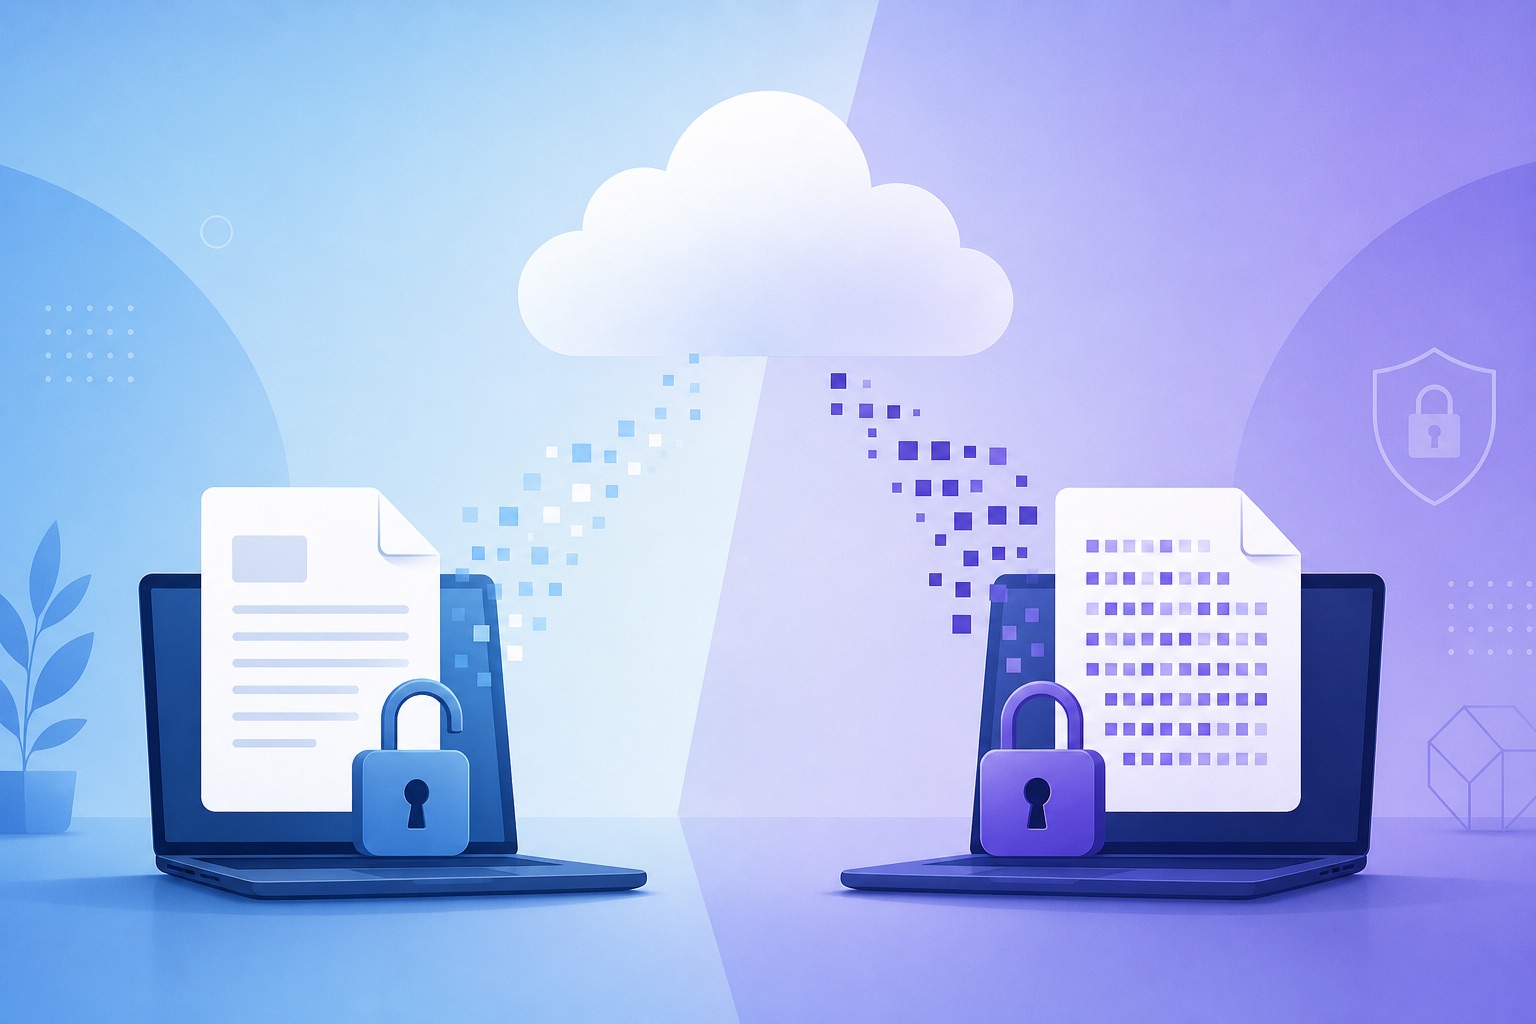
Ключевые выводы
- “Secure” marketing often means TLS in transit—not zero-access storage.
- Browser encryption before upload changes what the provider can read.
- Know where keys live and who can decrypt after upload.
- Match the tool to the threat: casual privacy vs. hostile provider access.
Когда люди ищут «безопасный обмен файлами», они часто полагают, что любой сервис, предлагающий HTTPS или шифрование TLS, защищает их файлы одинаково. К сожалению, это не так.
Два сервиса могут рекламировать «зашифрованную передачу файлов», предлагая при этом совершенно разные гарантии конфиденциальности. Разница заключается исключительно в том, где происходит шифрование. Понимание этого различия объясняет, почему одни сервисы могут просматривать, индексировать и обрабатывать ваши файлы, а другие — просто нет.
Два типа шифрования
Существует два основных способа, которыми современные сервисы обмена файлами защищают ваши данные.
1. Шифрование при передаче (TLS)
Это стандартное шифрование, используемое почти каждым веб-сайтом в Интернете сегодня. Когда вы загружаете файл, ваш браузер устанавливает защищенное соединение Transport Layer Security (TLS) с хост-сервером. Соединение шифруется, пока ваш файл передается по сети, что защищает вас от злоумышленников в публичных сетях Wi-Fi, взломанных роутеров или любого перехвата сетевого трафика.
Ваше устройство
Original file (plaintext)
Хост-сервер
Receives readable file
- TLS необходим, и каждый надежный сервис обязан его использовать.
- Как только загрузка достигает сервера, провайдер получает исходный файл в открытом виде.
- С этого момента, в зависимости от своей политики, сервис может хранить файл, создавать превью, индексировать содержимое, сканировать на наличие вредоносного ПО или использовать метаданные для аналитики.
- Многие провайдеры также шифруют файлы «в покое» (at rest). Это защищает от физической кражи дисков, но сервис по-прежнему владеет ключами и может читать ваши файлы.
Основная уязвимость традиционных облачных хранилищ: сервер может зашифровать только то, что он уже смог прочитать.
2. Шифрование на стороне браузера
Принципиально иной подход заключается в шифровании файла до того, как он покинет ваше устройство. Вместо загрузки исходного файла ваш браузер использует локальные криптографические API для его шифрования. Сервер получает только шифротекст — данные, которые выглядят случайными и бесполезны без ключа дешифрования.
Ваш браузер
Encrypts locally first
Зашифрованная полезная нагрузка
Unreadable without key
Хост-сервер
Stores ciphertext only
- Шифрование на стороне браузера не заменяет TLS — оно дополняет его.
- TLS по-прежнему защищает соединение от перехвата на сетевом уровне.
- Серверы провайдера не получают ничего, кроме нечитаемого шифротекста, так как они никогда не получают открытый текст или ключ дешифрования.
Почему это различие важно
Предположим, вы делитесь конфиденциальными данными: юридическими контрактами, финансовыми таблицами, проприетарным исходным кодом, медицинскими записями или конфиденциальными бизнес-документами.
При шифровании только при передаче ваша конфиденциальность носит договорный характер. Вы должны доверять реализации провайдера, контролю доступа сотрудников, а также текущей и будущей корпоративной политике.
При шифровании на стороне браузера ваша конфиденциальность носит архитектурный характер. Провайдер хранит только зашифрованный шифротекст. Даже если их взломают, заставят выдать данные по судебному запросу или они изменят бизнес-модель, они не смогут передать открытый текст, которым никогда не владели.
При шифровании только при передаче ваша конфиденциальность носит договорный характер. При шифровании на стороне браузера ваша конфиденциальность носит архитектурный характер.
Недавнее напоминание: фактор доверия
В 2025, WeTransfer обновил свои Условия использования, добавив формулировки, которые, судя по всему, предоставляли широкие права на загружаемый контент, в том числе для улучшения систем машинного обучения, используемых при модерации контента.
Это изменение вызвало немедленную негативную реакцию художников, журналистов и творческих профессионалов, которые опасались, что их интеллектуальная собственность будет использована для обучения систем ИИ. WeTransfer быстро разъяснил, что контент клиентов не используется для обучения ИИ, и удалил двусмысленные формулировки, но этот инцидент подчеркнул важный урок:
Если провайдер получает ваши файлы в открытом виде, вы полностью зависите от его обещаний. Когда провайдер хранит только зашифрованный шифротекст, объем доверия, который вы должны ему оказать, структурно минимизирован. Архитектура обеспечивает конфиденциальность.
Как PrivateNote обрабатывает совместный доступ к файлам
Современное шифрование на базе браузера сочетает в себе несколько проверенных криптографических блоков, чтобы обеспечить безопасность данных, не полагаясь на доверие к серверу.
Генерация и изоляция ключей
Когда пользователь готовится поделиться файлом, PrivateNote генерирует криптографически безопасный случайный симметричный ключ непосредственно в браузере, используя Web Crypto API.
Этот ключ никогда не передается на нашу инфраструктуру. Вместо этого он добавляется к ссылке для совместного доступа в виде фрагмента URL (части после символа `#`):
https://privatenote.ai/note/your-note-id#your-secret-keyПо своей конструкции веб-браузеры никогда не отправляют фрагмент URL на веб-сервер во время HTTP запроса. Это поведение определено стандартом URL и работает так десятилетиями. Ключ дешифрования остается в браузере получателя.
Аутентифицированное потоковое шифрование
Вместо загрузки необработанных данных браузер шифрует файл перед тем, как тот попадет в сеть. Поскольку PrivateNote поддерживает большие вложения, он использует потоковое блочное шифрование: файлы шифруются блок за блоком (обычно фрагментами по несколько мегабайт), чтобы при загрузке больших файлов не нужно было загружать весь файл в память целиком.
Аккаунты Free позволяют прикреплять файлы размером до 25 МБ; аккаунты Premium поддерживают гораздо большие объемы данных (до 1 ГБ на файл). Во всех случаях на наши серверы попадает только шифротекст.
Реализация основана на AES-GCM (аутентифицированное шифрование с присоединенными данными), что обеспечивает как конфиденциальность, так и целостность:
- Конфиденциальность — полезная нагрузка нечитаема без ключа.
- Целостность — любое вмешательство в зашифрованные данные в состоянии покоя будет обнаружено и отклонено при дешифровании на стороне клиента.
- При включенной защите паролем ключ, производный от пароля, генерируется с использованием алгоритмов с высокой сложностью вычислений (memory-hard), таких как Argon2id, что делает перебор паролей практически невозможным.
Какие метаданные все еще сохраняются
Строгая архитектура безопасности должна учитывать свои границы. Шифрование на стороне браузера защищает содержимое ваших файлов, но определенные метаданные остаются видимыми для сети и сервиса:
- Временные метки загрузки и скачивания.
- Приблизительный размер зашифрованной полезной нагрузки.
- Срок действия, ограничения на просмотр и окна доступа к файлу.
- IP-адрес получателя в момент скачивания (виден веб-серверу, маршрутизирующему запрос).
Системы, ориентированные на конфиденциальность, минимизируют метаданные везде, где это практически возможно, но ни один веб-сервис не может полностью их исключить. PrivateNote применяет к метаданным те же правила хранения, что и к зашифрованным данным: они удаляются при истечении срока действия или удалении заметки.
Компромиссы истинной приватности
Шифрование на стороне браузера обеспечивает максимальную приватность контента, но это влечет за собой осознанные компромиссы:
- Отсутствие сканирования на вредоносное ПО на стороне сервера — поскольку сервер не может прочитать файл, он не может проверить его на наличие вирусов. Доверяйте отправителю.
- Отсутствие предварительного просмотра, создаваемого сервером — миниатюры и превью документов отрисовываются локально в браузере получателя после дешифрования, а не на сервере.
- Невозможность восстановления пароля или ключа — если вы потеряете ссылку или ключ шифрования, провайдер не сможет восстановить файл. Для данных, к которым хост не имеет доступа, функции «Забыли пароль» не существует.
Выбор подходящего сервиса
Не каждая передача файлов требует строгого шифрования на стороне браузера. Для обычных семейных фотографий из отпуска может быть достаточно только шифрования при транспортировке.
Если вы делитесь интеллектуальной собственностью, юридическими соглашениями или конфиденциальными личными данными, задайте один архитектурный вопрос:
Получает ли сервис мой исходный файл или только его зашифрованную версию?
Это единственное различие определяет, кто технически может получить доступ к вашим данным — не только сегодня, но и в будущем, по мере изменения корпоративных политик, прав собственности и законов о конфиденциальности.
Делитесь файлами, не передавая открытый текст серверу
Безопасная передача файлов в PrivateNote использует ту же модель шифрования на стороне браузера, что и наши исчезающие заметки: шифруйте локально, загружайте шифротекст, передавайте ключ в фрагменте URL и устанавливайте сроки доступа на своих условиях.
Модель доставки за ссылкой: что такое одноразовая секретная ссылка.
Попробовать безопасную передачу файлов