Сквозное шифрование RCS между Android и iPhone
Что это защищает, а что — нет
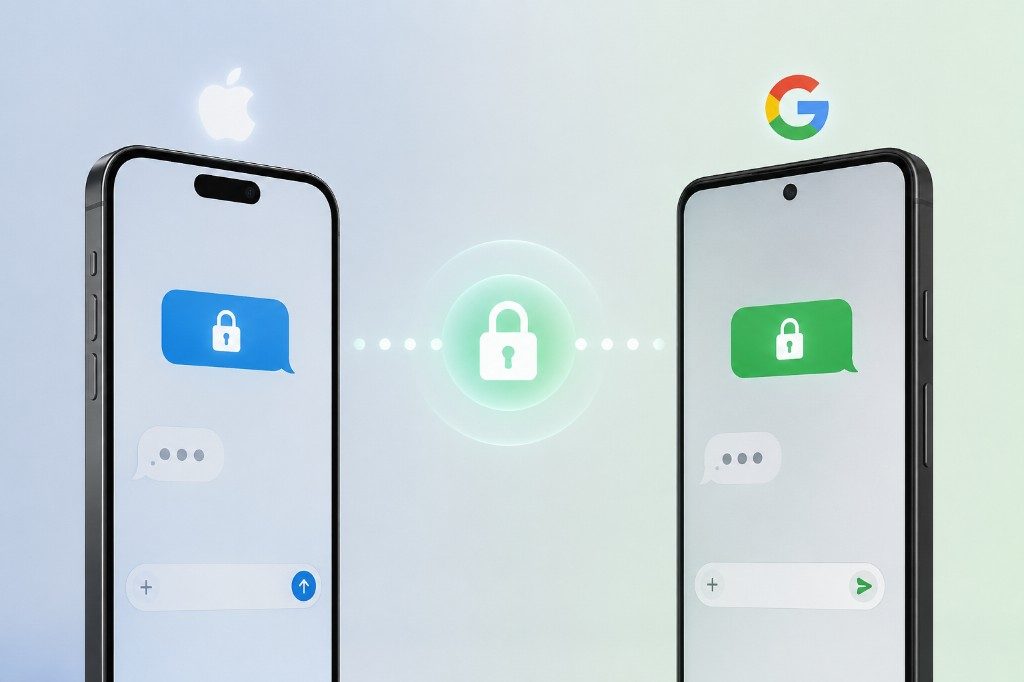
RCS между Android и iPhone получает сквозное шифрование. Разбираем, что защищает E2EE, где его границы и когда одноразовые ссылки лучше подходят для секретов.
Ключевые выводы
- RCS E2EE coverage depends on apps, platforms, and group settings.
- Cross-platform messaging may silently fall back from E2EE.
- Verify encryption indicators before sending sensitive content.
- For secrets, prefer purpose-built one-time encrypted links over SMS/RCS.
В течение многих лет одним из главных разочарований в мобильных мессенджерах было не отсутствие функций, а отсутствие единообразной конфиденциальности.
Пользователи Apple пользовались сквозным шифрованием в iMessage, в то время как пользователи Android могли пользоваться шифрованием в Google Messages при общении с другими устройствами Android. Сообщения между пользователями Android и iPhone никогда не имели такой же защиты. Кроссплатформенные переписки полагались на Rich Communication Services (RCS), но без совместимого сквозного шифрования.
Это наконец-то меняется.
Недавно Google объявила, что начинается внедрение сквозного шифрования RCS для сообщений между Android и iPhone после публикации последнего универсального профиля GSMA RCS, который включает протокол Messaging Layer Security (MLS). По мере расширения поддержки на устройства и приложения для обмена сообщениями, миллиарды пользователей получат более высокий уровень конфиденциальности для повседневного общения.
Это важная веха для цифровой коммуникации. Это также дает хорошую возможность понять, что на самом деле защищает сквозное шифрование — а что нет.
Лучший стандарт для повседневного обмена сообщениями
Переход от SMS к RCS модернизировал текстовые сообщения, добавив такие функции, как обмен высококачественными фото, индикаторы набора текста, уведомления о прочтении и более насыщенные групповые чаты. Однако безопасность оставалась непоследовательной в зависимости от используемых устройств.
До сих пор пользователи Android могли пользоваться сквозным шифрованием через Google Messages при общении с другими пользователями Android, а пользователи iPhone имели такую же защиту в iMessage. Однако сообщениям между Android и iPhone не хватало совместимого сквозного шифрования.
Обновленный стандарт RCS меняет ситуацию. По мере внедрения поддержки пользователи обеих платформ смогут наконец воспользоваться одними и теми же фундаментальными гарантиями конфиденциальности, независимо от того, каким телефоном они владеют.
Для технологии связи, которой пользуются миллиарды людей, это важный шаг вперед.
Что на самом деле означает сквозное шифрование
Сквозное шифрование означает, что сообщение шифруется перед тем, как покинуть устройство отправителя, и может быть расшифровано только на устройстве получателя.
В отличие от традиционного транспортного шифрования, при котором сервис-провайдер может получить доступ к сообщениям после того, как они достигнут его серверов, сквозное шифрование гарантирует, что только участвующие в переписке устройства обладают ключами, необходимыми для чтения разговора. Сервис обмена сообщениями передает зашифрованные данные, но не может расшифровать их содержимое.
Для пользователей преимущество очевидно: ваш разговор остается конфиденциальным между вами и собеседником.
Правильно реализованное сквозное шифрование защищает от многих распространенных угроз. Тот, кто отслеживает публичную сеть Wi-Fi, не сможет просто прочитать ваши сообщения, интернет-провайдеры не смогут проверить их содержимое, а взлом серверов мессенджера приведет к утечке зашифрованных данных, а не читаемых переписок.
Для повседневного общения это представляет собой значительное улучшение конфиденциальности. Для более глубокого технического определения см. наше руководство о том, что означает сквозное шифрование.
У шифрования есть пределы
При всей важности сквозного шифрования, его часто понимают неправильно.
Шифрование защищает сообщения во время их передачи и во время их хранения мессенджером. Оно не контролирует то, что происходит после доставки сообщения.
Как только сообщение расшифровано на телефоне получателя, оно снова становится обычной информацией. Получатель может хранить его бесконечно долго, пересылать кому-то другому, копировать его содержимое в другое приложение или просто сделать скриншот. В зависимости от платформы обмена сообщениями, переписки также могут синхронизироваться между несколькими устройствами или включаться в облачные резервные копии.
Другими словами, сквозное шифрование обеспечивает безопасность доставки — оно не гарантирует, что информация исчезнет после того, как ее прочитали.
Это различие становится все более важным, когда передаваемая информация является особенно конфиденциальной — пароли, коды восстановления, ключи API и другие учетные данные, которые не должны вечно храниться в истории чата с возможностью поиска.
Не каждая тайна должна быть в истории чата
Большинство разговоров заслуживают того, чтобы их сохраняли. Сообщения с семьей, обсуждения с друзьями или рабочие переписки часто становятся полезным архивом, к которому люди захотят вернуться позже.
Конфиденциальные учетные данные — это другое.
Представьте, что вы отправляете временный пароль администратора коллеге. Пароль безопасно передается через интернет благодаря сквозному шифрованию, но через шесть месяцев он все еще может находиться в истории переписки с возможностью поиска. То же самое относится к ключам API, кодам восстановления, сид-фразам криптовалют, конфиденциальной информации клиентов или временным учетным данным для входа.
Во многих реальных инцидентах безопасности проблема заключается не в том, что секрет был перехвачен во время передачи. А в том, что он оставался где-то сохраненным спустя долгое время после того, как о нем следовало забыть.
По мере того как мессенджеры становятся все более защищенными, внимание постепенно смещается к другой проблеме: сокращению ненужного хранения данных. Вот почему некоторые секреты вообще никогда не следует отправлять в чате — зашифрованными или нет.
Когда одноразовые ссылки имеют больше смысла
Для информации, которую нужно передать только один раз, ее хранение внутри постоянного диалога не всегда является идеальным решением.
Все более распространенной альтернативой является передача конфиденциальной информации через зашифрованные одноразовые ссылки, которые автоматически истекают или становятся недоступными после просмотра. Вместо того чтобы вставлять секрет непосредственно в текущий разговор, получатель открывает специальную ссылку, получает информацию, и со временем ссылка истекает — или, в некоторых случаях, доступ к ней возможен только один раз.
Этот подход не заменяет зашифрованные сообщения. Скорее, он дополняет их, решая другую проблему.
Приложения для обмена сообщениями предназначены для сохранения переписок. Одноразовые ссылки предназначены для минимизации долгосрочного хранения информации, которая в идеале не должна храниться бесконечно.
Передаете ли вы временный пароль, токен API, лицензионный ключ программного обеспечения или другое конфиденциальное значение, ограничение срока хранения этой информации может значительно снизить риск случайного раскрытия в будущем.
Конфиденциальность — это не только шифрование
Внедрение совместимых сквозных зашифрованных сообщений RCS — это действительно отличная новость. Впервые пользователи Android и iPhone могут пользоваться одинаковым уровнем защиты, независимо от того, какую экосистему они используют.
Это также напоминание о том, что конфиденциальность — это не только шифрование.
Защита информации во время ее передачи через интернет крайне важна, но не менее важно задумываться о том, что происходит после. Некоторые данные должны оставаться доступными годами. Другая информация — особенно пароли, коды восстановления и временные учетные данные — зачастую находится в большей безопасности, если она существует лишь столько, сколько необходимо.
Современные мессенджеры и сервисы одноразового обмена секретами служат разным целям. Ни один из них не заменяет другой; вместо этого они решают разные аспекты безопасной связи. Выбор правильного подхода зависит от того, чем вы делитесь и как долго эта информация должна существовать.
Частые вопросы
Заменит ли это SMS?
Нет. Традиционные SMS-сообщения остаются незашифрованными. Новые меры защиты применяются только к совместимым RCS-чатам, когда и устройства, и приложения поддерживают новейший стандарт сквозного шифрования RCS.
Могут ли Google или Apple читать зашифрованные RCS-сообщения?
Сквозное шифрование устроено так, что только участвующие в переписке устройства обладают ключами, необходимыми для расшифровки сообщений. Провайдеры передают зашифрованные данные, но не могут получить доступ к текстовому содержимому ваших разговоров.
Можно ли все равно сделать скриншот?
Да. Как только сообщение расшифровано на устройстве получателя, он все еще может сделать скриншот, скопировать содержимое или переслать его другим. Сквозное шифрование защищает передачу сообщения, а не то, что получатель решит сделать с ним после этого.
Являются ли одноразовые ссылки более безопасными, чем мессенджеры?
Не обязательно — они решают другую проблему. Сквозное шифрование в мессенджерах отлично подходит для постоянного общения. Одноразовые или истекающие ссылки часто лучше подходят для передачи конфиденциальной информации, которая не должна бесконечно храниться в истории чата.
Дополнительное чтение
Делитесь секретами, которые не должны храниться в чате
Когда вам нужно передать кому-то пароль, ключ API или код восстановления, отправьте зашифрованную на стороне клиента одноразовую заметку вместо того, чтобы вставлять их в Messages. Установите короткий срок действия или режим «удалить после прочтения», чтобы секрет не оставался в истории поиска.
Создать приватную заметку