Как безопасно делиться фотографиями
Снижение количества постоянных копий и раскрытия метаданных
Чувствительные фотографии раскрывают детали, геометки и оставляют долгоживущие копии. Узнайте об обрезке, перекодировании, шифровании и ограничении доступа, не путая истечение срока с удалением чужих копий.
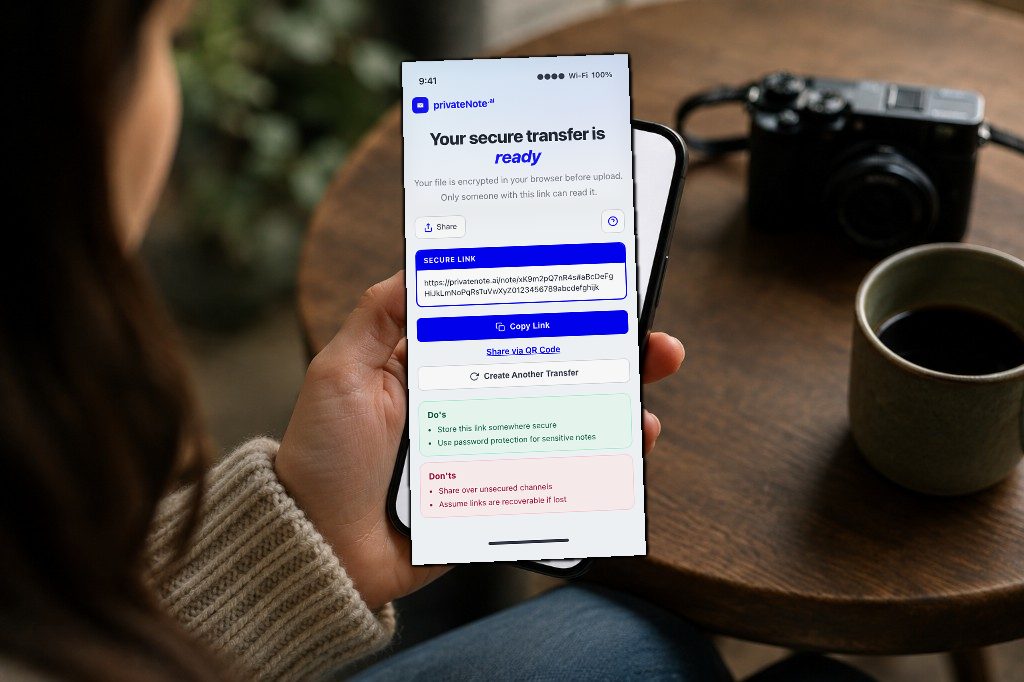
Ключевые выводы
- Reduce visible details, embedded metadata, and long-lived service access.
- PrivateNote re-encodes supported images locally before encryption; it cannot anonymise visible pixels.
- A read-once note can still allow attachment downloads during its configured post-open window.
- Treat the complete link as a bearer secret and send any passphrase separately.
Обмен фотографиями занимает всего несколько нажатий, но когда на изображении запечатлены ваш паспорт, водительское удостоверение, медицинская карта, налоговый документ или финансовые бумаги, удобство может быстро превратиться в риск для конфиденциальности.
Перехват — это только один из рисков. Электронная почта может использовать TLS между серверами, а некоторые мессенджеры обеспечивают сквозное шифрование, но защищенный путь не гарантирует короткого срока хранения. Фотография, отправленная сегодня, может годами оставаться в папках «Отправленные», историях чатов, загрузках, облачных бэкапах и на старых устройствах.
Более безопасная передача ограничивает как круг лиц, способных расшифровать файл, так и время, в течение которого сервис держит его доступным. Это означает: передавать только необходимое, удалять общие встроенные метаданные, шифровать перед загрузкой и устанавливать короткое окно доступа. Безопасная передача файлов PrivateNote разработана именно для такой временной передачи, а не для удаленного удаления копий, которые получатель уже успел сохранить.
Почему обычные инструменты обмена не подходят
Передавайте данные, а не сувениры.
Ни один из этих сервисов не является небезопасным по своей сути — они просто оптимизированы для удобства и длительного доступа. Это идеально для повседневных фото, но не для документов, которые могут оставаться конфиденциальными спустя годы. Та же проблема с хранением возникает, когда люди отправляют документы по электронной почте или вставляют секреты в чат.
| Способ | Кто обычно может расшифровать? | Истекает ли срок доступа сервиса? | Главный недостаток |
|---|---|---|---|
| Вложение в электронное письмо | Отправитель, получатель и, как правило, почтовые провайдеры | Нет | Оставляет постоянные копии во входящих сообщениях отправителя и получателя. |
| Мессенджеры (WhatsApp, iMessage) | Конечные точки для чатов с E2EE; конфигурация имеет значение | Иногда | Настройки исчезающих сообщений не удаляют загрузки, скриншоты или все резервные копии. |
| Облачные хранилища (Google Drive, Dropbox) | Владельцы аккаунтов и, как правило, провайдер | Не по умолчанию | Общие ссылки часто остаются доступными спустя долгое время после того, как о них забыли. |
| Одноразовые зашифрованные ссылки | Любой, у кого есть полная ссылка; отдельный пароль может добавить защиты | Да, на стороне сервиса | Срок действия не может удалить файл, который получатель уже скачал или заскринил. |
Для более глубокого сравнения совместного использования хранилищ и временной передачи файлов см. Google Drive vs one-time encrypted links.
Не упускайте из виду скрытые метаданные
Большинство утечек личности происходят через пиксели, а не через транспорт.
Фотография может раскрыть гораздо больше, чем видно на экране.
Многие телефоны могут внедрять метаданные, такие как поля EXIF, внутрь изображения. В зависимости от устройства, формата и настроек, это может включать GPS-координаты, время съемки, ориентацию и сведения о камере. Фотография паспорта, сделанная дома, может раскрыть местоположение; медицинский документ, сфотографированный в клинике, может указать, где он был сделан.
Шифрование само по себе не удаляет эти метаданные — оно только шифрует файл как есть. Если GPS все еще находится в открытом тексте, он останется в шифротексте до тех пор, пока кто-нибудь его не расшифрует.
PrivateNote обрабатывает распространенные встроенные метаданные в продукте: для вложений JPEG, PNG, WebP и iPhone HEIC/HEIF доступна функция Remove location & photo metadata, которая включена по умолчанию. Ваш браузер декодирует и повторно кодирует пиксели локально перед шифрованием, что удаляет распространенные поля метаданных, такие как GPS, временные метки и сведения о камере. HEIC/HEIF преобразуется в JPEG; JPEG и WebP могут быть пересжаты. Если конвертация не удалась, PrivateNote прерывает загрузку. Чтобы отправить точно такой же оригинал, вы должны намеренно отключить удаление метаданных и отправить снова; оригинал все равно будет зашифрован перед загрузкой.
Повторное кодирование не является гарантией криминалистической анонимизации. Оно не может удалить адрес, напечатанный на изображении, лицо на заднем плане, штрих-код, отражение или достопримечательность, по которой можно определить местоположение. Проверяйте видимые пиксели отдельно. Отключайте удаление метаданных, когда необходимо сохранить точные байты оригинала, исходное качество или доказательную целостность.
Шифрование на стороне клиента по-прежнему имеет значение: как только очищенный файл зашифрован в браузере, сервис хранит шифротекст, а не читаемое фото. Это модель, лежащая в основе encrypted vs “secure” file sharing.
Золотое правило
Если бы вы не стали публиковать местоположение и время снимка на публичной карте, оставьте переключатель метаданных PrivateNote включенным (или удалите EXIF самостоятельно) перед шифрованием и отправкой.
Более безопасная передача конфиденциальных фотографий
Их телефон — часть процесса отправки.
Хорошая безопасность начинается еще до того, как вы нажмете «Отправить».
Уделите минуту изучению самого изображения. Нужен ли получателю весь документ или достаточно обрезанной версии? Удаление деталей фона, скрытие посторонней личной информации или размытие нерелевантных лиц снижает риск раскрытия данных. Сохраняйте надлежащий оригинал там, где это требуется для записей, доказательств или будущего использования; удаляйте только ненужные рабочие копии.
Затем очистите скрытые данные о местоположении. В PrivateNote этот шаг встроен для распространенных форматов фото — оставьте переключатель метаданных включенным при прикреплении файла.
Затем зашифруйте файл перед тем, как фото покинет ваше устройство. Шифрование на стороне клиента преобразует изображение в нечитаемый шифротекст локально, поэтому сервер хранилища никогда не получает оригинальный файл. Даже если сервер будет взломан, зашифрованные данные останутся нечитаемыми без ключа расшифровки.
PrivateNote’s secure file transfer сочетает в себе эти шаги: необязательное повторное кодирование в браузере для JPEG/PNG/WebP/HEIC, шифрование перед загрузкой, хранение только в виде шифротекста, лимит на чтение заметки и временное окно для скачивания вложения. Получатели могут открыть ссылку без создания аккаунта; для отправки файла требуется бесплатный аккаунт PrivateNote.
PrivateNote также по умолчанию использует функцию «нажми, чтобы проявить», поэтому случайное нажатие на странице заметки не приведет к немедленной расшифровке содержимого.
Наконец, относитесь к доступу к сервису как к временному. Открытие одноразовой PrivateNote расходует доступ к заметке, но ее вложение остается доступным для скачивания в течение настроенного окна после открытия: по умолчанию 15 минут, при этом подходящие тарифные планы предлагают 30 минут или 1 час. Получатель может скачивать файл более одного раза в течение этого окна. По истечении срока доступ через PrivateNote прекращается; это не удаляет копии, уже сохраненные на устройстве получателя.
Относитесь к полной PrivateNote URL как к секрету, передаваемому вместе с носителем. Обычно она содержит материалы ключа дешифрования во фрагменте URL, поэтому любой, кто получит полную ссылку до ее истечения, сможет открыть передачу. Если вы добавляете пароль, отправляйте его через другой канал. Отправка ссылки и пароля в одной ветке сводит два уровня защиты к одному — см. как безопасно поделиться паролем.
Если вы передаете паспорта, медицинские изображения, финансовые документы или доказательства, сначала убедитесь, что организация принимает такой способ доставки. Государственное учреждение, банк, страховщик или медицинское учреждение могут требовать использования собственного аутентифицированного портала загрузки или особого процесса хранения данных.
Готовы отправить конфиденциальное фото с удаленными обычными встроенными метаданными и коротким окном доступа к сервису?
Начать безопасную передачу файлаЧек-лист лучших практик
Используйте один и тот же короткий алгоритм действий каждый раз.
- Проверьте получателя и канал связи
- Обрежьте или размойте все, что не требуется получателю
- Оставьте включенной функцию PrivateNote «Удалить местоположение и метаданные фото» для JPEG/PNG/WebP/HEIC
- Зашифруйте в браузере перед загрузкой
- Установите короткий срок действия заметки и окно доступа к вложению
- Относитесь к полной URL так же, как к конфиденциальному файлу
- Передавайте любой пароль по отдельному каналу
- Удаляйте ненужные рабочие копии — но не оригинал, который вы обязаны хранить
Знайте, что защищает этот рабочий процесс
Снижайте риск утечки, но границы доверия по-прежнему важны.
Этот рабочий процесс помогает, когда основными рисками являются забытые вложения в почте, долгоживущие облачные ссылки, читаемое хранилище на стороне сервера и обычные встроенные метаданные фото. Шифрование на стороне браузера означает, что PrivateNote получает зашифрованные данные файла, а не читаемое изображение, а истечение срока ограничивает время, в течение которого эта зашифрованная передача остается доступной.
Это не защищает от вредоносного ПО или скомпрометированного браузера на любом из устройств, от злонамеренного или ошибочного действия получателя, от раскрытия полной ссылки до истечения срока или от сохранения получателем расшифрованного изображения. Поскольку веб-приложение выполняет шифрование, код, доставляемый в ваш браузер, также является частью модели доверия. Используйте управляемое или иным образом доверенное устройство для документов высокой степени конфиденциальности.
Распространенные ошибки
Большинство утечек происходит из-за обычных привычек.
Самые распространенные ошибки на удивление обыденны. Люди часто оставляют данные о местоположении во встроенных фото, сделанных дома, полагают, что получатель не забудет удалить файл, или оставляют активными постоянные ссылки для облачного доступа спустя долгое время после обмена. Еще одна частая ошибка — отправка и зашифрованной ссылки, и пароля к ней в одном сообщении, что дает злоумышленнику все необходимое в случае компрометации этой переписки.
Отношения не означают постоянного согласия, а согласие на получение контента никогда не является согласием на его распространение.
Также стоит помнить, что ни один метод обмена не может помешать получателю сделать скриншот или сохранить изображение после открытия. Безопасный обмен сокращает количество ненужных копий и ограничивает долгосрочное воздействие, но он не может контролировать действия человека, получившего законный доступ.
- Оставление включенным GPS для фото дома, школы или клиники (или необоснованное отключение переключателя удаления метаданных в PrivateNote)
- Отправка пароля в той же ветке, что и ссылка
- Использование постоянной ссылки на Drive или Photos «потому что так проще»
- Предположение, что получатель удалит загруженный файл
- Отправка кадра целиком, когда достаточно обрезки
Частые вопросы
Безопасно ли отправлять фото паспорта по электронной почте?
Электронная почта обычно защищает процесс передачи с помощью TLS, но вложения имеют тенденцию бесконечно храниться в обоих почтовых ящиках. Для передачи удостоверений личности и подобных изображений лучше использовать зашифрованную браузером ссылку с ограниченным сроком действия.
Означает ли фраза «чат зашифрован», что фото в безопасности?
Сквозное шифрование может предотвратить чтение содержимого сообщений сервисом, но оно не гарантирует кратковременного хранения. Медиафайлы могут оставаться в истории, загрузках, скриншотах или резервных копиях в зависимости от приложения и настроек. Краткосрочная передача может снизить доступность данных на стороне сервиса, но она все равно не может удалить копию у получателя.
Удаляет ли PrivateNote GPS и другие метаданные EXIF из фотографий?
Для вложений форматов JPEG, PNG, WebP и iPhone HEIC/HEIF в PrivateNote доступна функция Удаление местоположения и метаданных фото, включенная по умолчанию. Браузер перекодирует изображение перед шифрованием, чтобы удалить распространенные встроенные метаданные. HEIC/HEIF преобразуется в JPEG, а форматы с потерями могут быть пересжаты. Это не удаляет идентифицирующую информацию, видимую на самих пикселях. GIF, SVG и неподдерживаемые форматы таким образом не перекодируются.
Означает ли одноразовая ссылка, что вложение можно скачать только один раз?
Нет. Открытие заметки для однократного чтения расходует ее ресурс, но вложение остается доступным для скачивания в течение окна доступа после открытия — по умолчанию 15 минут или дольше, если это позволяет тарифный план. Получатель может сохранить копии в течение этого окна. Как только окно закрывается, PrivateNote прекращает предоставление вложения; он не может удалить уже сохраненные копии.
Является ли полная ссылка PrivateNote конфиденциальной?
Да. Полная ссылка URL обычно содержит материал ключа дешифрования в своем фрагменте. Относитесь к ней как к самому файлу: передавайте ее только предполагаемому получателю, делайте срок ее действия коротким и рассмотрите возможность передачи пароля отдельным каналом, если канал доставки ссылки может быть скомпрометирован.
Является ли удаление метаданных фото платной функцией?
Нет. Она выполняется полностью в вашем браузере и доступна всякий раз, когда вы можете прикрепить поддерживаемое изображение. Платные тарифы увеличивают лимиты размера вложений; они не требуются для удаления EXIF.
Может ли PrivateNote помешать кому-то сделать скриншот фото?
Нет. Как только доверенный получатель может просмотреть изображение, он может сделать снимок экрана. Безопасная передача снижает риск случайного появления лишних копий и доступа со стороны сервера, но она не является защитой DRM от человека, которому вы намеренно поделились файлом.
Итог
Короткий доступ и меньше копий лучше обещаний.
При передаче конфиденциальных фотографий цель состоит не просто в шифровании соединения, а в минимизации количества существующих копий и времени их хранения.
Обрезка ненужных деталей, перекодирование поддерживаемых изображений для удаления распространенных метаданных, шифрование перед загрузкой и установка коротких окон доступа снижают риск долгосрочной утечки. Это не гарантирует полного отсутствия следов: получатель может сохранить расшифрованное изображение, а саму полную ссылку для доставки необходимо защищать.
Тот же подход применим к любым конфиденциальным документам, а не только к фото. Для интимных изображений между взрослыми см. как безопасно отправлять нюдсы.
Делитесь фото, оставляя меньше постоянных копий.
PrivateNote может перекодировать поддерживаемые фото для удаления распространенных встроенных метаданных, шифрует файлы локально и ограничивает время доступности зашифрованной передачи. Защищайте полную ссылку и помните, что получатели могут сохранять то, что открывают.
Безопасная передача фотоИзучить PrivateNote
- Как безопаснее отправлять интимные фотографии
- Как безопасно отправлять конфиденциальные документы
- Что такое одноразовая секретная ссылка? Как работает безопасная передача
- Зашифрованная и безопасная передача файлов: в чём разница?
- Google Drive или одноразовые ссылки для конфиденциальных файлов
- Почему почта — худшее место для передачи секретов
