Cum să partajați fotografii în siguranță
Reduceți copiile persistente și expunerea metadatelor
Fotografiile sensibile pot expune detalii vizibile, metadate de locație integrate și copii pe termen lung. Învățați cum să tăiați, să re-encodați, să criptați și să limitați accesul la servicii — fără a confunda expirarea cu ștergerea de la distanță.
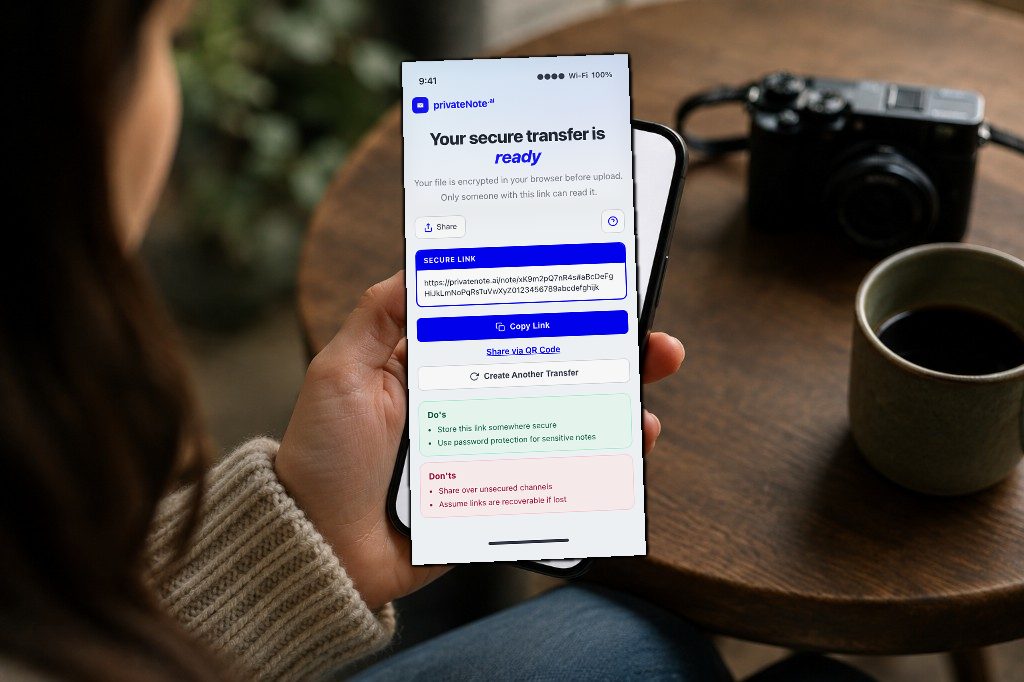
Puncte esențiale
- Reduce visible details, embedded metadata, and long-lived service access.
- PrivateNote re-encodes supported images locally before encryption; it cannot anonymise visible pixels.
- A read-once note can still allow attachment downloads during its configured post-open window.
- Treat the complete link as a bearer secret and send any passphrase separately.
Partajarea fotografiilor necesită doar câteva atingeri, dar atunci când o imagine conține pașaportul, permisul de conducere, dosarul medical, documentul fiscal sau documentele financiare, confortul poate deveni rapid un risc pentru confidențialitate.
Interceptarea este doar un risc. E-mailul poate folosi TLS între servere, iar unele aplicații de mesagerie oferă criptare end-to-end, dar un traseu protejat nu garantează o retenție scurtă. O fotografie trimisă astăzi poate rămâne în folderele de trimis, istoricul chat-urilor, descărcări, backup-uri în cloud și pe dispozitive vechi timp de ani de zile.
O predare mai sigură limitează atât cine poate decripta fișierul, cât și cât timp serviciul îl păstrează disponibil. Aceasta înseamnă a partaja doar ceea ce este necesar, eliminarea metadatelor comune integrate, criptarea înainte de încărcare și setarea unei ferestre de acces scurte. Transferul de fișiere securizat de la PrivateNote este conceput pentru acea predare temporară — nu pentru ștergerea de la distanță a copiilor pe care un recipient le-a salvat deja.
De ce instrumentele de partajare zilnică sunt insuficiente
Trimite o predare, nu o amintire.
Niciunul dintre aceste servicii nu este nesigur prin natura sa — ele pur și simplu optimizează pentru confort și acces pe termen lung. Acest lucru este ideal pentru fotografiile de zi cu zi, dar nu pentru documentele care pot fi încă sensibile peste câțiva ani. Aceeași problemă de retenție apare atunci când oamenii trimit documente prin e-mail sau introduc secrete în chat.
| Metodă | Cine poate decripta în mod normal? | Accesul serviciului expiră? | Principalul dezavantaj |
|---|---|---|---|
| Anexă e-mail | Expeditorul, recipientul și, de obicei, furnizorii de e-mail | Nu | Lasă copii permanente în inbox-urile atât ale expeditorului, cât și ale recipientului. |
| Aplicații de mesagerie (WhatsApp, iMessage) | Terminale pentru chat-urile E2EE; configurația contează | Uneori | Setările pentru mesaje care dispar nu șterg descărcările, capturile de ecran sau orice backup. |
| Stocare în cloud (Google Drive, Dropbox) | Deținătorii de conturi și, de obicei, furnizorul | Nu prin omitere | Link-urile partajate rămân adesea accesibile mult timp după ce au fost uitate. |
| Linkuri criptate de unică folosință | Orice persoană care deține link-ul complet; o parolă separată poate adăuga protecție | Da, pe serviciu | Expirarea nu poate șterge un fișier pe care recipientul deja l-a descărcat sau capturat. |
Pentru o comparație mai detaliată între stocarea colaborativă și predările temporare, consultați Google Drive vs link-uri criptate de o singură utilizare.
Nu ignorați metadatele ascunse
Majoritatea scurgerilor de identitate se află în pixeli, nu în transport.
O fotografie poate dezvălui mult mai mult decât ceea ce este vizibil pe ecran.
Multe telefoane pot integra metadate, cum ar fi câmpurile EXIF, în interiorul unei imagini. În funcție de dispozitiv, format și setări, acestea pot include coordonate GPS, ora capturării, orientarea și detaliile camerei. Un pașaport fotografiat acasă ar putea dezvălui o locație; un document medical fotografiat într-o clinică ar putea dezvălui unde a fost capturat.
Criptarea singură nu elimină acele metadate — ea doar amestecă fișierul așa cum este. Dacă GPS-ul este încă în textul clar, GPS-ul va fi în continuare în textul criptat până când cineva îl decriptează.
PrivateNote gestionează metadatele comune integrate în produs: pentru anexele JPEG, PNG, WebP și iPhone HEIC/HEIF, opțiunea Eliminați locația și metadatele fotografiei este disponibilă și activată implicit. Browserul dvs. decodifică și recodifică pixelii local înainte de criptare, ceea ce elimină câmpurile comune de metadate, cum ar fi GPS, marcajele temporale și detaliile camerei. HEIC/HEIF devine JPEG; JPEG și WebP pot fi recomprimat. Dacă conversia eșuează, PrivateNote oprește încărcarea. Pentru a trimite exact originalul, trebuie să dezactivați deliberat eliminarea metadatelor și să trimiteți din nou; originalul este totuși criptat înainte de încărcare.
Re-encodarea nu este o garanție de anonimizare forensică. Aceasta nu poate elimina o adresă imprimată în imagine, un chip în fundal, un cod de bare, o reflexie sau un punct de reper din care cineva poate deduce locația. Examinați separat pixelii vizibili. Dezactivați eliminarea metadatelor atunci când trebuie păstrate octeții originali exacti, calitatea originală sau integritatea probatorie.
Criptarea de tip client rămâne pasul următor: odată ce fișierul curățat este criptat în browser, serviciul stochează text criptat (ciphertext), nu o fotografie lizibilă. Acesta este modelul din spatele partajării fișierelor criptate vs. „sigure”.
Regulă generală
Dacă nu ați publica locația și marca temporală a fotografiei pe o hartă publică, lăsați comutatorul de metadate al PrivateNote activat (sau eliminați EXIF manual) înainte de a cripta și trimite.
Partajarea fotografiilor sensibile în mod mai sigur
Telefonul lor face parte din procesul de trimitere.
O securitate bună începe înainte de a apăsa pe Send.
Acordați un moment pentru a analiza imaginea în sine. Are destinatarul nevoie de întregul document sau ar fi suficientă o versiune decupată? Eliminarea detaliilor din fundal, ascunderea informațiilor personale irelevante sau estomparea fețelor neimportante reduce expunerea. Păstrați un original adecvat acolo unde înregistrările, probele sau utilizarea viitoare o impun; eliminați doar copiile de lucru inutile.
Următorul pas: ștergeți datele de locație ascunse. Pe PrivateNote, acest pas este integrat pentru formate foto comune — lăsați comutatorul de metadate activat atunci când atașați fișierul.
Apoi criptați înainte ca fotografia să părăsească dispozitivul. Criptarea de tip client transformă imaginea local în text criptat irezizibil, astfel încât serverul de stocare să nu primească niciodată fișierul original. Chiar dacă serverul ar fi compromis, datele criptate ar rămâne inteligibile fără cheia de decriptare.
Transferul sigur de fișiere al PrivateNote combină acești pași: re-encodare opțională în browser pentru JPEG/PNG/WebP/HEIC, criptare înainte de încărcare, stocare exclusiv de text criptat, o limită de citire a notei și o fereastră cu timp limitat pentru descărcarea atașamentului. Destinatarii pot deschide link-ul fără a crea un cont; trimiterea unui fișier necesită un cont PrivateNote gratuit.
PrivateNote folosește, de asemenea, funcția click-to-reveal implicit, astfel încât o atingere accidentală pe pagina notei să nu decripteze imediat conținutul.
În final, tratați accesul la serviciu ca fiind temporar. Deschiderea unei note PrivateNote de tip „read-once” consumă citirea notei, dar atașamentul său rămâne descărcabil în timpul ferestrei configurate după deschidere: 15 minute implicit, planurile eligibile oferind 30 minute sau 1 oră. Destinatarul poate descărca de mai multe ori în timpul acelei ferestre. Expirarea elimină apoi accesul prin PrivateNote; aceasta nu șterge copiile deja salvate pe dispozitivul destinatarului.
Tratați întregul PrivateNote URL ca pe un secret de tip bearer. Acesta conține de obicei materiale de cheie de decriptare în fragmentul URL, deci oricine obține link-ul complet înainte de expirare ar putea deschide transferul. Dacă adăugați o parolă, trimiteți-o printr-un canal diferit. Trimiterea link-ului și a parolei în același fir de discuție reduce cele două straturi la unul singur — vedeți cum să partajați o parolă în siguranță.
Pentru pașapoarte, imagini medicale, înregistrări financiare sau probe, confirmați mai întâi că organizația acceptă această metodă de livrare. O agenție guvernamentală, o bancă, un asigurător sau un furnizor de servicii medicale pot solicita propriul portal de încărcare autentificat sau propriul proces de retenție.
Pregătit să trimiteți o fotografie confidențială, cu metadatele comune integrate eliminate și o fereastră de acces la serviciu mai scurtă?
Începeți un transfer sigur de fișiereLista de bune practici
Folosiți aceeași rutină scurtă de fiecare dată.
- Verificați destinatarul și canalul
- Decupați sau estompați tot ce nu este necesar destinatarului
- Lăsați activată opțiunea „Remove location & photo metadata” de la PrivateNote pentru JPEG/PNG/WebP/HEIC
- Criptați în browser înainte de încărcare
- Setați o expirare scurtă a notei și o fereastră de acces la atașament
- Tratați întregul URL la fel ca pe fișierul sensibil
- Partajați orice parolă pe un canal separat
- Eliminați copiile de lucru inutile — nu originalul pe care sunteți obligat să îl păstrați
Cunoașteți ce protejează acest flux de lucru
Reduceți expunerea, dar limitele de încredere contează în continuare.
Acest flux de lucru ajută atunci când principalele riscuri sunt atașamentele uitate în inbox, link-urile cloud cu durată lungă, stocarea lizibilă pe server și metadatele comune integrate în fotografii. Criptarea de tip browser înseamnă că PrivateNote primește date de fișier criptate, nu imaginea lizibilă, iar expirarea limitează durata pentru care acel transfer criptat rămâne recuperabil.
Acesta nu protejează împotriva malware-ului sau a unui browser compromis pe oricare dintre dispozitive, a unui recipient malițios sau care a greșit, a expunerii link-ului complet înainte de expirare sau a unui recipient care salvează imaginea decriptată. Deoarece aplicația web efectuează criptarea, codul livrat browserului dvs. face parte, de asemenea, din modelul de încredere. Utilizați un dispozitiv gestionat sau altfel de încredere pentru documente cu sensibilitate ridicată.
Greșeli comune
Majoritatea scurgerilor de date provin din obiceiuri obișnuite.
Cele mai comune greșeli sunt surprinzător de banale. Oamenii lasă adesea date de locație integrate în fotografiile făcute acasă, presupun că recipientul își va aminti să șteargă fișierul sau păstrează active link-uri de partajare permanentă în cloud mult timp după ce schimbul de date s-a încheiat. O altă eroare frecventă este trimiterea atât a link-ului criptat, cât și a parolei acestuia în același mesaj, oferind unui atacator tot ce are nevoie dacă acea conversație este vreodată compromisă.
O relație nu reprezintă un consimțământ permanent, iar consimțământul de a primi nu este niciodată consimțământ pentru redistribuire.
De asemenea, merită reținut că nicio metodă de partajare nu poate împiedica un recipient să facă o captură de ecran sau să salveze imaginea după deschiderea ei. Partajarea securizată reduce copiile inutile și limitează expunerea pe termen lung, dar nu poate controla ce face cineva odată ce are acces legitim.
- Lăsarea GPS-ului activ pentru fotografii făcute acasă, la școală sau la clinică (sau dezactivarea comutatorului de eliminare a datelor din PrivateNote fără un motiv)
- Trimiterea parolei în același fir de discuție cu link-ul
- Utilizarea unui link permanent de Drive sau Photos „pentru că e mai ușor”
- Presupunerea că recipientul va șterge descărcarea
- Trimiterea întregului cadru atunci când un decupaj ar fi suficient
Întrebări frecvente
Este sigur să trimiți o fotografie de pașaport prin e-mail?
E-mailul protejează de obicei tranzitul prin TLS, dar atașamentul tinde să rămână în ambele căsuțe poștale nelimitat. Preferați un link cu expirare, criptat prin browser, pentru documente de identitate și imagini similare.
Înseamnă „chat-ul este criptat” că fotografia este în siguranță?
Criptarea end-to-end poate împiedica serviciul să citească conținutul mesajelor, dar nu garantează o retenție scurtă. Fișierele media pot rămâne în istoric, descărcări, capturi de ecran sau copii de rezervă, în funcție de aplicație și de setări. Un transfer cu durată scurtă poate reduce disponibilitatea de pe partea serviciului, dar tot nu poate șterge copia unui recipient.
Elimină PrivateNote datele GPS și alte metadate EXIF din fotografii?
Pentru atașamente JPEG, PNG, WebP și iPhone HEIC/HEIF, PrivateNote oferă opțiunea Eliminare locație și metadate foto, activată implicit. Browserul recodează imaginea înainte de criptare pentru a elimina metadatele comune integrate. HEIC/HEIF devine JPEG, iar formatul cu pierdere poate fi recomprimat. Acest lucru nu elimină informațiile identificabile vizibile în pixeli. Formatele GIF, SVG și cele nesuportate nu sunt recodate în acest mod.
Înseamnă un link de o singură utilizare că atașamentul poate fi descărcat o singură dată?
Nu. Deschiderea unei note de tip „citire unică” consumă permisiunea de citire, dar atașamentul rămâne descărcabil în timpul ferestrei de acces post-deschidere — 15 minute implicit, sau mai mult, în funcție de planul de cont. Recipientul poate salva copii în timpul acelei ferestre. Odată ce fereastra se închide, PrivateNote încetează să mai furnizeze atașamentul; nu poate șterge copiile deja salvate.
Este link-ul complet PrivateNote sensibil?
Da. Link-ul complet URL transportă de obicei materialul cheii de decriptare în fragmentul său. Tratați-l ca pe fișierul în sine: partajați-l doar cu recipientul vizat, păstrați durata de viață scurtă și luați în considerare livrarea unei parole separat dacă canalul de livrare a link-ului ar putea fi expus.
Eliminarea metadatelor foto este o funcție plătită?
Nu. Aceasta rulează întreg în browserul dvs. și este inclusă ori de câte ori puteți atașa o imagine suportată. Planurile plătite măresc limitele de dimensiune ale atașamentelor; ele nu sunt necesare pentru eliminarea EXIF.
Poate PrivateNote să împiedice pe cineva să facă o captură de ecran fotografiei?
Nu. Odată ce un recipient de încredere poate vizualiza imaginea, acesta poate captura ecranul. Partajarea securizată reduce copiile accidentale rămase și accesul de pe partea serverului — nu este un DRM împotriva persoanei cu care ați partajat intenționat.
Concluzia
Accesul mai scurt și mai puține copii bat promisiunile.
Când partajați fotografii sensibile, scopul nu este pur și simplu criptarea conexiunii — ci minimizarea numărului de copii existente și a duratei de supraviețuire a acestora.
Decuparea detaliilor inutile, recodarea imaginilor suportate pentru a elimina metadatele comune, criptarea înainte de încărcare și setarea unor ferestre de acces scurte reduc expunerea pe termen lung. Acestea nu garantează că nu rămâne nicio urmă: recipientul poate păstra imaginea decriptată, iar link-ul complet de livrare trebuie, la rândul său, protejat.
Aceeași abordare funcționează și pentru documente sensibile de orice fel — nu doar pentru fotografii. Pentru imagini intime între adulți, consultați cum să trimiteți poze nude în siguranță.
Partagează fotografia cu mai puține copii persistente.
PrivateNote poate re-encoda fotografiile compatibile pentru a elimina metadatele comune integrate, criptează fișierele local și limitează durata de disponibilitate a transferului criptat. Protejează întregul link și reține că destinatari pot salva ceea ce deschid.
Partajează o fotografie în siguranțăExplorează PrivateNote
- Cum să trimiți fotografii intime în siguranță
- Cum să trimiteți documente sensibile în siguranță
- Ce este un link secret de unică folosință? Cum funcționează partajarea sigură
- Partajare de fișiere criptată versus partajare securizată
- Google Drive vs Link-uri cu utilizare unică pentru fișiere confidențiale
- De ce e-mailul este cel mai nepotrivit loc pentru a trimite secrete
