Partajare de fișiere criptată versus partajare securizată
Care este diferența?
TLS și criptarea pe partea de browser sunt ambele numite "partajare securizată de fișiere". Nu sunt același lucru. Află unde are loc criptarea, de ce contează și cum să alegi.
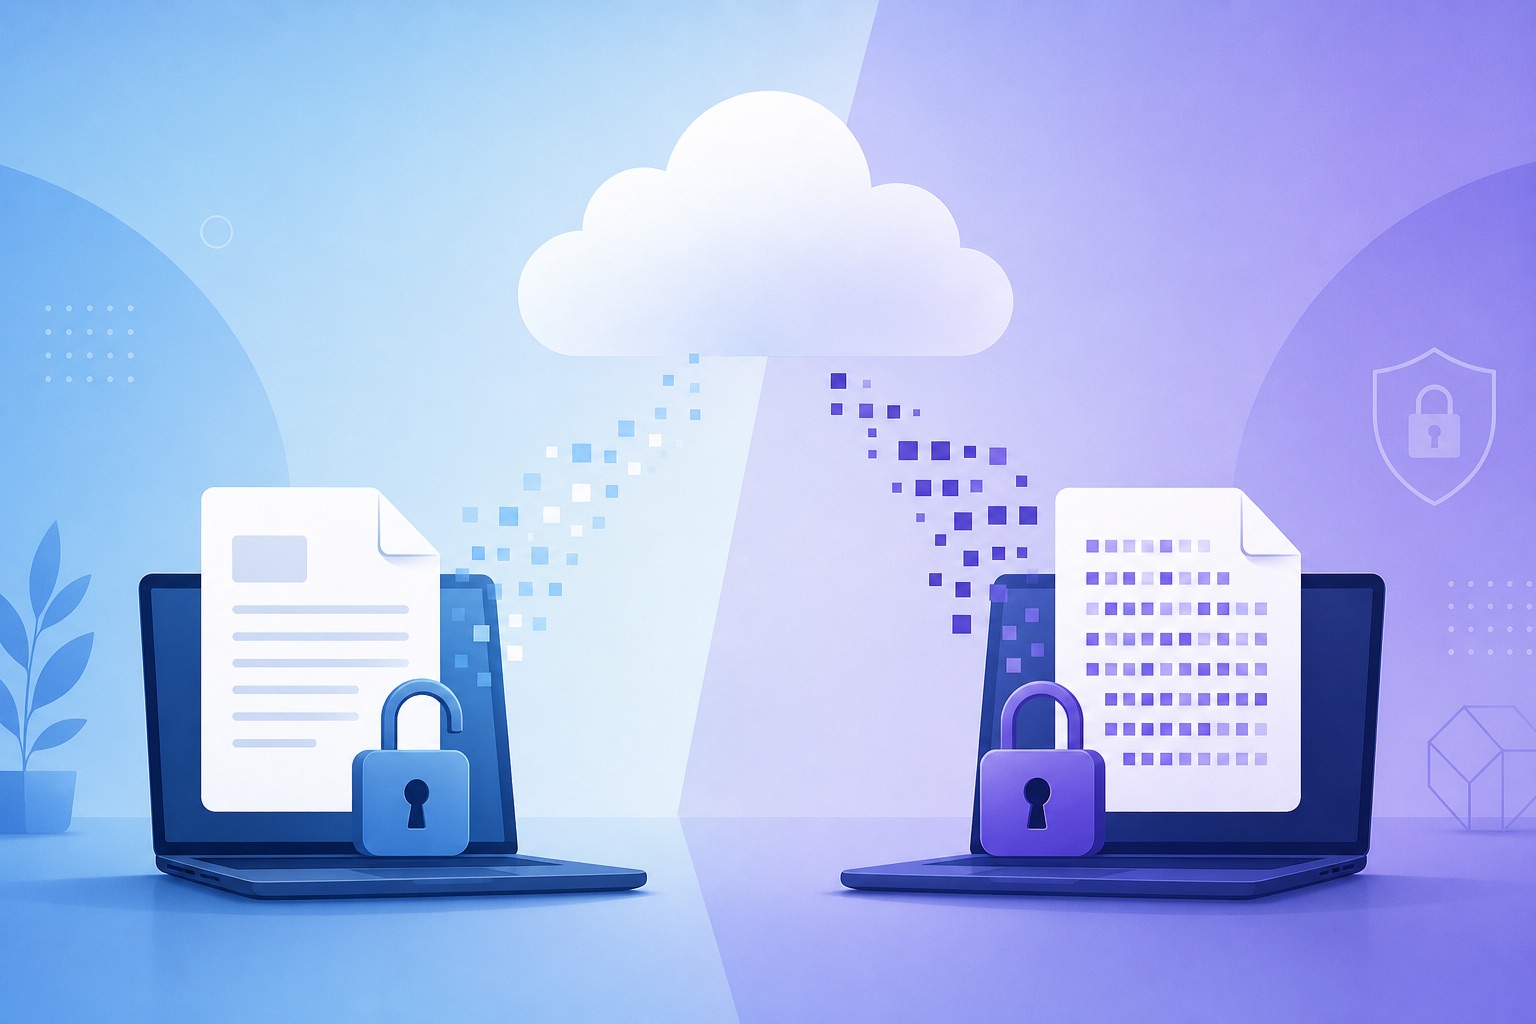
Puncte esențiale
- “Secure” marketing often means TLS in transit—not zero-access storage.
- Browser encryption before upload changes what the provider can read.
- Know where keys live and who can decrypt after upload.
- Match the tool to the threat: casual privacy vs. hostile provider access.
Când oamenii caută „partajare sigură de fișiere”, presupun adesea că orice serviciu care oferă HTTPS sau criptare TLS le protejează fișierele în același mod. Din păcate, acest lucru nu este adevărat.
Două servicii pot promova ambele „transfer de fișiere criptat”, oferind în același timp garanții de confidențialitate foarte diferite. Diferența constă întru totul în unde are loc criptarea. Înțelegerea acestei distincții explică motivul pentru care unele servicii pot inspecta, indexa și procesa fișierele dvs., în timp ce altele pur și simplu nu pot.
Cele două tipuri de criptare
Există două modalități principale prin care serviciile moderne de partajare a fișierelor vă protejează datele.
1. Criptare transport (TLS)
Aceasta este criptarea standard utilizată de aproape orice site web de pe Internet astăzi. Când încărcați un fișier, browserul dvs. stabilește o conexiune secură Transport Layer Security (TLS) cu serverul gazdă. Conexiunea este criptată în timp ce fișierul dvs. circulă prin rețea, protejându-vă împotriva atacatorilor de pe Wi-Fi public, a routerelor compromise sau a oricui care interceptează traficul de rețea.
Dispozitivul dvs.
Original file (plaintext)
Server gazdă
Receives readable file
- TLS este esențial, iar orice serviciu de renume trebuie să îl utilizeze.
- Odată ce încărcarea ajunge la server, furnizorul primește fișierul original în format text clar.
- Din acel moment înainte, în funcție de politicile sale, serviciul poate stoca fișierul, poate genera previzualizări, poate indexa conținutul, poate scana pentru malware sau poate utiliza metadatele pentru analize.
- Mulți furnizori criptrează, de asemenea, fișierele „at rest” (stocate). Acest lucru protejează împotriva furtului fizic de discuri — dar serviciul deține în continuare cheile și poate citi fișierele dvs.
Vulnerabilitatea principală a stocării cloud tradiționale: serverul poate cripta doar ceea ce a reușit deja să citească.
2. Criptare pe partea de browser
O abordare fundamental diferită este criptarea fișierului înainte ca acesta să părăsească dispozitivul dvs. În loc să încărcați fișierul original, browserul dvs. folosește API-uri criptografice locale pentru a-l cripta. Serverul primește doar text cifrat — date care par aleatorii și sunt inutile fără cheia de decriptare.
Browserul dvs.
Encrypts locally first
Payload criptat
Unreadable without key
Server gazdă
Stores ciphertext only
- Criptarea pe partea de browser nu înlocuiește TLS — ea îl completează.
- TLS protejează în continuare conexiunea împotriva interceptării la nivel de rețea.
- Serverele furnizorului nu primesc nimic altceva decât text cifrat ilizibil, deoarece nu primesc niciodată textul clar sau cheia de decriptare.
De ce contează această diferență
Supuneți-vă situației în care partajați date extrem de sensibile: contracte juridice, tabele financiare, cod sursă proprietar, dosare medicale sau documente de afaceri confidențiale.
Cu criptarea doar pentru transport, confidențialitatea dvs. este contractuală. Trebuie să aveți încredere în implementarea furnizorului, în controalele de acces ale angajaților și în politicile corporative actuale și viitoare.
Cu criptarea pe partea de browser, confidențialitatea dvs. este arhitecturală. Furnizorul stochează doar text cifrat (ciphertext). Chiar dacă sunt victime ale unui hack, primesc o citație sau își schimbă modelul de afaceri, ei nu pot preda textul clar pe care nu l-au deținut niciodată.
Cu criptarea doar pentru transport, confidențialitatea dvs. este contractuală. Cu criptarea pe partea de browser, confidențialitatea dvs. este arhitecturală.
O reamintire recentă: factorul de încredere
În 2025, WeTransfer și-a actualizat Termenii de Serviciu cu un limbaj care părea să acorde drepturi extinse asupra conținutului încărcat, inclusiv pentru îmbunătățirea sistemelor de machine-learning utilizate în moderarea conținutului.
Schimbarea a declanșat o reacție imediată din partea artiștilor, jurnaliștilor și a profesioniștilor creativi, care se temeau că proprietatea lor intelectuală va fi folosită pentru a antrena sisteme AI. WeTransfer a clarificat rapid că conținutul clienților nu este utilizat pentru antrenarea AI și a eliminat limbajul confuz — însă incidentul a evidențiat o lecție crucială:
Dacă un furnizor primește fișierele dvs. în text clar, depindeți în întregime de promisiunile acestuia. Atunci când un furnizor stochează doar text cifrat, cantitatea de încredere pe care trebuie să o acordați este minimizată structural. Arhitectura impune confidențialitatea.
Cum gestionează PrivateNote partajarea fișierelor
Criptarea modernă bazată pe browser combină mai multe componente criptografice bine stabilite pentru a menține datele securizate fără a se baza pe încrederea în server.
Generarea și izolarea cheii
Când un utilizator se pregătește să partajeze un fișier, PrivateNote generează o cheie simetrică aleatorie, criptografic sigură, direct în browser folosind Web Crypto API.
Această cheie nu este niciodată transmisă către infrastructura noastră. În schimb, este anexată link-ului de partajare ca un fragment URL (partea de după simbolul `#`):
https://privatenote.ai/note/your-note-id#your-secret-keyPrin design, browserele web nu trimit niciodată fragmentul URL către serverul web în timpul unei cereri HTTP. Acest comportament este definit de standardul URL și funcționează astfel de decenii. Cheia de decriptare rămâne în browserul destinatarului.
Criptare de streaming autentificată
În loc să încarce date brute, browserul criptează fișierul înainte ca acesta să atingă rețeaua. Deoarece PrivateNote suportă atașamente mari, acesta utilizează criptare prin streaming, pe fragmente (chunked): fișierele sunt criptate bloc cu bloc (de obicei în fragmente de mai mulți megabiți), astfel încât încărcările mari nu trebuie să încarce întregul fișier în memorie deodată.
Conturile Free pot atașa fișiere de până la 25 MB; conturile Premium suportă sarcini mult mai mari (până la 1 GB per fișier). În toate cazurile, doar textul cifrat ajunge la serverele noastre.
Implementarea se bazează pe AES-GCM (Authenticated Encryption with Associated Data), oferind atât confidențialitate, cât și integritate:
- Confidențialitate — payload-ul este ilizibil fără cheie.
- Integritate — orice manipulare a textului cifrat stocat este detectată și respinsă în timpul decriptării pe partea de client.
- Când protecția prin parolă este activată, o cheie derivată din parolă este generată folosind algoritmi de tip memory-hard, precum Argon2id, făcând atacurile de tip brute-force impracticabile.
Ce metadate mai există
O arhitectură de securitate riguroasă trebuie să își recunoască limitele. Criptarea pe partea de browser protejează conținutul fișierelor dvs., dar anumite metadate rămân vizibile pentru rețea și serviciu:
- Marcaje temporale (timestamps) pentru încărcare și descărcare.
- Dimensiunea aproximativă a payload-ului criptat.
- Expirarea, limitele de vizualizare și ferestrele de acces la fișier.
- Adresa IP a destinatarului în momentul descărcării (vizibilă pentru serverul web care rutează cererea).
Sistemele axate pe confidențialitate minimizează metadatele oriunde este practic, dar niciun serviciu web nu le poate elimina complet. PrivateNote tratează metadatele cu aceeași disciplină de retenție ca și payload-urile criptate — acestea sunt șterse atunci când o notă expiră sau este șterasă.
Compromisurile unei confidențialități reale
Criptarea pe partea de browser oferă confidențialitate maximă a conținutului, dar vine cu anumite compromisuri intenționate:
- Fără scanare de malware pe partea de server — deoarece serverul nu poate citi fișierul, nu îl poate scana pentru viruși. Aveți încredere în expeditor.
- Fără previzualizări generate de server — miniaturile și previzualizările documentelor sunt randate local în browserul destinatarului după decriptare, nu pe server.
- Fără recuperare de parolă sau cheie — dacă pierdeți link-ul sau cheia de criptare, furnizorul nu poate recupera fișierul. Nu există opțiunea „Am uitat parola” pentru datele la care gazda nu are acces.
Alegerea serviciului potrivit
Nu orice transfer de fișiere necesită criptare strictă pe partea de browser. Fotografiile de vacanță cu familia pot fi trimise în siguranță doar prin criptarea transportului.
Dacă partajați proprietate intelectuală, acorduri legale sau date personale sensibile, puneți o singură întrebare de arhitectură:
Primește serviciul fișierul meu original sau doar o versiune criptată a acestuia?
Această singură distincție determină cine poate accesa tehnic datele dvs. — nu doar astăzi, ci și pe măsură ce politicile corporative, proprietatea și legile privind confidențialitatea evoluează în timp.
Partajați fișiere fără a livra text în clar serverului
Transferul securizat de fișiere al PrivateNote folosește același model de criptare pe partea de browser ca și notele noastre care dispar: criptați local, încărcați textul criptat, partajați cheia în fragmentul URL și expirați accesul conform termenilor dvs.
Modelul de predare din spatele linkului: ce este un link secret de unică folosință.
Încercați transferul securizat de fișiereExplorează PrivateNote
- Google Drive vs Link-uri cu utilizare unică pentru fișiere confidențiale
- Cum să trimiteți documente sensibile în siguranță
- Ce este un link secret de unică folosință? Cum funcționează partajarea sigură
- Ce este criptarea de la un capăt la altul?
- Cum partajați o cheie API în siguranță
- Cum trimiteți un mesaj secret
