Cum partajați o cheie API în siguranță
Fără a vă expune secretele
Cheile API nu își au locul în Slack, Teams, e-mail, tichete sau istoricul Git. Aflați fluxul mai sigur: limitați cheia, criptați-o local, folosiți un link de unică folosință și rotiți-o când predarea s-a încheiat.
Puncte esențiale
- Nu lipiți niciodată chei API în e-mail, chat, tichete, documente sau Git.
- Folosiți o cheie cu permisiunile minime necesare și o perioadă scurtă de valabilitate; înlocuiți-o după încheierea activității.
- Trimiteți secretele printr-un link de unică folosință criptat în browser.
- Pentru cheile cu risc ridicat, criptați mai întâi local; partajați doar text cifrat.
- Monitorizați utilizarea neobișnuită după partajare — PrivateNote este un instrument de transmitere temporară, nu un seif.
Pe această pagină
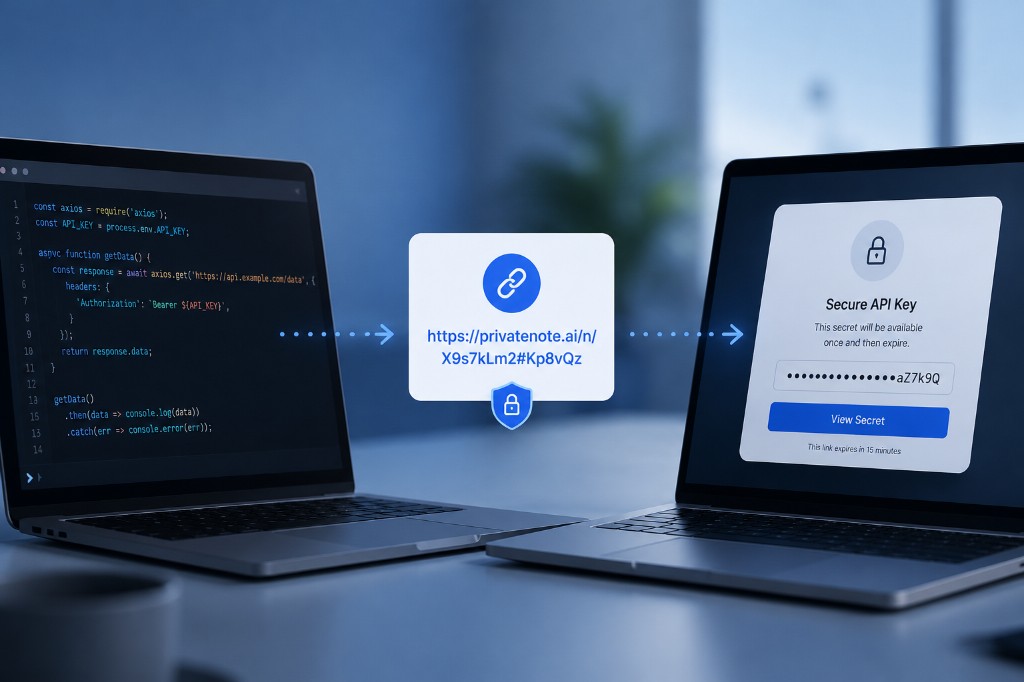
Orice dezvoltator ajunge să trimită o cheie API altcuiva — pentru acces de staging, un contractant, o integrare webhook sau o predare către client. Calea cea mai rapidă este de obicei și cea care lasă cea mai lungă urmă.
Tratați cheile API ca parole de producție
O cheie API este, în esență, o parolă pentru software. În funcție de permisiunile ei, o cheie scursă poate expune datele clienților, poate consuma resurse plătite, poate implementa infrastructură cloud, poate trimite e-mail prin domeniul dumneavoastră verificat sau poate umfla o factură de AI.
Spre deosebire de parolele umane, cheile API rămân adesea valide luni de zile, stau în fișiere de configurare și ocolesc complet autentificarea multifactor. Dacă o cheie se scurge, un atacator poate opera ca aplicația dumneavoastră, iar traficul rău intenționat se poate amesteca în utilizarea obișnuită de producție până când costurile cresc sau datele sunt deja expuse.
Nu lipiți niciodată chei API în sisteme permanente
Aceste canale sunt comode pentru că păstrează istoricul. Exact de aceea sunt locul greșit pentru secrete.
- Slack, Microsoft Teams, Discord sau alt istoric de chat
- E-mail, SMS sau fire de e-mail redirecționate
- Jira, Trello, Notion, Confluence sau GitHub Issues
- Documente în text simplu, foi de calcul și dosare partajate în cloud
- Commituri Git, pull requesturi și comentarii în cod
Unde se scurg de fapt cheile API
Cele mai multe scurgeri nu sunt spargeri sofisticate de criptografie. Se întâmplă când cineva copiază un secret într-un sistem construit să păstreze înregistrări.
E-mailul creează copii cu viață lungă. O cheie poate supraviețui în căsuțe poștale, arhive, copii de rezervă, sincronizare mobilă, fire redirecționate și indexuri de căutare mult după ce sarcina s-a încheiat.
Chat de echipă
Slack și Teams păstrează contextul, ceea ce le face riscante pentru secrete. O cheie lipită poate deveni căutabilă pentru viitorii membri ai spațiului de lucru sau se poate scurge printr-un dispozitiv compromis.
Unelte de proiect
Jira, Notion, Confluence, Trello și GitHub Issues nu sunt seifuri de acreditări. Tichetele șterse pot exista în continuare în exporturi, copii de rezervă, piste de audit și căutare asistată de AI.
Depozite Git
Istoricul Git este persistent. Eliminarea unei chei într-un commit ulterior nu șterge commiturile anterioare. Depozitele publice sunt scanate constant, iar acreditările cloud expuse pot fi abuzate în câteva minute.
Chei cu risc ridicat: criptați mai întâi local
Cele mai multe chei API sunt înlocuibile: tokenuri de staging, secrete de integrare cu viață scurtă și acreditări cu domeniu îngust pe care plănuiți să le rotiți. Pentru acestea, livrarea de unică folosință criptată în browser este de obicei suficientă.
Unele chei cântăresc mai mult — acces de administrator în producție, chei de semnare, acreditări cloud root sau orice are viață lungă și ar fi dureros sau imposibil de revocat curat. Tratați-le ca secrete principale: criptați local înainte de orice încărcare web, apoi trimiteți textul cifrat prin PrivateNote.
- age — valorile implicite cele mai simple pentru criptarea fișierelor (
age -p -o key.txt.age key.txt) - OpenSSL — CLI de încredere dacă știți deja opțiunile
- Încărcați fișierul criptat cu PrivateNote; trimiteți fraza de decriptare pe un canal separat (Signal, telefon, în persoană)
Același flux se aplică frazelor seed pentru criptomonede și altor secrete principale de neînlocuit. Vedeți fraze seed pentru criptomonede și linkuri de unică folosință pentru parcursul complet age/OpenSSL, sfaturi despre fraza de acces și când linkurile de unică folosință sunt — și nu sunt — instrumentul potrivit.
Un flux de predare mai sigur
Când un om are nevoie de cheie — nu când o aplicație o recuperează la rulare — urmați această secvență.
Limitați cheia
Doar permisiunile minime
Criptați local
Cheia nu părăsește browserul
Trimiteți linkul
Nu secretul brut
Revocați la final
Rotiți după predare
Partajați orice parolă a notei printr-un canal separat — niciodată în același mesaj cu linkul.
Cum se încadrează PrivateNote în predare
PrivateNote este construit pentru momentul de la om la om: chei API, chei private SSH, acreditări de bază de date, coduri de recuperare, secrete de semnare webhook și parole temporare care trebuie să ajungă la o persoană fără să devină o înregistrare permanentă.
Dacă secretul este o cheie SSH, nu un acreditiv API, vedeți cum partajați chei SSH în siguranță pentru chei publice față de chei private, chei de deploy și extensii de editor.
Secretul este criptat în browser înainte de încărcare. PrivateNote stochează text cifrat, nu text în clar. Cheia de decriptare trăiește în fragmentul URL — partea de după # — pe care browserele nu o trimit către server când încarcă pagina. Acesta este modelul linkului secret de unică folosință aplicat acreditivelor API.
https://privatenote.ai/note/abc123#kL8mN4...
- Serverul primește identificatorul notei și încărcătura criptată.
- Serverul nu primește cheia de decriptare.
- Autodistrugerea după citire și expirarea limitează cât timp există nota criptată.
PrivateNote completează depozitele dedicate de secrete: închide golul când trebuie să trimiteți o cheie Stripe unui partener de integrare, să partajați o cheie temporară OpenAI cu un contractant sau să dați unui coleg acces de unică folosință la un acreditiv de staging.
Întrebări frecvente
De ce să nu folosesc pur și simplu o variabilă de mediu?
Variabilele de mediu sunt bune pentru a rula software local. Ele nu rezolvă problema transportului când trebuie să predați acea valoare unui coleg, unui contractant, unui client sau unui partener de integrare.
Ar trebui ca cheile API să expire întotdeauna?
Ori de câte ori furnizorul permite, da. Acreditările cu viață scurtă reduc fereastra de abuz după o divulgare accidentală și fac rotația parte din fluxul normal de lucru.
Care este cel mai sigur flux de lucru?
Creați o cheie cu domeniu îngust, trimiteți-o printr-un link de unică folosință criptat în browser, partajați orice parolă opțională printr-un canal separat, apoi rotiți sau revocați cheia când sarcina s-a încheiat. Pentru cheile cu risc ridicat sau cu viață lungă, criptați mai întâi local cu age sau OpenSSL și încărcați doar text cifrat.
Este PrivateNote un manager de secrete?
Nu. PrivateNote rezolvă livrarea securizată de la om la om. Pentru stocarea secretelor de la mașină la mașină, folosiți HashiCorp Vault, AWS Secrets Manager, Google Cloud Secret Manager sau Azure Key Vault.
Concluzia
Cele mai multe scurgeri de chei API nu se întâmplă pentru că a eșuat criptografia. Se întâmplă pentru că cineva a copiat un secret, din comoditate, într-un sistem permanent și căutabil. Limitați strâns domeniul cheilor, partajați-le doar când este necesar și evitați să lăsați o urmă în text în clar în chat, tichete, e-mail sau Git. Pentru partea de livrare din pipeline — commituri .env, jurnale CI și istoricul GitHub — vedeți [secrete în CI/CD, fișiere .env și GitHub](blog:secrets-in-cicd-env-github-leaks).
Partajați o cheie API fără să o lăsați în chat
Creați un link PrivateNote criptat în browser, cu autodistrugere după citire. Nu este necesar un cont pentru notele de unică folosință.
Creați o notă PrivateNote ->
