De ce e-mailul este cel mai nepotrivit loc pentru a trimite secrete
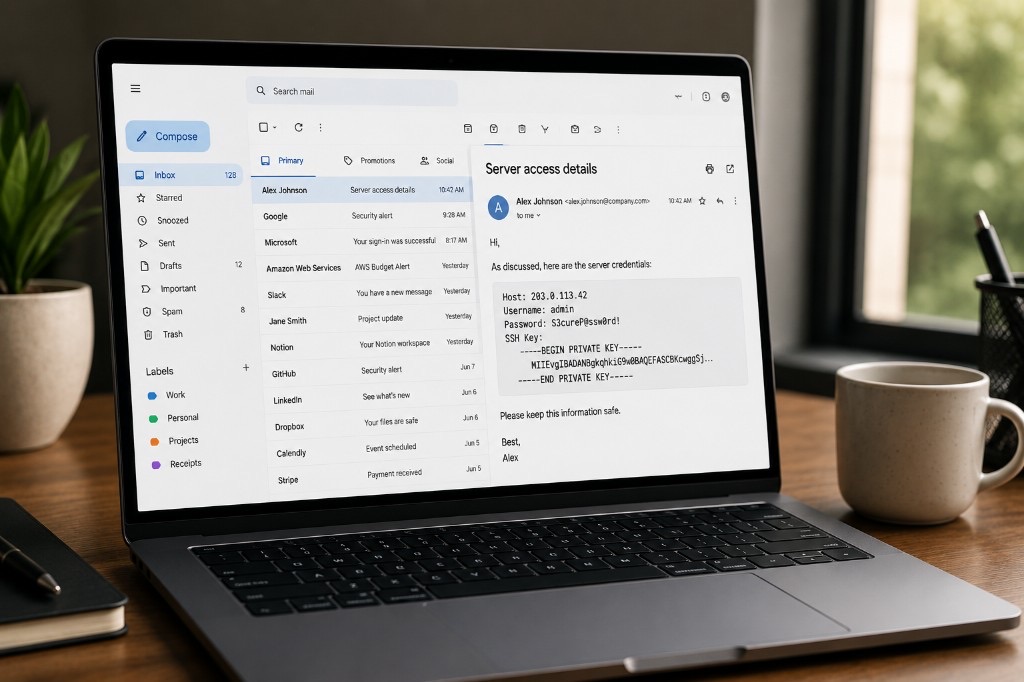
E-mailul a fost construit pentru a livra mesaje — nu pentru a le face să dispară. Parolele, cheile API și codurile de recuperare trimise prin e-mail rămân adesea pentru totdeauna în căsuțele de e-mail căutabile.
Puncte esențiale
- Email creates durable copies across inboxes, backups, and devices.
- Forwarding, search, and sync keep secrets discoverable for years.
- Use browser-encrypted one-time links for credentials and recovery codes.
- Keep the transport channel separate from long-term storage.
E-mailul a devenit modul implicit de a schimba aproape orice — contracte, parole, chei API, date bancare, dosare medicale, documente de identitate, parole Wi‑Fi și coduri de recuperare. Majoritatea dintre noi trimitem informații sensibile prin e-mail fără să stăm de două ori.
E-mailul a fost construit pentru a livra mesaje — nu pentru a le face să dispară
Odată ce trimiteți un e-mail, pierdeți adesea controlul asupra locului unde ajunge, a duratei de stocare și a cui ar putea deveni accesibil în cele din urmă. Dacă trimiteți ceva ce ar trebui să rămână privat, e-mailul este de obicei instrumentul greșit.
E-mailul tău nu există pur și simplu într-un singur loc
Mulți oameni își imaginează e-mailul ca pe o simplă conversație între două persoane. În realitate, fiecare e-mail există de obicei în mai multe locații:
- cutia ta poștală
- cutia poștală a destinatarului
- back-up-urile furnizorului de e-mail
- copii arhivate
- dispozitive sincronizate
- sisteme de backup ale companiei
- fișiere PST sau MBOX exportate
- infrastructura de recuperare în caz de dezastru
Chiar dacă ștergeți un e-mail, copii ale acestuia pot continua să existe în altă parte. Unele organizații păstrează e-mailurile ani de zile pentru a satisface cerințe legale, de reglementare sau de business. În practică, un e-mail devine adesea permanent.
Secretele îmbătrânesc prost
Cel mai periculos aspect al e-mailului nu este neapărat astăzi. Este peste cinci ani. Imaginați-vă că i-ați trimis cu e-mail cuiva:
- o parolă de bază de date de producție
- o cheie API
- Date de autentificare SSH
- detalii de VPN login
- o frază de recuperare a criptomonedei
Poate că datele de autentificare s-au schimbat între timp. Poate că nu s-au schimbat. Ani mai târziu, acel e-mail poate fi încă prezent în mai multe căsuțe poștale, fiind căutat în câteva secunde. Oricine obține acces la unul dintre acele conturi are brusc o hartă a secretelor dumneavoastră trecute. Ghidul nostru despre secretele pe care nu ar trebui să le trimiteți niciodată în chat acoperă riscuri similare în aplicațiile de mesagerie — e-mailul este adesea mai grav deoarece retenția este mai lungă, iar copiile sunt mai numeroase.
E-mailul este conceput pentru a fi căutat
Clientele de e-mail moderne sunt incredibil de bune la găsirea mesajelor vechi. Căutați password, API, sau confidential, iar mesajele de acum câțiva ani apar aproape instantaneu.
Aceasta este o funcție fantastică pentru comunicarea de zi cu zi. Este o funcție teribilă pentru secrete. Informațiile sensibile ar trebui să devină mai greu de găsit în timp — nu mai ușor.
Reexpedierea se face cu un singur click
Poate că aveți încredere în destinatar. Acest lucru nu este întotdeauna suficient. E-mailurile sunt în mod obișnuit:
- retransmitate
- copiate în sistemele de ticketing
- lipite în aplicațiile de chat
- atașate altor e-mailuri
- partajate cu contractorii
- incluse în cererile de suport
Odată ce un secret părăsește căsuța dumneavoastră poștală, nu mai controlați câte copii există. Spre deosebire de un manager de parole sau un serviciu de partajare criptată, e-mailul nu are conceptul de revocare a accesului după livrare.
IA procesează tot mai mult e-mailul
Un alt motiv pentru a gândi cu atenție înainte de a trimite informații sensibile prin e-mail este faptul că furnizorii de e-mail folosesc tot mai mult sisteme automatizate pentru a procesa mesajele. Aceste sisteme pot ajuta la:
- detectarea spam-ului
- protecție împotriva phishing-ului
- detectarea malware
- răspunsuri inteligente
- categorisirea căsuței de e-mail
- căutare
- funcții de productivitate
- scriere și rezumare asistate de AI
Furnizorii diferă semnificativ în modul în care funcționează aceste funcții, ce date sunt procesate și sub ce politici de confidențialitate. Deși mulți furnizori au introdus angajamente mai puternice privind confidențialitatea în ultimii ani, trimiterea informațiilor sensibile prin e-mail înseamnă în continuare încrederea acestor informații în sisteme din afara controlului dumneavoastră. Dacă scopul dumneavoastră este să minimizați expunerea, reducerea cantității de informații sensibile trimise prin e-mail este un prim pas judicios.
Scanarea de reglementare face și ea parte din discuție
Confidențialitatea nu mai este doar o întrebare tehnică. A devenit o întrebare de politică. În iulie 2026, Parlamentul European a aprobat o extindere a cadrului juridic temporar care permite furnizorilor de anumite servicii de comunicații să detecteze și să raporteze voluntar materialele de abuz sexual asupra copiilor (CSAM) până în aprilie 2028.
Cadrul afectează în principal serviciile care pot accesa conținutul mesajelor, cum ar fi mulți furnizori tradiționali de e-mail și alte servicii de comunicații care nu sunt criptate end-to-end. Pentru mai multe detalii despre ce a însemnat acel vot — și de ce, în ciuda numărului mai mare de voturi „Contra” decât de voturi „Pro”, rezultatul a fost aprobarea — consultați explicația noastră despre Chat Control 1.0.
Scopul declarat este protecția copiilor, iar oamenii raționali pot fi în dezacord cu privire la echilibrul adecvat între confidențialitate și siguranța publică. Cu toate acestea, discuția ilustrează un punct important: dacă un serviciu vă poate citi mesajele, atunci viitoarele legi, politici sau decizii ale platformei pot afecta modul în care acele mesaje sunt procesate. În schimb, serviciile criptate end-to-end sunt fundamental diferite deoarece furnizorul nu deține cheile criptografice necesare pentru a citi conținutul.
Există o modalitate mai bună de a partaja secrete
Nu fiecare informație trebuie să existe pentru totdeauna. Uneori, trebuie pur și simplu să trimiteți ceva o singură dată. Exemplele includ:
- o parolă
- o cheie API
- un cod de recuperare
- o licență software
- o credențială de server
- un mesaj confidențial
În loc să le trimiteți direct într-un e-mail, trimiteți un link criptat cu utilizare unică. Destinatarul deschide link-ul, citește secretul, iar datele criptate sunt șterse permanent. Pentru cheile API în mod specific, consultați ghidul nostru de flux de lucru despre cum să partajați în siguranță o cheie API.
- Nu există istoric în căsuța de e-mail.
- Nu există un arhivă căutabilă.
- Fără retransmitarea accidentală a secretului în sine.
- Fără copii uitate în căsuțele de e-mail timp de ani de zile.
Criptarea din browser face o diferență
La PrivateNote, criptarea are loc în interiorul browserului dumneavoastră înainte ca orice să fie încărcat. Browserul dumneavoastră criptrează mesajul local. Doar textul criptat ajunge la serverele noastre. Cheia de decriptare nu părăsește niciodată dispozitivul dumneavoastră și nu este niciodată stocată de noi.
Când destinatarul deschide nota, aceasta poate fi configurată să se autodistrugă după prima citire reușită sau să expire automat după o perioadă aleasă. Aceasta înseamnă că nu există un e-mail permanent care să conțină secretul și să aștepte a fi descoperit peste ani. Poți trimite un mesaj secret fără a crea un cont, sau poți citi cum funcționează PrivateNote pentru modelul complet de criptare.
Testul practic este simplu: poate furnizorul să obțină cheia de decriptare sau textul clar? Dacă da, sistemul nu este cu adevărat criptat end-to-end. E-mailul eșuează acest test prin design.
Instrumentul potrivit pentru informația potrivită
E-mailul rămâne una dintre cele mai utile tehnologii de comunicare create vreodată. Este excelent pentru conversații, facturi, newslettere și comunicarea de afaceri de zi cu zi.
Nu este locul ideal pentru informațiile care ar trebui să dispară după ce și-au îndeplinit scopul. Parolele, codurile de recuperare, cheile API, documentele confidențiale și alte informații sensibile merită un mecanism de partajare conceput cu respectarea confidențialității.
Uneori, cel mai sigur secret este cel care pur și simplu nu mai există.
Împărtășește un secret fără a-l lăsa în inboxul nimănui
Creează o notă criptată, de o singură utilizare, direct în browserul tău. Trimite link-ul prin e-mail dacă este necesar — secretul în sine rămâne în afara firului de discuție.
Încearcă PrivateNote ->Explorează PrivateNote
- Ar trebui să partajezi o frază de seed crypto printr-un link de utilizare unică?
- Ce este un link secret de unică folosință? Cum funcționează partajarea sigură
- Cum partajați o cheie API în siguranță
- 10 secrete pe care nu ar trebui să le trimiteți niciodată în chat
- Cum trimiteți un mesaj secret
- Ce este criptarea de la un capăt la altul?
