10 secrete pe care nu ar trebui să le trimiteți niciodată în chat
Și ce să folosești în schimb
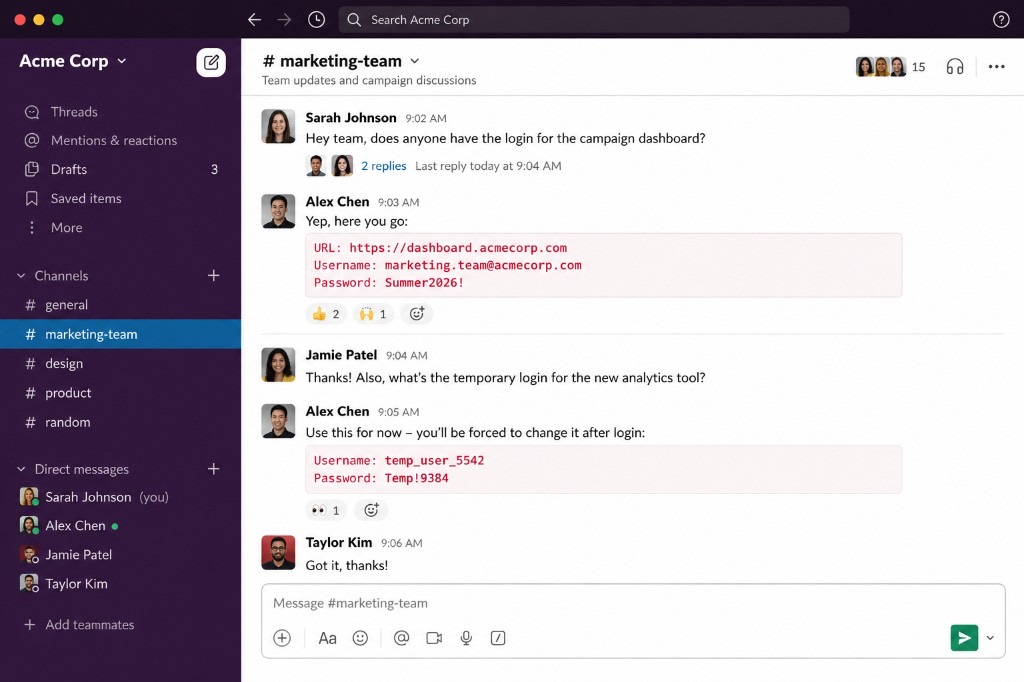
De la Slack și Microsoft Teams până la WhatsApp și Messenger, chat-ul a devenit modul implicit prin care schimbăm informații. Este rapid, convenabil și menține echipele aliniate. Din păcate, a devenit și un cimitir digital pentru date extrem de sensibile — partajate într-un moment de comoditate, apoi uitate.
Puncte esențiale
- Chat apps are built to retain context—not to forget credentials.
- Passwords, API keys, seed phrases, and recovery codes do not belong in chat.
- Use one-time encrypted links for human-to-human secret handoffs.
- Rotate anything that was already pasted into a durable thread.
Multe aplicații de chat moderne oferă criptare puternică în tranzit sau chiar criptare end-to-end. Criptarea protejează mesajele în timp ce acestea circulă între dispozitive. Problema mai mare este ceea ce se întâmplă ulterior. Odată ce un secret intră într-un chat, acesta rămâne adesea căutabil timp de luni sau ani în multiple sisteme.
Această persistență creează o amprentă digitală surprinzător de mare. Informațiile sensibile pot supraviețui în locuri precum istoricul chat-ului căutabil, backup-uri în cloud, exporturi de workspace, previzualizări de notificări, capturi de ecran și dispozitive sincronizate.
Conform Raportului de investigații privind breșele de date 2026 de la Verizon, 62% din breșe implică elementul uman — furtul de acreditări, phishing, inginerie socială, utilizarea necorespunzătoare și greșeli simple. Tehnologia singură nu poate preveni aceste incidente dacă informațiile sensibile sunt partajate cu neglijență.
O abordare mai sigură se bazează pe un principiu simplu: partajează informațiile doar atunci când este necesar și asigură-te că dispar după prima vizualizare. Acesta este modelul din spatele linkurilor secrete cu utilizare unică — și motivul pentru care PrivateNote tratează durata de viață a notei ca parte a securității, nu ca pe o gândire ulterioară.
Fișa de referire rapidă pentru securitate
Nu trimite niciodată
Parole
Riscul
Indexat în istoricul permanent al chat-ului și în jurnalele căutabile.
Abordare mai bună
Nu trimite niciodată
Coduri de recuperare
Riscul
Ocolind efectiv autentificarea multi-factor în mod permanent.
Abordare mai bună
Manager de parole dedicat sau notă cu utilizare unică.
Nu trimite niciodată
chei API
Riscul
Lipirea accidentală într-un canal public compromite mediile de producție.
Abordare mai bună
Notă securizată cu autodistrugere cu criptare client-side.
Nu trimite niciodată
Documente
Riscul
Lasă copii persistente împrăștiate în folderele locale de descărcare.
Abordare mai bună
Transfer temporar de fișiere criptate cu acces limitat.
De ce chat-ul nu este un manager de secrete
Platformele de mesagerie sunt concepute pentru comunicare, nu pentru gestionarea secretelor. Scopul lor este de a păstra conversațiile pe mai multe dispozitive, de a sincroniza istoricul, de a susține căutarea, de a crea backup-uri și de a păstra înregistrări ale colaborării.
Aceleași funcționalități devin vulnerabilități atunci când sunt partajate acreditări sau active corporative. Informația rămâne accesibilă mult timp după ce și-a îndeplinit scopul. Articolul nostru despre mesajele de la locul de muncă și descoperirea legală arată cum mesajele scrise casual pot supraviețui contextului lor original cu ani de zile.
Un secret cu utilizare unică urmează un model diferit: fă informația disponibilă doar pentru scurtul timp în care este cu adevărat necesară — apoi elimină accesul de pe server prin design.
Durata de viață a datelor: chat tradițional vs. PrivateNote
Diferența nu constă în faptul dacă un mesaj este criptat în tranzit. Ci în faptul dacă secretul mai există undeva după ce a fost citit.
Compară durata de viață a datelor
Flux de lucru chat tradițional
Datele se acumulează la fiecare pas
- Parolă
- Slack / Teams
- Stocat
- Căutabil
- Backup-uri
- Ani mai târziu
Flux de lucru PrivateNote
Criptat o singură dată, șters după citire
- Parolă
- Criptare în browser
- Link de unică folosință
- Vizualizată
- Șters de pe server
10 secrete pe care să le interziceți în aplicațiile de chat
1. Parolele conturilor
Cu toții am văzut asta: "Hei, care era din nou parola pentru contul de marketing partajat?", urmată de un răspuns în text simplu. Chiar dacă ai încredere deplină în colegul tău, acea parolă este acum indexată în istoricul spațiului de lucru, stocată în cache în datele locale ale aplicației și ar putea fi vizibilă în previzualizările e-mailurilor sau ale notificărilor push.
Dacă un atacator compromite acel istoric de chat după câteva luni, acesta moștenește acces activ la contul tău.
În loc — Trimite un link unic criptat în browser. Odată ce destinatarul îl deschide și extrage parola, textul criptat este șters de pe serverul gazdă. Ai nevoie mai întâi de o parolă puternică? Folosește generatorul nostru de parole.
2. Coduri de recuperare pentru autentificarea multi-factor (MFA)
La activarea MFA, serviciile generează coduri de backup de urgență. Deoarece utilizatorii se tem că își vor pierde accesul, aceștia lipesc frecvent aceste coduri într-un chat cu un coleg — sau le trimit în propriul spațiu de chat personal.
Codurile de recuperare sunt chei master de backup. Tratarea lor ca pe un text obișnuit anulează întregul scop al impunerii securității multi-factor.
În loc — Stochează-le într-un manager de parole dedicat. Dacă trebuie să le partajezi în timpul unei predări de cont, folosește o notă temporară cu vizualizare unică, astfel încât secretul să nu rămână stocat permanent în istoricul chat-ului.
3. Chei API de producție
Dezvoltatorii schimbă în mod obișnuit chei API, token-uri de acces sau secrete de servicii cloud prin chat pentru a depana rapid o problemă. GitHub Secret Scanning detectează continuu datele de autentificare expuse în depozitele publice — o dovadă a cât de des scurg secretele accidental.
O singură lipire accidentală într-un canal greșit poate expune clustere de baze de date active sau fluxuri de facturare.
În loc — Rutează token-urile printr-o notă criptată pe partea clientului care expiră automat după ce a fost vizualizată o singură dată.
4. Chei private SSH
Cheia ta privată este identitatea ta pentru infrastructura de server. Aceasta nu ar trebui să existe niciodată în interiorul unei aplicații de mesagerie. Copierea unei chei private înseamnă că o copie există acum în afara mediului său securizat destinat — și poate persista în istoricul chat-ului, în backup-uri sau pe dispozitivele destinatarului.
În loc — Dacă o cheie trebuie mutată în siguranță, folosește un payload criptat, cu vizualizare unică, care se șterge singur de pe serverul gazdă după livrare.
5. Linkuri de invitație și resetare
Oamenii introduc constant linkuri temporare de onboarding și administrative în canalele de chat:
- Linkuri pentru desemnarea gazdei Zoom
- Tokenuri de acces pentru moderator Google Meet
- Invitații de onboarding Stripe
- Invitații pentru privilegii de administrator
- URL-uri de resetare a parolei
În loc — Livrați linkurile de onboarding cu privilegii înalte printr-o notă de un singur utilizare pentru ca acestea să nu poată fi colectate din logurile istorice dacă rămân nefolosite.
6. Fraze seed pentru criptomonede
Fraza ta de recuperare de 12 sau 24 cuvinte controlează întregul portofel. Dacă cineva îți compromite contul de chat peste câțiva ani, scraping-ul automat poate scana conversațiile istorice pentru fraze care corespund formatelor seed. Dacă fraza seed îți este furată, activele tale pot fi pierdute permanent.
În loc — Evită complet transmiterea digitală a frazelor seed. Dacă o urgență absolută te obligă, folosește o notă criptată care impune ștergerea imediată după citire pentru a limita expunerea.
7. Date de autentificare temporare
Departamentele de IT helpdesk partajează frecvent datele de autentificare inițiale în timpul procesului de onboarding al angajaților. Deși utilizatorului i se cere de obicei să schimbe parola la prima autentificare, credențialul temporar rămâne căutabil în istoricul chat-ului. Dacă utilizatorul întârzie schimbarea acesteia — sau dacă sistemul permite reutilizarea parolei — acel mesaj rămâne o vulnerabilitate activă.
În loc — Livrați credențialele temporare printr-o notă criptată în browser care expiră după ce a fost vizualizată.
8. Informații financiare și bancare
Lipirea IBAN-urilor corporative, a detaliilor de rutare pentru transferuri, a documentelor fiscale sau a confirmărilor de plată în chat pare inofensivă deoarece un IBAN singur nu este o parolă. Totuși, atunci când atacatorii combină detaliile bancare cu conversațiile personale găsite în istoricul chat-ului, obțin contextul necesar pentru atacuri de phishing și fraudă de factură convingătoare.
În loc — Separă detaliile financiare de conversațiile zilnice. Partajează-le prin canale criptate care retrag accesul în momentul în care tranzacția este verificată.
9. Scanări ale documentelor personale
Trebuie să trimiți o copie rapidă a pașaportului, a permisului de conducere sau a contractului de muncă către HR? Introducerea acelui PDF într-o fereastră de chat copiază date de identitate extrem de sensibile în backup-urile cloud, în galeriile locale de telefon și în folderele sincronizate de pe desktop.
În loc — Folosește transferul securizat de fișiere cu criptare pe partea de browser — o singură descărcare, apoi fișierul este șters de pe serverul de găzduire conform setărilor tale de acces.
10. Informații de afaceri confidențiale
Prezentări de strategie internă, propuneri de prețuri neanunțate, proiecte juridice și documente de achiziție plutesc constant prin canalele echipei. Scurgerile de date nu vin întotdeauna de la hackeri externi; uneori se întâmplă deoarece un angajat invită accidental un oaspete extern într-un canal care conține ani de strategie internă.
În loc — Partajează activele corporative sensibile folosind note criptate cu date de expirare automată stricte și ferestre de acces limitate.
Secretele au o durată de viață
Criptarea protejează secretele în tranzit. Expirarea le protejează în timp. Majoritatea aplicațiilor de chat ignoră complet această a doua parte.
Când folosești PrivateNote, schimbi postura de securitate prin design. În loc să te bazezi pe utilizatori pentru a se aminti să șteargă mesajele sensibile mai târziu, impui durata de viață a secretului. Destinatarul îl citește o singură dată — și apoi acesta dispare de pe server.
- Fără amprentă permanentă: niciun istoric de chat sau arhivă căutabilă nu conține secretul în format brut.
- Reducerea razei de impact: dacă un laptop sau un cont de chat este compromis ulterior, nu există parole vechi stocate în loguri care să poată fi colectate.
- Mitigarea erorilor umane: sistemul gestionează automat minimizarea datelor, eliminând necesitatea de a vă aminti să ștergeți manual mesajele sensibile.
Securitate în spate: cum funcționează PrivateNote
PrivateNote criptează mesajul direct în browser înainte de a fi încărcat. Serverul stochează doar textul criptat (ciphertext). Cheia de decriptare se află în fragmentul URL — partea de după `#` — pe care browserele nu o trimit serverelor web ca parte a cererilor HTTP. Serverul nu primește niciodată cheia de decriptare.
Odată ce nota este deschisă conform setărilor alese, textul criptat este șters de pe server. Pentru parole, chei API, coduri de recuperare și date de autentificare temporare, limitarea duratei de viață a datelor este la fel de importantă ca criptarea datelor în sine. Chat-urile păstrează conversațiile. PrivateNote limitează durata de viață a secretelor.
Întrebări frecvente
Este sigur să trimiți parole prin Slack?
Slack criptează datele în tranzit și în repaus, dar parolele rămân în istoricul de chat căutabil până când sunt șterse. Pentru date de autentificare temporare, o notă unică criptată de browser reduce expunerea pe termen lung.
Sunt mesajele WhatsApp sigure pentru parole?
Criptarea end-to-end protejează mesajele în timpul transmiterii, iar mesajele care dispar pot fi șterse automat după un timp stabilit — însă destinatari pot încă să facă capturi de ecran, să retransmită sau să salveze conținutul înainte ca acesta să dispară. Parolele ar trebui, ideal, să fie partajate doar pentru cât timp este necesar — printr-un link secret unică, nu printr-un fir de conversație permanent.
Este e-mailul mai sigur decât chat-ul pentru parole?
Nu. E-mailul standard nu dispune de criptare end-to-end implicit și trece prin mai multe servere de mail. Odată livrată, o parolă rămâne la nesfârșit în inbox-uri, în folderele de trimis, în cache-urile locale și în backup-urile furnizorului.
Ce este un secret unică?
Un secret unică este un mesaj care devine indisponibil după ce a fost vizualat o singură dată sau după o perioadă de expirare definită — reducând copiile persistente în sistemele diverse. Consultați ghidul nostru despre cum funcționează linkurile de tip secret unică.
Referințe
- Verizon. 2026 Data Breach Investigations Report (DBIR). verizon.com/business/resources/reports/dbir/
- Verizon. 2026 Healthcare Data Breach Investigations Snapshot. verizon.com/business/resources/reports/2026-dbir-healthcare-snapshot.pdf
Partajați secrete fără a lăsa o urmă în chat
Chat-ul este excelent pentru coordonare. Este un seif slab pentru date de autentificare, chei, coduri de recuperare și documente care nu au fost niciodată menite să persiste.
PrivateNote a fost construit pentru modelul opus: criptare în browser, partajarea unui link și expirarea secretului atunci când își termină rolul — fără a fi necesar un cont pentru expeditor, fără text în clar care să stea în arhive căutabile timp de ani de zile.
Mai puțin istoric de chat. Mai puține metadate. Mai mult control asupra duratei de existență online a unui secret.
